 aquasecurity/tfsec
Tfsec ahora forma parte de Trivy



Como parte de nuestro objetivo de ofrecer una solución integral de seguridad de código abierto para todos, hemos estado consolidando todos nuestros esfuerzos relacionados con el escaneo en un solo lugar, y ese lugar es Trivy.
Durante el último año, tfsec ha sentado las bases de las capacidades de escaneo de IaC y malas configuraciones de Trivy, incluido el escaneo de Terraform, que ya es compatible de forma nativa con Trivy desde hace mucho tiempo.
De ahora en adelante, queremos animar a la comunidad de tfsec a migrar a Trivy. Migrar a Trivy te ofrece el mismo excelente motor de escaneo de Terraform, con algunos beneficios adicionales:
Para obtener más información sobre cómo se compara Trivy con tfsec y cómo migrar de tfsec a Trivy, echa un vistazo a la guía de migración.
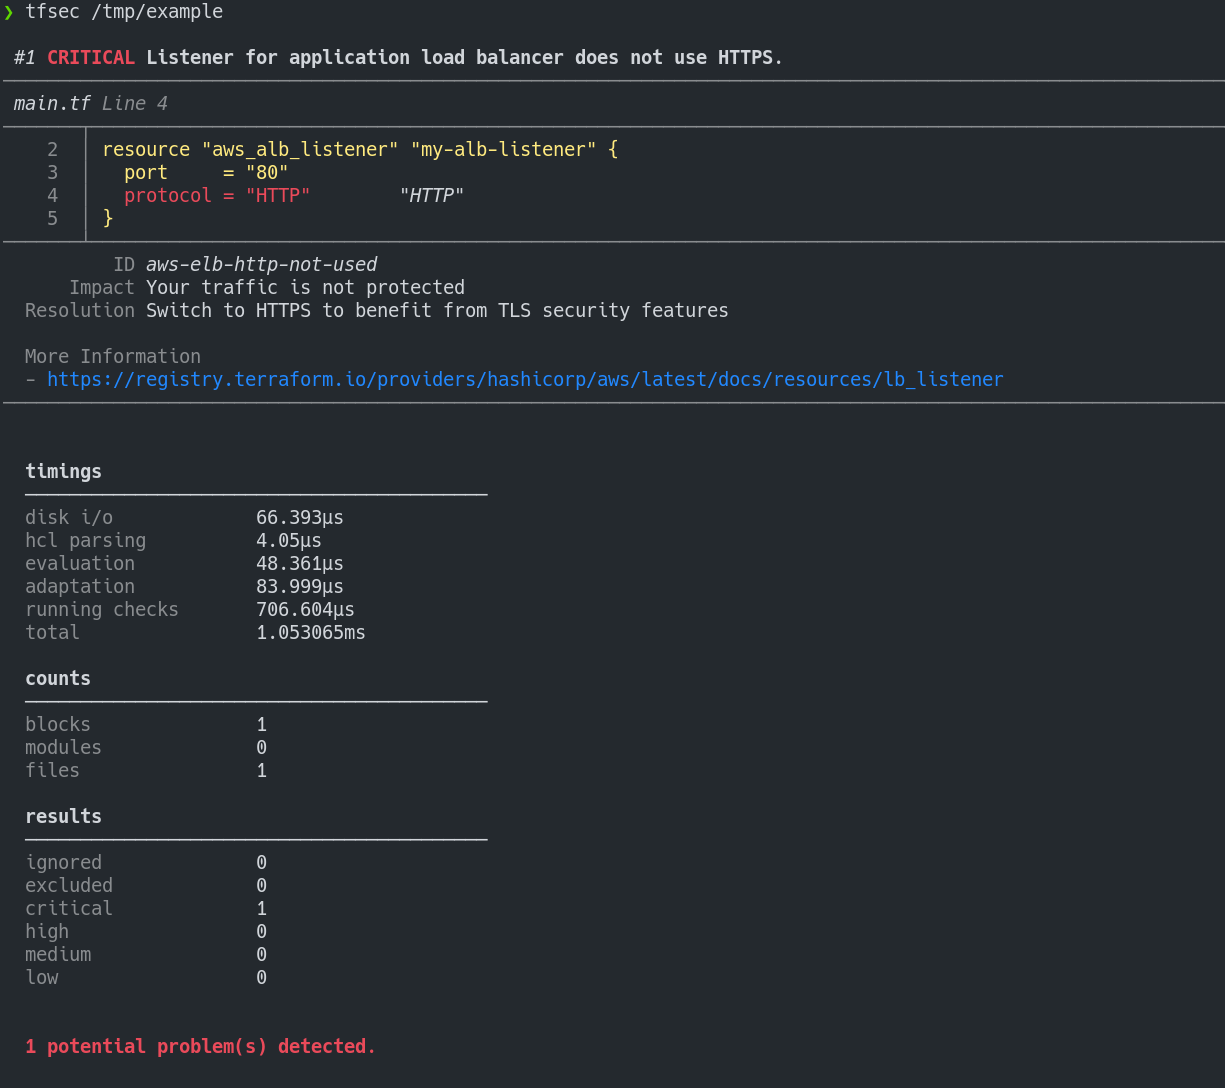
tfsec utiliza el análisis estático de tu código terraform para detectar posibles errores de configuración.
concat()Calificado como Adopt por el Thoughtworks Tech Radar:
Para nuestros proyectos que usan Terraform, tfsec se ha convertido rápidamente en una herramienta de análisis estático predeterminada para detectar posibles riesgos de seguridad. Es fácil de integrar en un pipeline de CI y cuenta con una biblioteca creciente de comprobaciones para todos los principales proveedores de nube y plataformas como Kubernetes. Dada su facilidad de uso, creemos que tfsec puede ser una buena incorporación a cualquier proyecto de Terraform.
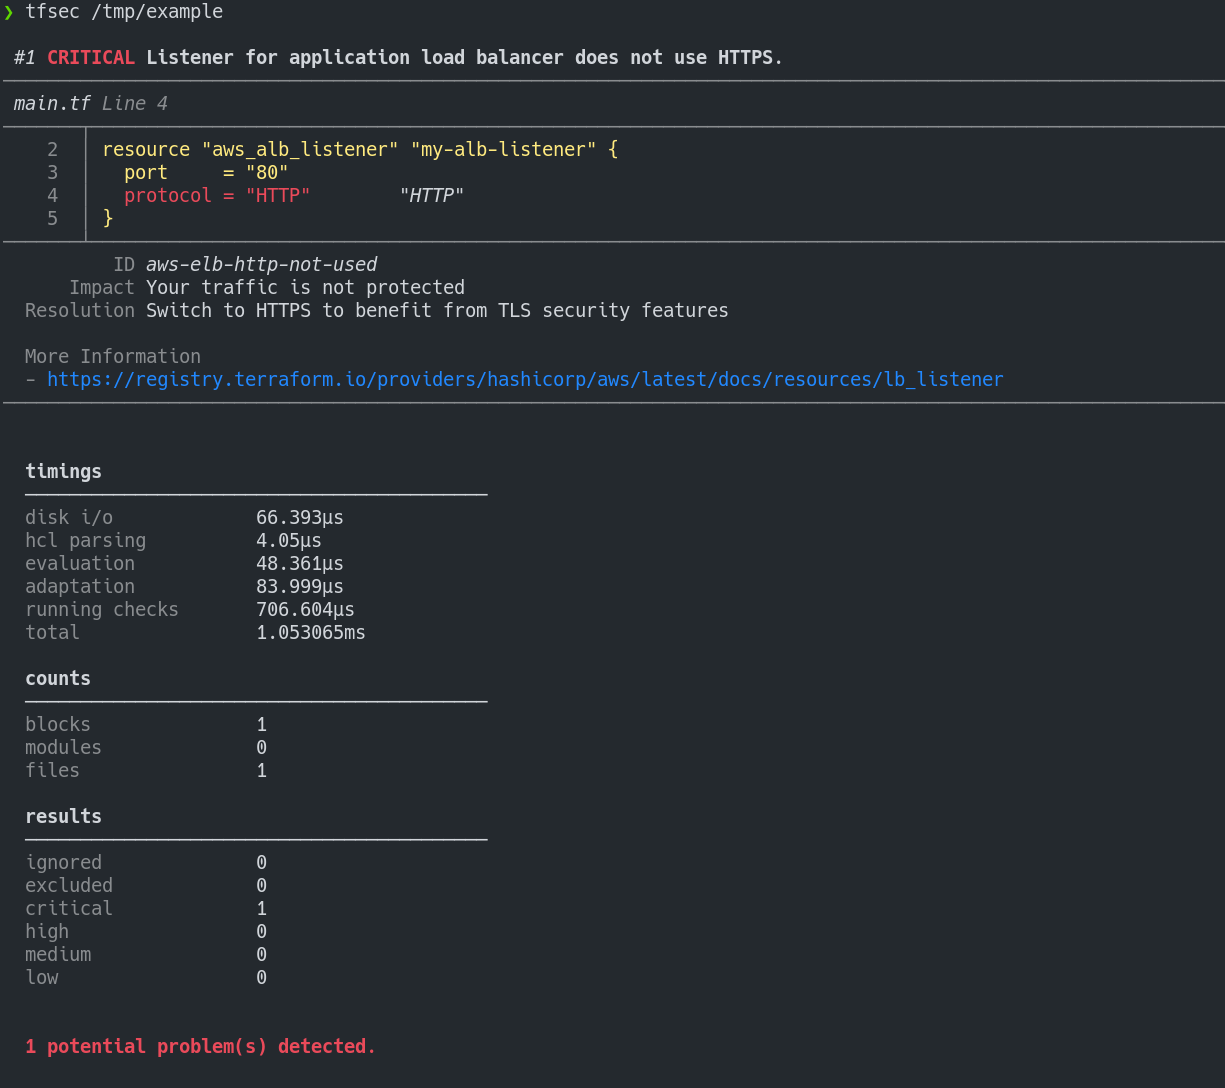
Instalar con brew/linuxbrew
brew install tfsec
Instalar con Chocolatey
choco install tfsec
Instalar con Scoop
scoop install tfsec
Script Bash (Linux):
curl -s https://raw.githubusercontent.com/aquasecurity/tfsec/master/scripts/install_linux.sh | bash
También puedes obtener el binario para tu sistema desde la página de lanzamientos.
Alternativamente, instala con Go:
go install github.com/aquasecurity/tfsec/cmd/tfsec@latest
Ten en cuenta que usar go install instalará directamente desde la rama master y los números de versión no se reportarán mediante tfsec --version.
Los binarios de la página de lanzamientos están firmados con la clave de firma de tfsec D66B222A3EA4C25D5D1A097FC34ACEFB46EC39CE
Para obtener más información, consulta la página de firma para ver las instrucciones de verificación.
tfsec escaneará el directorio especificado. Si no se especifica un directorio, se utilizará el directorio de trabajo actual.
El código de salida será distinto de cero si tfsec encuentra problemas; de lo contrario, el código de salida será cero.
tfsec .
Como alternativa a instalar y ejecutar tfsec en tu sistema, puedes ejecutar tfsec en un contenedor Docker.
Hay varias opciones de Docker disponibles
| Nombre de la imagen | Base | Comentario |
|---|---|---|
| aquasec/tfsec | alpine | Imagen normal de tfsec |
| aquasec/tfsec-alpine | alpine | Exactamente igual que aquasec/tfsec, pero para aquellos a los que les gusta ser explícitos |
| aquasec/tfsec-ci | alpine | tfsec sin entrypoint: útil para compilaciones de CI donde quieras sobrescribir el comando |
| aquasec/tfsec-scratch | scratch | Una imagen construida sobre scratch: sin adornos, solo ejecuta tfsec |
Para ejecutar:
docker run --rm -it -v "$(pwd):/src" aquasec/tfsec /src
Se está desarrollando una extensión de Visual Studio Code para integrarse con los resultados de tfsec. Puedes encontrar más información en la página de tfsec en Marketplace
Si quieres ejecutar tfsec en tu repositorio como GitHub Action, puedes usar https://github.com/aquasecurity/tfsec-pr-commenter-action.
Ahora puedes instalar la tarea oficial de tfsec. Por favor, notifica cualquier problema o solicitud de funcionalidad en el repositorio de la tarea.

