Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/ap0dexme0/cve-2023-2732
Escáneres de VulnerabilidadesExplotación de Aplicaciones WebPruebas de PenetraciónAutenticaciónAprendizaje y Educación
GitHubap0dexme0/cve-2023-2732

CVE-2023-2732

Realizar con bypass masivo de autenticación (Wordpress Mstore-API)

Ver Repositorio
2429hace 3 añosAún no revisado
Compartir

CVE-2023-2732

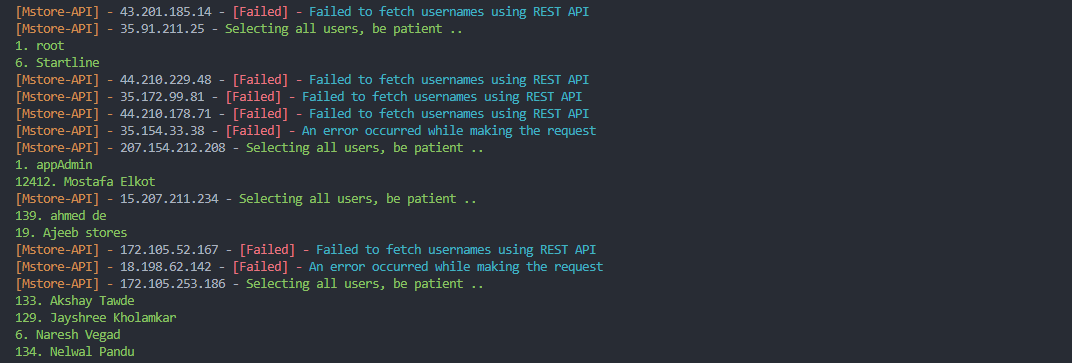
  • Mstore WordPress APIs Vulnerable Scanner es una herramienta potente y fácil de usar diseñada para identificar posibles vulnerabilidades en sitios de WordPress inspeccionando sus endpoints de API. El escáner tiene como objetivo ayudar a propietarios de sitios web, desarrolladores y profesionales de seguridad a identificar de manera proactiva debilidades de seguridad en sus instalaciones de WordPress, mejorando así la postura de seguridad general de sus sitios web.

Screenshot
Screenshot_1

Requisitos

  • Python3.7+

Sistemas operativos compatibles

  • Linuxer
  • Wingays

Comenzar

$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py

Notas importantes

  • Al usar esta herramienta, aceptas que la utilizas únicamente con fines educativos y que no la usarás para ninguna actividad ilegal. También aceptas asumir todos los riesgos asociados con su uso. No me haré responsable por daños directos o indirectos causados por el uso de esta herramienta. ¡No me demandeeeeeeeeeeeeeeeeees!

Autor

  • Pari Malam

Contactos

Telegram Discord

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →