Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
shlol — realizar tareas comunes de hacking con un menú simple | Kitploit
Herramientas/GitHubGitHub/andreiverse/shlol
Generación de PayloadsIngeniería InversaPruebas de PenetraciónRed Teaming
GitHubandreiverse/shlol

shlol

realizar tareas comunes de hacking con un menú simple

Ver Repositorio
4129hace 5 añosAún no revisado
Compartir

SHLOL

Este es un menú que puedes activar con una combinación de teclas para hacer cosas básicas por ti

  • Muy fácil de usar
  • Crear listeners sobre la marcha
  • No es necesario copiar y pegar
  • Elige el tipo, IP y PUERTO y ¡listo!
  • Ejecuta scripts remotos fácilmente

Generador de Reverse Shell

https://user-images.githubusercontent.com/35298550/119257747-47abd500-bbcf-11eb-934e-29ec617b9435.mp4

Sirve scripts fácilmente y ejecútalos de forma remota

https://user-images.githubusercontent.com/35298550/119358962-c8db9880-bcb1-11eb-853f-d88145d774b3.mp4

Instalación

- ¡Asegúrate de tener instalados Python3, Pip3, rofi y XTerm antes de continuar con el proceso de instalación!
# Recomiendo clonarlo en el directorio /opt!!
# cd /opt
git clone https://github.com/d4rckh/shlol
cd shlol
pip3 install -r requirements.txt
chmod +x main.py

Pasos posteriores a la instalación

Creación de directorios

  • Para servir scripts fácilmente a través de la red usando SHLOL, necesitarás crear una nueva carpeta donde colocarás tus scripts: ~/.shlol/scripts

Creación del atajo de teclado

Kali Linux (XFCE)

  1. Busca Teclado

Paso 1

  1. Ve al menú de Atajos

Paso 2

  1. Haz clic en Agregar

Paso 3

  1. Escribe la ruta donde instalaste shlol (el archivo main.py) y haz clic en Aceptar
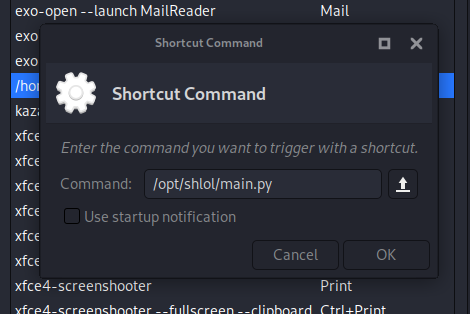
Paso 4

  1. Escribe la secuencia que deseas usar para abrir shlol

¿Estás buscando una comunidad de red team realmente activa? Únete al red team lounge: https://discord.gg/68pqHX8UHZ

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







