Compromiso de la CA de eMudhra CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
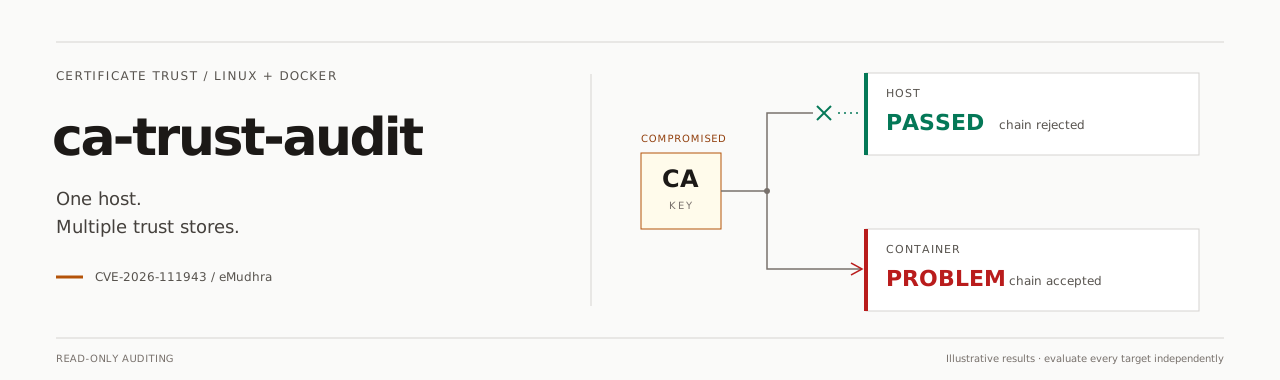


Auditoría de confianza de certificados en modo de solo lectura para hosts Linux y contenedores Docker en ejecución. Un único binario Go autónomo para AMD64 / ARM64, incluido WSL; también disponible como biblioteca Go reutilizable.
Instalación · Uso · Resultados · Cobertura · API de Go · Referencia técnica
[!IMPORTANT] Compromiso de la CA intermedia de eMudhra — CVE-2026-111943 (octubre de 2026). El aviso del incidente informa de claves de firma comprometidas para seis CA intermedias de TLS y dos CA de firma de código, incluidas cadenas con firma cruzada. Los sistemas que aún aceptan una cadena TLS afectada pueden confiar en certificados HTTPS emitidos por el atacante.
| Riesgo | ¿Por qué actuar con prontitud? |
|---|---|
| Suplantación de HTTPS / MITM | Un atacante capaz de interceptar o redirigir el tráfico podría suplantar servicios, robar credenciales/tokens de sesión, o leer y alterar el tráfico. |
| Certificados fraudulentos nuevos | Una clave de CA comprometida puede firmar nuevos certificados. Renovar el certificado de su propio sitio web no elimina esa confianza. |
| Paquetes de CA obsoletos en contenedores o aplicaciones | Actualizar el host no reemplaza los paquetes de CA integrados en las imágenes existentes. PHP, curl, Python/certifi y Node.js pueden usar fuentes de confianza diferentes. |
Respuesta recomendada:
Palabras clave del incidente: CVE-2026-111943 · eMudhra · emSign · firma cruzada de Sectigo · CA comprometida · CA intermedia · validación de certificados TLS/SSL · auditoría del almacén de confianza · Linux · seguridad de Docker.
Instale la última versión con selección automática de AMD64/ARM64:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
Luego escanea el host y cada contenedor en ejecución:
ca-trust-audit
| Instalación | Comportamiento |
|---|---|
| Destino | /usr/local/bin; sudo se usa solo cuando es necesario. |
| Requisitos del instalador | curl y utilidades POSIX comunes; HTTPS verificado, sin descargas de checksums. |
| Requisitos del escáner | No se requiere instalar Go, Python, OpenSSL, curl ni Java para ejecutar el binario. Los clientes instalados proporcionan evidencia opcional en tiempo de ejecución. |
| Actualización fallida | Las descargas completadas se preparan en un área temporal; el reemplazo es atómico. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
Añade $HOME/.local/bin a PATH para una instalación local del usuario. Consulta detalles del instalador o inspecciona install.sh.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self y selfupdate son alias de self-update, con las mismas opciones (--check, --force, --timeout, --color). Los comandos sugeridos en los errores de permisos se resaltan en cian en las terminales; NO_COLOR, la redirección o --color never los mantienen sin formato. Este comando explícito reemplaza al ejecutable; los escaneos ordinarios siguen siendo de solo lectura. Selecciona la arquitectura correspondiente, valida los metadatos independientes de Go/ELF e instala de forma atómica mediante HTTPS verificado. No se requieren herramientas externas ni archivo de sumas de verificación. Opciones de actualización y límite de confianza.
| Tarea | Comando |
|---|---|
| Host + contenedores en ejecución | ca-trust-audit |
| Solo host | ca-trust-audit --host (--host-only es equivalente) |
| Solo contenedores en ejecución | ca-trust-audit --containers-only |
| Un contenedor en ejecución | ca-trust-audit --container webapp |
| Análisis de cadena empaquetada sin conexión | ca-trust-audit --offline |
| Archivos/directorios de CA públicos adicionales | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (repetible) |
| Terminal + archivo JSON | ca-trust-audit --json report.json |
| stdout solo JSON | ca-trust-audit --json - |
| Requerir cobertura suficiente | ca-trust-audit --strict |
| Resultados detallados por cadena | ca-trust-audit --verbose |
| Predeterminado / control | Significado |
|---|---|
--workers | CPUs lógicas disponibles (equivalente a nproc, usando Go); se puede sobrescribir con cualquier entero positivo. Limita los contenedores concurrentes y el total de comprobaciones TLS simultáneas en todos los objetivos. |
--timeout 10s | Tiempo límite por operación, rango de 1ms a 5m; las señales cancelan el escaneo. |
--progress auto | Progreso en stderr de la terminal; always habilita registros de CI sin formato, never lo deshabilita. |
--color auto | Colores significativos en la terminal; NO_COLOR, la redirección y TERM=dumb deshabilitan los colores automáticos. always / never sobrescriben la detección. |
Progreso: los contadores y tiempos permanecen primero, el objetivo queda al final. Las actualizaciones de la terminal se limitan a cuatro por segundo y se ajustan al ancho de la terminal.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
Comprobaciones en paralelo: primero se escanea el host y después los contenedores en ejecución en paralelo. Dentro de cada cliente, las solicitudes en cadena también se ejecutan en paralelo; su límite global compartido es --workers, por lo que un único objetivo también se beneficia. Los clientes dentro de un objetivo se prueban uno tras otro, cada uno con su propio control positivo.