

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
detection-validation — Validación de reglas de detección | Kitploit
Herramientas/GitHubGitHub/alwashali/detection-validation
Herramientas DefensivasDetección de IntrusionesRed TeamingAtaque Adversario
GitHubalwashali/detection-validation

detection-validation

Validación de reglas de detección

Ver Repositorio
42541hace 3 añosRevisado por Kitploit
Compartir

Detection-Validation

Propósito

La herramienta automatiza el proceso de simulación de eventos de procesos maliciosos sin necesidad de configurar procesos reales.

Supongamos que quieres probar w3wp.exe lanzando Powershell; tendrás que pasar por la configuración de iis para simular eventos de w3wp.exe, lo cual es una tarea costosa si tienes muchas reglas que validar. Dado que los motores de detección funcionan basándose en la coincidencia simple de cadenas de herramientas de recopilación de telemetría como Sysmon o EDR, cualquier binario con el mismo nombre de proceso padre, nombre de proceso hijo, línea de comandos y ruta puede usarse para probar la lógica, por lo que no es necesario configurar iis para simular el comportamiento.
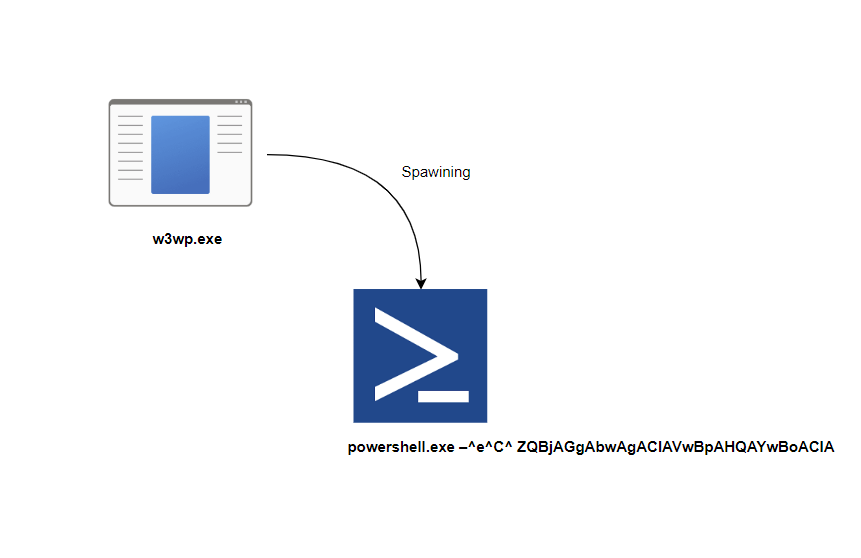
w3wp_powershell.png

La herramienta permite crear un proceso hijo con un padre, hijo, línea de comandos y ruta personalizados. Además de un par de otros eventos, como la creación de archivos desde un proceso y ruta específicos, consultas DNS, registro y conexiones de procesos.

NAME:
   Malware Cli - A new cli application

USAGE:
   main.exe [global options] command [command options] [arguments...]

DESCRIPTION:
   Detection validation tool.
   The objective is to generate event with specific conditions to validate detection rule.
   You can execute commands such as w3wp.exe spawning shell or winword creating file or making DNS queries.

COMMANDS:
   argsfree    Accept any commandline
   connect     Connect to host
   download    Download file
   dnsquery    Resolve DNS
   execute     Execute command with custom commandline and parent process
   encrypt     encrypt all files in a folder that match a pattern
   createfile  Create file at a spcific path
   reg         Add registry key
   help, h     Shows a list of commands or help for one command

GLOBAL OPTIONS:
   --help, -h  show help

Ejemplos

winword.exe lanzando cscript.exe

 mcli.exe execute --parent winword.exe --command cscript.exe

rundll32.exe realizando una solicitud DNS

mcli.exe dnsquery --binpath c:\temp\rundll32.exe --host malicious.com

w.exe creando un archivo desde la ruta C:\temp

mcli.exe createfile --path f.dat --binpath c:\temp\w.exe

Instalación

Windows (Powershell)

Ejecutar la aplicación para descargar los requisitos previos y comprobar la ejecución

go run .

Compilar la aplicación

go build -o mcli.exe .

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





