
 alexdetrano/4can
HAT de código abierto para Raspberry Pi que proporciona 4 interfaces CAN para pruebas de buses automotrices, ataques de intermediario CAN y monitoreo simultáneo de tráfico en múltiples buses a través de socketcan.

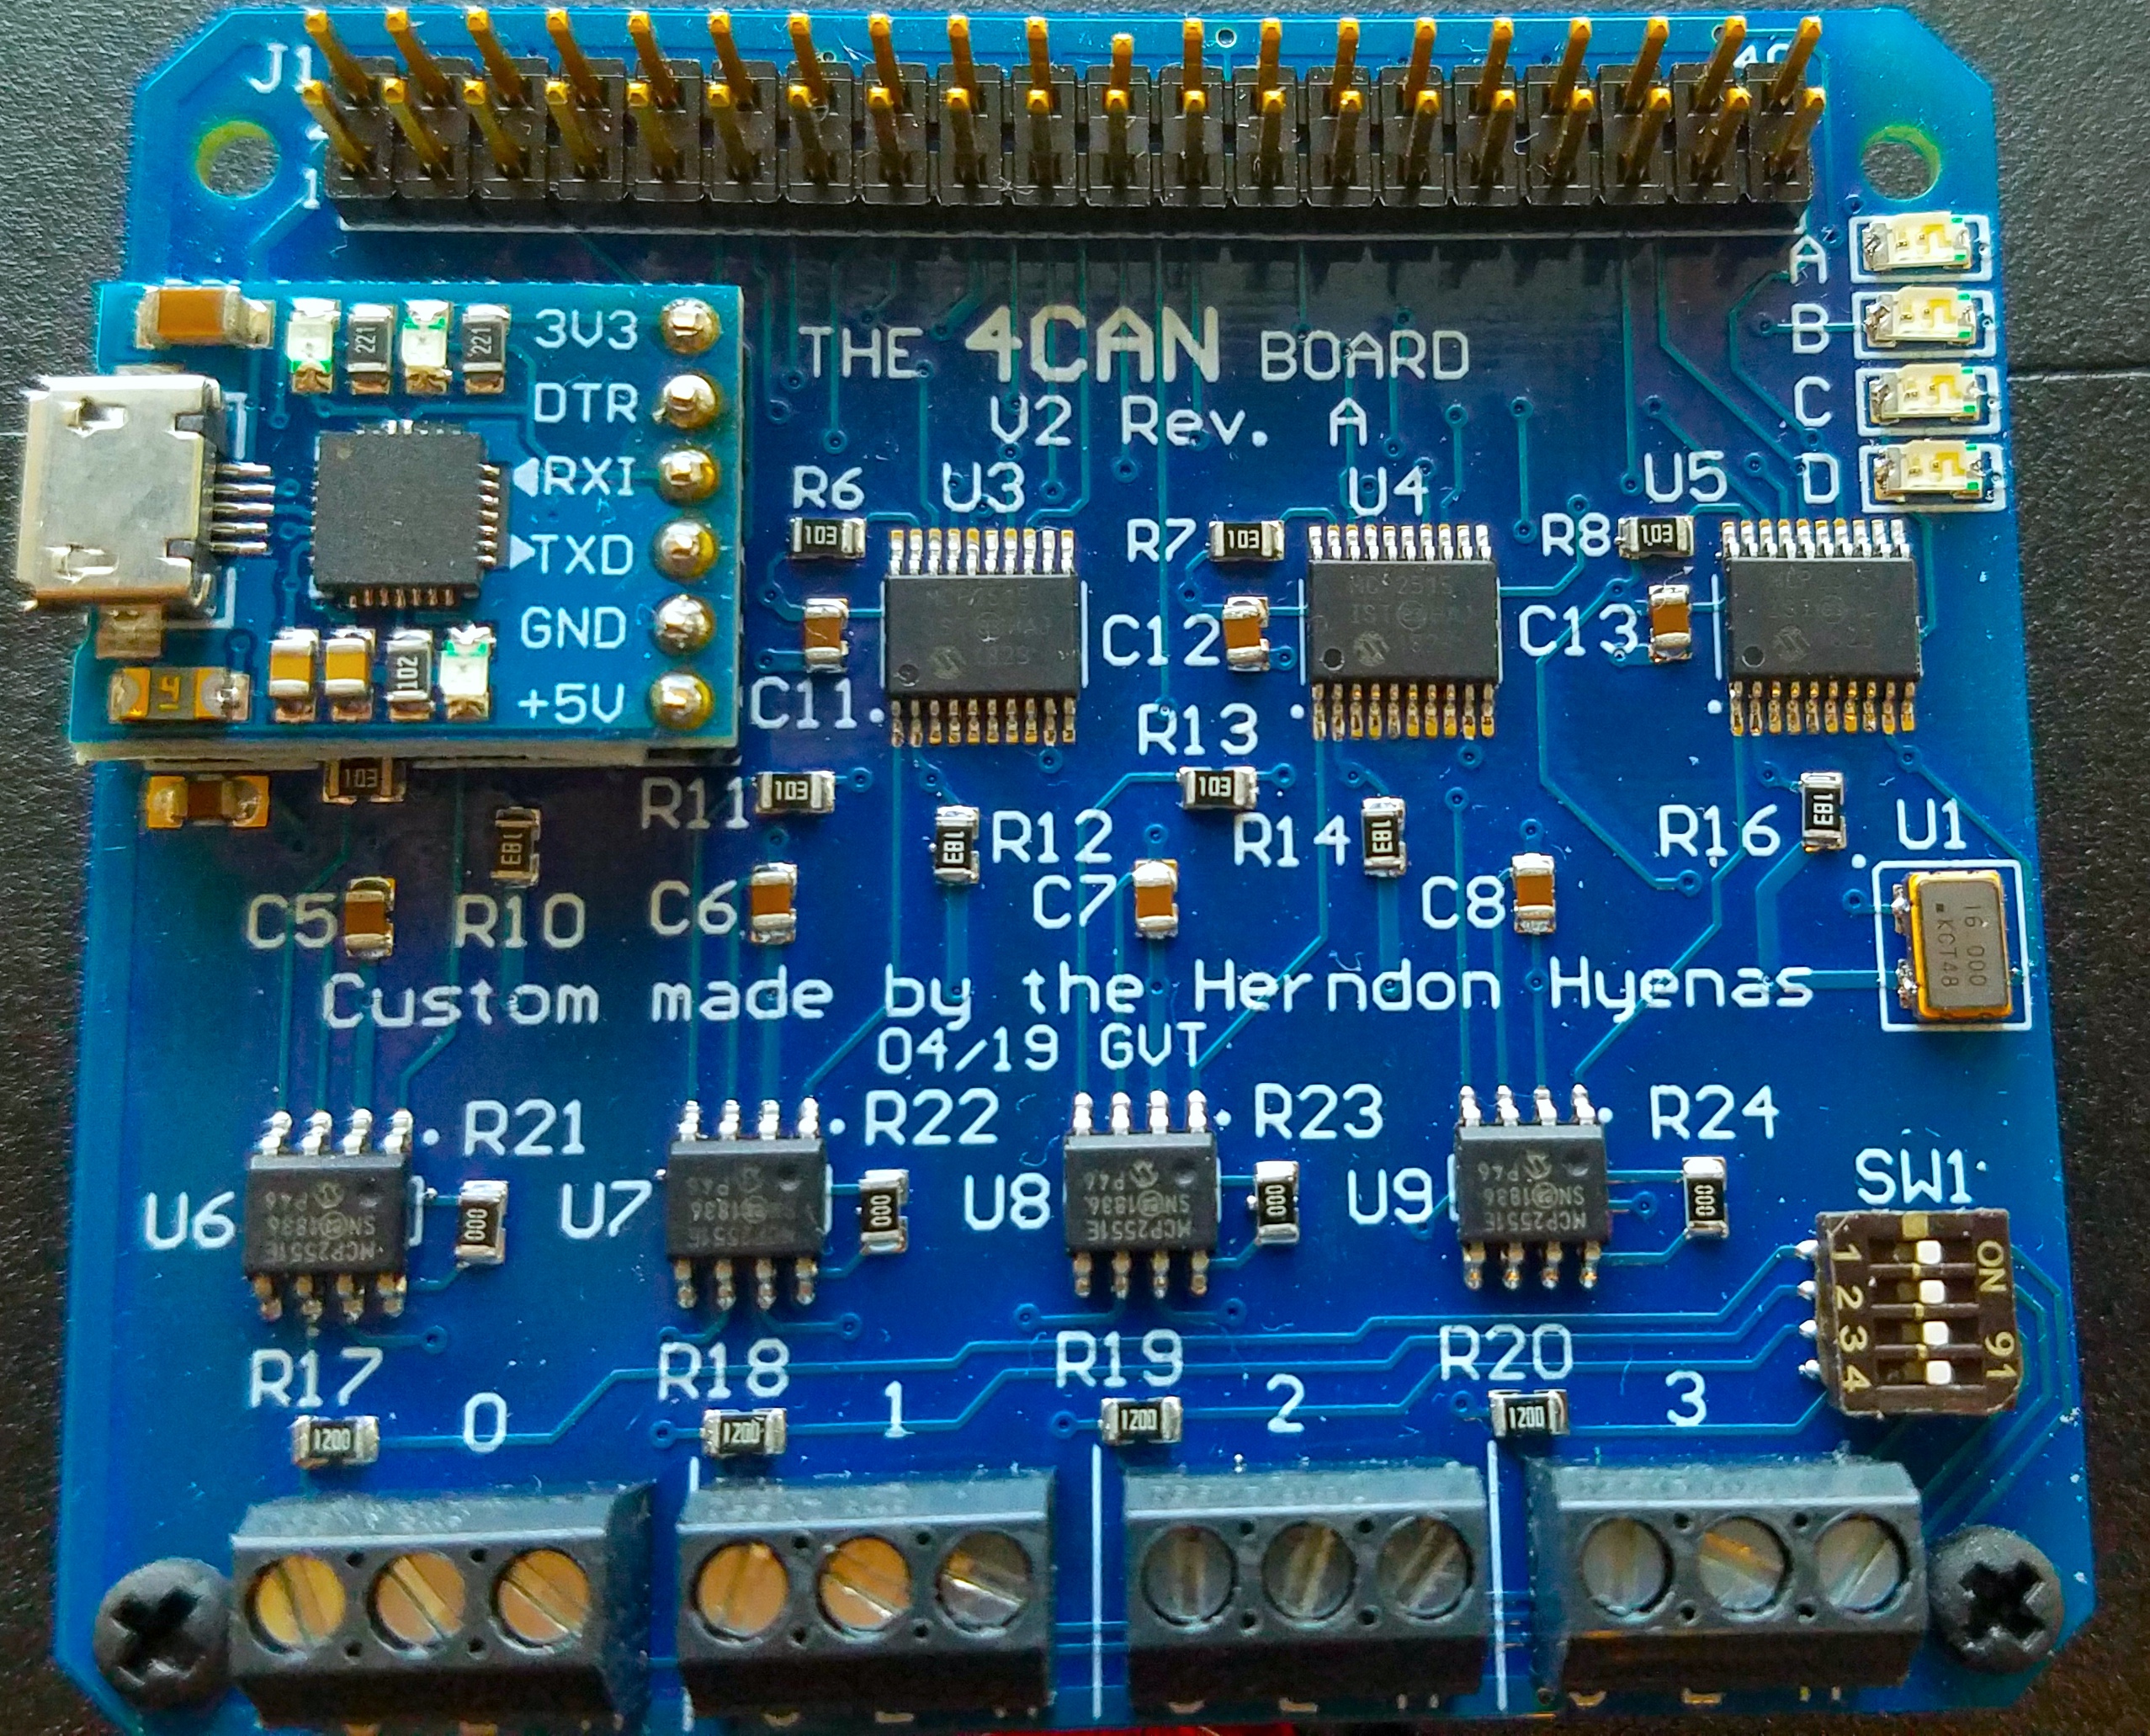
El 4CAN es un HAT para Raspberry Pi que proporciona 4 interfaces CAN. El 4CAN es 100% compatible con socketcan y can-utils, y es muy fácil de poner en marcha. Se incluye un adaptador serie microUSB-UART para facilitar la resolución de problemas de la pi, y hay 4 LEDs en la placa, 2 de los cuales son bidireccionales verde/rojo. Y la mejor noticia de todas es que el 4CAN es de código abierto, ¡así que puedes construir el tuyo propio!
No hay muchos dispositivos económicos que ofrezcan 4 interfaces CAN, compatibles con socketcan, y que sean pequeños, compactos y encajen bien con una Raspberry Pi. Tener 4 buses CAN permite probar 4 buses CAN simultáneamente, así como hacer CAN-in-the-middle con 2 buses al mismo tiempo.
Probado en las siguientes imágenes de raspbian usando una pi3b+
4can también funciona con la Raspberry Pi 4
4can también debería funcionar con una pi0w, pero se recomienda usar al menos una pi3b. También se recomienda usar un disipador de calor en la pi, porque la pi puede calentarse un poco al ejecutar 4 interfaces CAN.
ejecuta el script install.sh (requiere sudo) para instalar todo automáticamente, y luego reinicia.
El script de instalación hará lo siguiente:
sudo mkdir /boot/overlays/bak
sudo cp /boot/overlays/mcp2515* /boot/overlays/bak
sudo cp ./dtbo/*.dtbo /boot/overlays
sudo cp /boot/config.txt /boot/config.txt.bak
cat << EOF >> /boot/config.txt
# 4CAN setup
# the order of the interfaces matter
# ie can3,can2,can1,can0 must be preserved
# otherwise can0 will not REALLY be can0
dtparam=spi=on
dtoverlay=spi1-2cs

dtoverlay=mcp2515-can3,oscillator=16000000,interrupt=24
dtoverlay=mcp2515-can2,oscillator=16000000,interrupt=23
dtoverlay=mcp2515-can1,oscillator=16000000,interrupt=25
dtoverlay=mcp2515-can0,oscillator=16000000,interrupt=22


# enable uart
enable_uart=1
EOF
Antes de usar 4can, asegúrate de que el módulo del kernel socketcan está cargado con sudo modprobe can_dev. Esto no debería ser necesario ya que la pi cargará el módulo del kernel correcto basado en el árbol de dispositivos, pero no está de más verificarlo.
Una vez instalado, ejecuta 4can.sh para activar las interfaces CAN
./4can.sh
conecta las interfaces CAN y ejecuta candump -acc any para comprobar que funcionan.
nota: requiere can-utils
para instalar sudo apt install can-utils
Nota: A veces las interfaces aparecen desordenadas, reinicia la pi y eso debería solucionarlo. Si no, es posible que tengas que modificar /boot/config.txt.
El 4can utiliza varios GPIO de la raspberry pi. Los pines GPIO disponibles para usar son
3, 5, 8, 10, 27, 28, 32, 36 (numeración física de pines)
Todos los pines de tierra están unidos y se pueden usar como conexiones a tierra. Los pines de 3.3v y 5v también se pueden usar para suministrar voltaje.
Consulta el esquemático para más detalles.
Recuerda conectar la tierra CAN externa a la tierra del 4can (la conexión "C" en el terminal de tornillo). Esto asegurará una buena integridad de tierra y minimizará los errores de tx/rx.
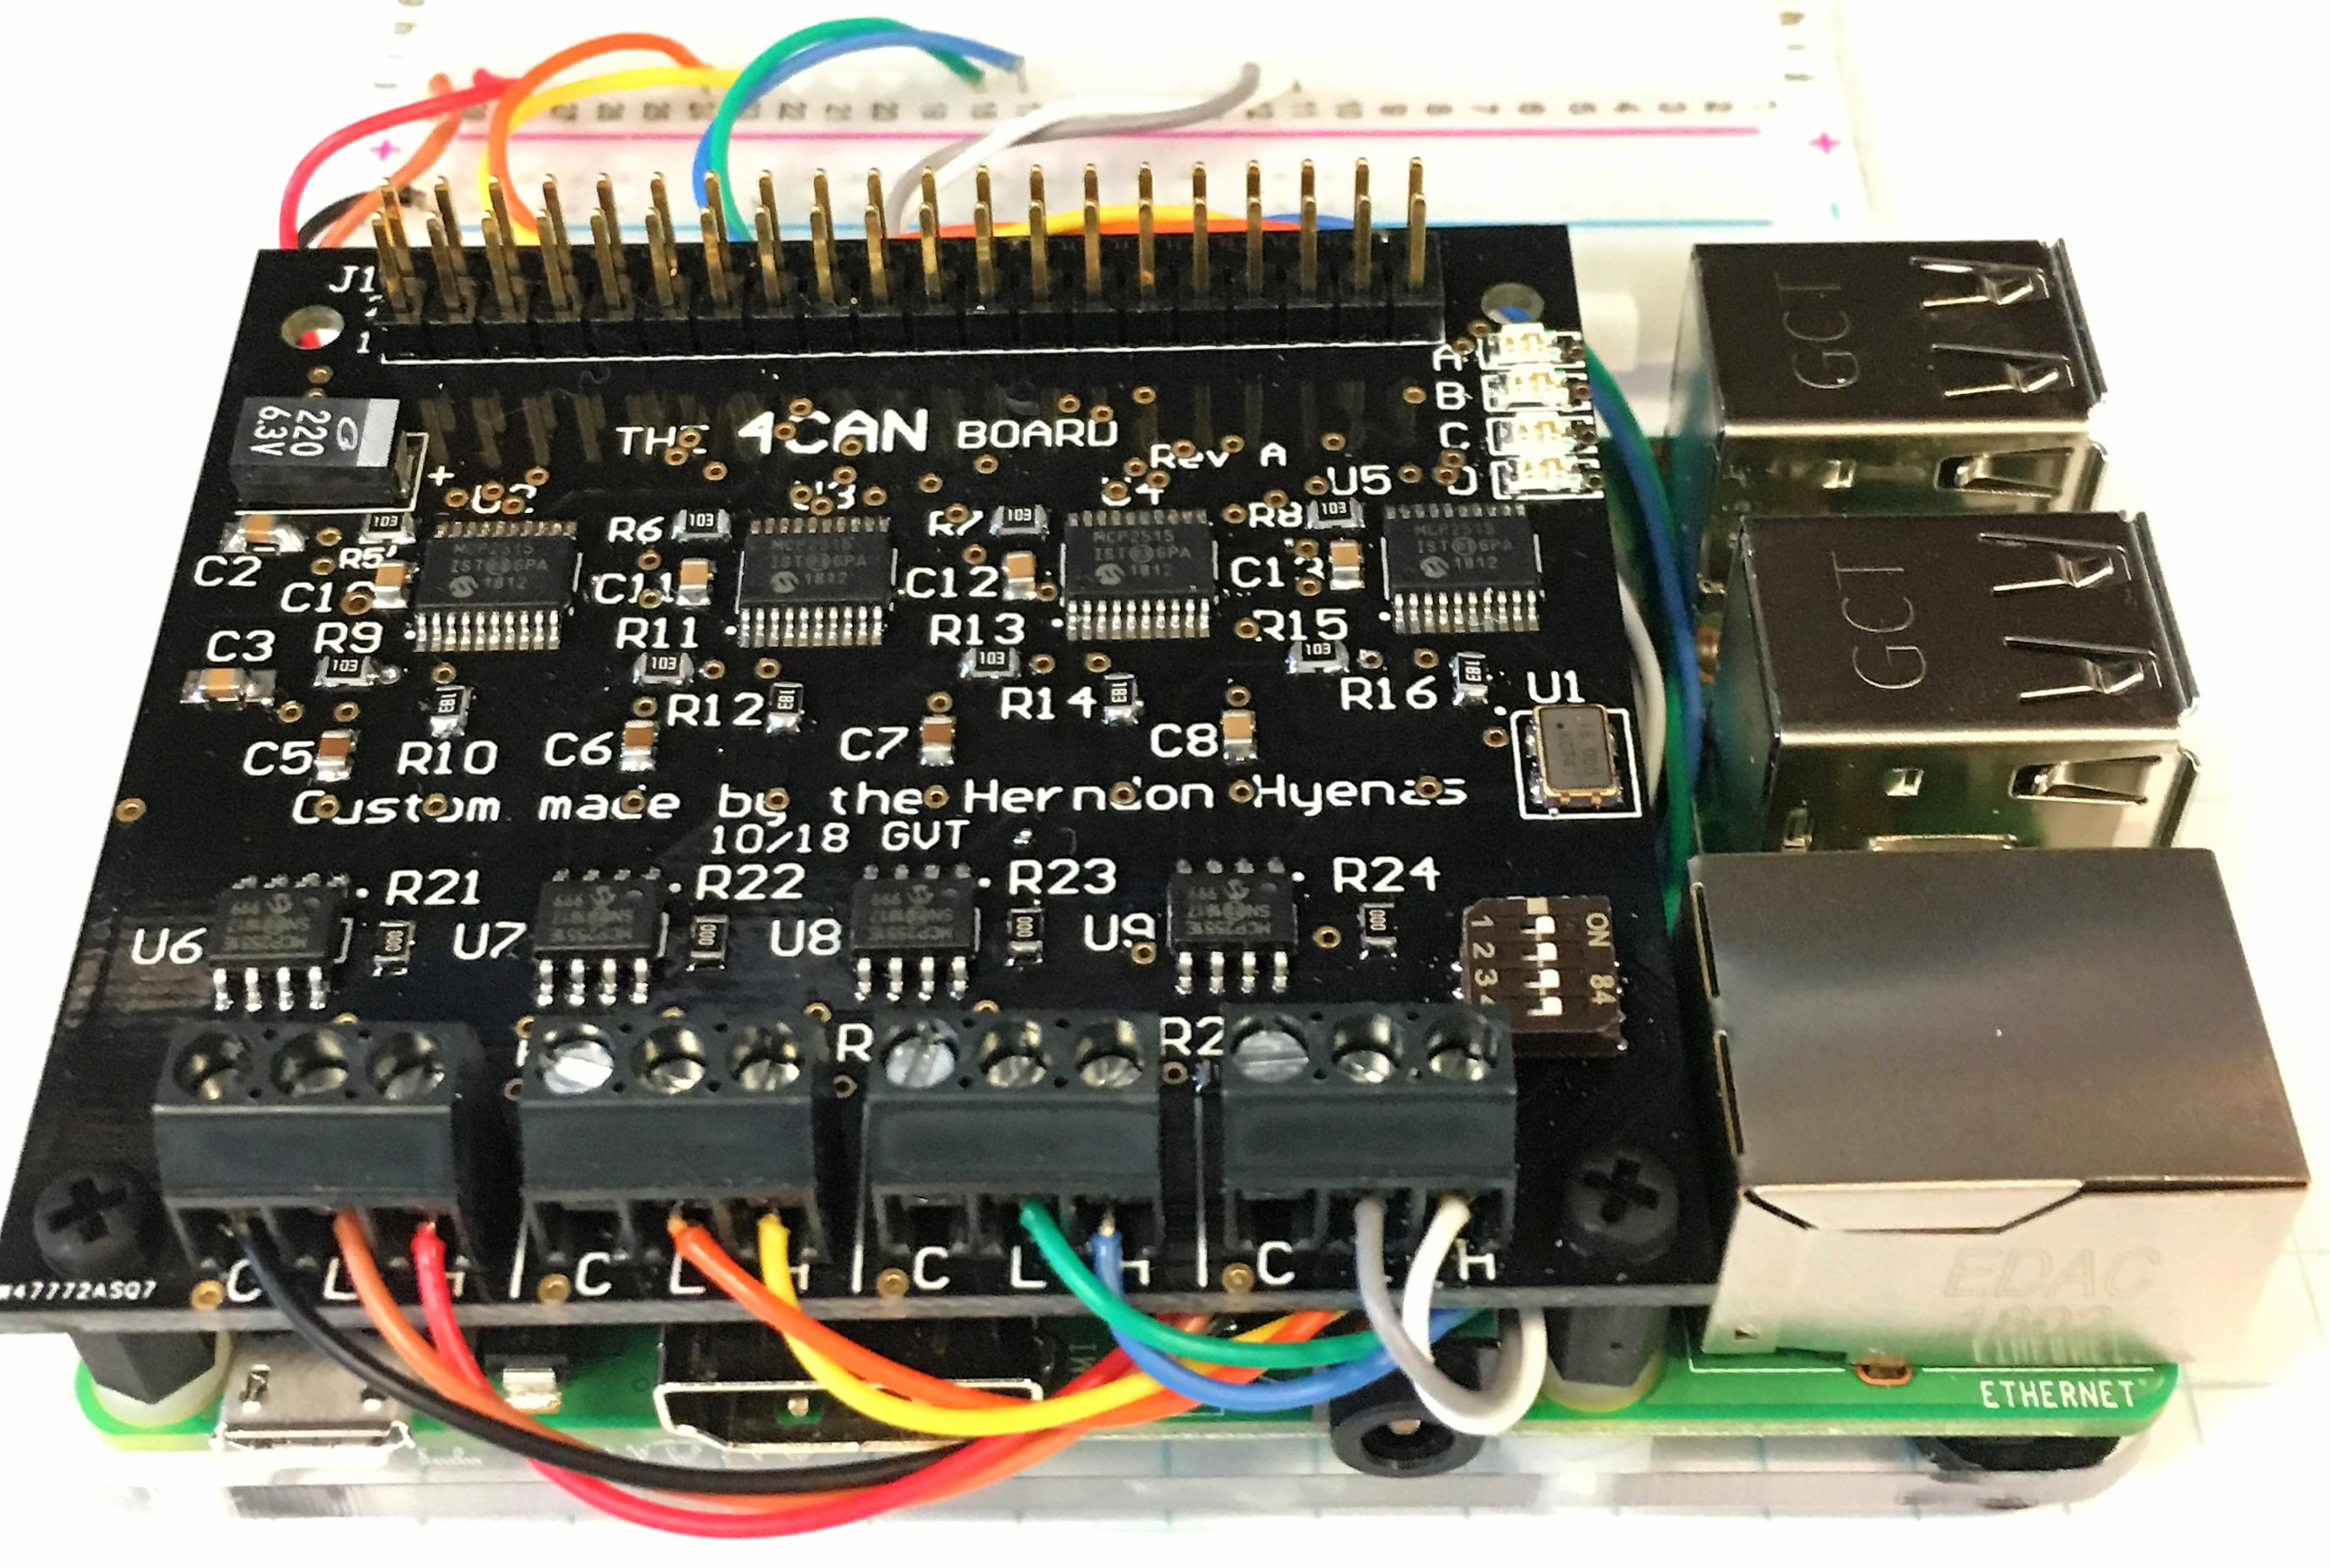 | 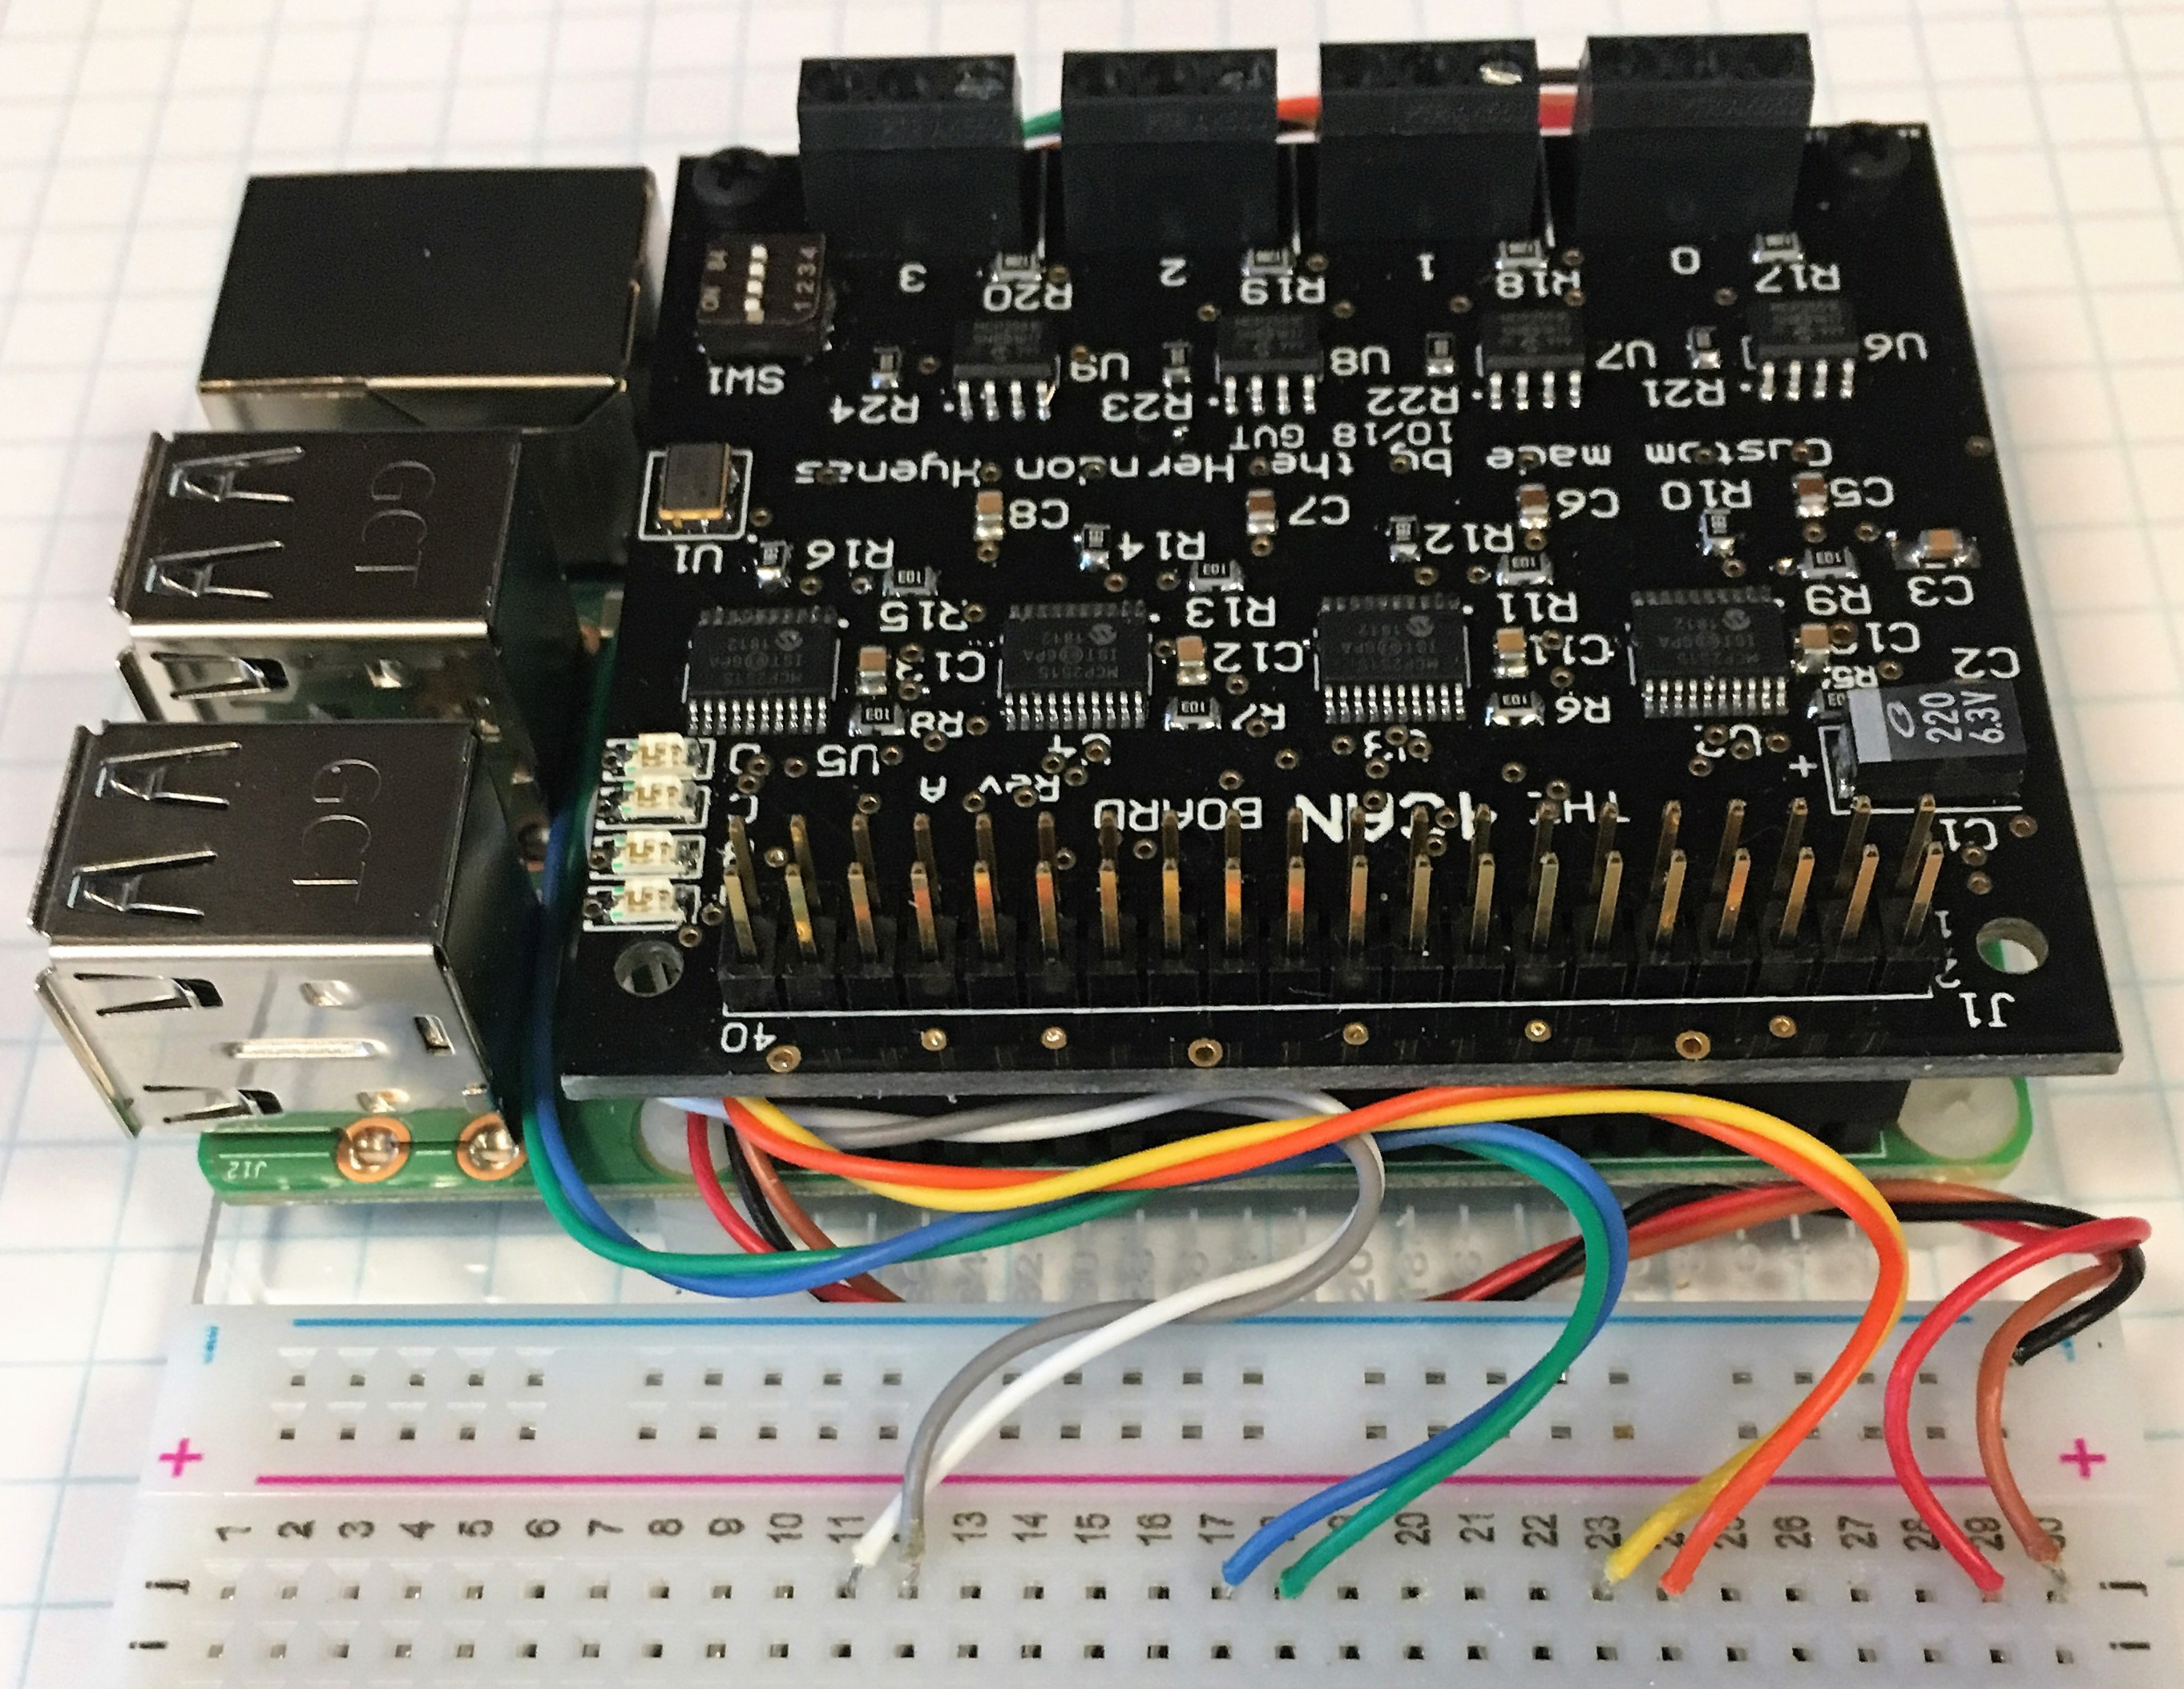 |
Cuando se usa el 4can con la HyenaPlate, los cables CAN se pueden enrutar debajo de la pi y conectar a la placa de pruebas. Esto es principalmente por estética, pero otros beneficios incluyen no tener que atornillar/desatornillar constantemente los terminales de tornillo para hacer nuevas conexiones, facilitar la resolución de problemas y tener conexiones más estables.
Para una estética aún mayor, se puede usar el código de colores de resistencias para asignar colores a las señales. Por ejemplo, en la imagen de arriba:
| interfaz | CAN-L | CAN-H |
|---|---|---|
| CAN0 | marrón | rojo |
| CAN1 | naranja | amarillo |
| CAN2 | azul | violeta |
| CAN3 | verde | blanco |
el negro se puede usar para tierra.
El 4can se inspiró y está basado libremente en el IndustrialBerry QUAD CAN BUS adapter for Raspberry CanBerry. Aunque modificamos el diseño para adaptarlo a nuestras necesidades, debemos dar crédito al fantástico trabajo realizado por IndustrialBerry. El 4CAN, así como el IndustrialBerry, están licenciados bajo una licencia Creative Commons Attribution Share-Alike.
También se debe dar crédito a George Tarnovsky, por el esquema, diseño, ensamblaje y verificación.






