
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-34474 — Clario hasta el 2024-04-11 para Windows Desktop tiene permisos débiles para %PROGRAMDATA%\Clario e intenta cargar DLLs desde allí como SYSTEM. | Kitploit
Herramientas/GitHubGitHub/alaatk/cve-2024-34474
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónMala Configuración
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Clario hasta el 2024-04-11 para Windows Desktop tiene permisos débiles para %PROGRAMDATA%\Clario e intenta cargar DLLs desde allí como SYSTEM.

Ver Repositorio
112hace 5 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-34474

Clario hasta el 2024-04-11 para Windows Desktop tiene permisos débiles para %PROGRAMDATA%\Clario e intenta cargar DLLs desde allí como SYSTEM.

Descripción:

La aplicación de escritorio Clario para Windows intenta cargar bibliotecas DLL inexistentes desde C:\ProgramData\Clario\ y C:\ProgramData\Clario\Engines\ cuando un usuario realiza un análisis antivirus. Los archivos DLL no existen y este proceso se invoca con privilegios SYSTEM incluso si lo realiza un usuario que no es administrador. Por defecto, en los sistemas Windows, cualquier usuario autenticado puede crear archivos/carpetas bajo la ruta c:\ProgramData\Clario. Un usuario con privilegios bajos puede crear los archivos DLL bajo C:\ProgramData\Clario\ y C:\ProgramData\Clario\Engines\ para ejecutar código arbitrario de su elección, lo que resulta en una elevación de privilegios a los derechos de SYSTEM.

Versiones afectadas

Versiones de Clario hasta el 2024-04-11

Servicio(s) afectado(s)

Carpetas inseguras: C:\ProgramData\Clario\ & C:\ProgramData\Clario\Engines\

Servicio: ClarioService.exe
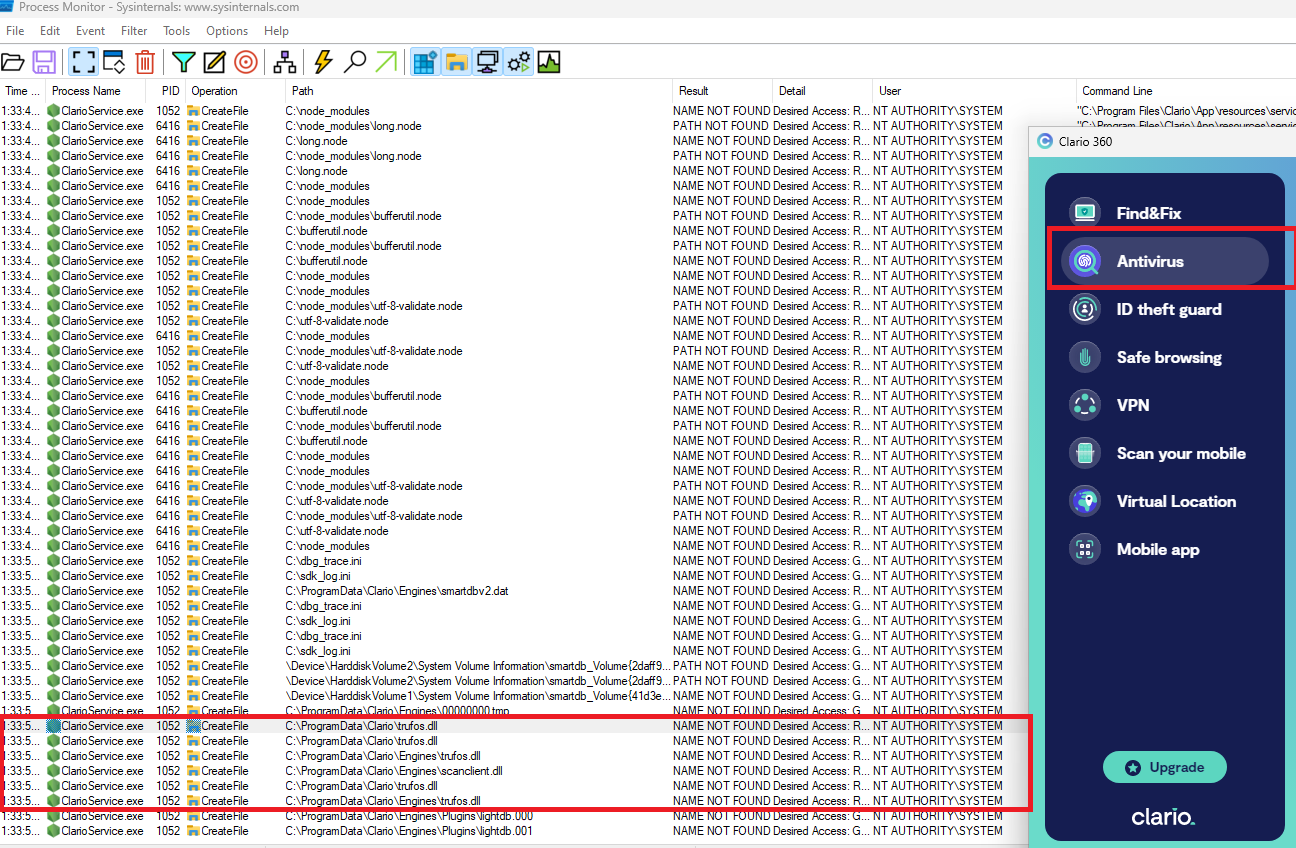
DLL cargada desde un directorio con permisos de escritura para todos

Alt text

Descubierto por:

Alaa Kachouh.

Descargar herramienta