
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Graver — Script de prueba de concepto para explotar la vulnerabilidad SSTI+RCE autenticada en Grav CMS (CVE-2024-28116) | Kitploit
Herramientas/GitHubGitHub/akabe1/graver
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubakabe1/graver

Graver

Script de prueba de concepto para explotar la vulnerabilidad SSTI+RCE autenticada en Grav CMS (CVE-2024-28116)

Ver Repositorio
8277hace 2 añosAún no revisado
Compartir

Graver

Descripción

Script de prueba de concepto para explotar la SSTI+RCE autenticada en Grav CMS (CVE-2024-28116). Crea una página RCE maliciosa en el servidor que ejecuta el Grav CMS vulnerable.

Referencias:

  • https://nvd.nist.gov/vuln/detail/CVE-2024-28116

Notas

Dado que es una vulnerabilidad autenticada, es necesario utilizar credenciales válidas (fijándolas en el script) de un usuario editor de Grav CMS.

Uso

A continuación se muestra un ejemplo de uso de la herramienta:

# python3 graver.py -t <target_url> -p <target_port>

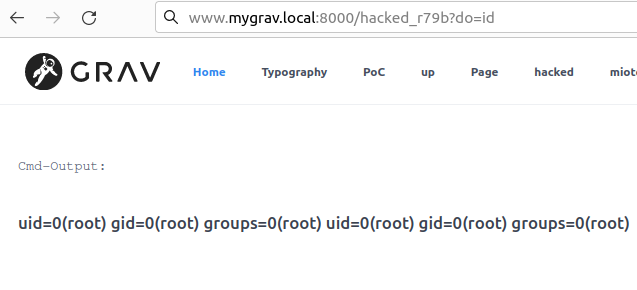
Ejemplo sencillo con la salida devuelta:

# python3 graver.py -t http://www.mygrav.local -p 8000

RCE payload injected, now visit the malicious page at 'http://www.mygrav.local:8000/hacked_r79b?do='
image

Autor

graver fue desarrollado por Maurizio Siddu

Licencia GNU

Copyright (c) 2024 graver

Este programa es software libre: puedes redistribuirlo y/o modificarlo bajo los términos de la Licencia Pública General de GNU publicada por la Free Software Foundation, ya sea la versión 3 de la Licencia, o (a tu elección) cualquier versión posterior.

Este programa se distribuye con la esperanza de que sea útil, pero SIN NINGUNA GARANTÍA; sin siquiera la garantía implícita de COMERCIABILIDAD o IDONEIDAD PARA UN PROPÓSITO PARTICULAR. Consulte la Licencia Pública General de GNU para más detalles.

Deberías haber recibido una copia de la Licencia Pública General de GNU junto con este programa. Si no es así, consulta http://www.gnu.org/licenses/.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




