advens-gmbh/scan-insights-for-nessus
Aplicación de escritorio para Windows y Linux para ver y analizar archivos de escaneo de Nessus. Filtra los hallazgos, examina los hosts y servicios, compara escaneos y observa cómo cambian los resultados con el tiempo. La aplicación funciona sin conexión.

Scan Insights for Nessus es una herramienta sencilla para mostrar datos de un archivo de escaneo de Nessus (.nessus). Es ideal después de realizar un escaneo interno (o externo) con Nessus para mostrar las vulnerabilidades encontradas. Ofrece muchas opciones de filtrado y búsqueda, y facilita la copia de los datos más que Nessus.
La aplicación también se centra en la privacidad. El contenido de los escaneos permanece en memoria y nunca se escribe en disco, a menos que lo exportes. La aplicación solo almacena su configuración, tus proyectos y tu lista de archivos abiertos recientemente en la carpeta de datos de la aplicación (%AppData%\com.scaninsights.nessus en Windows, ~/.local/share/com.scaninsights.nessus en Linux). Los proyectos y los archivos recientes contienen las rutas completas y los nombres de tus archivos de escaneo. En Linux, los nuevos archivos que crea la aplicación (incluidas las exportaciones) solo pueden ser leídos por tu usuario. La aplicación no realiza conexiones de red propias (solo abre tu navegador cuando haces clic en una referencia o en un enlace de CVE).
La aplicación está construida con Tauri (Rust), React, TypeScript y Tailwind CSS.
Para obtener una lista detallada de los cambios, consulta el Changelog.
Descarga el archivo correspondiente a tu sistema desde la página de Releases.
| Sistema | Archivo | Notas |
|---|---|---|
| Windows | -setup.exe o .msi | Instalador NSIS o MSI |
| Windows | _portable.exe | Se ejecuta sin instalar |
| Ubuntu, Debian | .deb | Instala sus dependencias automáticamente |
| Fedora | .rpm | Instala sus dependencias automáticamente |
| Otro Linux | .AppImage | Se ejecuta sin instalar, tras chmod +x |
Windows: la aplicación necesita el WebView2 Runtime, que viene preinstalado en Windows 10 21H2+ y Windows 11.
[!Note] SmartScreen puede mostrar una advertencia la primera vez que inicies la aplicación, porque los archivos no están firmados digitalmente (haz clic en Más información y luego en Ejecutar de todos modos).
Linux: los paquetes necesitan Ubuntu 24.04, Debian 13, Fedora 40 o versiones posteriores. Si la ventana permanece en blanco, lo cual es un problema conocido de WebKitGTK en algunas configuraciones gráficas, inicia la aplicación con WEBKIT_DISABLE_DMABUF_RENDERER=1 scan-insights-for-nessus.
La aplicación tiene las siguientes características principales:
.xlsx, .csv, o fusionar varios archivos en un único archivo .nessus[!NOTE] Hallazgos de tipo Info: los hallazgos de tipo Info comienzan ocultos en todas las páginas porque en su mayoría son ruido. Puedes usar la opción
Show Info findingspara mostrarlos. Los hosts y servicios que solo tienen hallazgos de tipo Info permanecen listados, porque siguen siendo máquinas y puertos abiertos en el escaneo.Exportes la excepción: tiene su propia selección de severidad, que incluye los hallazgos de tipo Info a menos que la desactives.
La aplicación ofrece la posibilidad de abrir uno o varios archivos a la vez. Después de abrir un archivo, el menú Dashboard ofrece una vista general de las vulnerabilidades. Un archivo sin hosts escaneados, como uno que solo contiene una política de escaneo, no se carga.
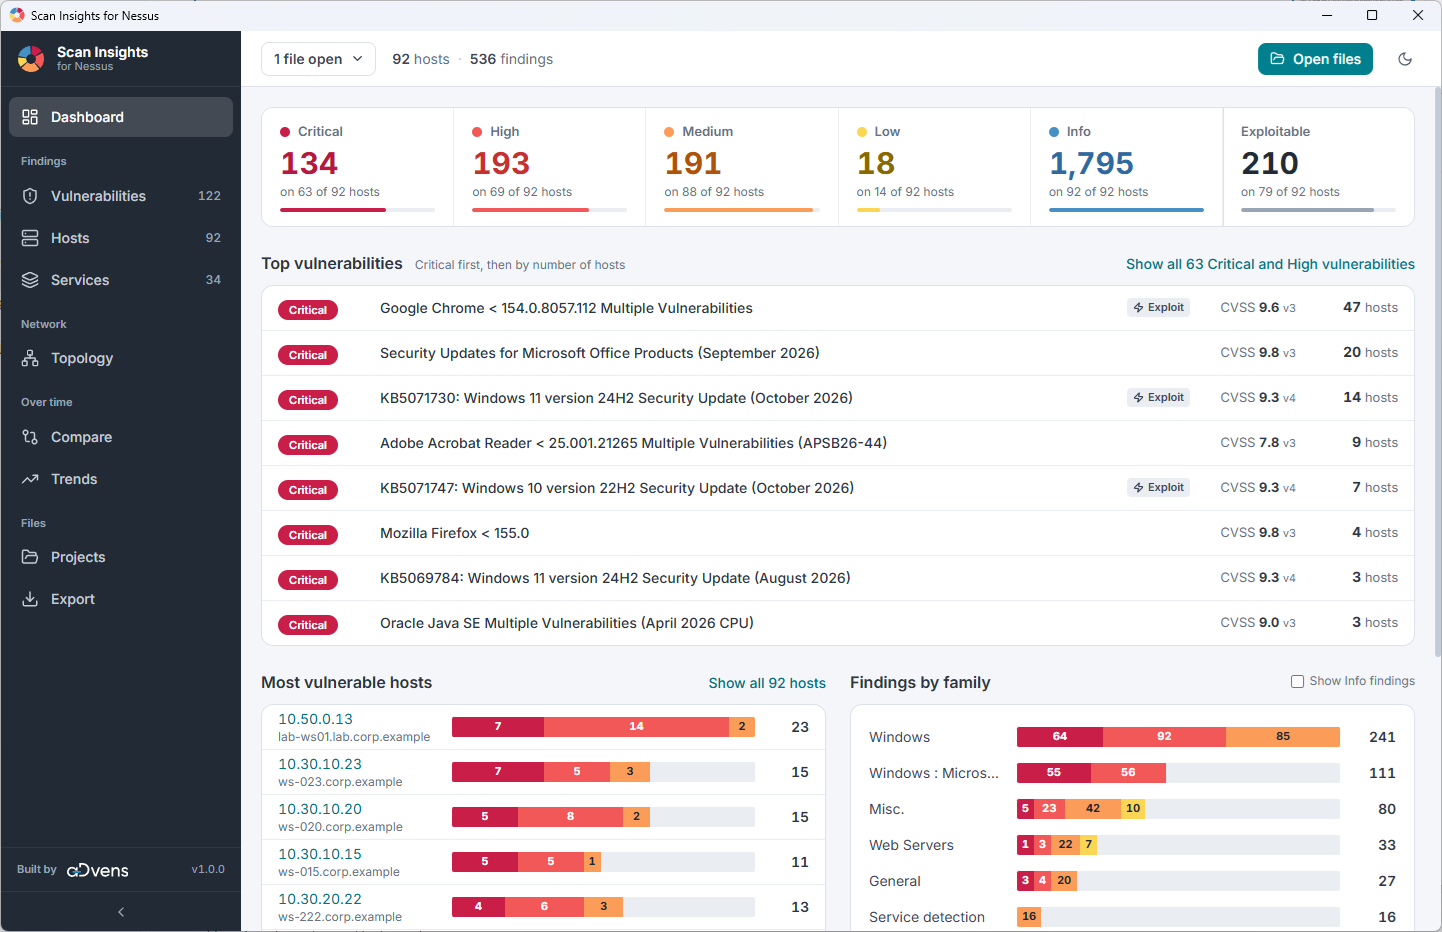
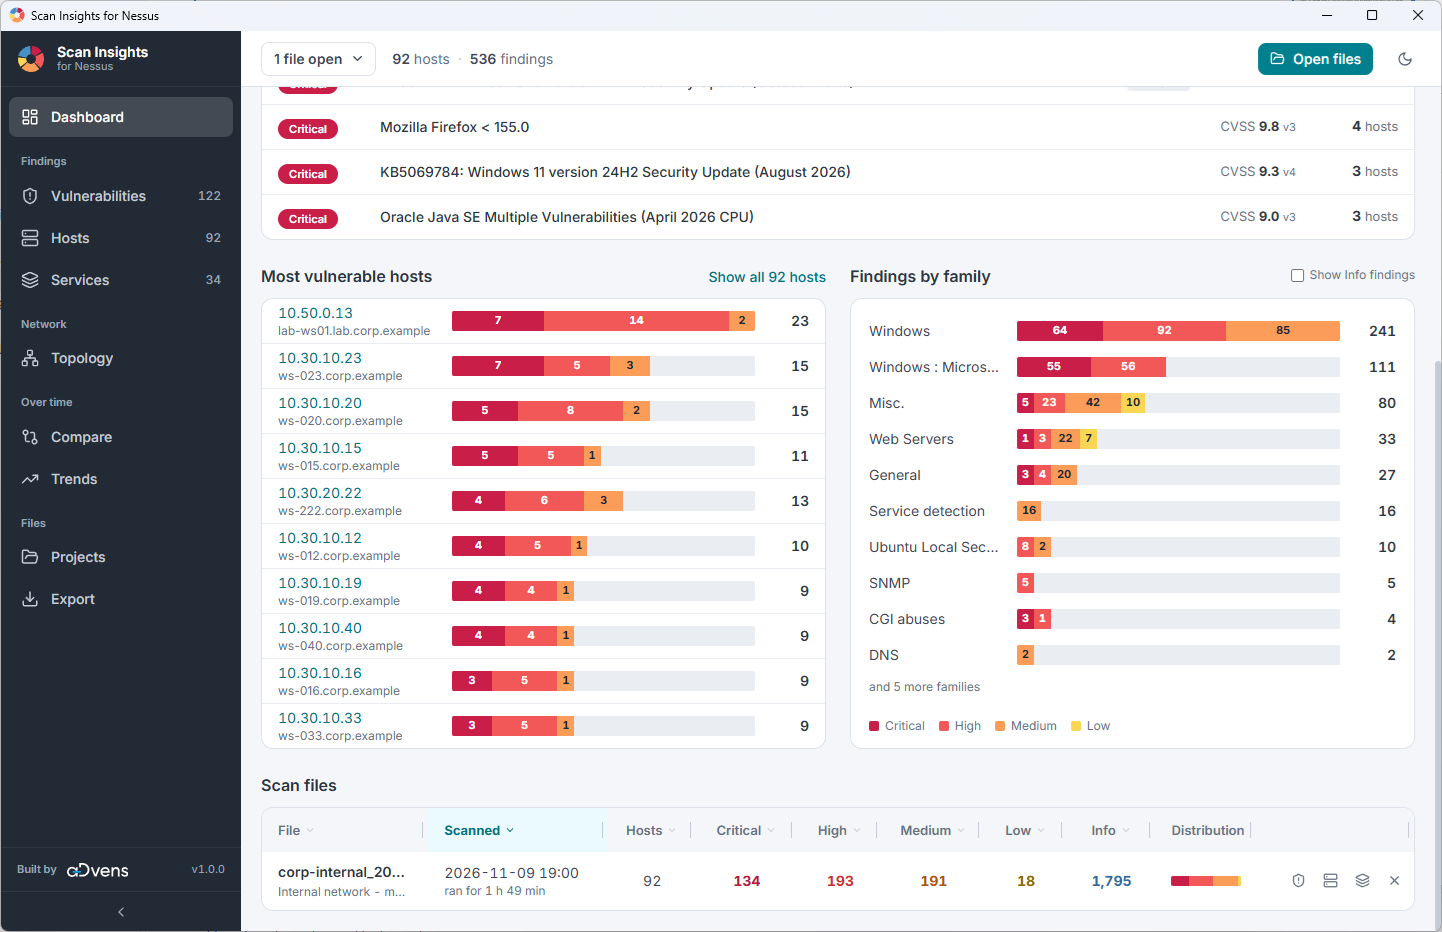
La parte superior de la vista muestra una franja de severidad, donde se muestra el recuento de las vulnerabilidades de todos los archivos cargados. Debajo están las "Top vulnerabilities", que se ordenan por criticidad y por el número de hosts a los que afectan. También muestra si una vulnerabilidad tiene un exploit conocido, su puntuación CVSS y en cuántos hosts se encontró. En la parte central se muestran los "Top vulnerable hosts" y "Findings by family". La parte inferior muestra todos los archivos de escaneo cargados actualmente.
Parte superior y central del Dashboard:
Parte inferior del Dashboard:
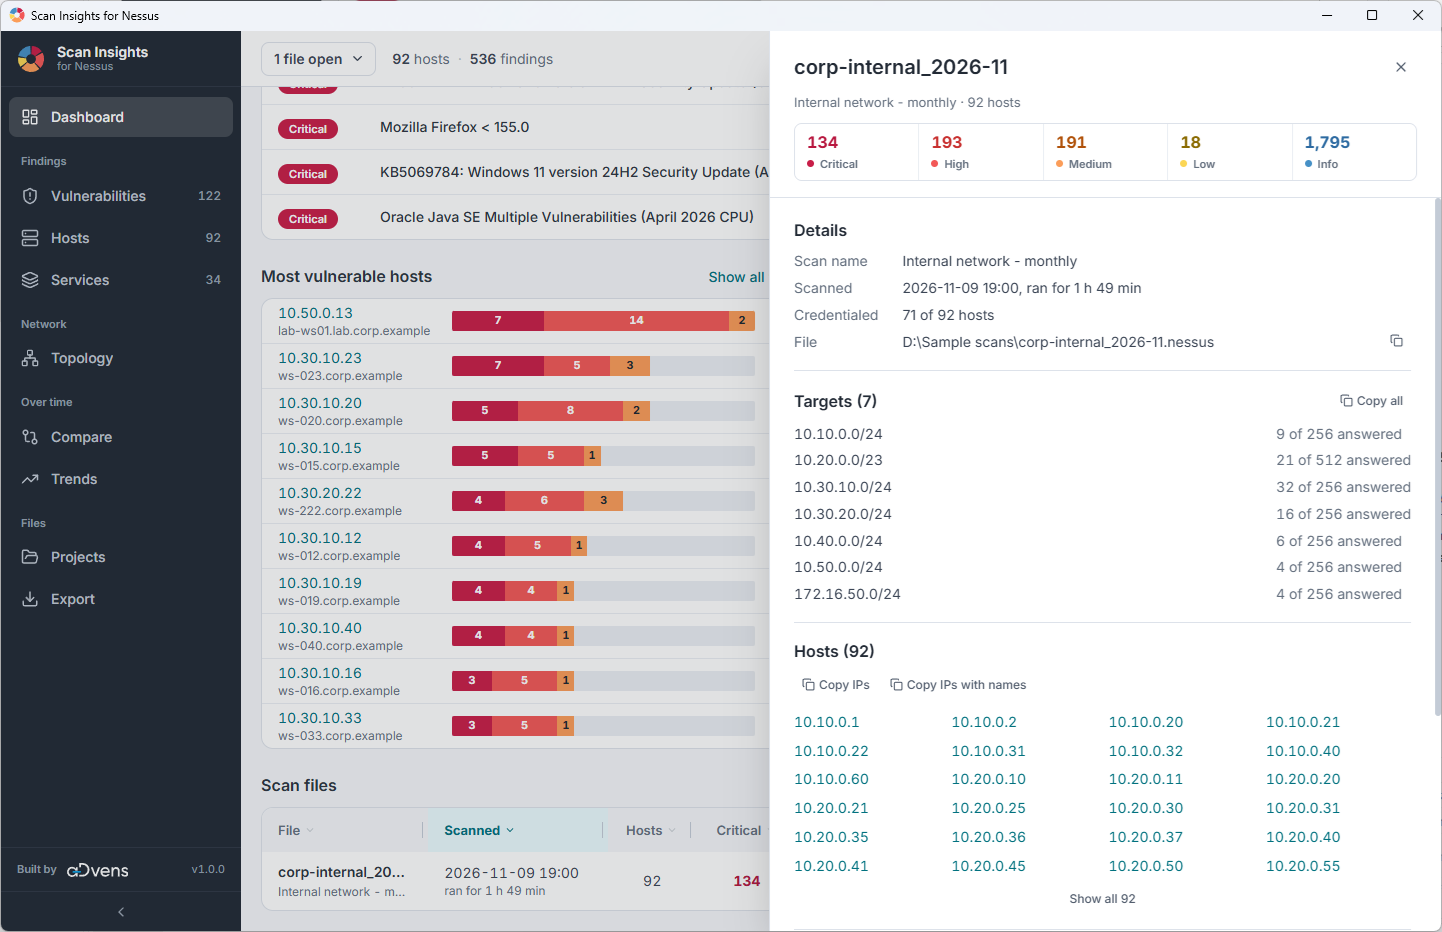
Al hacer clic en el nombre de un archivo de escaneo se revela información sobre la configuración del escaneo (nombre, fecha, duración, objetivos configurados, hosts escaneados, etc.).
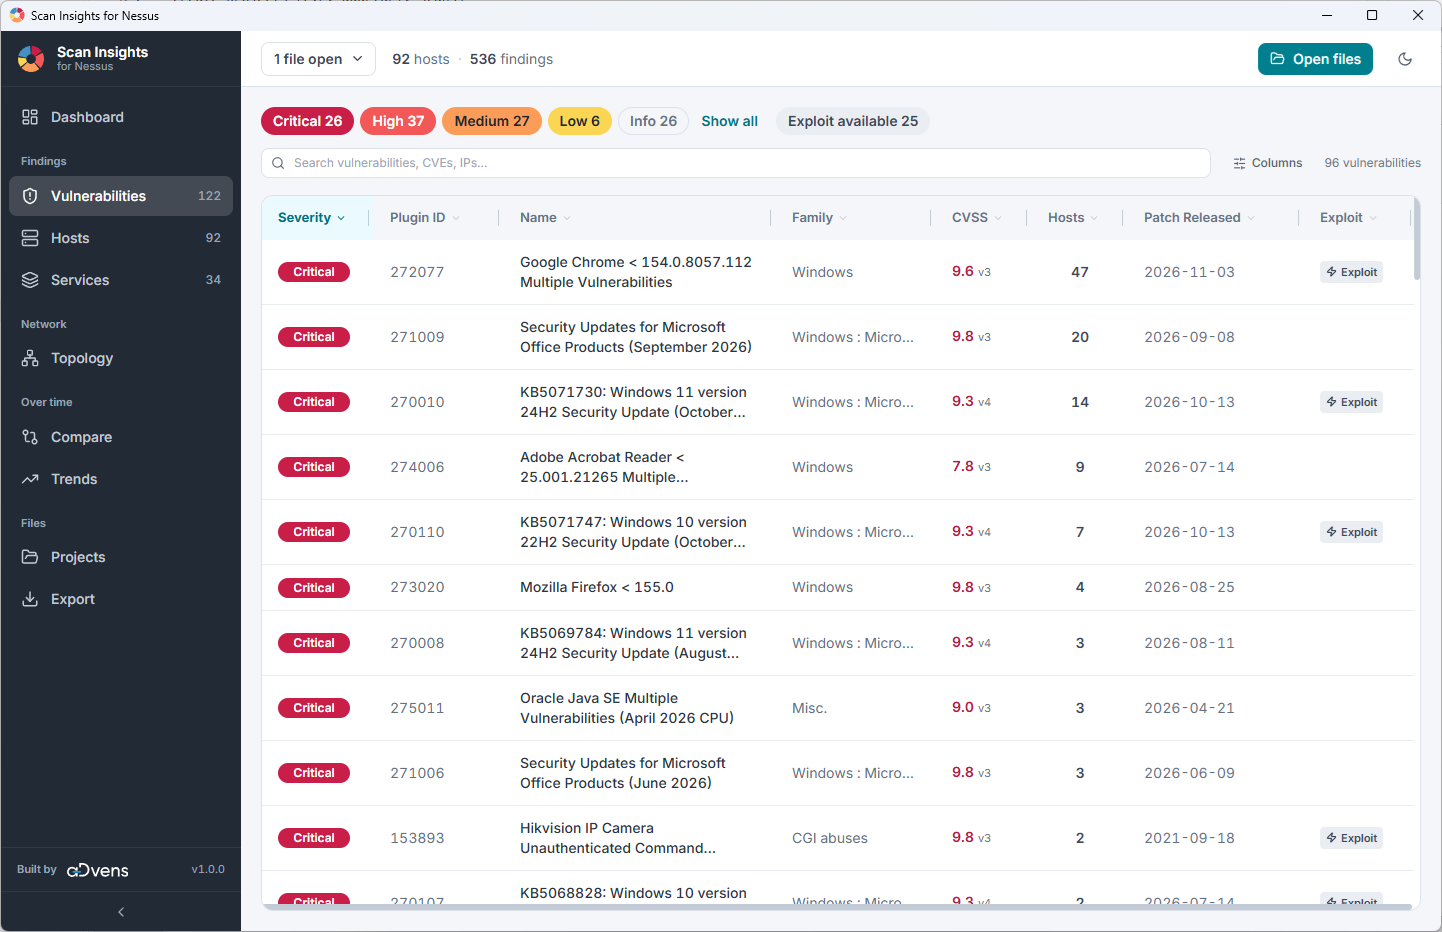
La vista Vulnerabilities ofrece una descripción general más detallada de las vulnerabilidades. Hay disponibles múltiples opciones de filtrado (por severidad, si hay un exploit disponible, familia de plugins). Puedes ordenarlas haciendo clic en la columna correspondiente (Severity, Name, Family, CVSS, etc.). Se pueden mostrar columnas adicionales mediante el selector de columnas.
La severidad proviene del archivo de escaneo, y la tabla muestra la puntuación de la versión CVSS (p. ej. 9.3 v2). Al hacer clic en una vulnerabilidad se muestran todas sus puntuaciones.
Con varios archivos cargados, un hallazgo valorado de forma distinta entre ellos muestra su peor valoración y las puntuaciones de esa valoración, y sus detalles indican qué archivo lo valoró de qué manera. Al filtrar por un solo archivo se muestra la valoración propia de ese archivo.
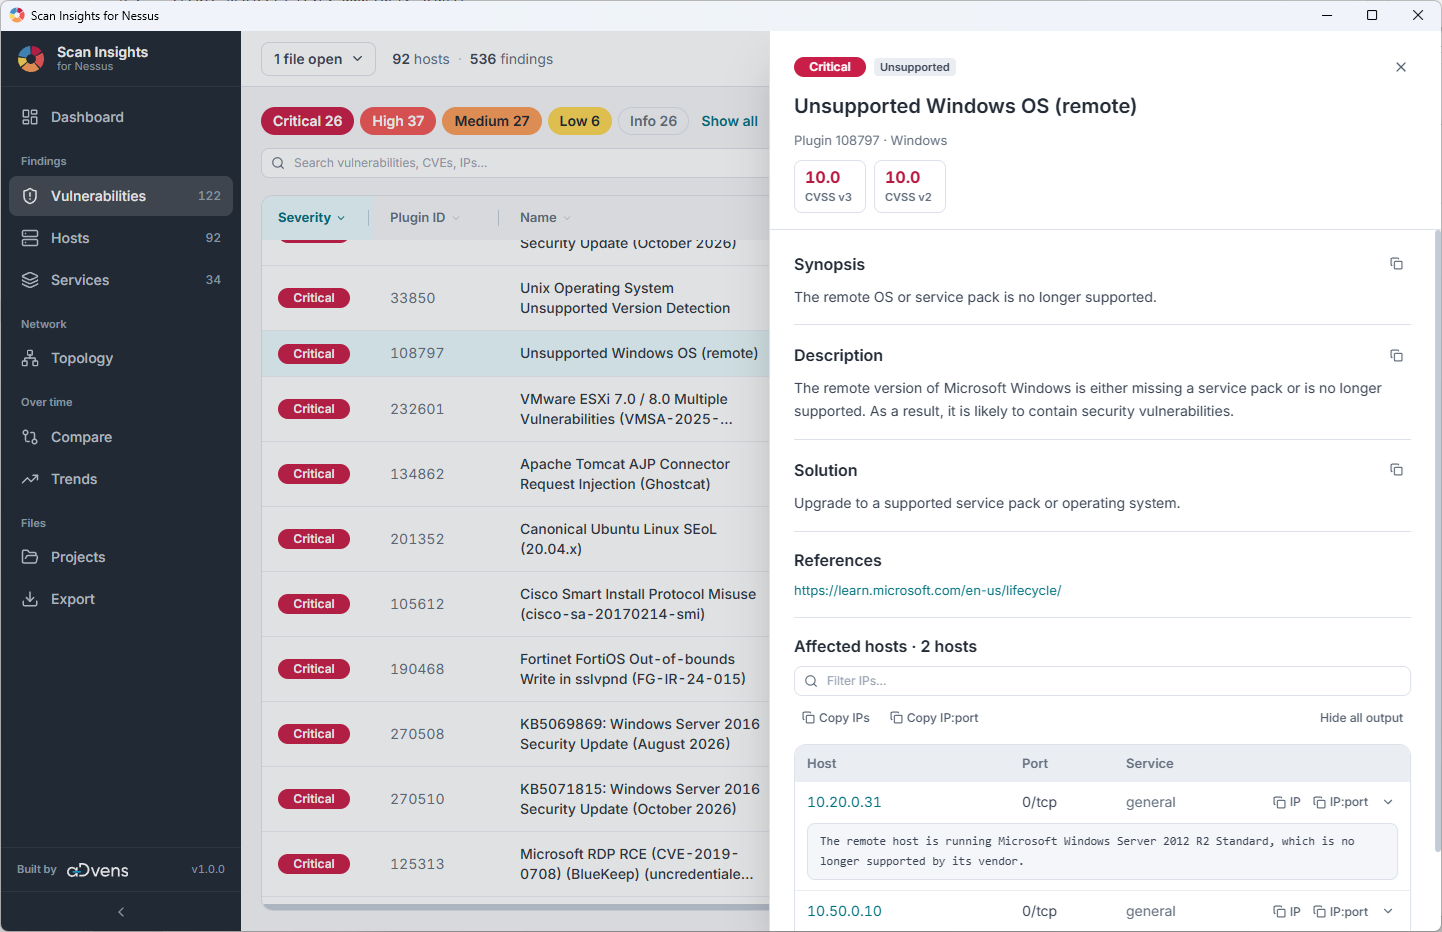
Al hacer clic en una vulnerabilidad se obtiene una descripción general de en qué hosts está presente la vulnerabilidad, y una breve descripción de la misma.
El menú Hosts muestra cuántas vulnerabilidades tiene cada host. Aquí también hay opciones de filtrado por severidad. Se pueden mostrar columnas adicionales mediante el selector de columnas. También hay un botón de copiar, que copia los nombres de host, las direcciones IP o la tabla mostrada, que se puede pegar directamente en Excel.