
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Log4j-RCE-Scanner — Escáner de vulnerabilidad de ejecución remota de comandos para Log4j. | Kitploit

Herramientas/GitHubGitHub/adilsoybali/log4j-rce-scanner
Escáneres de VulnerabilidadesExplotaciónSeguridad WebAnálisis de DNS
GitHubadilsoybali/log4j-rce-scanner

Log4j-RCE-Scanner

Escáner de vulnerabilidad de ejecución remota de comandos para Log4j.

Ver Repositorio
2505332hace 3 añosRevisado por Kitploit
Compartir

Log4j-RCE-Scanner

GitHub last commit

Características • Requisitos • Instalación • Uso • Contacto


Escáner de RCE para Log4j

Con esta herramienta, puedes escanear vulnerabilidades de ejecución remota de comandos CVE-2021-44228 en Apache Log4j en múltiples direcciones.

Versiones afectadas < 2.15.0

Características

  • Puede escanear según la lista de URL que proporciones.
  • Puede escanear todas las URLs encontrando los subdominios del nombre de dominio que proporciones.
  • Añade el dominio de origen como prefijo para determinar de qué fuente provienen las consultas DNS entrantes.

Requisitos

  1. httpx
  2. curl

Si deseas escanear con un nombre de dominio, debes instalar adicionalmente subfinder, assetfinder y amass.

Instalación

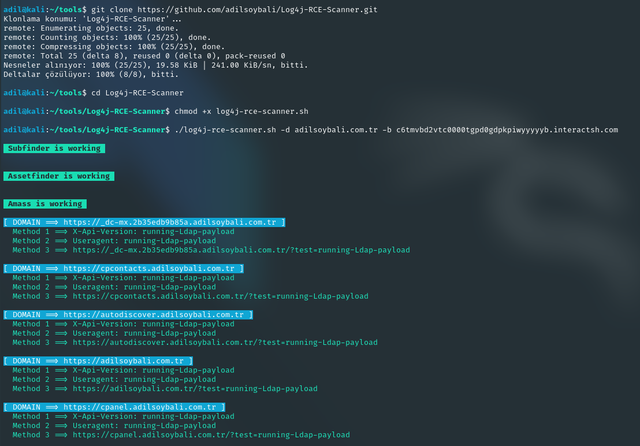
  1. git clone https://github.com/adilsoybali/Log4j-RCE-Scanner.git
  2. cd Log4j-RCE-Scanner
  3. chmod +x log4j-rce-scanner.sh

Uso

./log4j-rce-scanner.sh -h

Esto mostrará la ayuda de la herramienta. Aquí están todos los interruptores que soporta.

-h, --help - Muestra la ayuda
-l, --url-list - Lista de dominios/subdominios/IPs a utilizar para el escaneo.
-d, --domain - Nombre de dominio del cual se comprobarán todos los subdominios y él mismo.
-b, --burpcollabid - Dirección del ID de cliente de Burp Collaborator o dirección de dominio de Interactsh.

Ejemplos de uso:
./log4j-rce-scanner.sh -l httpxsubdomains.txt -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net
./log4j-rce-scanner.sh -d adilsoybali.com -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net

Haz clic aquí para ir a la página de documentación de Burp Collaborator.

Haz clic aquí para ir a Interactsh.

Si el dominio es vulnerable, se enviarán devoluciones de llamada DNS con el nombre del dominio vulnerable a la dirección de Burp Collaborator o Interactsh que hayas proporcionado.

Contribuciones

Las contribuciones son lo que hace que la comunidad de código abierto sea un lugar increíble para aprender, inspirar y crear. Cualquier contribución que hagas será muy apreciada.

Si tienes una sugerencia que podría mejorar esto, por favor haz un fork del repositorio y crea una solicitud de extracción. También puedes simplemente abrir un issue con la etiqueta "mejora". No olvides darle una estrella al proyecto. ¡Gracias de nuevo!

  1. Haz un Fork del Proyecto
  2. Crea tu Rama de Característica (git checkout -b feature/CaracteristicaIncreible)
  3. Confirma tus Cambios (git commit -m 'Añadir alguna CaracteristicaIncreible')
  4. Sube a la Rama (git push origin feature/CaracteristicaIncreible)
  5. Abre una Solicitud de Extracción

Contacto

Email Linkedin Discord Twitter Sitio Web Personal

Agradecimientos

  • LunaSec
  • Zsolt Háló

Evolución de estrellas a lo largo del tiempo

Evolución de estrellas a lo largo del tiempo

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →