Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
rsc-security-auditor — 🛡️ Audite su stack de Next.js y React Server Components en busca de vulnerabilidades críticas (CVE-2025-66478, CVE-2025-55184). Detecta riesgos y genera comandos de solución. 100% del lado del cliente. | Kitploit
Herramientas/GitHubGitHub/abdozkaya/rsc-security-auditor
Análisis EstáticoEscáneres de VulnerabilidadesAnálisis de CódigoSeguridad WebDevSecOpsAprendizaje y Educación
GitHubabdozkaya/rsc-security-auditor

rsc-security-auditor

🛡️ Audite su stack de Next.js y React Server Components en busca de vulnerabilidades críticas (CVE-2025-66478, CVE-2025-55184). Detecta riesgos y genera comandos de solución. 100% del lado del cliente.

Ver RepositorioSitio web
530hace 11 mesesAún no revisado
Compartir

🛡️ Auditor de Seguridad RSC

License Next.js Privacy

Detecta vulnerabilidades de seguridad críticas (CVE-2025-66478, CVE-2025-55184) en tu stack de Next.js y React Server Components.

🚨 Urgente: Divulgaciones recientes (dic 2025) han revelado vulnerabilidades críticas de DoS y RCE en React Server Components. Esta herramienta te ayuda a auditar tu package.json al instante.

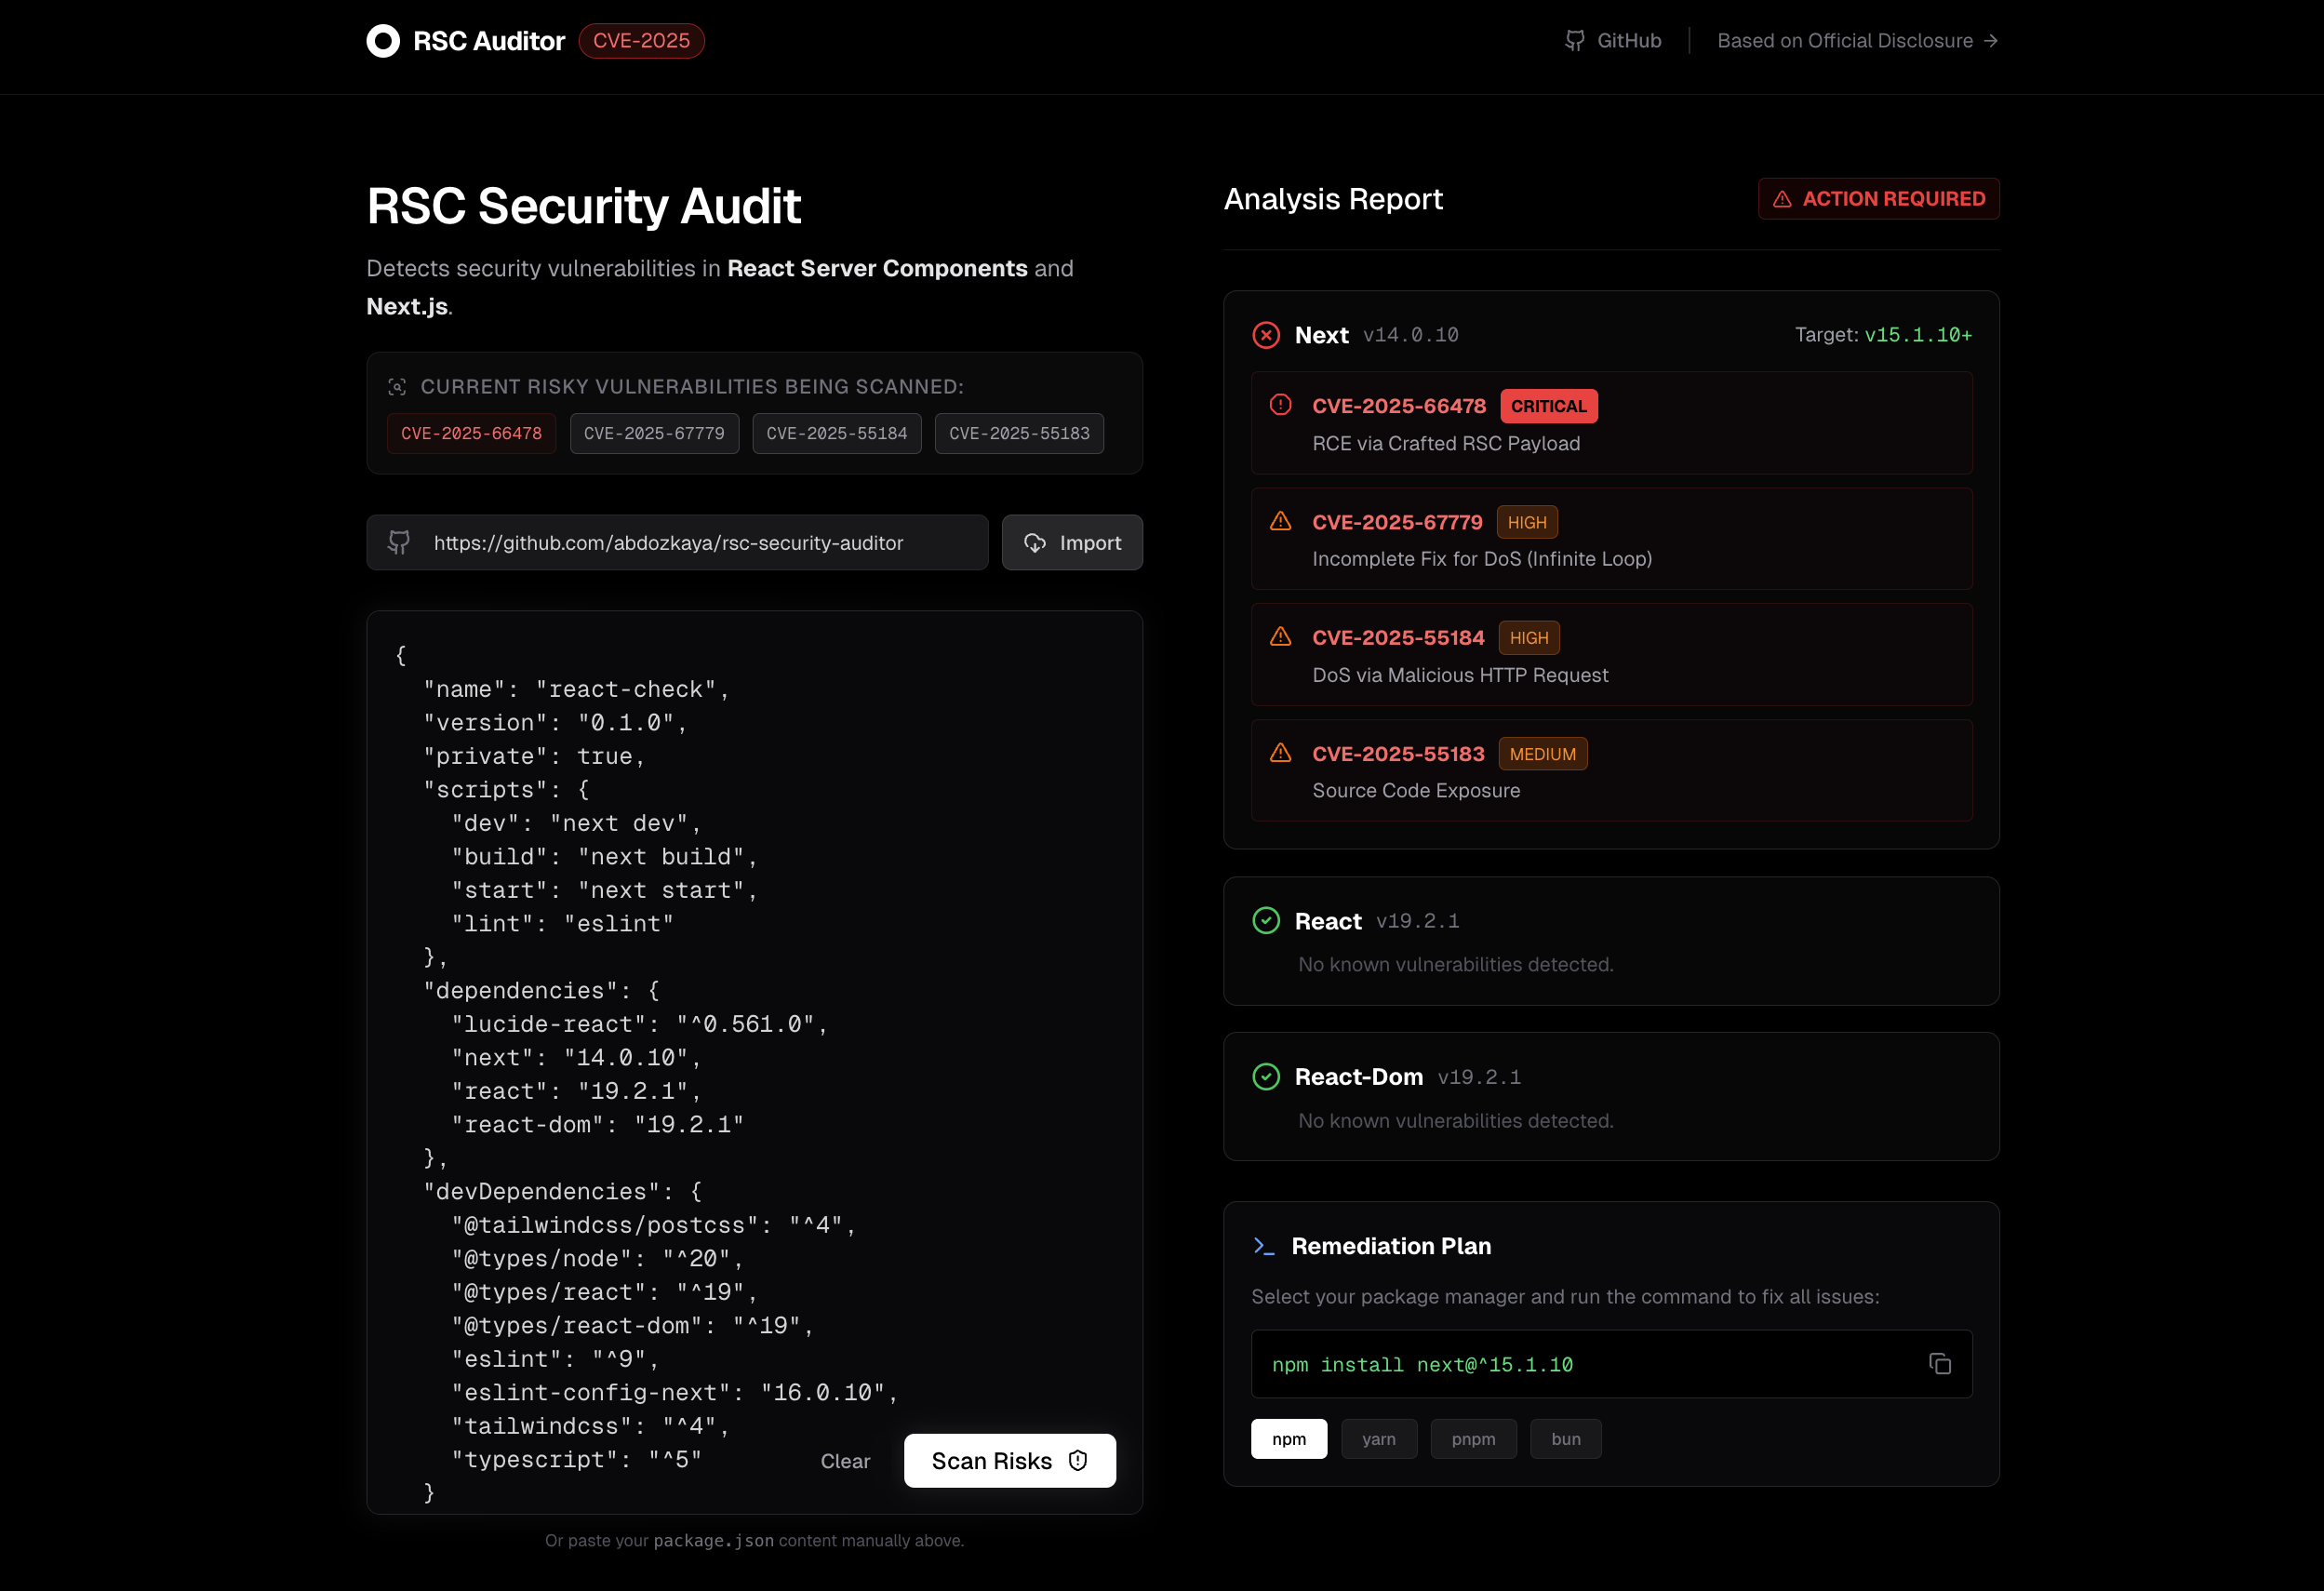
App Screenshot

⚡ Características

  • 🔒 Privacidad Primero: 100% del lado del cliente. Tus datos de package.json nunca salen de tu navegador.
  • 🧠 Análisis Inteligente: Detecta rangos de versiones vulnerables específicos para next, react y react-dom.
  • 🩹 Autocorrección: Genera comandos de actualización listos para usar (npm, pnpm, yarn, bun) para solucionar problemas.
  • ✨ Interfaz Moderna: Construido con Next.js 15, Tailwind CSS y la fuente Geist de Vercel.
  • 📡 Base de Datos de Vulnerabilidades en Vivo: La arquitectura permite actualizaciones sencillas a medida que se descubren nuevos CVEs.

🎯 Vulnerabilidades Detectadas

Esta herramienta actualmente verifica las siguientes divulgaciones:

CVE IDSeveridadDescripción
CVE-2025-66478🔴 CríticoEjecución Remota de Código (RCE) mediante payload RSC manipulado.
CVE-2025-67779🟠 AltoCorrección incompleta para ataques DoS anteriores (Bucle Infinito).
CVE-2025-55184🟠 AltoDenegación de Servicio (DoS) mediante solicitudes HTTP maliciosas.
CVE-2025-55183🟡 MedioDivulgación de Código Fuente en Server Actions.

�️ Comenzando

Para ejecutar este proyecto localmente:

  1. Clona el repositorio

    git clone https://github.com/abdozkaya/rsc-security-auditor.git
    cd rsc-security-auditor
    
  2. Instala las dependencias

    npm install
    # or
    pnpm install
    
  3. Ejecuta el servidor de desarrollo

    npm run dev
    
  4. Abre http://localhost:3000 con tu navegador.

🛠️ Stack Tecnológico

  • Framework: Next.js 15 (App Router)
  • Estilos: Tailwind CSS
  • Iconos: Lucide React
  • Fuente: Geist Sans & Mono

🤝 Contribuir

¡Las contribuciones son bienvenidas! Si encuentras una nueva vulnerabilidad relacionada con RSC, actualiza lib/vulnerability-db.ts y abre un Pull Request.

  1. Haz un Fork del Proyecto
  2. Crea tu Rama de Característica (git checkout -b feature/NewCVE)
  3. Haz Commit de tus Cambios (git commit -m 'Add CVE-202X-XXXX')
  4. Sube a la Rama (git push origin feature/NewCVE)
  5. Abre un Pull Request

👤 Autor

Abdullah Özkaya

  • X: @ozkayabd
  • GitHub: @abdozkaya

📄 Licencia

Este proyecto está licenciado bajo la Licencia MIT - consulta el archivo LICENSE para más detalles.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →