

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
spring4shell_behinder — Script para escribir webshell de Behinder mediante CVE-2022-22965 | Kitploit

Herramientas/GitHubGitHub/4nth0ny1130/spring4shell_behinder
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHub4nth0ny1130/spring4shell_behinder

spring4shell_behinder

Script para escribir webshell de Behinder mediante CVE-2022-22965

Ver Repositorio
62216hace 4 añosRevisado por Kitploit
Compartir

Spring4shell_behinder

¿Qué es esto?

Una herramienta de explotación rápida y en lote para la vulnerabilidad Spring4Shell (CVE-2022-22965)

Contribuyentes

4nth0ny @星期五实验室

Bienvenidos a enviar issues/pr

:)

Entorno

  • python 3.x
  • Behinder3.0 Beta9

Instalación

python3 -m pip install -r requirements.txt

Uso

python3 spring_rce.py test.txt

test.txt

http://127.0.0.1:8080/
http://127.0.0.2:8080/
http://127.0.0.3:8080/

Si necesita especificar la ruta de enlace de parámetros, modifique la línea 128, agregue la lista por su cuenta, y el script automáticamente concatenará el endpoint a cada URL e intentará.

Ejemplos

Esta herramienta asignará automáticamente hilos razonables según la cantidad de objetivos e imprimirá los resultados en la terminal.
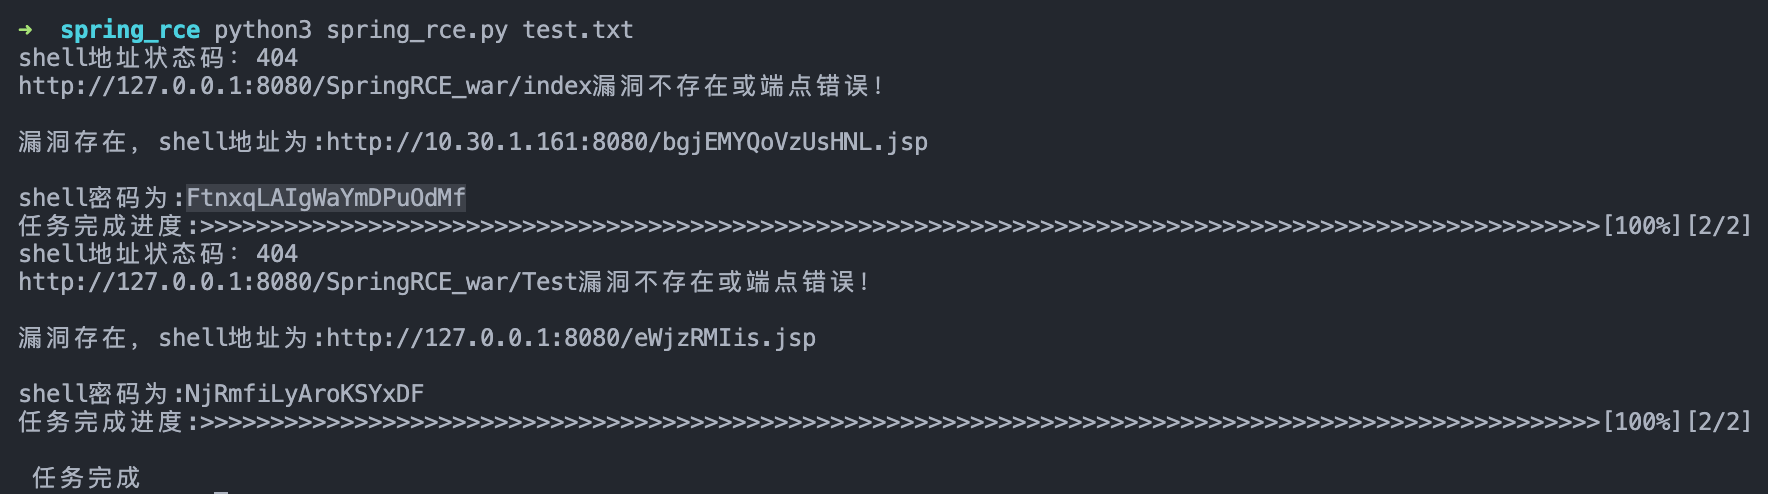
Conectar usando Behinder 3.0 beta9:

Descargo de responsabilidad

Esta herramienta solo debe utilizarse en la construcción de seguridad empresarial con la debida autorización legal. Al usar esta herramienta, debe asegurarse de que todas sus acciones cumplan con las leyes y regulaciones locales. Si realiza algún acto ilegal durante el uso de esta herramienta, asumirá todas las consecuencias; todos los desarrolladores y contribuyentes de esta herramienta no asumen ninguna responsabilidad legal o solidaria. A menos que haya leído, comprendido completamente y aceptado todos los términos de este acuerdo, no instale ni use esta herramienta. Su uso o cualquier otra forma de aceptación expresa o implícita de este acuerdo se considerará como que ha leído y aceptado los términos de este acuerdo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




