
 416rehman/deepzero
Encuentra vulnerabilidades de día cero mientras duermes. DeepZero es un marco automatizado de investigación de vulnerabilidades que analiza, descompila y evalúa miles de controladores de kernel de Windows en busca de IOCTLs explotables de forma nativa utilizando agentes de IA.


Motor de canalizaciones automatizadas para investigación de vulnerabilidades
Define canalizaciones en YAML, procesa muestras en paralelo y reanuda ejecuciones interrumpidas.



 |
 |
deepzero report.Arquitectura, configuración de canalizaciones, referencia de la CLI y procesadores personalizados.
Requiere Python 3.11+. La demostración usa archivos de texto incluidos y no necesita claves de API ni herramientas externas.
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
Estos comandos funcionan en PowerShell y en shells POSIX. Para una instalación aislada, cree y active un entorno virtual de Python antes de instalar.
La demo conserva un archivo de texto, filtra el más pequeño y genera un informe. Repita el comando deepzero run para reanudar desde el estado guardado. Consulte el recorrido de la demo para conocer los resultados esperados y las opciones de configuración.
Los dos pipelines de seguridad necesitan su propio corpus objetivo y herramientas adicionales. Continúe desde el repositorio clonado después de la demo; estas integraciones son opcionales.
Instalar integraciones opcionales
python -m pip install -e ".[full]"
El extra full incluye el análisis de PE, los LLM respaldados por API y el servidor API experimental. El motor por sí solo necesita únicamente python -m pip install -e ..
Ejecute los comandos a continuación desde el repositorio clonado. Ambas canalizaciones de seguridad necesitan Semgrep en PATH (python -m pip install semgrep) y un backend de LLM. La auditoría de código fuente también necesita Git. La canalización del driver necesita Ghidra, su JDK compatible y GHIDRA_INSTALL_DIR apuntando a su instalación. Instale estas herramientas en el entorno donde se ejecuta DeepZero; si utiliza WSL, use su entorno Linux de forma consistente.
Configurar el entorno
cp .env.example .env
En PowerShell, use Copy-Item .env.example .env. Configure su propia ruta de Ghidra en .env para el análisis de controladores.
Ambos pipelines de seguridad usan claude-code por defecto, que utiliza el modelo predeterminado de su Claude Code CLI. Instale ese CLI e inicie sesión con su propia cuenta primero. Para usar en su lugar un modelo respaldado por API, configure su clave de API y DEEPZERO_MODEL en .env, o pase -m, por ejemplo -m openai/gpt-4o.
Ejecutar un Pipeline
# kernel drivers on disk
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
Reemplace ./drivers con su corpus de drivers, o cree repos.txt con una URL de repositorio por línea para auditorías de código fuente. Estas son entradas de ejemplo; ninguna está incluida en el repositorio.
Verifique los requisitos previos de la herramienta y del pipeline antes de comenzar: deepzero validate pipelines/loldrivers/pipeline.yaml (o pipelines/source_audit/pipeline.yaml).
--preflight verifica el backend del LLM antes de que comience el procesamiento.
Leer los resultados
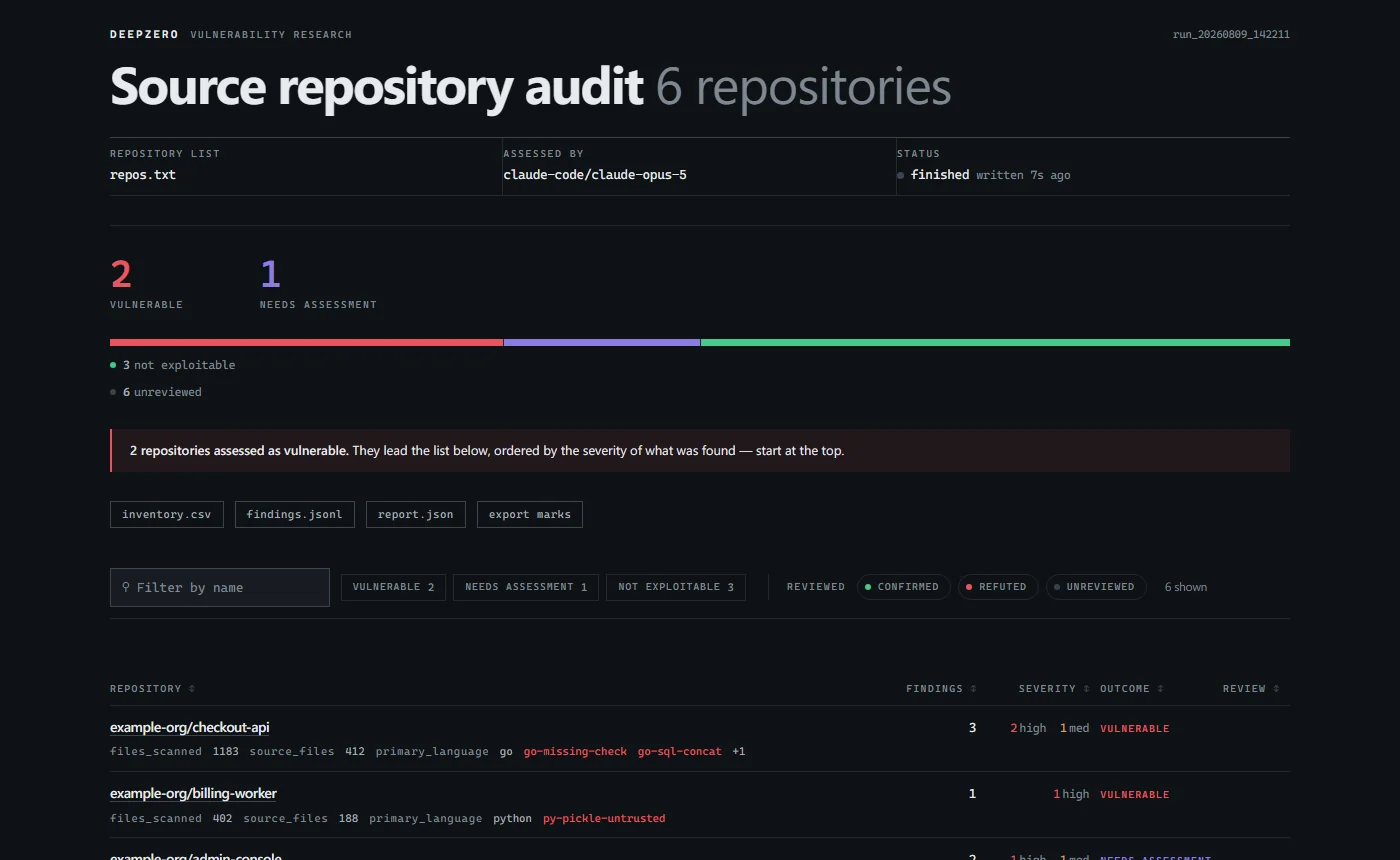
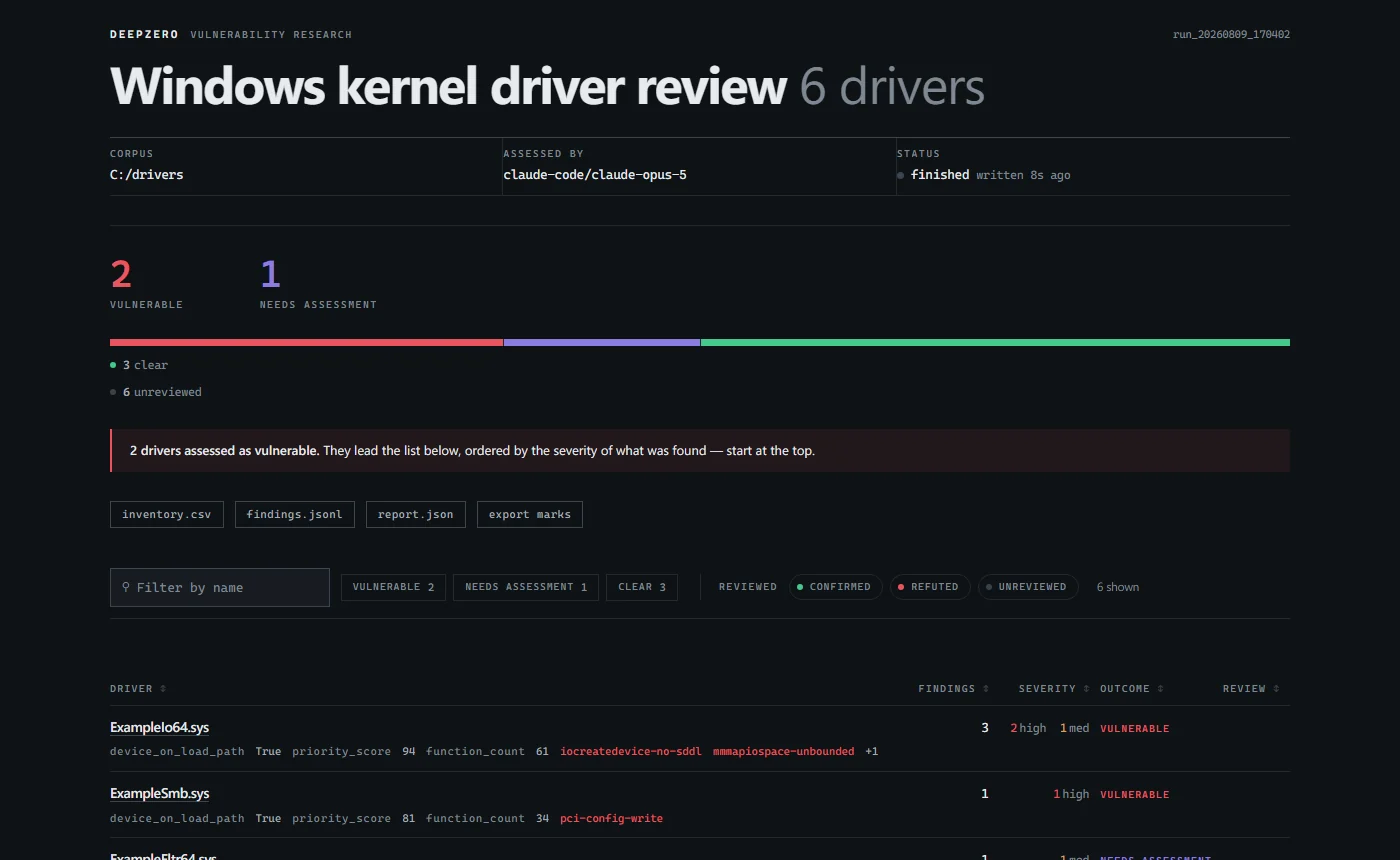
deepzero report -p loldrivers --open
Los informes se pueden generar durante o después de una ejecución. deepzero runs lista las ejecuciones bajo work/, o en otro directorio pasado con --work-dir. Sin argumentos, deepzero report usa la única ejecución bajo work/ o te solicita elegir si existen varias. Usa --work-dir para seleccionar una ejecución en scripts.
Para las canalizaciones de seguridad, sigue la guía de configuración completa y los requisitos previos de la canalización. Las integraciones opcionales requieren sus propias dependencias y configuración.
Informa de errores o sugiere cambios en el rastreador de incidencias.
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)






