MassBleed Escáner de Vulnerabilidades SSL
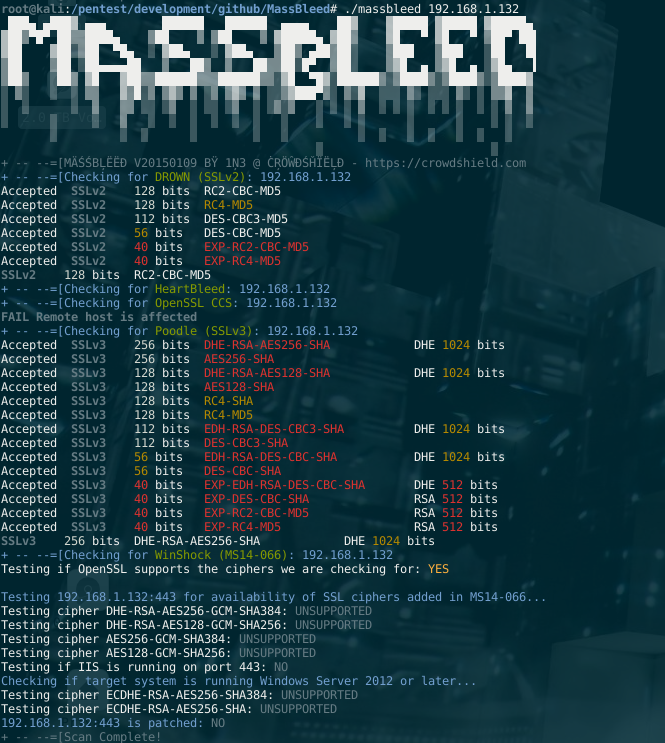
USO:
sh massbleed.sh [CIDR|IP] [single|port|subnet] [port] [proxy]
ACERCA DE:
Este script tiene cuatro funciones principales con la capacidad de proxyzar todas las conexiones:
- Escanear masivamente cualquier rango CIDR en busca de vulnerabilidades OpenSSL a través del puerto 443/tcp (https) (ejemplo: sh massbleed.sh 192.168.0.0/16)
- Escanear cualquier rango CIDR en busca de vulnerabilidades OpenSSL a través de cualquier puerto personalizado especificado (ejemplo: sh massbleed.sh 192.168.0.0/16 port 8443)
- Escanear individualmente cada puerto (1-10000) en un solo sistema en busca de versiones vulnerables de OpenSSL (ejemplo: sh massbleed.sh 127.0.0.1 single)
- Escanear cada puerto abierto en cada host de una subred clase C en busca de vulnerabilidades OpenSSL (ejemplo: sh massbleed.sh 192.168.0. subnet)
PROXY:
Se ha añadido una opción de proxy para escanear a través de proxychains. Necesitarás configurar /etc/proxychains.conf para que funcione.
EJEMPLOS DE USO DE PROXY:
- (ejemplo: ./massbleed 192.168.0.0/16 0 0 proxy)
- (ejemplo: ./massbleed 192.168.0.0/16 port 8443 proxy)
- (ejemplo: ./massbleed 127.0.0.1 single 0 proxy)
- (ejemplo: ./massbleed 192.168.0. subnet 0 proxy)
VULNERABILIDADES:
- Vulnerabilidad OpenSSL HeartBleed (CVE-2014-0160)
- Vulnerabilidad OpenSSL CCS (MITM) (CVE-2014-0224)
- Vulnerabilidad Poodle SSLv3 (CVE-2014-3566)
- Vulnerabilidad WinShock SChannel (MS14-066)
- Ataque DROWN (CVE-2016-0800)
REQUISITOS:
- ¿Está presente el POC de heartbleed?
- ¿Está presente el script de openssl CCS?
- ¿Está presente el script de winshock?
- ¿Está instalado unicornscan?
- ¿Está instalado nmap?
- ¿Está instalado sslscan?
LICENCIA:
Este software es libre de distribuir, modificar y usar con la condición de que se acredite al creador (1N3@CrowdShield) y no sea para uso comercial.
DONACIONES:
Las donaciones son bienvenidas. Esto ayudará a facilitar funciones mejoradas, actualizaciones frecuentes y un mejor soporte general.
 1n3/massbleed

