Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-50363_BXSS_CVE — Prueba de concepto para una vulnerabilidad XSS ciega en Maid Hiring Management System v1.0, que captura las cookies de sesión del administrador mediante un formulario de solicitud manipulado para escalar privilegios. | Kitploit
Herramientas/GitHubGitHub/1h3ll/cve-2025-50363_bxss_cve
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPhishingPruebas de Penetración
GitHub1h3ll/cve-2025-50363_bxss_cve

CVE-2025-50363_BXSS_CVE

Compartir

Prueba de concepto para una vulnerabilidad XSS ciega en Maid Hiring Management System v1.0, que captura las cookies de sesión del administrador mediante un formulario de solicitud manipulado para escalar privilegios.

Ver Repositorio
35hace 1 añoAún no revisado

Nombre del Proyecto y URL del Repositorio: Sistema de Gestión de Contratación de Empleadas Domésticas usando PHP y MySQL

Tipo de Vulnerabilidad: Escalada de Privilegios mediante XSS Ciego

Versión(es) Afectada(s): v1.0

💣Descripción de la Vulnerabilidad: Se descubrió una vulnerabilidad de Cross-Site Scripting (XSS) Ciego en el Sistema de Gestión de Contratación de Empleadas Domésticas, que permite a un usuario normal (como una empleada doméstica o un empleador) escalar sus privilegios y potencialmente tomar el control de una cuenta administrativa. imagen
👩‍💻Impacto: Toma completa de la cuenta de administrador, acceso a datos sensibles y manipulación del sistema.

🛜Prueba de Concepto (PoC)

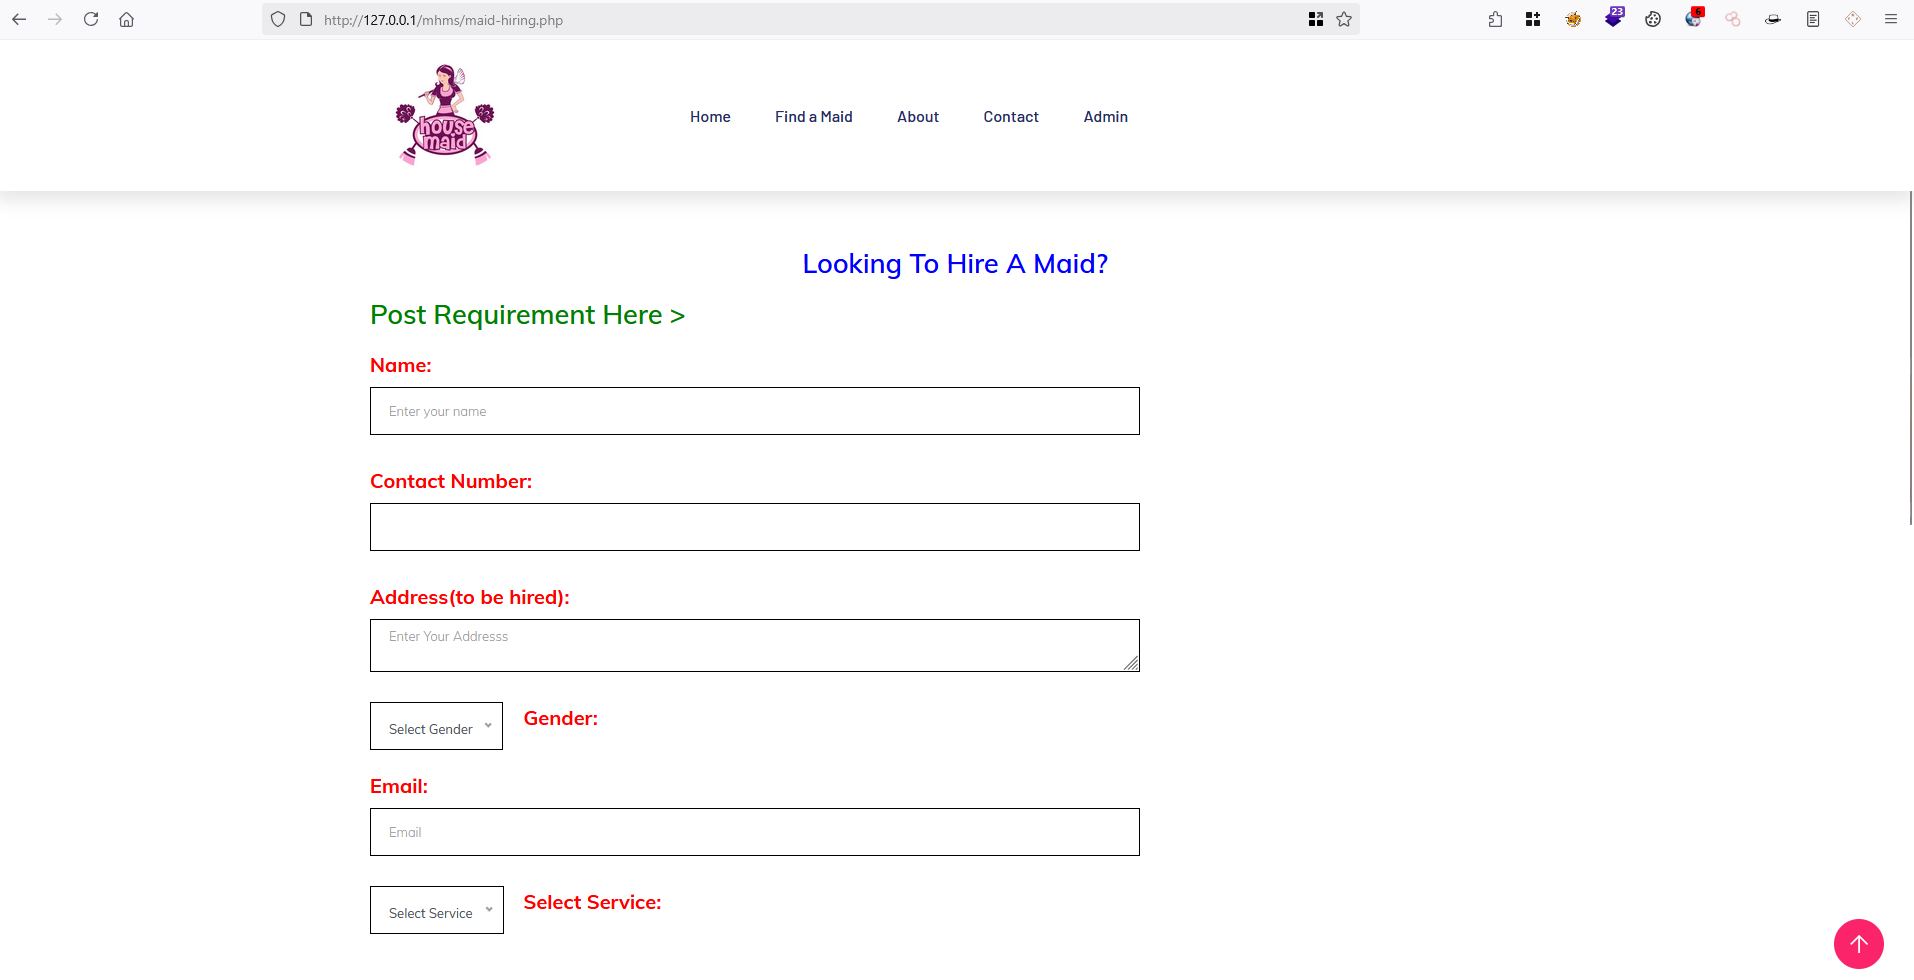
  1. Había mhms/maid-hiring.php, donde un usuario puede postularse a una oferta de trabajo.
  2. Complete el formulario con un payload de XSS Ciego en el campo Nombre y envíe el formulario. 1
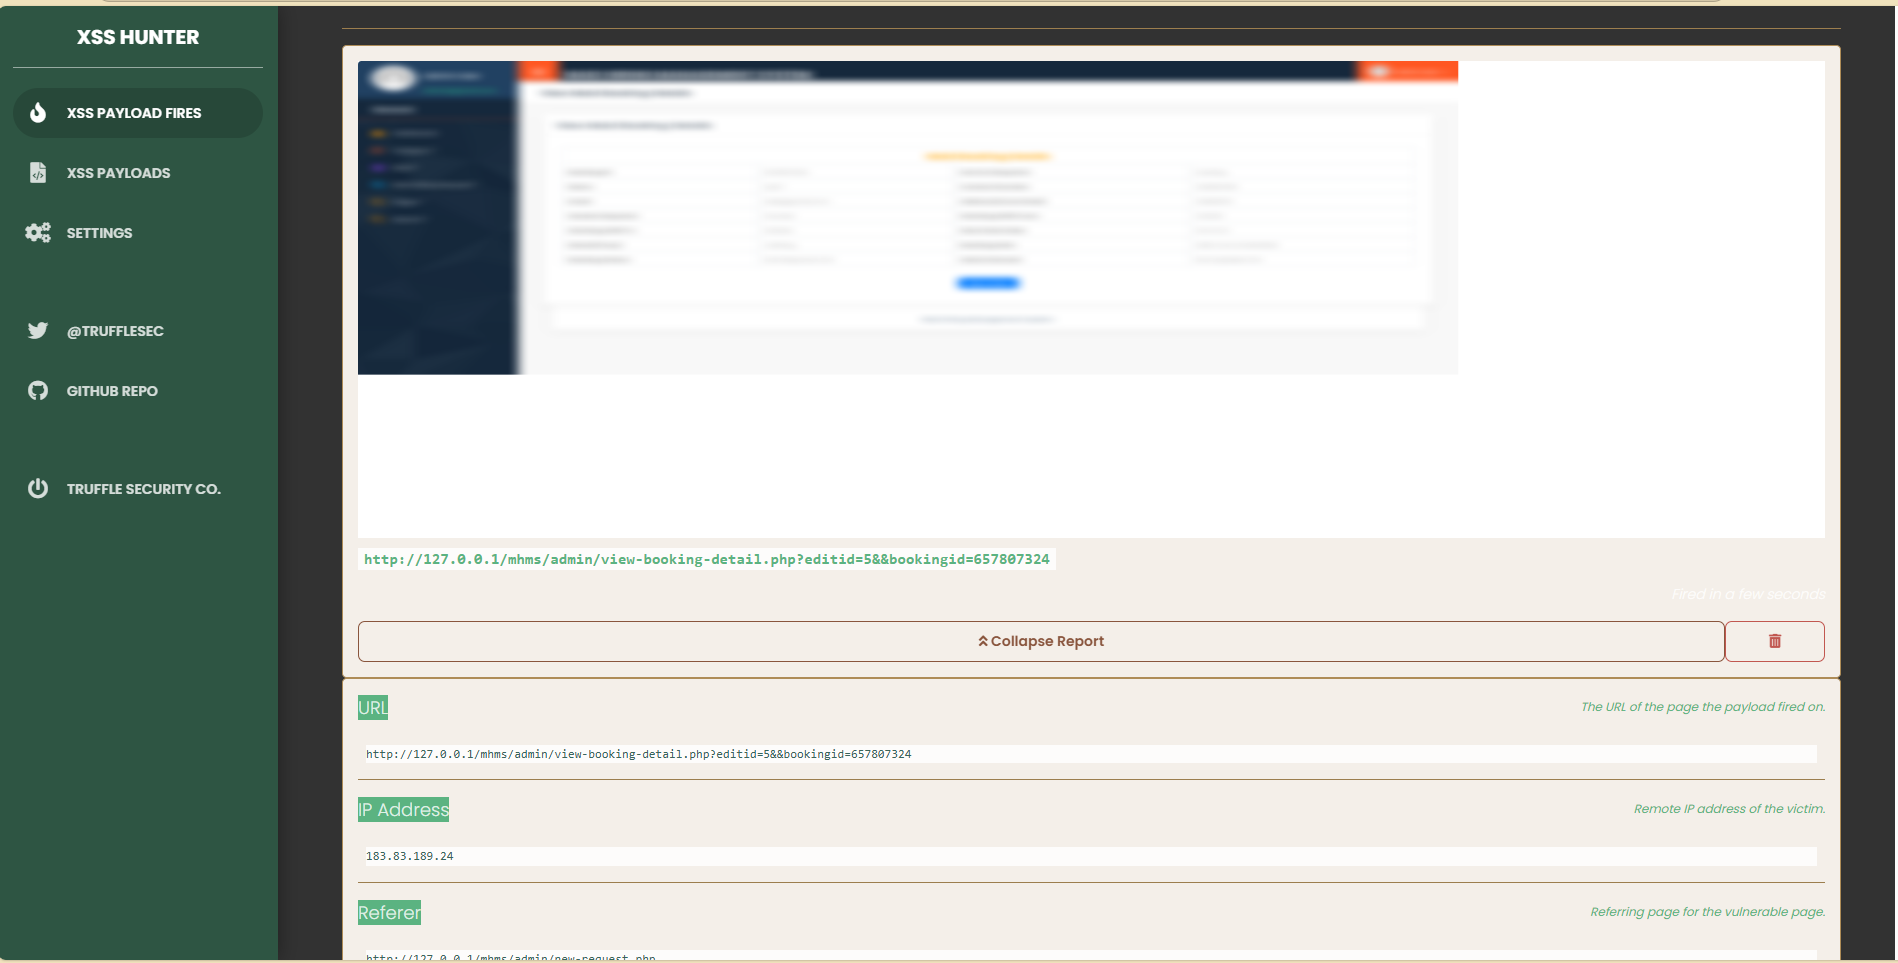
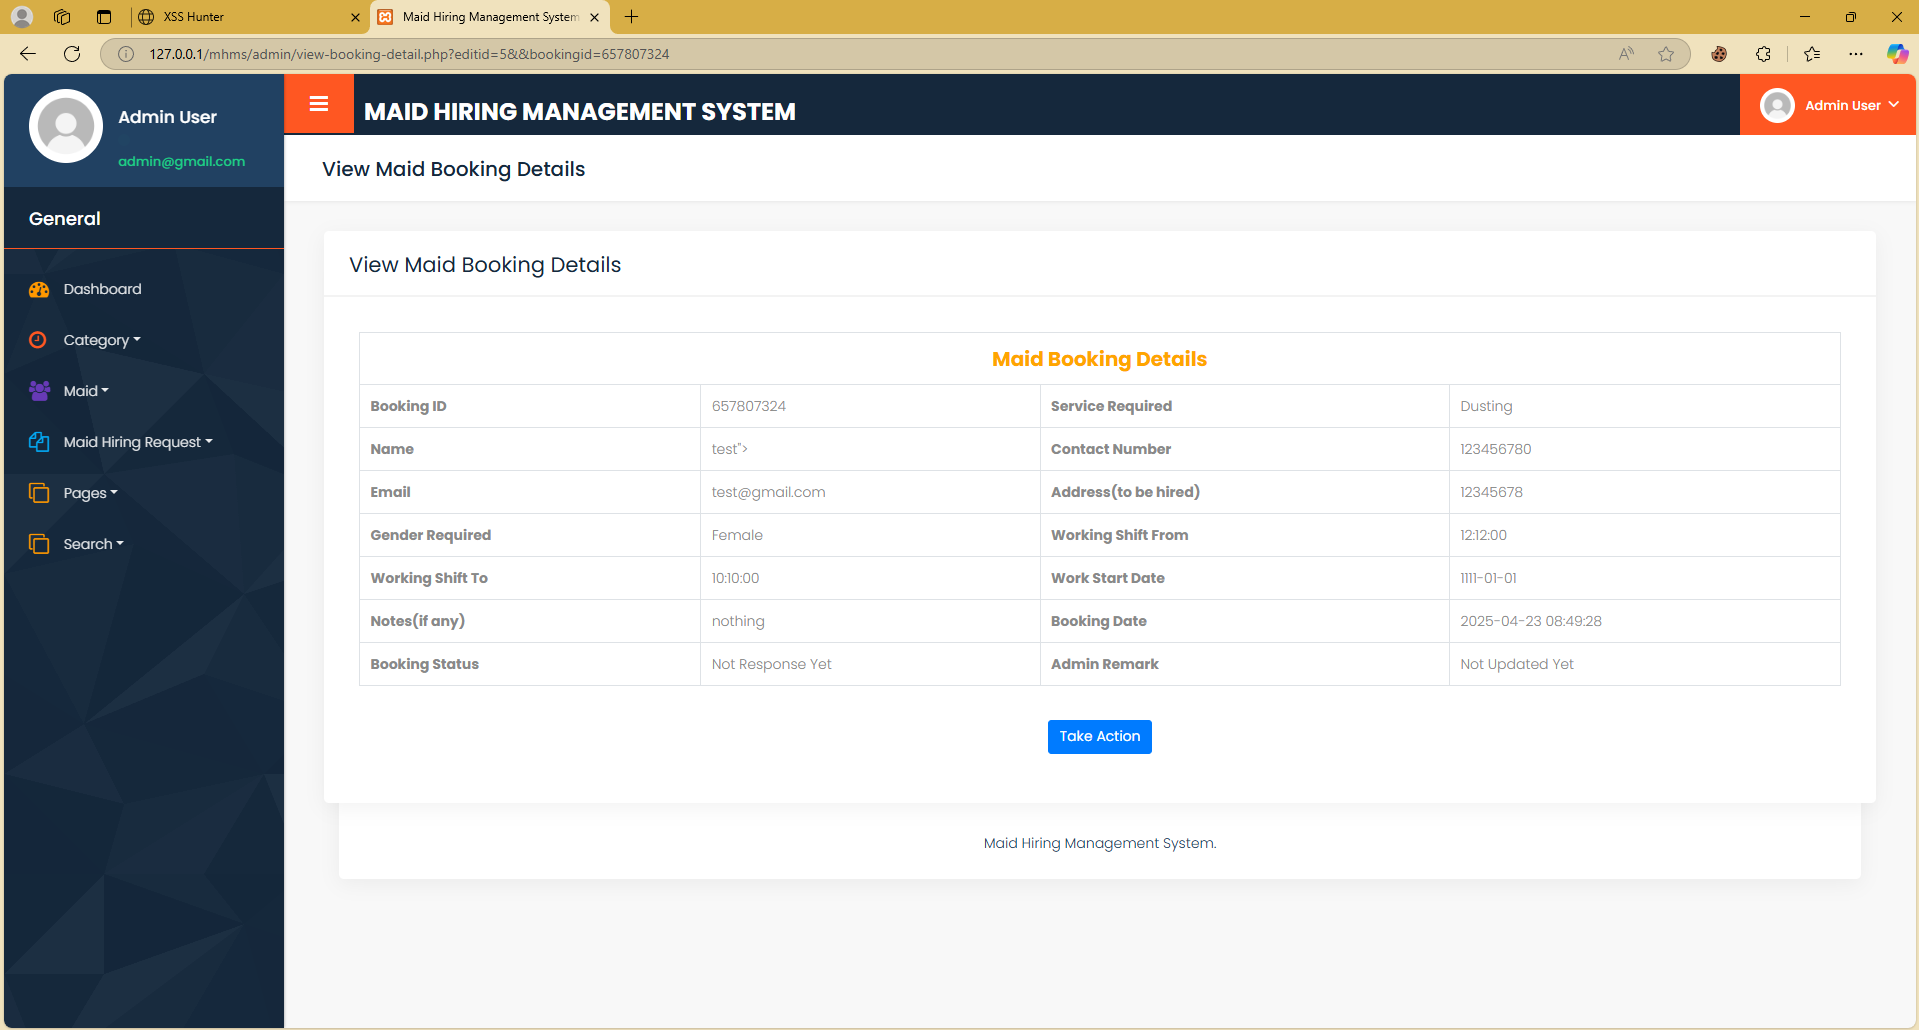
  3. Cuando el administrador vea la solicitud, el payload de XSS Ciego se activará. 3 4
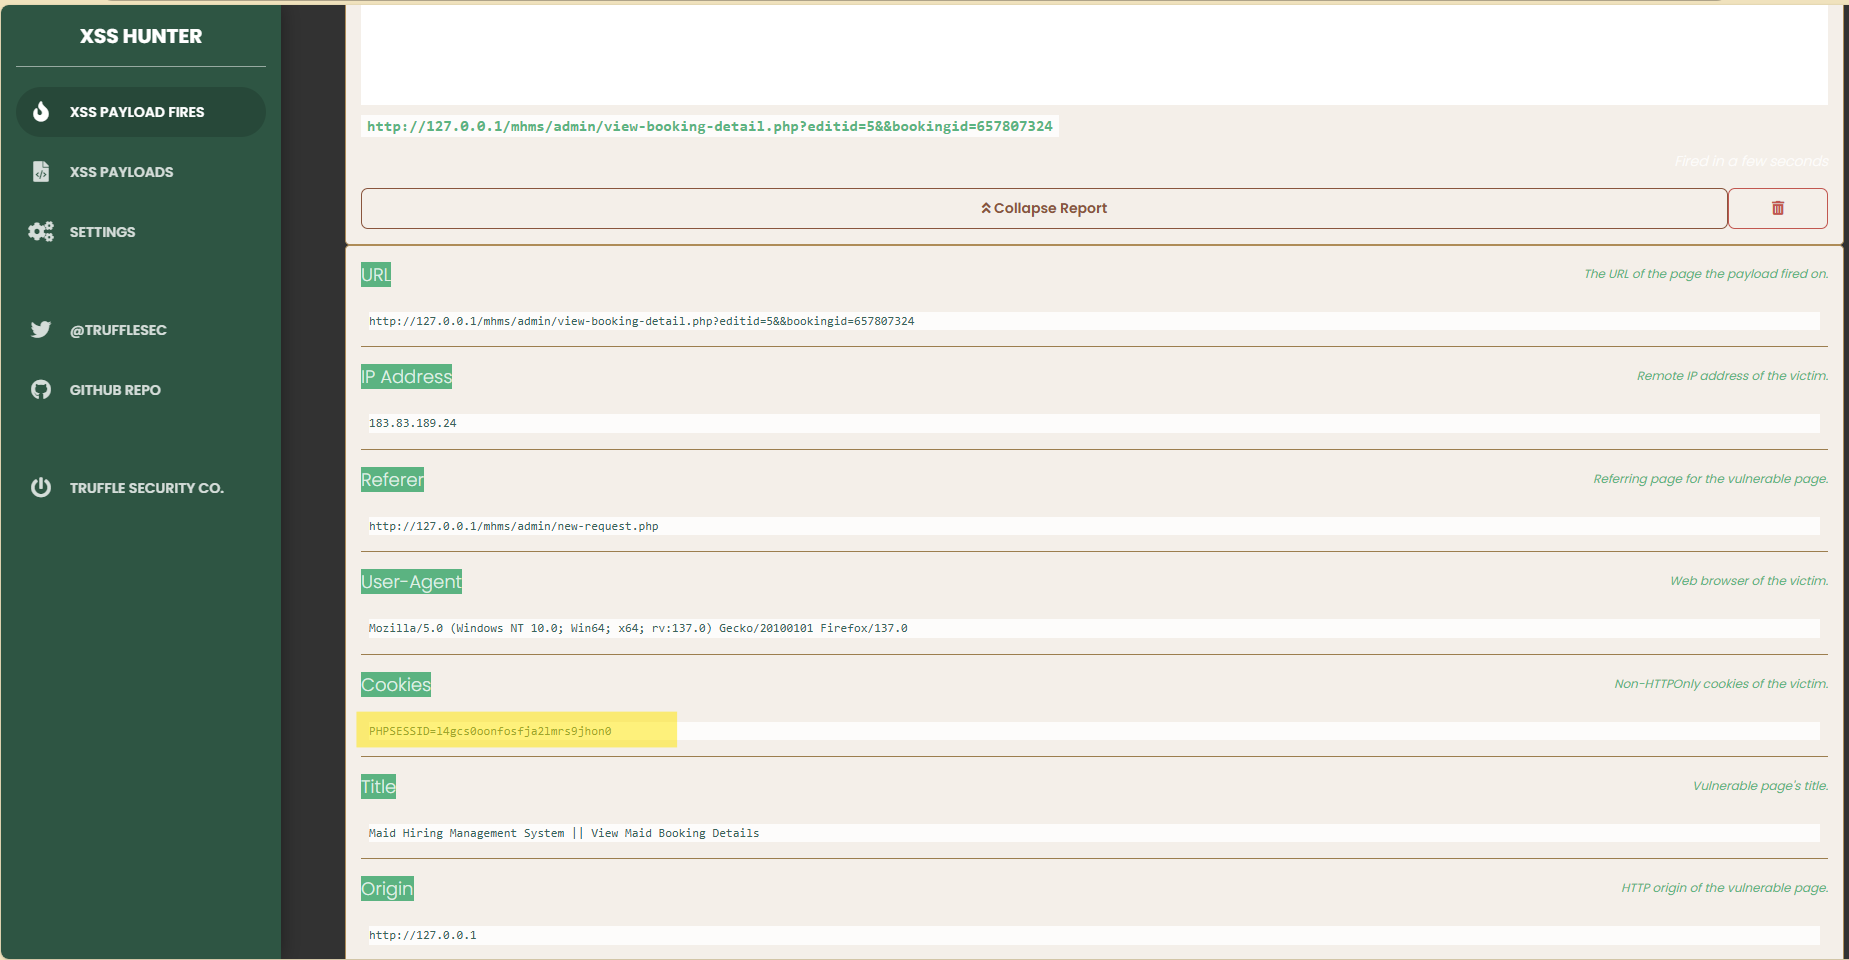
  4. Vea la Respuesta del Payload de XSS Ciego, que contiene la Cookie de Sesión del administrador. 5 6
  5. Use la cookie del administrador para escalar el privilegio. 8 9

Recomendación: Sanitizar la entrada, aplicar codificación de salida e implementar CSP.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →