
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xsu3ks/cve-2024-34328
Análisis de VulnerabilidadesPhishingSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHub0xsu3ks/cve-2024-34328

CVE-2024-34328

Prueba de concepto para redirección abierta mediante manipulación del encabezado Host en Sielox AnyWare 2.1.2 (CVE-2024-34328), con pasos de explotación, impacto y guía de mitigación.

Ver Repositorio
39hace 1 añoAún no revisado
Compartir

CVE-2024-34328 Redirección Abierta mediante Cabecera Host

📝 Resumen

Título de la Vulnerabilidad: Redirección Abierta mediante Cabecera Host
Producto: Sielox AnyWare
Versión Afectada: 2.1.2
CVE ID: CVE-2024-34328 Gravedad: Media
Vector de Ataque: Remoto
Impacto: Redirección Abierta / Phishing


🧨 Descripción

Un atacante puede crear una URL con una cabecera Host modificada que apunte a un dominio malicioso bajo su control. Cuando los usuarios hacen clic en el enlace malicioso, son redirigidos al dominio del atacante, lo que potencialmente puede llevar a phishing, robo de credenciales o distribución de malware.

Esta vulnerabilidad surge debido a la validación incorrecta de la cabecera Host por parte de la aplicación al generar URLs absolutas durante la redirección.


🖼️ Prueba de Concepto (PoC)

🔗 Ataque de Cabecera Host Modificada

A continuación se presentan dos imágenes que demuestran el proceso de explotación:

Paso 1: URL maliciosa creada usando la cabecera Host
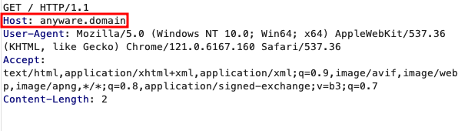
Modified Host Header Exploit

Paso 2: La víctima es redirigida a un dominio controlado por el atacante
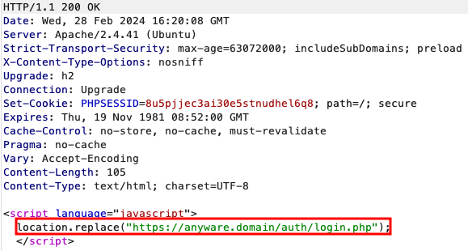
Redirected to Attacker Site


🛡️ Mitigación

  • Validar y sanitizar la cabecera Host del lado del servidor.
  • Usar un valor de host fijo para la lógica de redirección.
  • Implementar listas blancas para dominios de redirección confiables.
  • Evitar redirecciones dinámicas basadas en entradas de usuario no confiables.

🔒 Impacto

La explotación exitosa puede permitir a los atacantes:

  • Redirigir usuarios a sitios de phishing
  • Evasión de filtros de seguridad que dependen de la validación del host
  • Abusar de relaciones de confianza entre los usuarios y la aplicación original

👨‍💻 Autor

Investigador de Seguridad – Kevin Suckiel // 0xsu3ks


⚠️ Aviso Legal

Esta investigación es con fines educativos y de divulgación responsable. El autor no se hace responsable por el mal uso de esta información.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




