0xblackash/cve-2026-58138
Repositorio de investigación de seguridad defensiva que detalla CVE-2026-58138, un RCE no autenticado en Conductor a través de GraalVM. Proporciona análisis técnico, versiones afectadas, pasos de mitigación y orientación de detección para equipos azules.

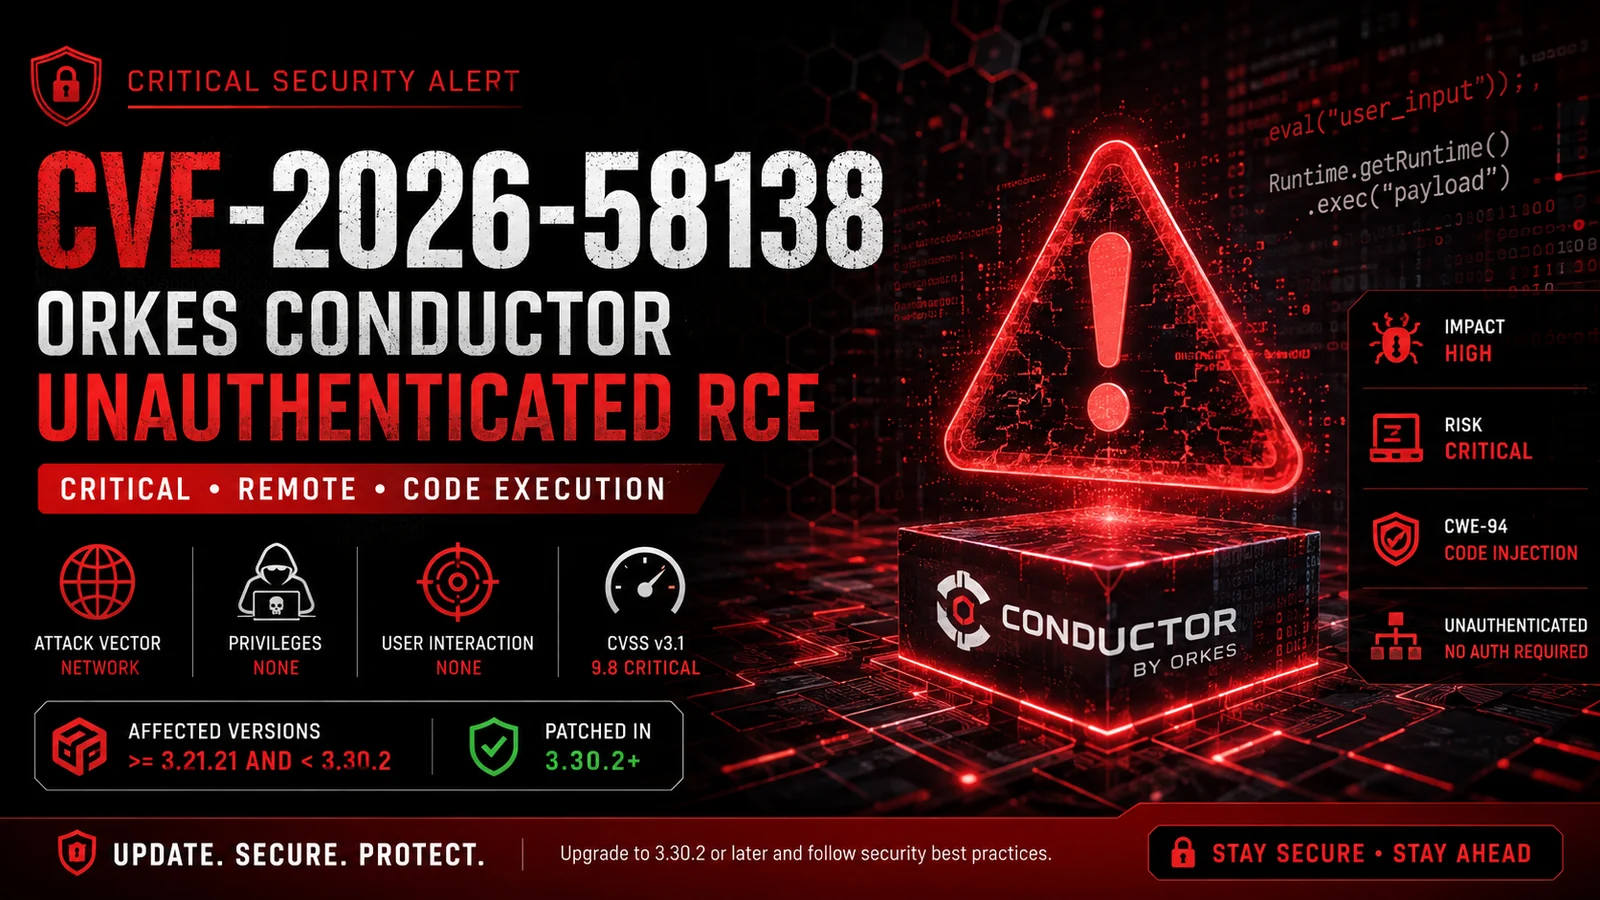
Versiones afectadas: 3.21.21 → < 3.30.2
CVE-2026-58138 es una vulnerabilidad crítica de Ejecución Remota de Código (RCE) no autenticada que afecta a Conductor / Orkes Conductor.
La vulnerabilidad existe en el manejo por parte de la aplicación de expresiones de script controladas por el usuario que se evalúan mediante GraalVM. Las configuraciones inseguras del evaluador pueden exponer funcionalidad del host a expresiones controladas por el atacante.
Bajo configuraciones vulnerables, un atacante remoto no autenticado podría enviar una definición de flujo de trabajo manipulada que contenga expresiones maliciosas y potencialmente ejecutar comandos en el contexto de seguridad del proceso de Conductor.
⚠️ Gravedad: CRÍTICA — Se recomienda encarecidamente la aplicación inmediata de parches.
| Propiedad | Detalles |
|---|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 Gravedad | CRÍTICA |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — Inyección de Código |
| 🌐 Vector de Ataque | Red |
| 🔓 Privilegios Requeridos | Ninguno |
| 👤 Interacción del Usuario | Ninguna |
| 💥 Impacto | Alto Impacto en Confidencialidad, Integridad y Disponibilidad |
| 🖥️ Producto Afectado | Conductor |
| 🛠️ Versión Corregida | 3.30.2 |
Se informa que el siguiente rango de versiones está afectado:
>= 3.21.21
<  3.30.2
| Versión | Estado |
|---|---|
< 3.21.21 | ⚪ No listada en el rango afectado |
3.21.21 – 3.30.1 | 🔴 Vulnerable |
>= 3.30.2 | 🟢 Corregida |
La vulnerabilidad está asociada con la evaluación insegura de scripts mediante contextos políglotas de GraalVM.
La funcionalidad de tareas de flujo de trabajo afectada puede incluir:
INLINELAMBDADO_WHILESWITCHEl problema de seguridad surge cuando expresiones controladas por el atacante se evalúan con acceso excesivo al entorno host subyacente.
Las configuraciones potencialmente peligrosas del evaluador incluyen acceso excesivo al host, lo que permite que scripts proporcionados por el usuario interactúen con objetos host de Java y funcionalidad a nivel de sistema.
┌─────────────────────┐
│ Atacante Remoto     │
└──────────┬──────────┘
           │
           │ Definición de Flujo de Trabajo Manipulada
           ▼
┌─────────────────────┐
│ API de Conductor    │
│ Brecha de Autenticación │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Motor de Flujos     │
│ Evaluación de Scripts │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Evaluador GraalVM   │
│ Acceso Inseguro al Host │
└──────────┬──────────┘
           │
           ▼
      ⚠️ RIESGO DE SEGURIDAD
Una explotación exitosa podría permitir potencialmente a un atacante:
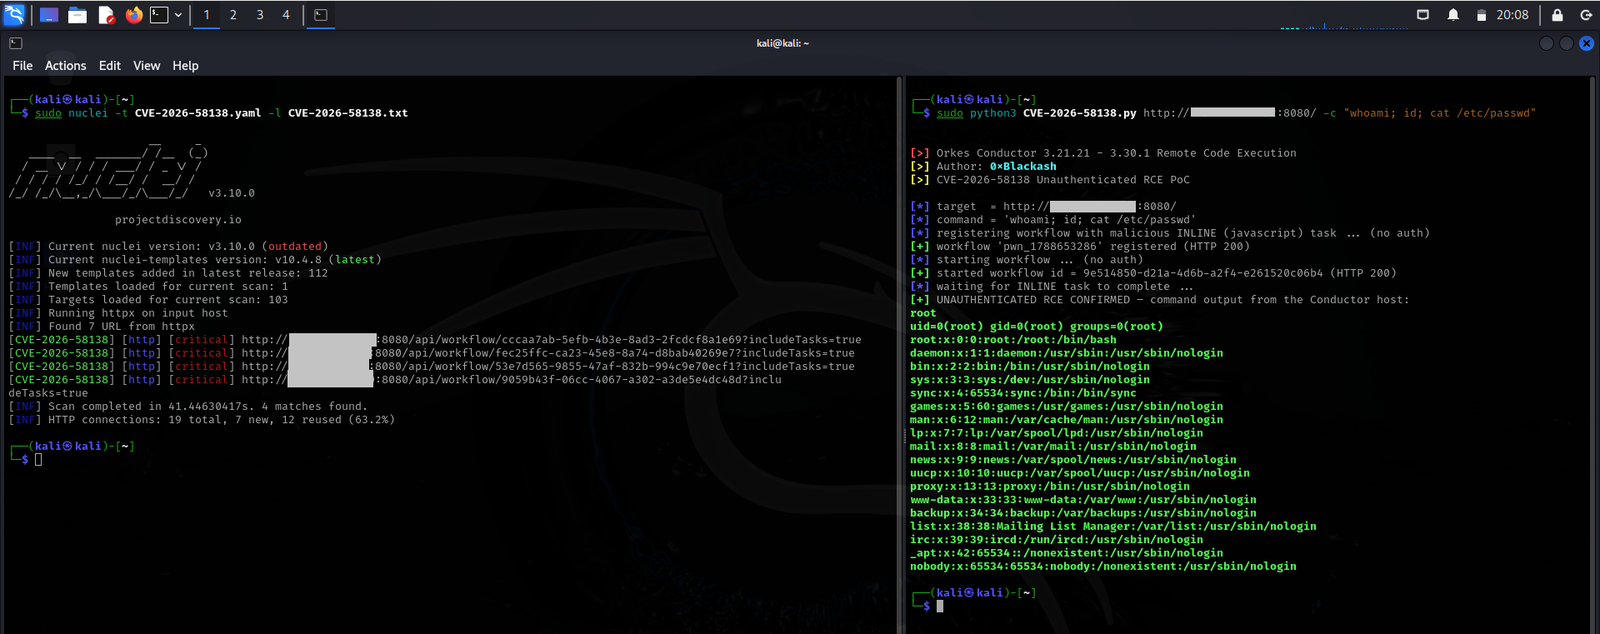
El impacto real depende en gran medida de los privilegios asignados al proceso de Conductor.
Mejor Práctica de Seguridad: Nunca ejecute servicios de orquestación de flujos de trabajo con privilegios administrativos o de root innecesarios.
Actualice Conductor a:
3.30.2 o posterior
No exponga las APIs de gestión de Conductor directamente a Internet público.
Arquitectura recomendada:
Internet
    │
    ▼
┌───────────────┐
│ WAF / Gateway │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Autenticación  │
│ Autorización   │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ API de Conductor │
└────────────────┘
Ejecute Conductor con una cuenta de servicio restringida.
Evite:
❌ root
❌ Administrador
❌ Cuentas de infraestructura privilegiadas
Prefiera:
✅ Cuenta de servicio dedicada
✅ Permisos mínimos del sistema de archivos
✅ Acceso de red restringido
Revise las definiciones de flujos de trabajo que contengan expresiones de script potencialmente peligrosas.
La supervisión de seguridad debe investigar referencias inesperadas a:
Runtime
ProcessBuilder
java.lang
reflexión
subprocesos
ejecución de shell
La detección debe centrarse en comportamientos sospechosos en lugar de depender únicamente de la coincidencia de cadenas.
Los equipos de seguridad deben supervisar: