Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xblackash/cve-2026-55450
Herramientas DefensivasAnálisis de VulnerabilidadesSeguridad WebAprendizaje y Educación
GitHub0xblackash/cve-2026-55450

CVE-2026-55450

Aviso que documenta CVE-2026-55450, una vulnerabilidad de carga de archivos sin autenticación en Langflow, con análisis de impacto, referencias de detección y guía de remediación.

Ver Repositorio
22hace 1 mesAún no revisado
Compartir

CVE-2026-55450 — Aviso de seguridad de Langflow

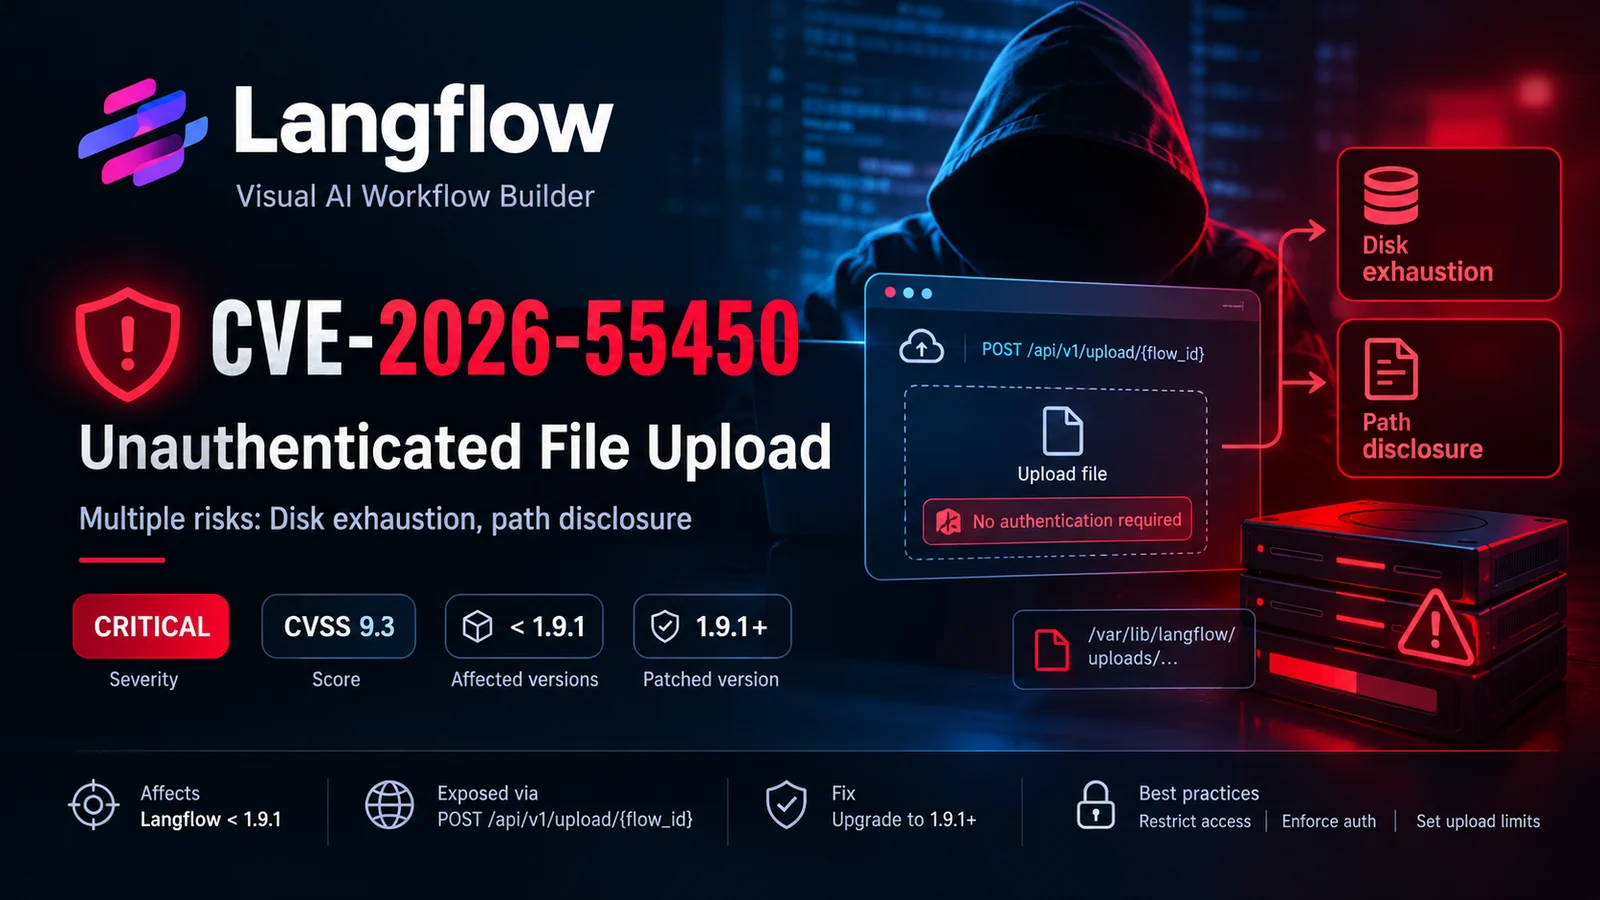
ChatGPT Image Oct 8, 2026, 10_47_35 PM

Vulnerabilidad de carga de archivos sin autenticación
CVE ID Research Platform


Descripción general

CVE-2026-55450 se refiere a una vulnerabilidad de carga de archivos reportada que afecta a Langflow, una plataforma de código abierto para crear flujos de trabajo impulsados por IA.

Un endpoint de carga expuesto puede permitir cargas de archivos sin autenticación, lo que podría provocar un consumo excesivo de disco y la divulgación de rutas internas del sistema de archivos.

Este repositorio documenta la vulnerabilidad, su impacto potencial, referencias de detección y medidas de mitigación recomendadas.


Detalles de la vulnerabilidad

AtributoDetalles
CVE IDCVE-2026-55450
ProductoLangflow
Versiones afectadasAnteriores a 1.9.1, según el aviso referenciado
Versión corregida1.9.1 o posterior
Vector de ataqueRed
AutenticaciónNo requerida para el endpoint vulnerable reportado
Impacto potencialDenegación de servicio y divulgación de información
Debilidades relacionadasCWE-306, CWE-400, CWE-200

Para obtener información autorizada, consulte el aviso de seguridad oficial de GitHub.


Detalles técnicos

La vulnerabilidad reportada involucra el siguiente endpoint de API:

POST /api/v1/upload/{flow_id}

La autenticación insuficiente y las restricciones de carga pueden exponer una implementación a cargas de archivos no autorizadas.

Las posibles consecuencias incluyen:

  • Consumo excesivo de disco e interrupción del servicio.
  • Divulgación de rutas internas del sistema de archivos a través de las respuestas de la aplicación.
  • Acceso no autorizado a funcionalidades destinadas a usuarios autenticados.

La existencia de este endpoint por sí sola no confirma que una implementación sea vulnerable. Se deben verificar la versión, la configuración y el estado del parche.
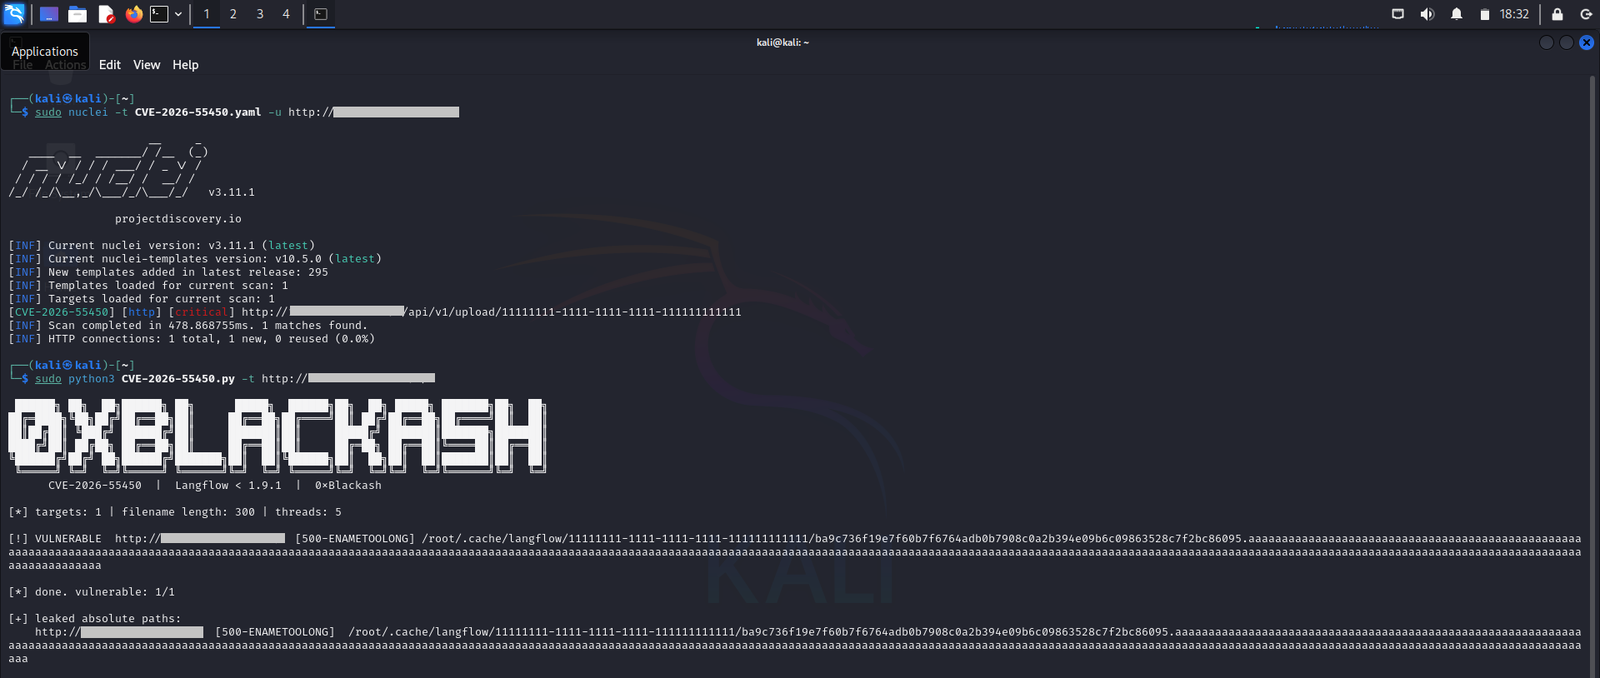

Demostración

CVE-2026-55450

Impacto potencial

Denegación de servicio

Las cargas excesivas de archivos pueden consumir los recursos de almacenamiento disponibles y afectar la disponibilidad de la aplicación.

Divulgación de información

Las respuestas que exponen rutas internas del sistema de archivos pueden revelar detalles de implementación útiles para una evaluación de seguridad adicional.

Fallo de control de acceso

Un endpoint de carga que no aplica los controles de autenticación y autorización requeridos puede permitir operaciones no autorizadas.


Detección y validación

Los equipos de seguridad deben validar sus implementaciones de Langflow utilizando métodos autorizados y no destructivos.

Comprobaciones recomendadas:

  1. Identificar las instancias de Langflow en el inventario de activos autorizado.
  2. Determinar la versión del software instalada.
  3. Comparar la versión y la configuración con el aviso oficial.
  4. Revisar la autenticación, la autorización y las restricciones de tamaño de carga.
  5. Confirmar si se ha aplicado el parche recomendado por el proveedor.

Referencias de detección

  • Aviso de seguridad oficial de GitHub
  • Plantilla de detección de ProjectDiscovery Nuclei
  • Repositorio de código fuente de Langflow

Los resultados de la detección automatizada deben tratarse como indicadores en lugar de prueba definitiva de vulnerabilidad. Las pruebas activas deben restringirse a sistemas para los que se haya otorgado autorización explícita.


Remediación

Medidas defensivas recomendadas:

  • Actualizar a Langflow 1.9.1 o a una versión compatible posterior que contenga la corrección de seguridad aplicable.
  • Restringir la exposición pública de los servicios y endpoints de API de Langflow.
  • Aplicar autenticación y autorización en las operaciones de carga.
  • Configurar límites de tamaño de carga y cuotas de almacenamiento adecuados.
  • Revisar los registros de la aplicación en busca de actividad de carga sospechosa.
  • Supervisar la utilización del disco y el crecimiento inesperado del sistema de archivos.
  • Asegurarse de que las respuestas de error no divulguen rutas internas sensibles.

Cuando sea compatible, revise la configuración max_file_size_upload y verifique su valor efectivo con la documentación de la versión implementada.


Referencias

  • Aviso de seguridad de GitHub
  • Repositorio de GitHub de Langflow
  • Plantillas de Nuclei
  • Programa CVE

Descargo de responsabilidad

Este repositorio está destinado a la investigación de seguridad defensiva, la concienciación sobre vulnerabilidades y las pruebas autorizadas.

No realice pruebas en sistemas sin permiso. El autor no asume ninguna responsabilidad por daños o uso indebido derivados de actividades no autorizadas.


Investigación de seguridad | Análisis de vulnerabilidades | Validación defensiva

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →