

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-24071_PoC — CVE-2025-24071: Fuga de hash NTLM a través de extracción de RAR/ZIP y archivo .library-ms | Kitploit

Herramientas/GitHubGitHub/0x6rss/cve-2025-24071_poc
Descifrado de ContraseñasReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónRed Teaming
GitHub0x6rss/cve-2025-24071_poc

CVE-2025-24071_PoC

CVE-2025-24071: Fuga de hash NTLM a través de extracción de RAR/ZIP y archivo .library-ms

Ver Repositorio
4056828hace 1 añoRevisado por Kitploit
Compartir

CVE-2025-24071_PoC

CVE-2025-24071: Filtración de hash NTLM mediante extracción de RAR/ZIP y archivo .library-ms

Windows Explorer inicia automáticamente una solicitud de autenticación SMB cuando se extrae un archivo .library-ms de un archivo .rar, lo que lleva a la divulgación del hash NTLM. El usuario no necesita abrir o ejecutar el archivo—simplemente extraerlo es suficiente para desencadenar la fuga.

entrada del blog:

https://cti.monster/blog/2025/03/18/CVE-2025-24071.html

uso


>>python poc.py

>>enter file name: your file name

>>enter IP: attacker IP

video

https://github.com/user-attachments/assets/fa6f16da-70ce-45e5-ac55-0c92a3623cad
actualización:

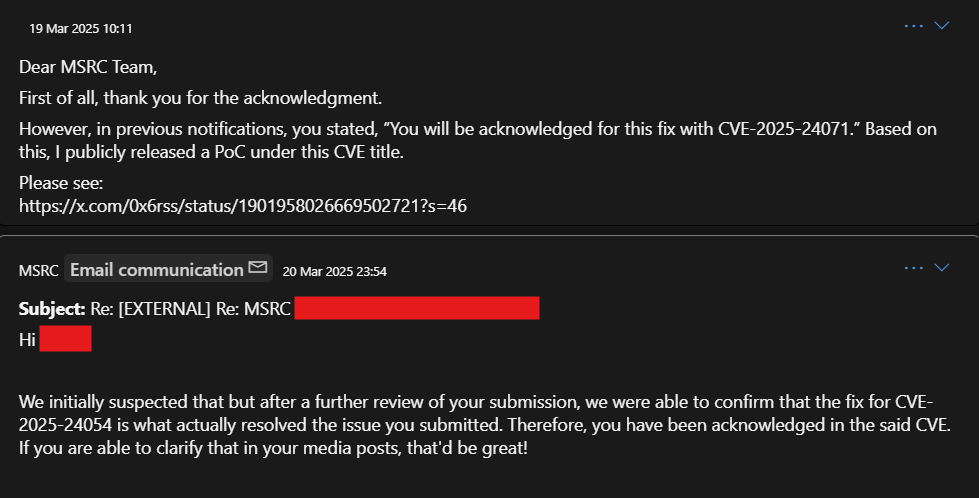
Actualización: Microsoft ha cambiado su número CVE. El número CVE previamente definido por Microsoft, CVE-2025-24071, ha sido actualizado a CVE-2025-24054.🤷‍♂️

actualización

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






