
wazuh v4.10.5
Plataforma XDR y SIEM de código abierto para detección de amenazas, análisis de registros, monitoreo de integridad de archivos, evaluación de vulnerabilidades y gestión de cumplimiento normativo en endpoints y cargas de trabajo en la nube.
Wazuh



Wazuh es una plataforma gratuita y de código abierto utilizada para la prevención, detección y respuesta ante amenazas. Es capaz de proteger cargas de trabajo en entornos locales, virtualizados, en contenedores y basados en la nube.
La solución Wazuh consta de un agente de seguridad de endpoint, desplegado en los sistemas monitorizados, y un servidor de gestión, que recopila y analiza los datos reunidos por los agentes. Además, Wazuh está totalmente integrado con el Wazuh Indexer, proporcionando un motor de búsqueda y una herramienta de visualización de datos que permite a los usuarios navegar por sus alertas de seguridad.
Capacidades de Wazuh
Una breve presentación de algunos de los casos de uso más comunes de la solución Wazuh.
Detección de intrusiones
Los agentes de Wazuh escanean los sistemas monitorizados en busca de malware, rootkits y anomalías sospechosas. Pueden detectar archivos ocultos, procesos encubiertos o escuchas de red no registradas, así como inconsistencias en las respuestas de llamadas al sistema.
Además de las capacidades del agente, el componente servidor utiliza un enfoque basado en firmas para la detección de intrusiones, empleando su motor de expresiones regulares para analizar los datos de registro recopilados y buscar indicadores de compromiso.
Análisis de datos de registro
Los agentes de Wazuh leen los registros del sistema operativo y de las aplicaciones, y los reenvían de forma segura a un gestor central para su análisis basado en reglas y su almacenamiento. Cuando no se despliega ningún agente, el servidor también puede recibir datos vía syslog desde dispositivos de red o aplicaciones.
Las reglas de Wazuh ayudan a tomar conciencia de errores de aplicación o del sistema, configuraciones incorrectas, actividades maliciosas intentadas y/o exitosas, violaciones de políticas y una variedad de otros problemas de seguridad y operativos.
Monitorización de la integridad de archivos
Wazuh monitoriza el sistema de archivos, identificando cambios en el contenido, los permisos, la propiedad y los atributos de los archivos que necesita vigilar. Además, identifica de forma nativa los usuarios y aplicaciones utilizados para crear o modificar archivos.
Las capacidades de monitorización de la integridad de archivos pueden utilizarse en combinación con inteligencia de amenazas para identificar amenazas o hosts comprometidos. Además, varios estándares de cumplimiento normativo, como PCI DSS, lo requieren.
Detección de vulnerabilidades
Los agentes de Wazuh extraen datos del inventario de software y envían esta información al servidor, donde se correlaciona con bases de datos CVE (Common Vulnerabilities and Exposure) actualizadas continuamente, con el fin de identificar software vulnerable conocido.
La evaluación automatizada de vulnerabilidades le ayuda a encontrar los puntos débiles en sus activos críticos y a tomar medidas correctivas antes de que los atacantes los exploten para sabotear su negocio o robar datos confidenciales.
Evaluación de la configuración
Wazuh monitoriza los ajustes de configuración del sistema y de las aplicaciones para garantizar que cumplen con sus políticas de seguridad, estándares y/o guías de endurecimiento. Los agentes realizan escaneos periódicos para detectar aplicaciones que se sabe que son vulnerables, no parcheadas o configuradas de forma insegura.
Además, las comprobaciones de configuración pueden personalizarse, adaptándolas para alinearlas adecuadamente con su organización. Las alertas incluyen recomendaciones para una mejor configuración, referencias y mapeo con el cumplimiento normativo.
Respuesta ante incidentes
Los agentes de Wazuh proporcionan respuestas activas listas para usar que ejecutan diversas contramedidas para abordar amenazas activas, como bloquear el acceso a un sistema desde la fuente de la amenaza cuando se cumplen ciertos criterios.
Además, Wazuh puede utilizarse para ejecutar comandos o consultas del sistema de forma remota en los agentes, identificando indicadores de compromiso (IOCs) y ayudando a realizar otras tareas de análisis forense en vivo o de respuesta ante incidentes.
Cumplimiento normativo
Wazuh proporciona algunos de los controles de seguridad necesarios para cumplir con estándares y regulaciones del sector. Estas características, combinadas con su escalabilidad y soporte multiplataforma, ayudan a las organizaciones a cumplir con los requisitos técnicos de cumplimiento.
Wazuh es ampliamente utilizado por empresas de procesamiento de pagos e instituciones financieras para cumplir con los requisitos de PCI DSS (Payment Card Industry Data Security Standard). Su interfaz de usuario web proporciona informes y paneles que pueden ayudar con esta y otras regulaciones (por ejemplo, GPG13 o GDPR).
Seguridad en la nube
Wazuh ayuda a monitorizar la infraestructura en la nube a nivel de API, utilizando módulos de integración capaces de extraer datos de seguridad de proveedores de nube conocidos, como Amazon AWS, Azure o Google Cloud. Además, Wazuh proporciona reglas para evaluar la configuración de su entorno en la nube, detectando fácilmente debilidades.
Además, los agentes ligeros y multiplataforma de Wazuh se utilizan comúnmente para monitorizar entornos en la nube a nivel de instancia.
Seguridad en contenedores
Wazuh proporciona visibilidad de seguridad en sus hosts y contenedores Docker, monitorizando su comportamiento y detectando amenazas, vulnerabilidades y anomalías. El agente de Wazuh tiene integración nativa con el motor de Docker, lo que permite a los usuarios monitorizar imágenes, volúmenes, configuraciones de red y contenedores en ejecución.
Wazuh recopila y analiza continuamente información detallada en tiempo de ejecución. Por ejemplo, alertando sobre contenedores que se ejecutan en modo privilegiado, aplicaciones vulnerables, un shell ejecutándose en un contenedor, cambios en volúmenes persistentes o imágenes, y otras posibles amenazas.
WUI
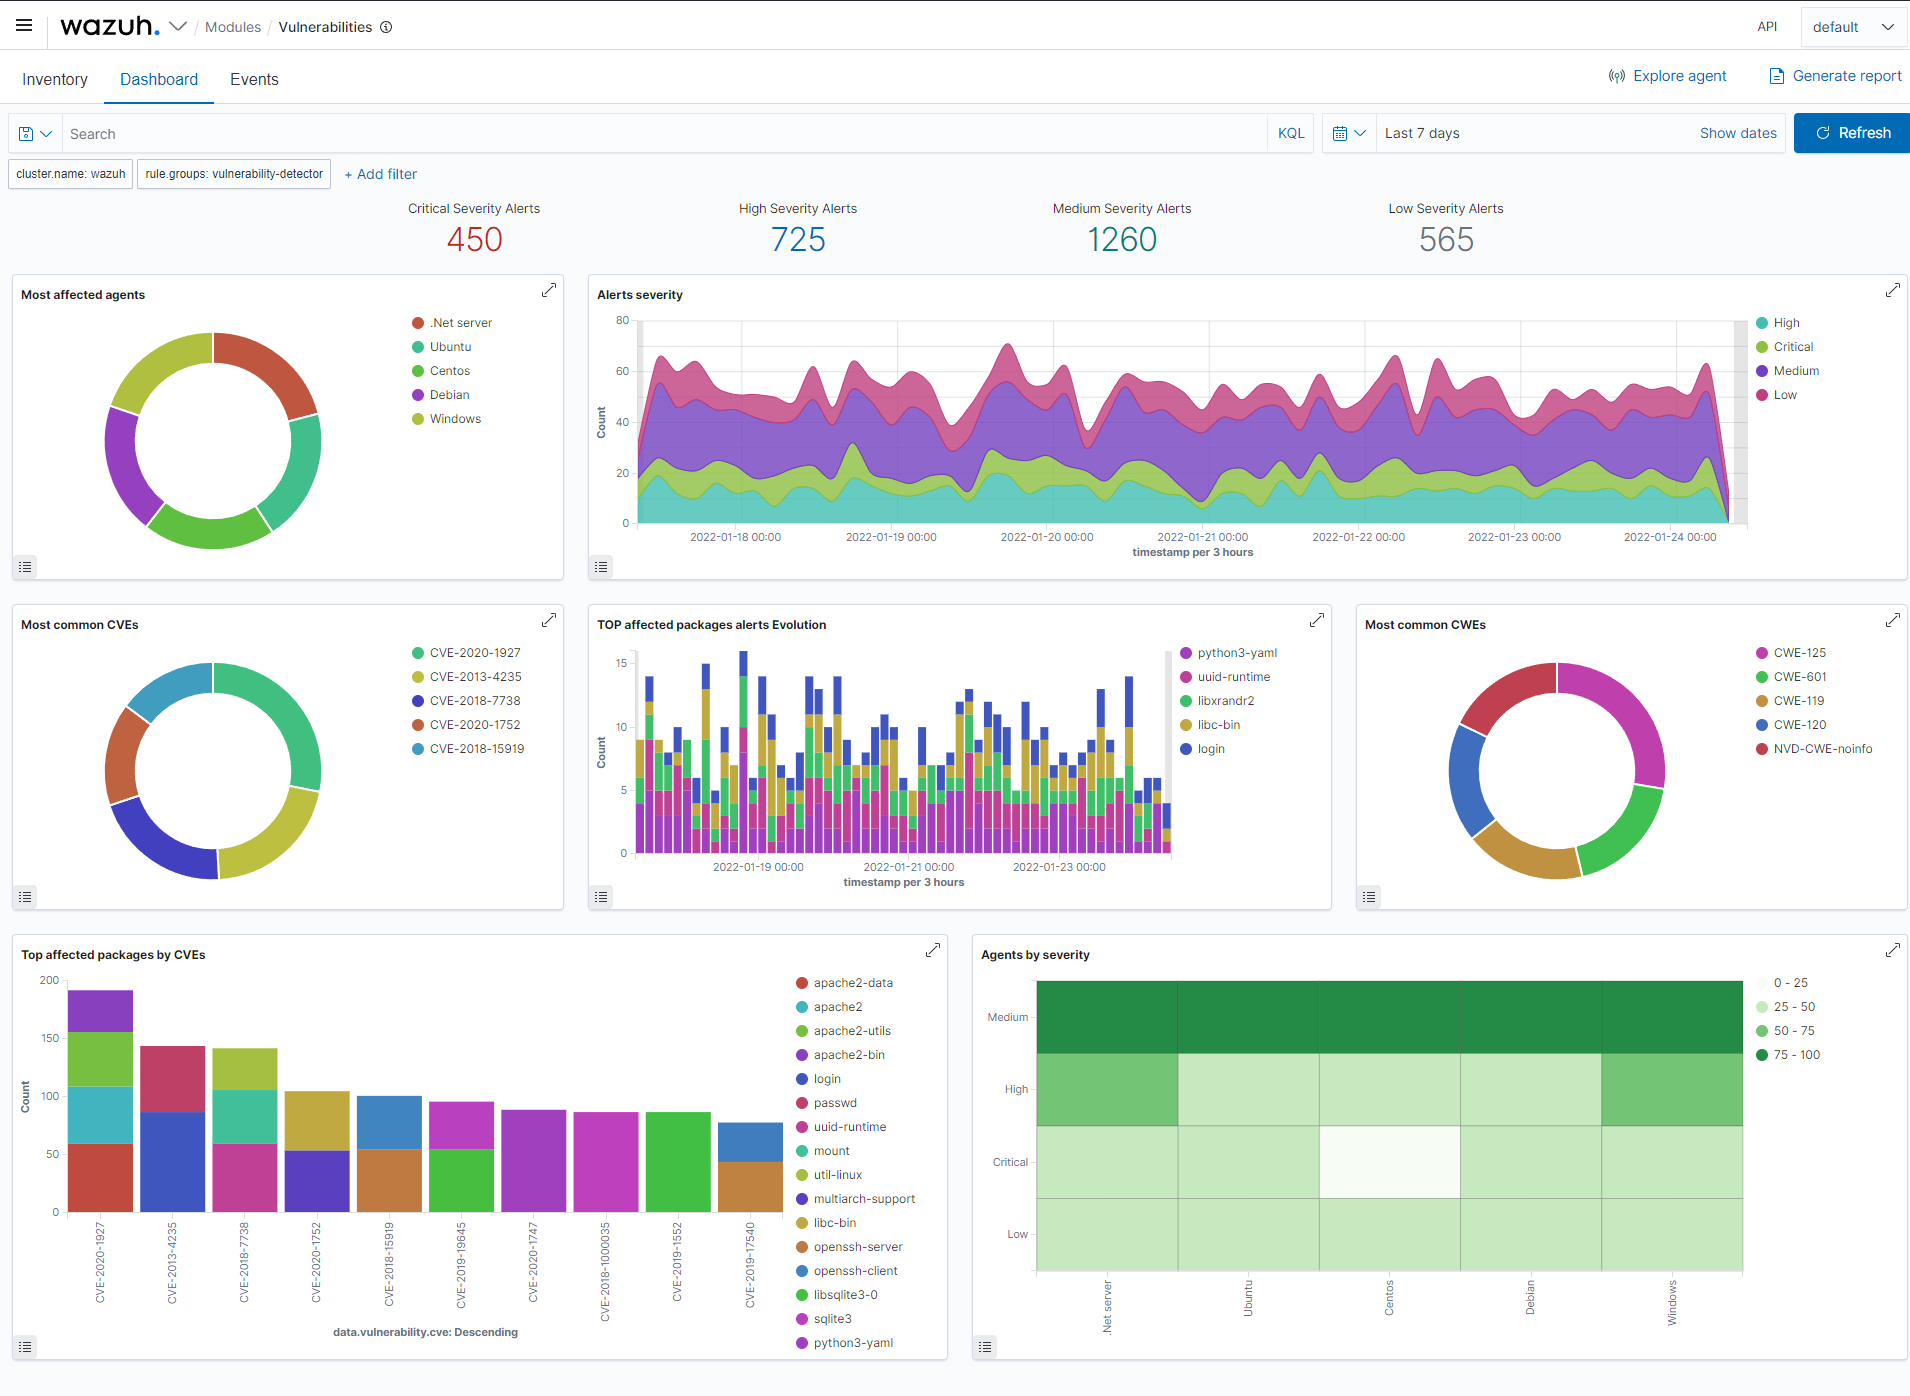
La WUI de Wazuh proporciona una potente interfaz de usuario para la visualización y el análisis de datos. Esta interfaz también puede utilizarse para gestionar la configuración de Wazuh y monitorizar su estado.
Resumen de módulos
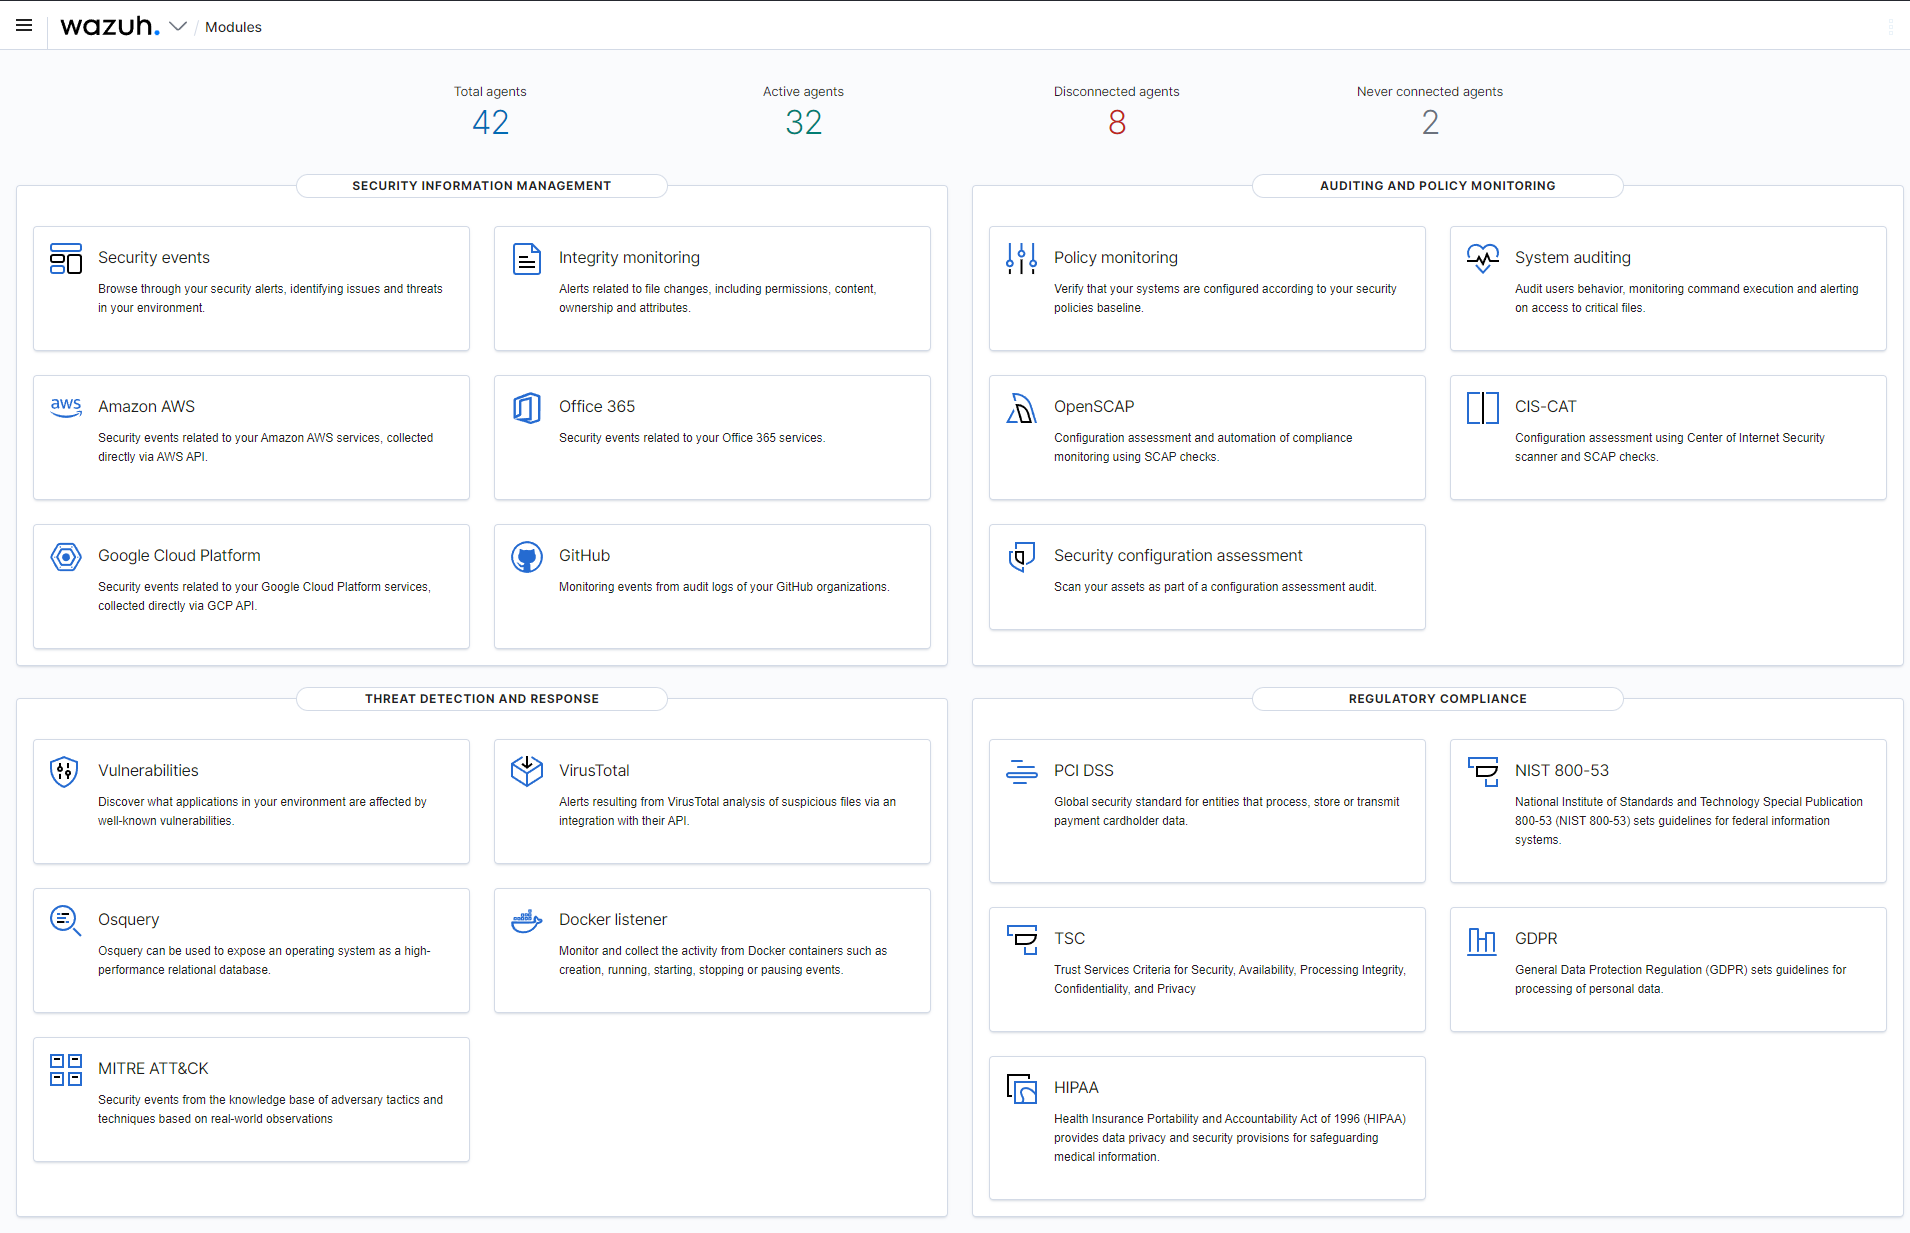
Eventos de seguridad

Monitorización de integridad

Detección de vulnerabilidades

Cumplimiento normativo

Resumen de agentes

Resumen del agente

Orquestación
Aquí puede encontrar todas las herramientas de automatización mantenidas por el equipo de Wazuh.
Ramas
- La rama
maincontiene el código más reciente, tenga en cuenta posibles errores en esta rama.
Software y bibliotecas utilizadas
| Software | Version | Author | License |
|---|---|---|---|
| bpftool | 7.7.0 | libbpf | GNU Public License version 2 |
| bzip2 | 1.0.8 | Julian Seward | BSD License |
| cJSON | 1.7.18 | Dave Gamble | MIT License |
| cpp-httplib | 0.25.0 | yhirose | MIT License |
| cPython | 3.12.14 | Guido van Rossum | Python Software Foundation License version 2 |
| cURL | 8.20.0 | Daniel Stenberg | MIT License |
| dbus | 1.14.10 | freedesktop.org | GNU Public License version 2 |
| Flatbuffers | 23.5.26 | Google Inc. | Apache 2.0 License |
| Google Benchmark | 1.6.1 | Google Inc. | Apache 2.0 License |
| GoogleTest | 1.11.0 | Google Inc. | 3-Clause "New" BSD License |
| jemalloc | 5.2.1 | Jason Evans | 2-Clause "Simplified" BSD License |
| jwt-cpp | 0.7.2 | Dominik Thalhammer | MIT License |
| libarchive | 3.8.7 | Tim Kientzle | 3-Clause "New" BSD License |
| libbpf | 1.7.0 | libbpf | GNU Lesser General Public License version 2.1 |
| libdb | 18.1.40 | Oracle Corporation | Affero GPL v3 |
| libffi | 3.2.1 | Anthony Green | MIT License |
| libpcre2 | 10.42.0 | Philip Hazel | BSD License |
| libplist | 2.2.0 | Aaron Burghardt et al. | GNU Lesser General Public License version 2.1 |
| libYAML | 0.1.7 | Kirill Simonov | MIT License |
| liblzma | 5.8.3 | Lasse Collin, Jia Tan et al. | GNU Public License version 3 |
| Linux Audit userspace | 2.8.4 | Rik Faith | GNU Lesser General Public License |
| Lua | 5.4.8 | PUC-Rio | MIT License |
| nlohmann | 3.11.2 | Niels Lohmann | MIT License |
| OpenSSL | 3.6.2 | OpenSSL Software Foundation | Apache 2.0 License |
| popt | 1.16 | Jeff Johnson & Erik Troan | MIT License |
| procps | 2.8.3 | Brian Edmonds et al. | GNU Lesser General Public License |
| RocksDB | 8.3.2 | Facebook Inc. | Apache 2.0 License |
| rpm | 4.20.1 | Marc Ewing & Erik Troan | GNU Public License version 2 |
| simdjson | 3.13.0 | Daniel Lemire | Apache License 2.0 |
| sqlite | 3.53.1 | D. Richard Hipp | Public Domain (no restrictions) |
| zlib | 1.3.1 | Jean-loup Gailly & Mark Adler | zlib/libpng License |
Documentación
Participe
Forme parte de la comunidad de Wazuh para aprender de otros usuarios, participar en debates, hablar con nuestros desarrolladores y contribuir al proyecto.
Si desea contribuir a nuestro proyecto, no dude en realizar pull-requests, enviar issues o enviar commits; revisaremos todas sus preguntas.
También puede unirse a nuestro canal de la comunidad en Slack y a la lista de correo enviando un correo electrónico a [email protected], para hacer preguntas y participar en debates.
Manténgase al día sobre noticias, versiones, artículos de ingeniería y más.
Autores
Wazuh Copyright (C) 2015-2026 Wazuh Inc. (License GPLv2)
Basado en el proyecto OSSEC iniciado por Daniel Cid.