

burp-ai-agent v0.9.2
Extensión de Burp Suite que añade herramientas MCP integradas, análisis asistido por IA, controles de privacidad, escaneo pasivo y activo y más
Custom AI Agent
El puente entre Burp Suite y la IA moderna.
Una nota sobre el nombre: Esta extensión se publica como Custom AI Agent (anteriormente Burp AI Agent). Se renombró para cumplir con los requisitos de nomenclatura del BApp Store de PortSwigger y para evitar confusiones con el proveedor Burp AI integrado en Burp Suite. El repositorio de GitHub (
github.com/six2dez/burp-ai-agent), el sitio de documentación (burp-ai-agent.six2dez.com) y el directorio de configuración (~/.burp-ai-agent/) conservan el identificadorburp-ai-agentpor continuidad.
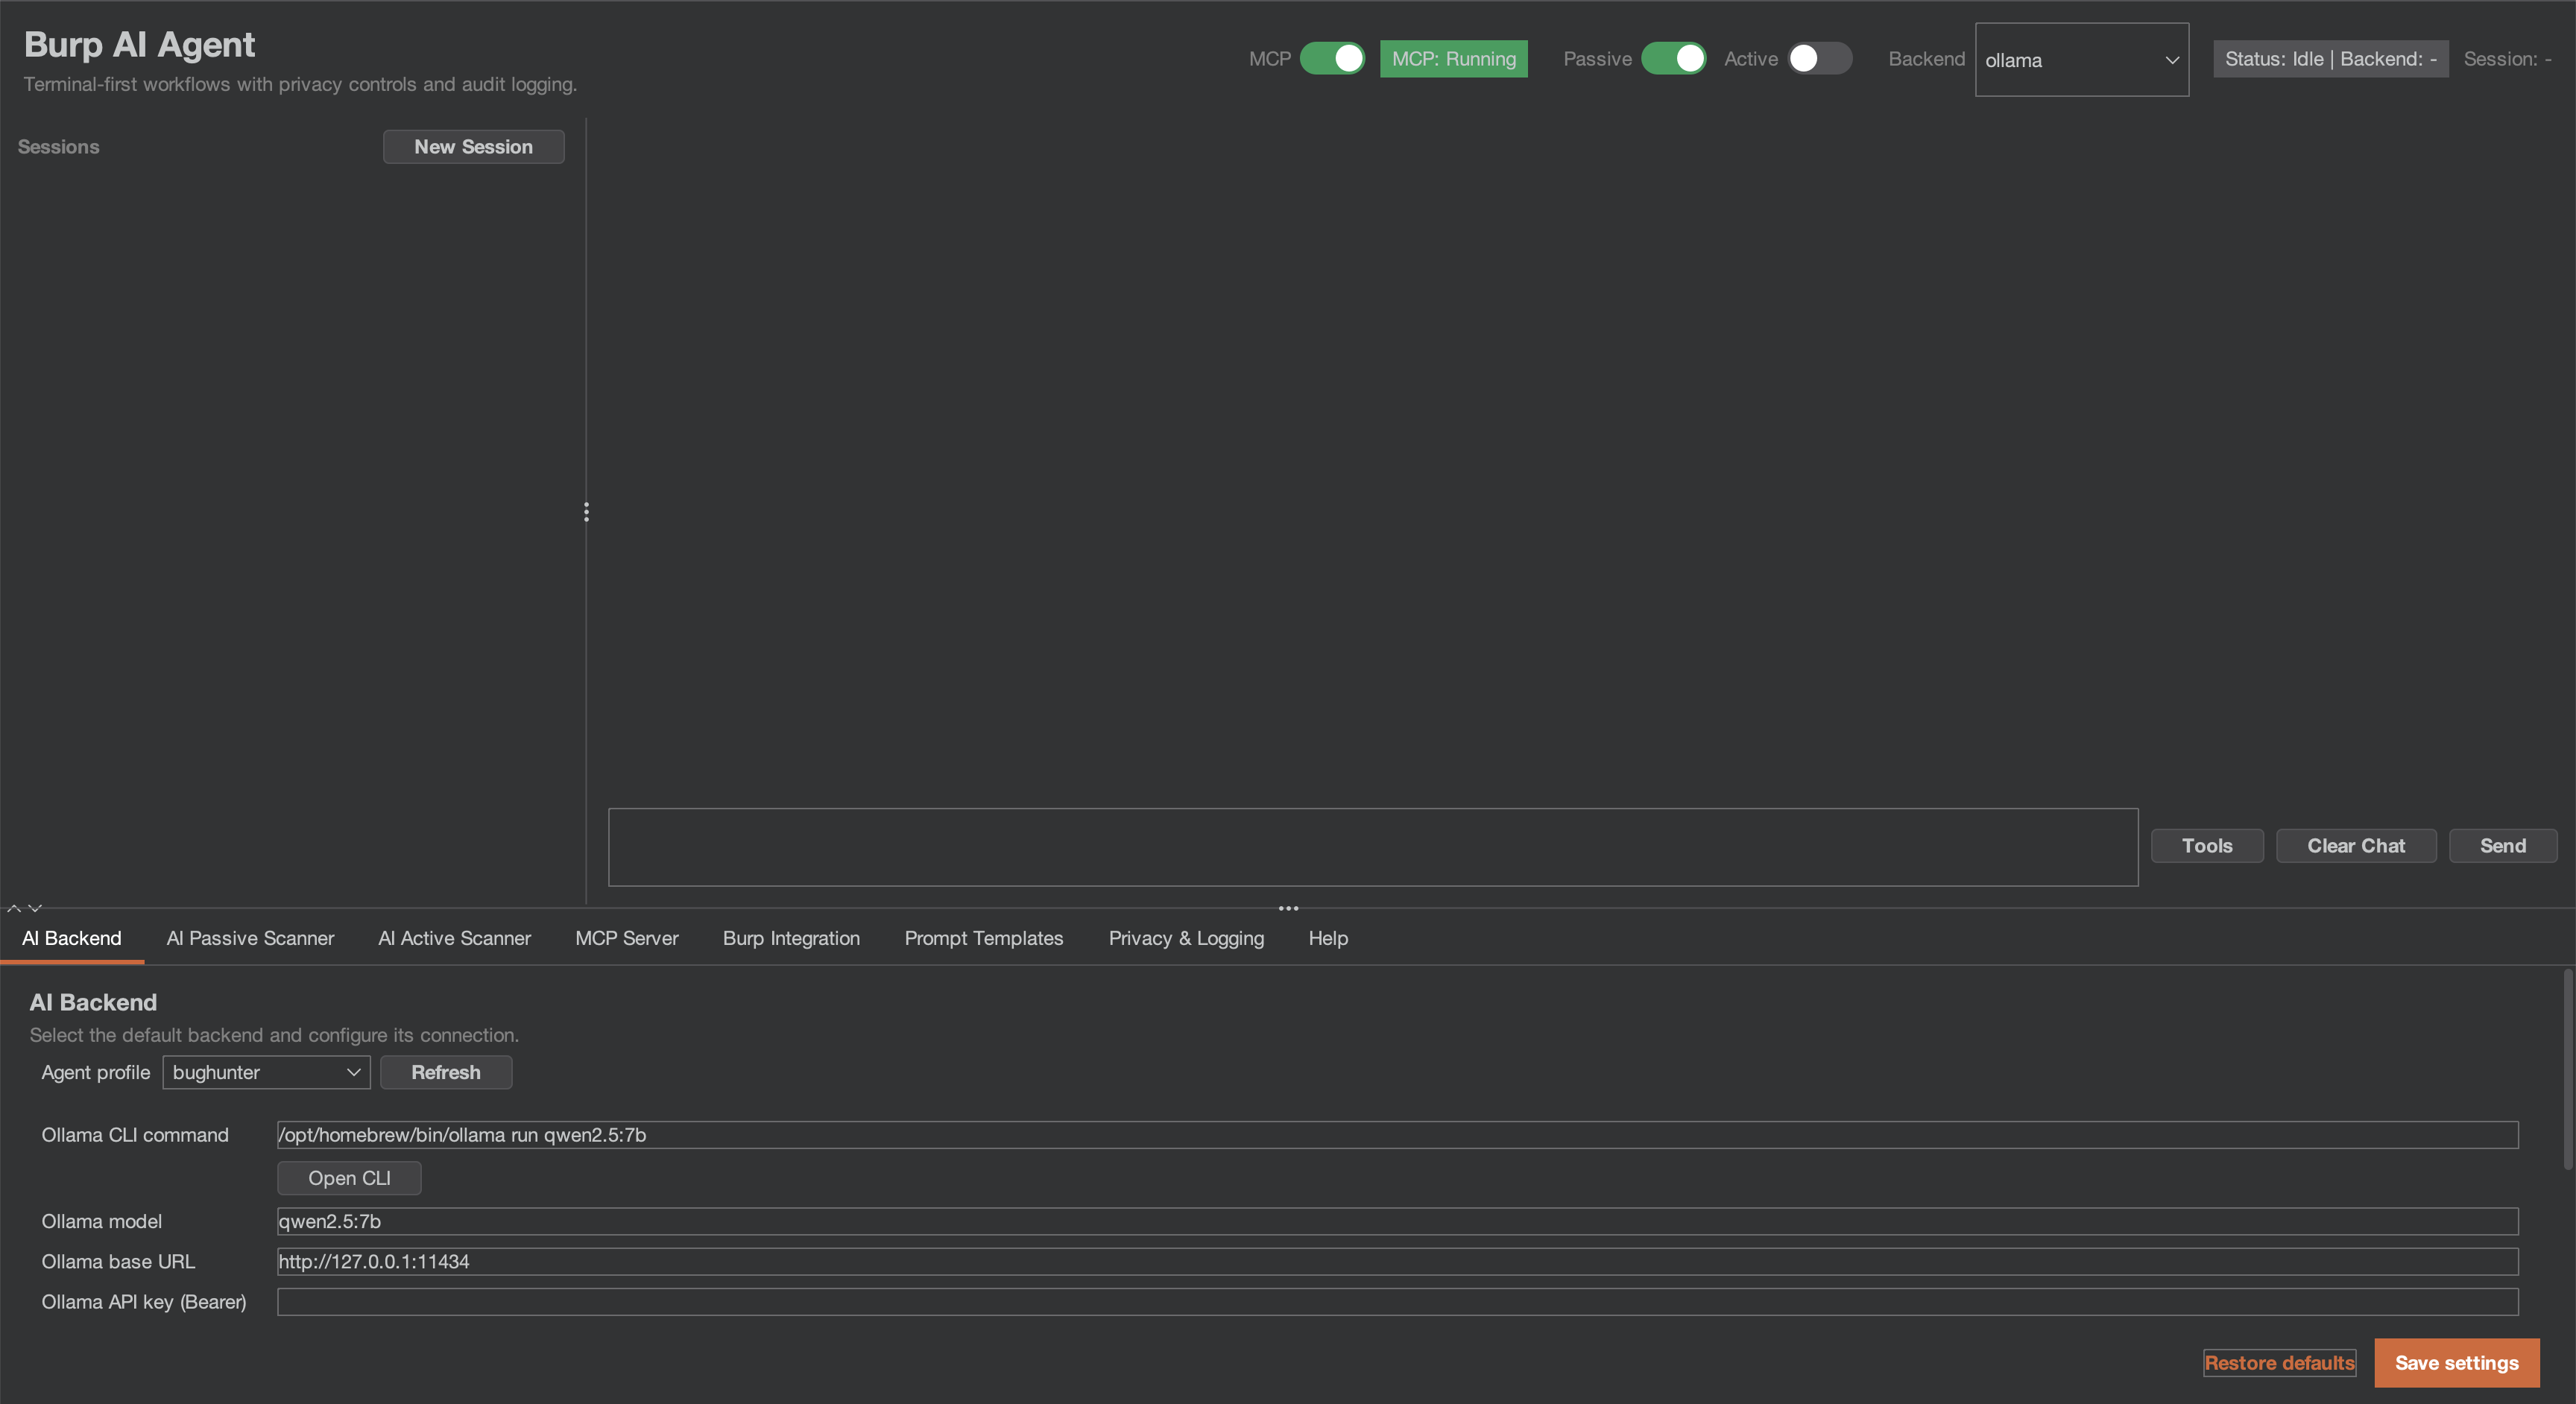
Custom AI Agent es una extensión para Burp Suite que integra IA en tu flujo de trabajo de seguridad. Usa modelos locales o proveedores en la nube, conecta agentes de IA externos mediante MCP y deja que los escáneres pasivos/activos encuentren vulnerabilidades mientras tú te centras en las pruebas manuales.
[!IMPORTANT] Si estás ejecutando la versión 1.0.0 o anterior, lee los avisos de seguridad y actualiza a la última versión, la 1.1.0. Los archivos de auditoría escritos con el registro de auditoría activado pueden contener el token de MCP y los prompts completos, y el contexto "enviar a la IA" del menú contextual podía eludir el modo de privacidad; ambos avisos indican qué credenciales rotar. No se ha emitido ningún identificador CVE ni GHSA para ninguno de ellos.
Novedades de la v1.1.0
Dos compilaciones desde un mismo repositorio, creadas para el reenvío al BApp Store. Todos los detalles en CHANGELOG.md.
- Dos compilaciones. La compilación del BApp Store (
./gradlew bappJar) incluye las 8 herramientas MCP nativas de la extensión, Burp AI y los seis backends HTTP. La compilación completa de GitHub (./gradlew fullJar) incluye las 59 herramientas MCP, los cinco backends CLI, el cliente MCP externo y la cola automática opcional. Ambas están en Releases, cada una con un.sha256. Carga solo una a la vez; Which Build? las compara. - La puerta de IA de la compilación del BApp Store. La compilación del BApp Store funciona en Burp Community y Burp Professional; solo envía solicitudes de IA mientras el ajuste "Use AI" de Burp está habilitado para la extensión, y con él desactivado se carga y rechaza todas las solicitudes de IA.
- Los escaneos pasivos no envían nada al objetivo. Los hallazgos pasivos que el Escáner Activo de IA puede probar se listan como objetivos sugeridos en su diálogo de cola, en ambas compilaciones, y tú los encolas manualmente: no se envía nada a un objetivo antes de que lo confirmes.
- Descarga limpia. Al descargar no queda ningún hilo, temporizador ni listener MCP de la extensión en ejecución y no se inicia ninguna nueva solicitud a un proveedor de IA.
- Los detalles de los problemas están codificados en HTML. Los payloads, los valores tomados del objetivo y el texto de la IA se muestran como texto literal en la vista de problemas y en los informes de Burp.
- Los escáneres de IA se inician DESACTIVADOS en cada carga, en ambas compilaciones; activar uno dura hasta que Burp descarga la extensión.
Novedades de la v1.0.1
Un hotfix de corrección y privacidad para la 1.0.0. Todos los detalles en CHANGELOG.md y SECURITY.md.
- Los prompts no ASCII funcionan en todos los backends HTTP (#84, #85, #86, #88). Los cuerpos de las solicitudes se envían como bytes UTF-8; antes, los caracteres no ASCII se corrompían y el texto del objetivo podía alterar la estructura JSON de la solicitud.
- Privacidad: el menú contextual, los ajustes del escáner, el registro de auditoría y los enlaces del chat ahora respetan el modo de privacidad y el valor predeterminado de auditoría de solo hashes; los enlaces del chat se abren solo tras una confirmación.
- Seguridad del escáner: las solicitudes que cambian el estado solo se reproducen en DANGEROUS; las comprobaciones de IA del Burp Scanner respetan el pool de recursos del escaneo y el interruptor pasivo de IA.
- Fiabilidad: NVIDIA NIM y Perplexity vuelven a funcionar, los mensajes de seguimiento del chat conservan su contexto, y la redacción ya no descarta contenido en máquinas lentas o con mucha carga.
- Bibliotecas incluidas: Netty 4.1.138, Jackson 2.22.3.
Novedades de la v1.0.0
Primera versión estable, y un hito de corrección de seguridad. Una revisión externa de 0.9.2 el
2026-08-05 confirmó dos defectos explotables ejecutando el código distribuido; esta versión corrige ambos
además de la clase más amplia de problemas que la misma revisión sacó a la luz. Detalle completo en CHANGELOG.md.
Corregido, y divulgado:
- SEC-04 (crítico) — las comprobaciones de control de acceso de MCP no se ejecutaban en las rutas resueltas. Con el acceso externo habilitado, el listener aceptaba llamadas a herramientas no autenticadas; en modo local, las comprobaciones de Origin/Host/User-Agent y las cabeceras de respuesta de seguridad eran inertes en las rutas coincidentes. La decisión ahora se ejecuta antes del enrutamiento. → rota tu token de MCP
- PRIV-05 (alto) — las cookies de sesión llegaban a los backends de IA sin redactar en STRICT y BALANCED. El
escáner pasivo emitía las cookies como
name=valuesin más, descartando el prefijo sobre el que se basaba la redacción, y solo se detectaba una cookie llamada literalmentesession. → rota las cookies afectadas
Reforzado:
- Las llamadas a herramientas emitidas por el modelo ahora requieren tu aprobación (SEC-06) — una llamada a herramienta extraída de la salida del modelo no llega a Burp hasta que tú lo decidas. Los niveles fallan de forma segura: un nombre de herramienta no reconocido pide confirmación cada vez, nunca se ejecuta en silencio. Consulta Notas de privacidad y seguridad.
- El token de MCP ya no se divulga durante una toma de control de puerto (SEC-07) — un proceso local que ocupaba el puerto de MCP y replicaba la cabecera de identidad podía anteriormente cosechar un token que otorgaba acceso completo a las herramientas de MCP. El cliente de toma de control ahora presenta en su lugar una prueba HMAC de posesión, y bajo TLS fija el certificado del servidor a su propio keystore.
SsrfGuardclasifica notaciones IP alternativas (SEC-07) —http://2852039166/(decimal de169.254.169.254) ya no elude la advertencia de privada/link-local solo por la notación, y la clasificación ahora no realiza ninguna resolución de nombres.- Los argumentos de shell se citan mediante lista de permitidos (QUAL-06) — cerrando una ruta de importación de ajustes a ejecución de comandos
para valores que contienen metacaracteres sin espacios en blanco (
foo;id,$(cmd)). - Confinamiento del EDT y robustez del planificador — la ejecución de herramientas, el HTTP del backend y el
stop()de MCP se movieron fuera del hilo de despacho de eventos de Swing; las tareas recurrentes protegidas contra muerte por excepción.