
 six2dez/burp-ai-agent
Extensión de Burp Suite que añade herramientas MCP integradas, análisis asistido por IA, controles de privacidad, escaneo pasivo y activo y más

# Custom AI Agent
**El puente entre Burp Suite y la IA moderna.**
> **Una nota sobre el nombre:** Esta extensión se publica como **Custom AI Agent** (anteriormente *Burp AI Agent*). Se renombró para cumplir con los requisitos de nomenclatura del BApp Store de PortSwigger y para evitar confusiones con el proveedor **Burp AI** integrado en Burp Suite. El repositorio de GitHub (`github.com/six2dez/burp-ai-agent`), el sitio de documentación (`burp-ai-agent.six2dez.com`) y el directorio de configuración (`~/.burp-ai-agent/`) conservan el identificador `burp-ai-agent` por continuidad.
<!-- screenshot: main extension tab with chat and settings visible -->
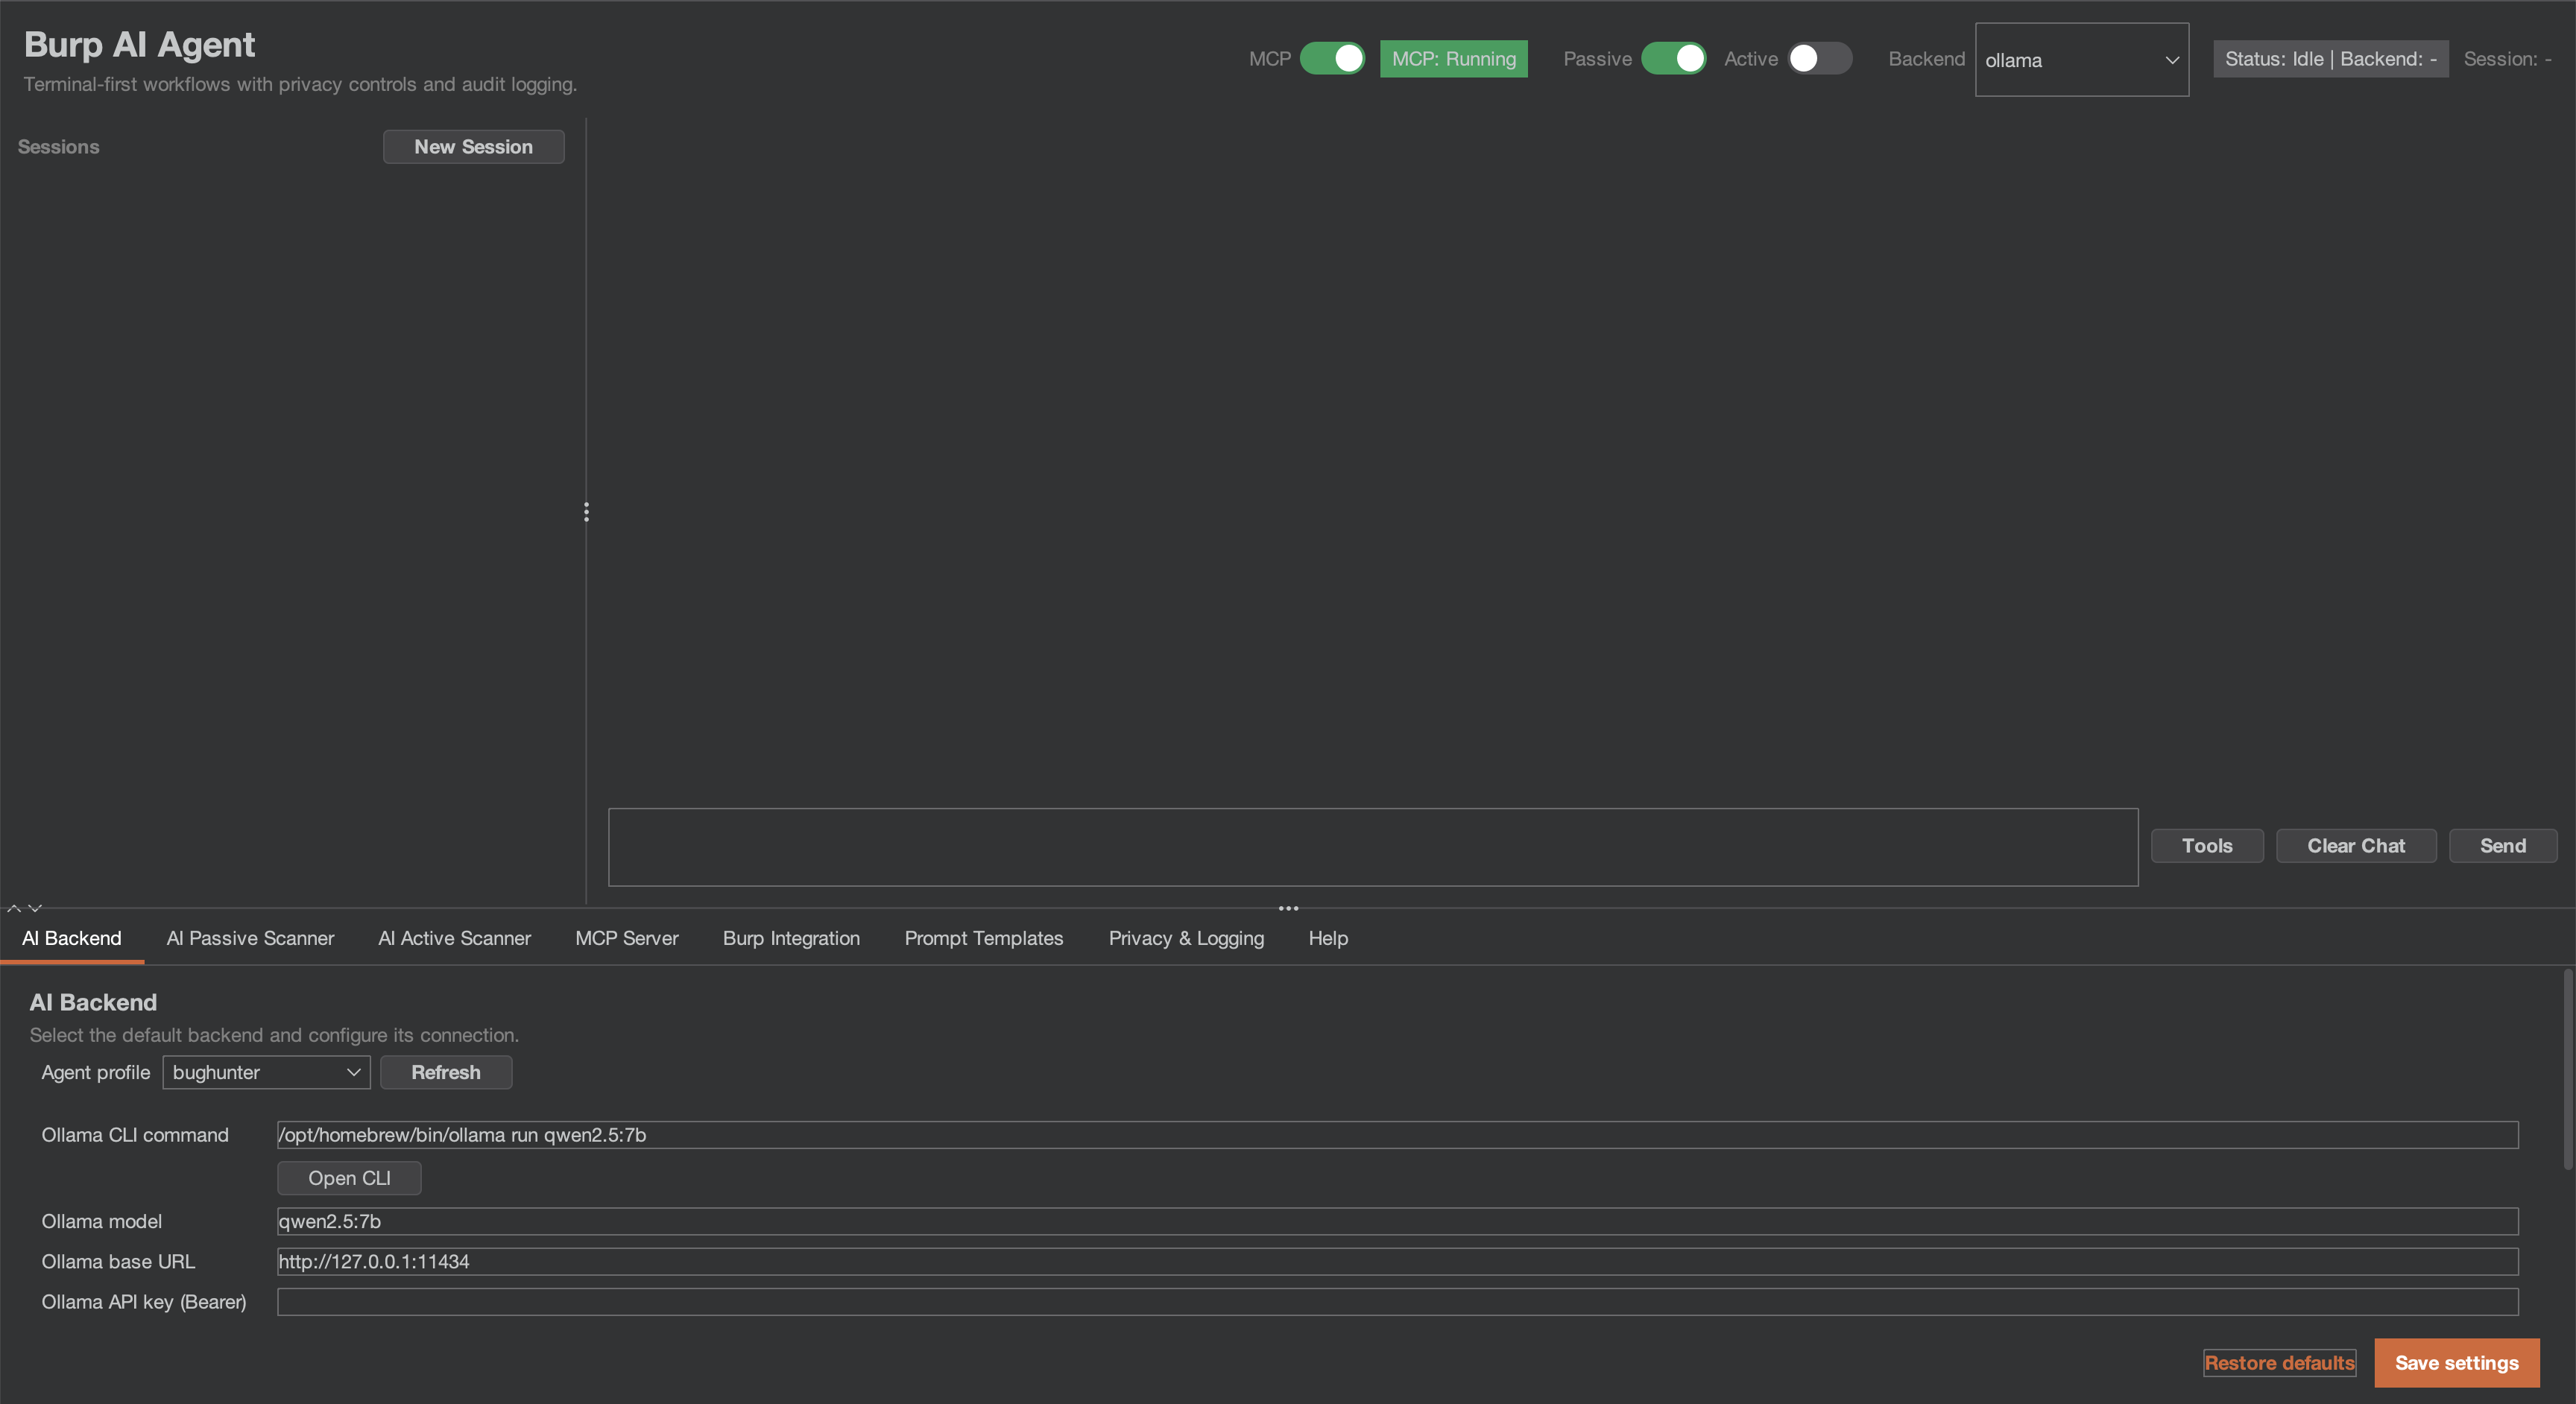
Custom AI Agent es una extensión para Burp Suite que integra IA en tu flujo de trabajo de seguridad. Usa modelos locales o proveedores en la nube, conecta agentes de IA externos mediante MCP y deja que los escáneres pasivos/activos encuentren vulnerabilidades mientras tú te centras en las pruebas manuales.
> [!IMPORTANT]
> **Si estás ejecutando la versión 1.0.0 o anterior, lee [los avisos de seguridad](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories) y actualiza a la última versión, la 1.1.0.**
> Los archivos de auditoría escritos con el registro de auditoría activado pueden contener el token de MCP y los prompts completos, y el contexto "enviar a la IA" del menú contextual podía eludir el modo de privacidad; ambos avisos indican qué credenciales rotar.
> No se ha emitido ningún identificador CVE ni GHSA para ninguno de ellos.
## Novedades de la v1.1.0
Dos compilaciones desde un mismo repositorio, creadas para el reenvío al BApp Store. Todos los detalles en
[CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
- **Dos compilaciones.** La compilación del BApp Store (`./gradlew bappJar`) incluye las 8 herramientas MCP nativas de la extensión, Burp AI y los seis backends HTTP. La compilación completa de GitHub (`./gradlew fullJar`) incluye las 59 herramientas MCP, los cinco backends CLI, el cliente MCP externo y la cola automática opcional. Ambas están en
[Releases](https://github.com/six2dez/burp-ai-agent/releases), cada una con un `.sha256`. Carga solo
una a la vez; [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
las compara.
- **La puerta de IA de la compilación del BApp Store.** La compilación del BApp Store funciona en Burp Community y Burp Professional; solo envía solicitudes de IA mientras el ajuste "Use AI" de Burp está habilitado para la extensión, y con él desactivado se carga y rechaza todas las solicitudes de IA.
- **Los escaneos pasivos no envían nada al objetivo.** Los hallazgos pasivos que el Escáner Activo de IA puede probar se
listan como objetivos sugeridos en su diálogo de cola, en ambas compilaciones, y tú los encolas manualmente:
no se envía nada a un objetivo antes de que lo confirmes.
- **Descarga limpia.** Al descargar no queda ningún hilo, temporizador ni listener MCP de la extensión en ejecución y
no se inicia ninguna nueva solicitud a un proveedor de IA.
- **Los detalles de los problemas están codificados en HTML.** Los payloads, los valores tomados del objetivo y el texto de la IA se muestran como
texto literal en la vista de problemas y en los informes de Burp.
- **Los escáneres de IA se inician DESACTIVADOS en cada carga**, en ambas compilaciones; activar uno dura hasta que Burp
descarga la extensión.
## Novedades de la v1.0.1
Un hotfix de corrección y privacidad para la 1.0.0. Todos los detalles en [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md) y
[SECURITY.md](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#fixed-in-101).
- **Los prompts no ASCII funcionan en todos los backends HTTP** (#84, #85, #86, #88). Los cuerpos de las solicitudes se envían como
bytes UTF-8; antes, los caracteres no ASCII se corrompían y el texto del objetivo podía alterar la estructura JSON
de la solicitud.
- **Privacidad:** el menú contextual, los ajustes del escáner, el registro de auditoría y los enlaces del chat ahora respetan el
modo de privacidad y el valor predeterminado de auditoría de solo hashes; los enlaces del chat se abren solo tras una confirmación.
- **Seguridad del escáner:** las solicitudes que cambian el estado solo se reproducen en DANGEROUS; las comprobaciones de IA del
Burp Scanner respetan el pool de recursos del escaneo y el interruptor pasivo de IA.
- **Fiabilidad:** NVIDIA NIM y Perplexity vuelven a funcionar, los mensajes de seguimiento del chat conservan su contexto,
y la redacción ya no descarta contenido en máquinas lentas o con mucha carga.
- **Bibliotecas incluidas:** Netty 4.1.138, Jackson 2.22.3.
## Novedades de la v1.0.0
Primera versión estable, y un hito de corrección de seguridad. Una revisión externa de `0.9.2` el
2026-08-05 confirmó dos defectos explotables **ejecutando** el código distribuido; esta versión corrige ambos
además de la clase más amplia de problemas que la misma revisión sacó a la luz. Detalle completo en [CHANGELOG.md](https://github.com/six2dez/burp-ai-agent/blob/main/CHANGELOG.md).
**Corregido, y divulgado:**
- **SEC-04 (crítico)** — las comprobaciones de control de acceso de MCP no se ejecutaban en las rutas resueltas. Con el acceso
externo habilitado, el listener aceptaba llamadas a herramientas **no autenticadas**; en modo local, las comprobaciones
de Origin/Host/User-Agent y las cabeceras de respuesta de seguridad eran inertes en las rutas coincidentes. La
decisión ahora se ejecuta antes del enrutamiento. → [rota tu token de MCP](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
- **PRIV-05 (alto)** — las cookies de sesión llegaban a los backends de IA **sin redactar en STRICT y BALANCED**. El
escáner pasivo emitía las cookies como `name=value` sin más, descartando el prefijo sobre el que se basaba la redacción, y
solo se detectaba una cookie llamada literalmente `session`. → [rota las cookies afectadas](https://github.com/six2dez/burp-ai-agent/blob/main/SECURITY.md#security-advisories)
**Reforzado:**
- **Las llamadas a herramientas emitidas por el modelo ahora requieren tu aprobación** (SEC-06) — una llamada a herramienta extraída de la *salida
del modelo* no llega a Burp hasta que tú lo decidas. Los niveles fallan de forma segura: un nombre de herramienta no reconocido pide confirmación
cada vez, nunca se ejecuta en silencio. Consulta [Notas de privacidad y seguridad](#privacy-and-security-notes).
- **El token de MCP ya no se divulga durante una toma de control de puerto** (SEC-07) — un proceso local que ocupaba
el puerto de MCP y replicaba la cabecera de identidad podía anteriormente cosechar un token que otorgaba acceso completo a las herramientas de MCP.
El cliente de toma de control ahora presenta en su lugar una prueba HMAC de posesión, y bajo TLS fija
el certificado del servidor a su propio keystore.
- **`SsrfGuard` clasifica notaciones IP alternativas** (SEC-07) — `http://2852039166/` (decimal de
`169.254.169.254`) ya no elude la advertencia de privada/link-local solo por la notación, y
la clasificación ahora no realiza ninguna resolución de nombres.
- **Los argumentos de shell se citan mediante lista de permitidos** (QUAL-06) — cerrando una ruta de importación de ajustes a ejecución de comandos
para valores que contienen metacaracteres sin espacios en blanco (`foo;id`, `$(cmd)`).
- **Confinamiento del EDT y robustez del planificador** — la ejecución de herramientas, el HTTP del backend y el `stop()` de MCP se movieron
fuera del hilo de despacho de eventos de Swing; las tareas recurrentes protegidas contra muerte por excepción.
**Verificado:** la suite de pruebas creció de 660 a **1131 pruebas en 158 clases**, la cobertura de líneas del proyecto
34% → **58%**, y la línea base de detekt se redujo de 1096 a 1040 en lugar de crecer.
## Aspectos destacados
- **12 backends de IA** — Burp AI (integrado), Anthropic, Ollama, LM Studio, NVIDIA NIM, Perplexity, compatible genérico con OpenAI, Gemini CLI, Claude CLI, Codex CLI, OpenCode CLI, Copilot CLI. La compilación de BApp Store tiene 7 (Burp AI y los seis backends HTTP); los cinco backends CLI están solo en la compilación completa.
- **59 herramientas MCP** — Permite que Claude Desktop (o cualquier cliente MCP) controle Burp de forma autónoma (8 herramientas de IA nativas de la extensión en la compilación de la tienda, las 59 en la compilación completa).
- **Acceso MCP con alcance limitado** — Opcionalmente, restringe cada herramienta MCP a tus hosts dentro del alcance, para que los clientes de IA externos no puedan alcanzar objetivos fuera del alcance a través de Burp.
- **62 clases de vulnerabilidades** — Escáneres de IA pasivos y activos que abarcan inyección, autenticación, criptografía y más. El escáner pasivo se ejecuta como un `PassiveScanCheck` de Burp (Burp Pro).
- **Instalación desde Releases** — Descarga cualquiera de las dos compilaciones desde [Releases](https://github.com/six2dez/burp-ai-agent/releases); [¿Qué compilación?](https://burp-ai-agent.six2dez.com/getting-started/which-build) explica en qué se diferencian. Custom AI Agent aún no aparece en la BApp Store: la compilación de BApp Store está en proceso de revisión por parte de PortSwigger en [extension-portal#231](https://github.com/PortSwigger/extension-portal/issues/231).
- **Interfaz adaptable al tema** — Un sistema de diseño interno da estilo al panel de configuración y se vuelve a tematizar automáticamente con el conmutador claro/oscuro de Burp.
- **Burp Scan Skill** — Usa tu asistente de programación con IA preferido (Claude Code, Gemini CLI, Codex, etc.) como escáner mediante MCP.
- **Confirmación de llamadas a herramientas** — Las llamadas a herramientas que emite la IA están controladas: las herramientas acotadas de solo lectura se ejecutan silenciosamente, todo lo demás pregunta primero con una tarjeta de aprobación en el chat. Las herramientas desconocidas fallan de forma segura (fail closed).
- **3 modos de privacidad** — STRICT / BALANCED / OFF. Redacta datos sensibles antes de que salgan de Burp.
- **Biblioteca de prompts personalizada** — Guarda prompts de formato libre por contexto (solicitud HTTP o incidencia del escáner); lánzalos desde el menú contextual o escribe prompts ad hoc mediante `Custom…`.
- **Registro de auditoría** — Registro JSONL opcional con un SHA-256 por registro; los prompts, el contexto y las respuestas se registran como SHA-256 más longitud a menos que la auditoría detallada (Verbose audit) esté activada, y las credenciales nunca se escriben; cada lanzamiento se marca con `promptSource` / `contextKind` para su reproducibilidad.
## Inicio rápido
### 1. Instalación
Descarga el JAR más reciente desde [Releases](https://github.com/six2dez/burp-ai-agent/releases): cada versión incluye `Custom-AI-Agent-full-<version>.jar` (la compilación completa de GitHub) y `Custom-AI-Agent-bapp-<version>.jar` (la compilación de BApp Store), cada una con un `.sha256`. [¿Qué compilación?](https://burp-ai-agent.six2dez.com/getting-started/which-build) explica cuál elegir. O compila desde el código fuente (Java 21):
```bash
git clone https://github.com/six2dez/burp-ai-agent.git
cd burp-ai-agent
# Full build (GitHub releases) — all 59 MCP tools
JAVA_HOME=/path/to/jdk-21 ./gradlew clean fullJar
# Output: build/libs/Custom-AI-Agent-full-<version>.jar
# Store build (BApp Store submission) — 8 extension-native AI MCP tools only
JAVA_HOME=/path/to/jdk-21 ./gradlew clean bappJar
# Output: build/libs/custom-ai-agent-bapp.jar
```
### 2. Cargar en Burp
1. Abre Burp Suite (Community o Professional).
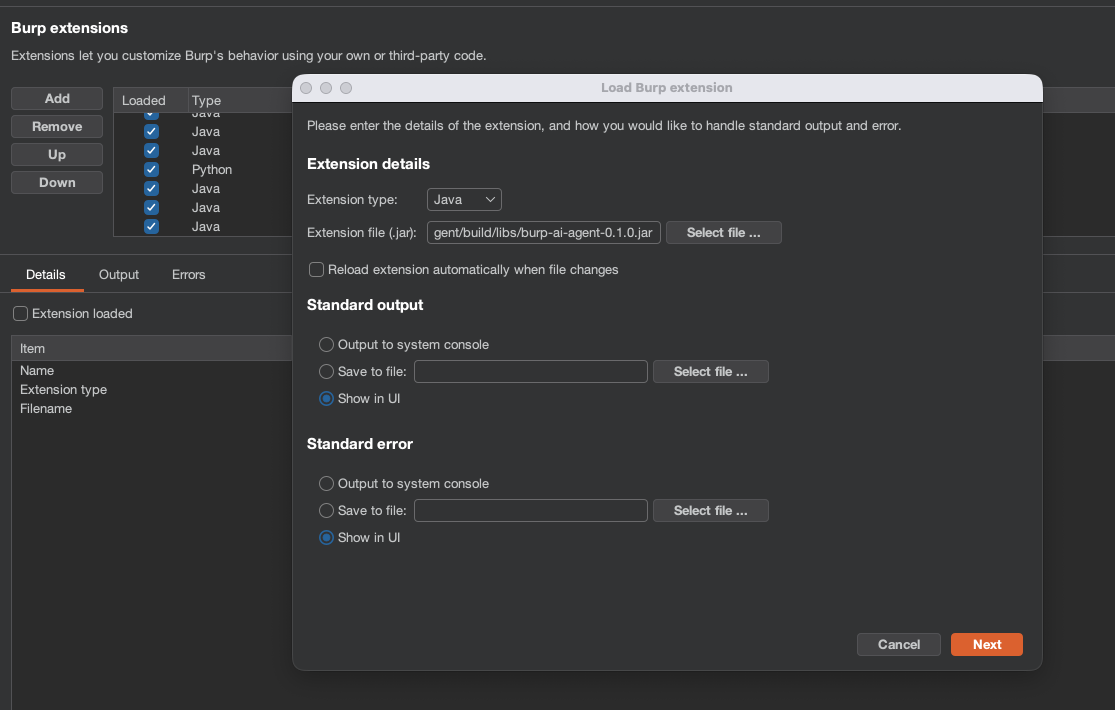
2. Ve a **Extensions > Installed > Add**.
3. Selecciona **Java** como tipo de extensión y elige el archivo `.jar`.
La extensión se registra en Burp como **Custom AI Agent** (el nombre en la lista de Extensions y en la pestaña de Suite) para distinguirla del proveedor integrado **Burp AI** de Burp.
**Carga solo una compilación.** La compilación completa y la compilación de BApp Store se registran ambas como **Custom AI Agent**, por lo que se ven idénticas en la lista de Extensions de Burp. Cargar ambas a la vez te da dos pestañas de Custom AI Agent, dos servidores MCP compitiendo por el mismo puerto y dos copias escribiendo en el directorio compartido `~/.burp-ai-agent`. Descarga una antes de cargar la otra.
**Edición de Burp y "Use AI".** La compilación de BApp Store se ejecuta en Burp Community y Burp Professional; solo envía solicitudes de IA mientras el ajuste "Use AI" de Burp esté habilitado para la extensión, y con este desactivado se carga y rechaza todas las solicitudes de IA. PortSwigger documenta "Use AI" como una casilla por extensión, desactivada por defecto: **Extensions > Installed > Custom AI Agent > Use AI**.
<!-- screenshot: Burp Extensions > Add dialog with the JAR loaded -->
### 3. Perfiles de agente
La extensión instala automáticamente los perfiles incluidos en `~/.burp-ai-agent/AGENTS/` en la primera ejecución.
Coloca archivos `*.md` adicionales en ese directorio para añadir perfiles personalizados.
### 4. Configurar un backend
Abre la pestaña **AI Agent** y ve a **Settings**. Elige un backend:
| Backend | Tipo | Configuración |
| :--- | :--- | :--- |
| **Burp AI (integrado)** | En proceso | Usa la IA integrada de Burp y requiere que el ajuste "Use AI" de Burp esté habilitado para la extensión (consulta [Requirements](#requirements)); no requiere configuración adicional. |
| **Ollama** | HTTP local | Instala [Ollama](https://ollama.com), ejecuta `ollama serve`, descarga un modelo (`ollama pull llama3.1`). |
| **LM Studio** | HTTP local | Instala [LM Studio](https://lmstudio.ai), carga un modelo, inicia el servidor. |
| **NVIDIA NIM** | HTTP | Usa el endpoint predeterminado `https://integrate.api.nvidia.com`, establece tu clave de API de NVIDIA y elige un modelo como `moonshotai/kimi-k2.5`. |
| **Perplexity** | HTTP | Usa el endpoint predeterminado `https://api.perplexity.ai`, establece tu clave de API `pplx-...` y elige un modelo como `sonar`, `sonar-pro` o `sonar-reasoning`. |
| **Genérico compatible con OpenAI** | HTTP | Proporciona una URL base y un modelo para cualquier proveedor compatible con OpenAI. |
| **Gemini CLI** | CLI en la nube (solo compilación completa) | Instala `gemini`, ejecuta `gemini auth login`. |
| **Claude CLI** | CLI en la nube (solo compilación completa) | Instala `claude`, establece `ANTHROPIC_API_KEY` o ejecuta `claude login`. |
| **Codex CLI** | CLI en la nube (solo compilación completa) | Instala `codex`, establece `OPENAI_API_KEY`. |
| **OpenCode CLI** | CLI en la nube (solo compilación completa) | Instala `opencode`, configura las credenciales del proveedor. |
| **Copilot CLI** | CLI en la nube (solo compilación completa) | Instala `copilot` e inicia sesión con tu cuenta de GitHub. |
| **Anthropic** | API en la nube | Introduce tu clave de API de Anthropic en Settings. El tráfico de la API se enruta a través del proxy de Burp. Consulta [docs/anthropic-backend.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md). |
Para **NVIDIA NIM**, el backend espera el mismo flujo de estilo chat-completions que el endpoint alojado de NVIDIA. Una configuración funcional es:
```text
Backend: NVIDIA NIM
Base URL: https://integrate.api.nvidia.com
Model: moonshotai/kimi-k2.5
API Key: <your nvapi token>
```
Deja los encabezados adicionales vacíos a menos que tu gateway los requiera. La extensión envía solicitudes a `/v1/chat/completions` y utiliza el token bearer configurado automáticamente.
### 5. Ejecuta tu primer análisis
1. Navega a un objetivo a través de Burp Proxy.
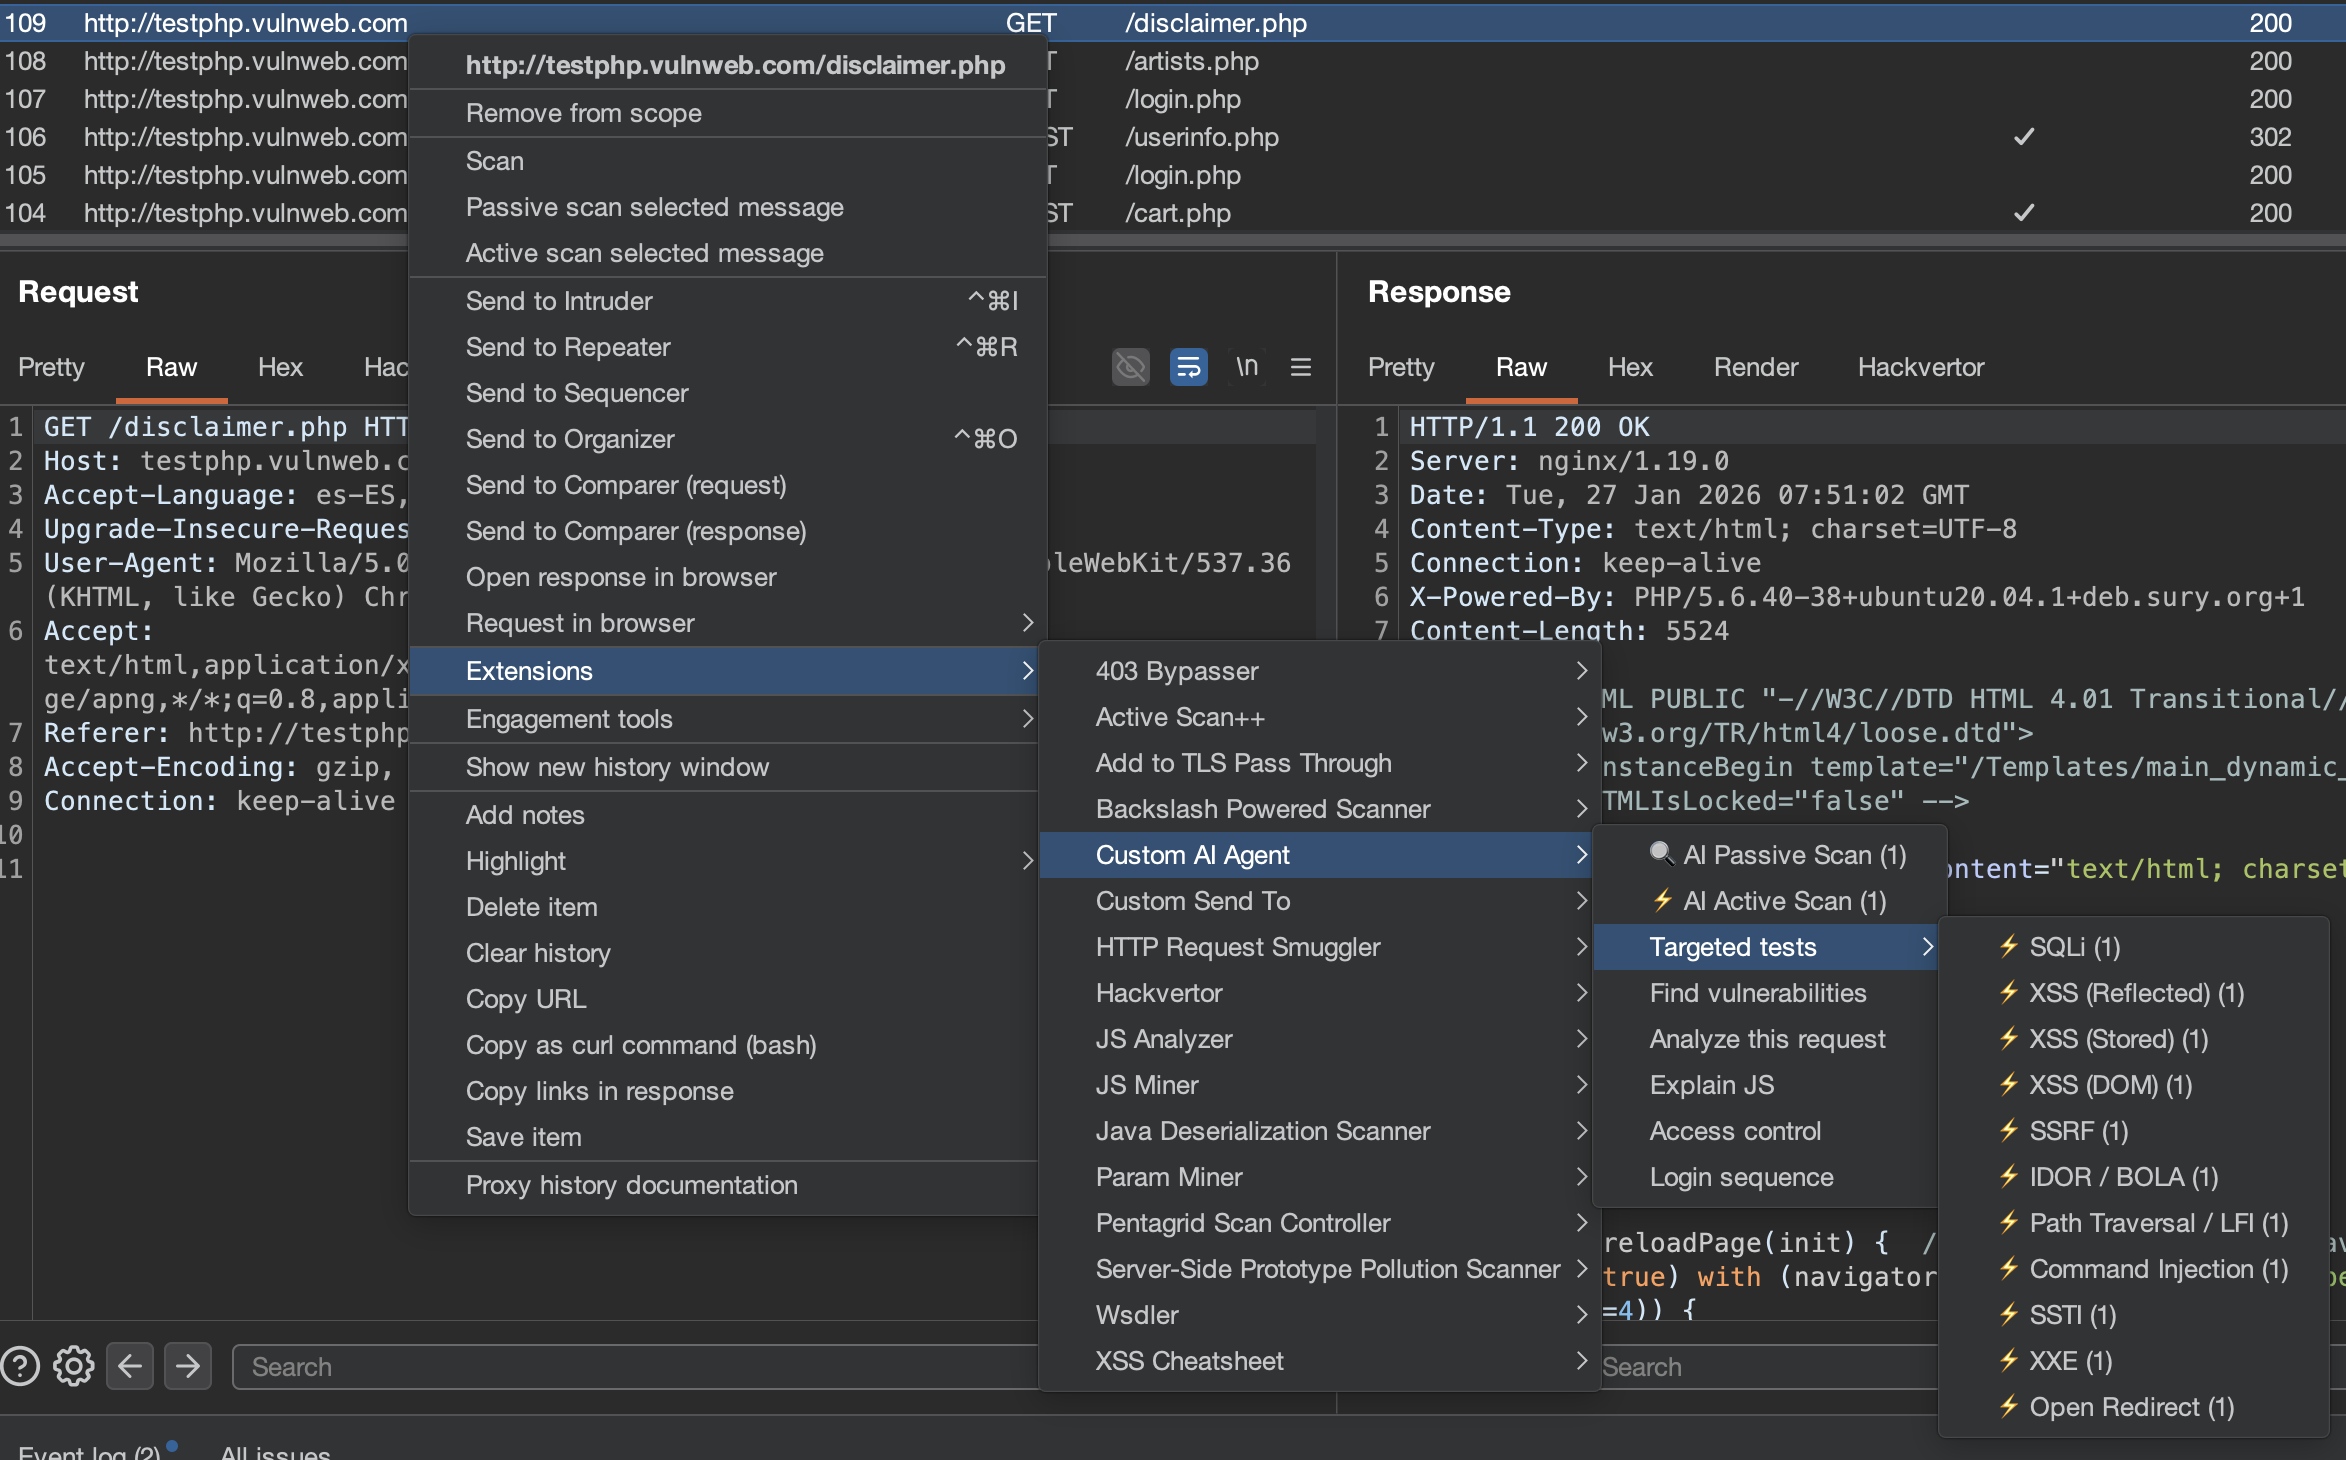
2. Haz clic derecho en cualquier solicitud en **Proxy > HTTP History**.
3. Selecciona **Extensions > Custom AI Agent > Analyze this request**.
4. Se abre una sesión de chat con el análisis de la IA.
<!-- screenshot: right-click context menu showing Custom AI Agent actions -->
### 6. Conecta Claude Desktop mediante MCP (opcional)
Habilita el servidor MCP en **Settings > MCP Server** y añade esto a tu configuración de Claude Desktop:
**macOS**: `~/Library/Application Support/Claude/claude_desktop_config.json`
**Windows**: `%APPDATA%\Claude\claude_desktop_config.json`
```json
{
"mcpServers": {
"burp-ai-agent": {
"command": "npx",
"args": [
"-y",
"supergateway",
"--sse",
"http://127.0.0.1:9876/sse"
]
}
}
}
```
> Requiere Node.js 18+. Si habilitas **External Access**, el cliente MCP debe enviar `Authorization: Bearer <token>` en cada solicitud.
**Solo compilación completa.** También puedes registrar servidores MCP externos o personalizados en **Settings > MCP Server > External MCP Servers** (transportes SSE o stdio). Los tokens de autenticación de servidores externos se almacenan cifrados en reposo, con la salvedad descrita en [Privacy and Security Notes](#privacy-and-security-notes). Consulta [docs/external-mcp-servers.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md) para detalles de configuración y notas de seguridad.
## Burp Scan Skill (Terminal AI Scanning)
La skill `burp-scan` te permite usar cualquier asistente de programación con IA (Claude Code, Gemini CLI, Codex, etc.) como escáner de Burp desde tu terminal. En lugar de la IA integrada del plugin, **la IA de tu terminal se convierte en el motor de razonamiento** mientras Burp proporciona las herramientas mediante MCP.
### Qué contiene
- Referencia de herramientas MCP (hasta las 59 herramientas en la compilación completa) organizada por acción de escaneo
- Protocolo de análisis pasivo (análisis de tráfico sin enviar solicitudes)
- Biblioteca de payloads para pruebas activas (más de 200 payloads para 62 clases de vulnerabilidades con patrones de detección)
- Flujo de trabajo de escaneo de extremo a extremo (scope -> pasivo -> activo -> OOB -> informe)
- Protocolo de creación de issues con mapeo de severidad/confianza
### Instalación para Claude Code
Copia la skill a tu directorio de skills de Claude Code:
```bash
# Global (available in all projects)
cp -r skills/burp-scan ~/.claude/skills/burp-scan
# Or project-specific
cp -r skills/burp-scan .claude/skills/burp-scan
```
Luego usa `/burp-scan` en Claude Code o deja que se active automáticamente cuando menciones el escaneo de Burp.
### Instalación para otros asistentes de IA
La skill es un archivo Markdown autónomo en [`skills/burp-scan/SKILL.md`](https://github.com/six2dez/burp-ai-agent/blob/main/skills/burp-scan/SKILL.md). Puedes usarla con cualquier asistente de IA que admita prompts de sistema o archivos de contexto:
- **Gemini CLI / Codex / OpenCode**: Añádelo como archivo de contexto o pégalo en tu prompt de sistema
- **Clientes MCP personalizados**: Incluye el contenido de la skill como contexto de sistema junto a tu conexión MCP
- **Cualquier LLM**: El archivo es autocontenido — úsalo como contexto junto con tus definiciones de herramientas MCP
### Ejemplo de uso
```
You: Connect to Burp MCP at localhost:9876 and scan the proxy history for IDOR vulnerabilities
AI: [Uses proxy_http_history to pull traffic]
[Identifies endpoints with numeric IDs]
[Sends http1_request with ID+1, ID-1 payloads]
[Compares responses for different user data]
[Creates issue_create for confirmed IDOR]
```
> La skill y el escáner integrado del plugin son complementarios: el plugin ejecuta el escaneo automatizado en segundo plano, mientras que la skill permite un escaneo interactivo guiado por el analista desde tu terminal.
## Documentación
La documentación completa está disponible en **[burp-ai-agent.six2dez.com](https://burp-ai-agent.six2dez.com)**.
- [Instalación](https://burp-ai-agent.six2dez.com/getting-started/installation)
- [¿Qué compilación?](https://burp-ai-agent.six2dez.com/getting-started/which-build)
- [Inicio rápido](https://burp-ai-agent.six2dez.com/getting-started/quick-start)
- [Recorrido por la interfaz](https://burp-ai-agent.six2dez.com/user-guide/ui-tour)
- [Perfiles de agente](https://burp-ai-agent.six2dez.com/user-guide/agent-profiles)
- [Escáner pasivo](https://burp-ai-agent.six2dez.com/scanners/passive)
- [Escáner activo](https://burp-ai-agent.six2dez.com/scanners/active)
- [Descripción general de MCP](https://burp-ai-agent.six2dez.com/mcp/overview)
- [Modos de privacidad](https://burp-ai-agent.six2dez.com/privacy/privacy-modes)
- [Referencia de configuración](https://burp-ai-agent.six2dez.com/reference/settings-reference)
- [Avisos de seguridad](https://burp-ai-agent.six2dez.com/security/advisories)
- [Solución de problemas](https://burp-ai-agent.six2dez.com/reference/troubleshooting)
- [Skill de escaneo de Burp](https://burp-ai-agent.six2dez.com/examples/burp-scan-skill)
## Guías operativas
- [Endurecimiento de MCP](https://github.com/six2dez/burp-ai-agent/blob/main/docs/mcp-hardening.md)
- [Guía de seguridad de la interfaz](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md)
- [Solución de problemas del backend](https://github.com/six2dez/burp-ai-agent/blob/main/docs/backend-troubleshooting.md)
- [Configuración del backend de Anthropic](https://github.com/six2dez/burp-ai-agent/blob/main/docs/anthropic-backend.md)
- [Servidores MCP externos](https://github.com/six2dez/burp-ai-agent/blob/main/docs/external-mcp-servers.md)
### Notas de privacidad y seguridad
- **Secretos en reposo: qué hace y qué no hace el cifrado.** Todas las claves de API y tokens almacenados (Anthropic, token bearer de MCP, contraseña del keystore TLS, etc.) se cifran con AES-256-GCM usando una clave maestra aleatoria por instalación (`SecretCipher`). **Esa clave maestra se almacena a su vez en las Preferencias de Burp, codificada en Base64, junto al texto cifrado que protege** (preferencia `secret.master.key.v1`). Por lo tanto, cualquiera que pueda leer tus Preferencias de Burp también puede leer la clave y descifrar los secretos. **No** protege contra un atacante local o un proceso malicioso que se ejecute con tu usuario; considéralo una ofuscación frente a la inspección casual de un archivo de preferencias o de un proyecto exportado. Si una credencial debe sobrevivir a ese modelo de amenaza, guárdala en un almacén de secretos dedicado y pégala en cada sesión.
- **Las llamadas a herramientas emitidas por el modelo requieren tu aprobación.** Una llamada a herramienta que la extensión extrae de la *salida del modelo* no se ejecuta contra Burp hasta que tú lo decidas. Cada herramienta tiene un nivel de seguridad obligatorio: ejecución automática (solo lectura y salida acotada), confirmación con una opción **Aprobar para la sesión**, o confirmación en cada llamada. Un nombre de herramienta que el catálogo no reconoce se resuelve como confirmación en cada llamada, nunca como automática, y las herramientas externas con espacio de nombres `ext:` siempre confirman cada llamada. La decisión aparece como una tarjeta en línea dentro del historial del chat en lugar de como un diálogo modal, y cada decisión se registra: un evento de auditoría más una línea en la pestaña Output de Burp, ya que el registro de auditoría está desactivado por defecto. Denegar devuelve al modelo un resultado neutro de "no autorizado, no reintentar" en lugar de un error. Este nivel es independiente del interruptor **Modo inseguro**: el Modo inseguro determina si una herramienta puede ejecutarse *alguna vez*, mientras que el nivel determina si el modelo puede ejecutarla *sin preguntar*. Justificación de diseño: [`DECISIONS.md`](https://github.com/six2dez/burp-ai-agent/blob/main/DECISIONS.md) ADR-15. Guía operativa: [docs/ui-safety-guide.md](https://github.com/six2dez/burp-ai-agent/blob/main/docs/ui-safety-guide.md).
- El modo de privacidad STRICT anonimiza los hosts usando HKDF real (extracción/expansión HMAC-SHA256). El modo BALANCED redacta cookies, tokens y cabeceras de autenticación. El modo OFF envía el tráfico tal cual.
- Las salidas de servidores MCP externos se envuelven en un marcador de límite de confianza antes de entrar en el prompt de la IA, lo que evita la inyección de prompts desde respuestas de servidores no confiables (solo en la compilación completa).
La configuración está versionada por esquema internamente (`settings.schema.version`) y se migra de forma aditiva al cargarse para permitir actualizaciones seguras.
## Requisitos
- **Burp Suite** Community o Professional, 2026.2 o posterior
- **Funciones de IA en la compilación de BApp Store** — La compilación de BApp Store se ejecuta en Burp Community y Burp Professional; solo envía solicitudes de IA mientras la configuración "Use AI" de Burp está habilitada para la extensión, y con ella desactivada se carga y rechaza todas las solicitudes de IA. Los backends HTTP y CLI de la compilación completa de GitHub no dependen de "Use AI" de Burp (Burp AI y las herramientas MCP `ai_analyze` y `ai_passive_scan` sí lo hacen); consulte [Which Build?](https://burp-ai-agent.six2dez.com/getting-started/which-build).
- **Java 21** (incluido con Burp moderno para el entorno de ejecución; requerido por separado para compilar desde el código fuente)
- Al menos un backend de IA configurado (consulte la tabla anterior)
## Licencia
Este proyecto está licenciado bajo la [MIT License](https://github.com/six2dez/burp-ai-agent/blob/main/LICENSE).
## Descargo de responsabilidad
El uso de Custom AI Agent para atacar objetivos sin consentimiento previo es ilegal. Es responsabilidad del usuario cumplir con todas las leyes aplicables. Los desarrolladores no asumen ninguna responsabilidad por el uso indebido o los daños causados por esta herramienta. Úsela de forma responsable.
## Contribuir
Las issues y pull requests son bienvenidas. Consulte [CONTRIBUTING.md](https://github.com/six2dez/burp-ai-agent/blob/main/CONTRIBUTING.md) para la configuración y las directrices de desarrollo, o la [documentación para desarrolladores](https://burp-ai-agent.six2dez.com/developer/architecture) para obtener detalles sobre la arquitectura.