

pmg v0.27.0
PMG protege a desarrolladores y agentes de IA de paquetes de código abierto maliciosos utilizando proxy, sandbox y el feed de inteligencia de amenazas de SafeDep.
Package Manager Guard (PMG)
Bloquea paquetes maliciosos antes de que se instalen.


¿Por qué PMG?
Los desarrolladores y los agentes de programación con IA instalan paquetes todos los días. Cada npm install o pip install ejecuta miles de líneas de código que nadie revisa.
Compromisos recientes en ecosistemas populares:
- Mini Shai-Hulud - más de 300 paquetes populares comprometidos
- litellm 1.82.8 - una popular librería de proxy de IA comprometida para exfiltrar credenciales
- telnyx 4.87.2 - un SDK legítimo de telecomunicaciones secuestrado en PyPI
- pino-sdk-v2 - un paquete typosquat disfrazado del popular logger pino
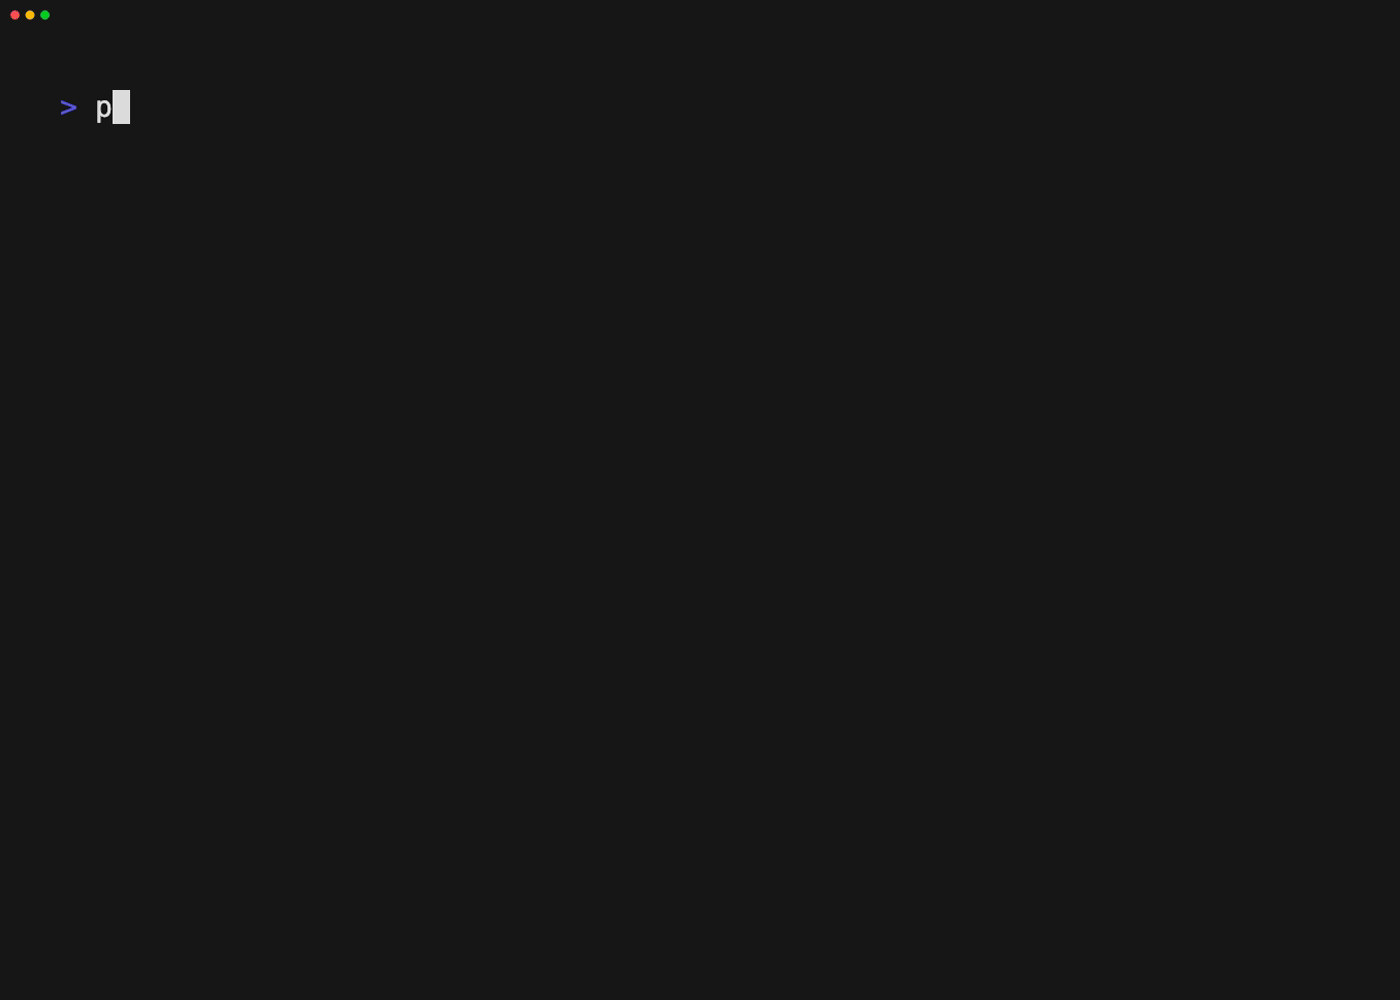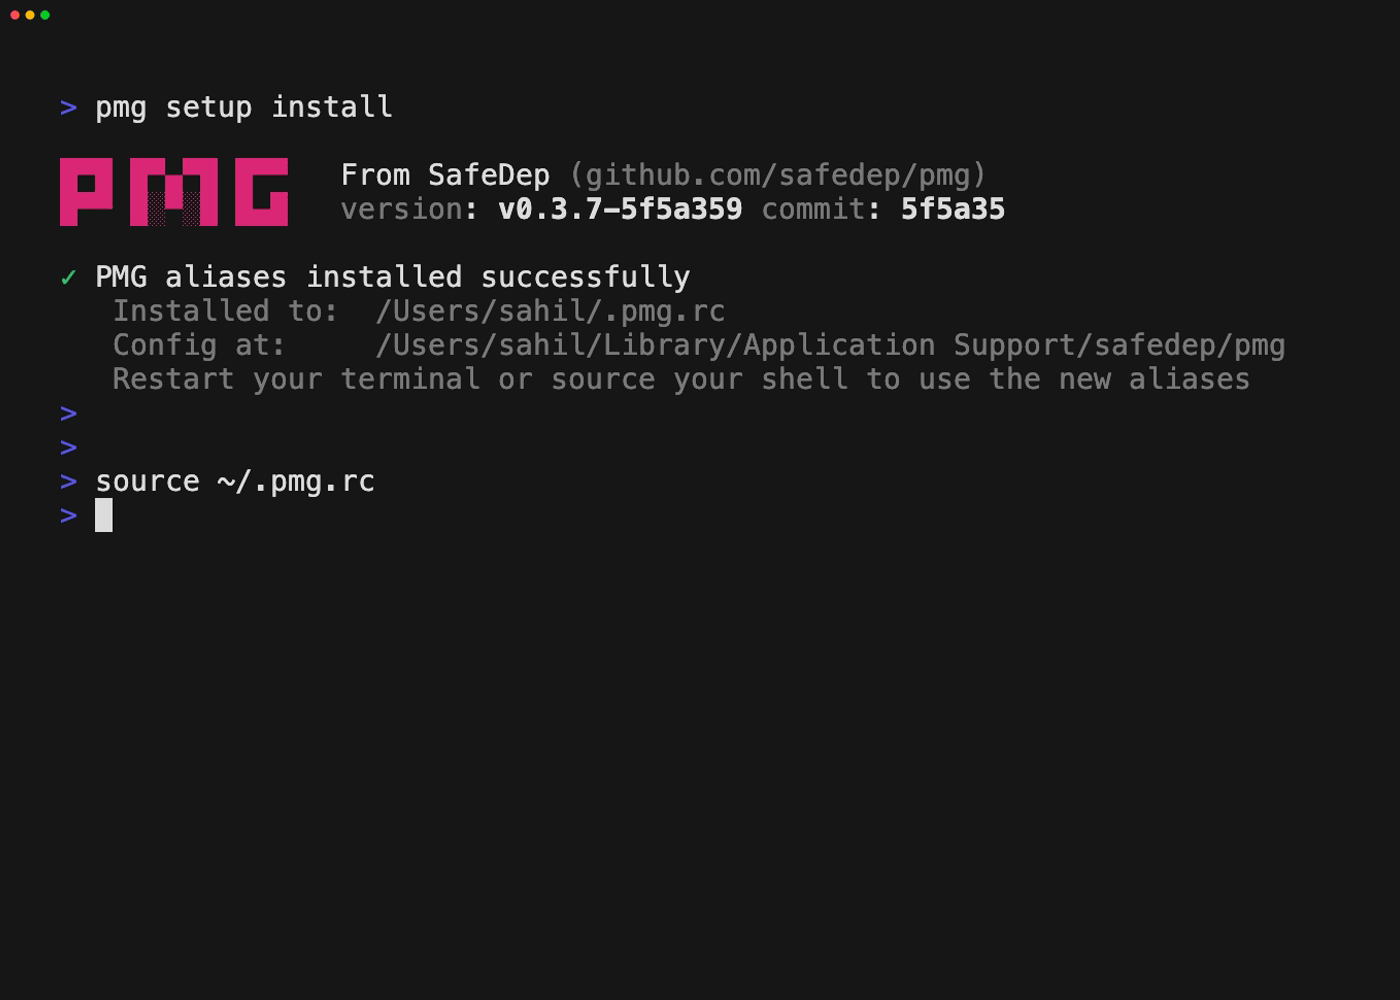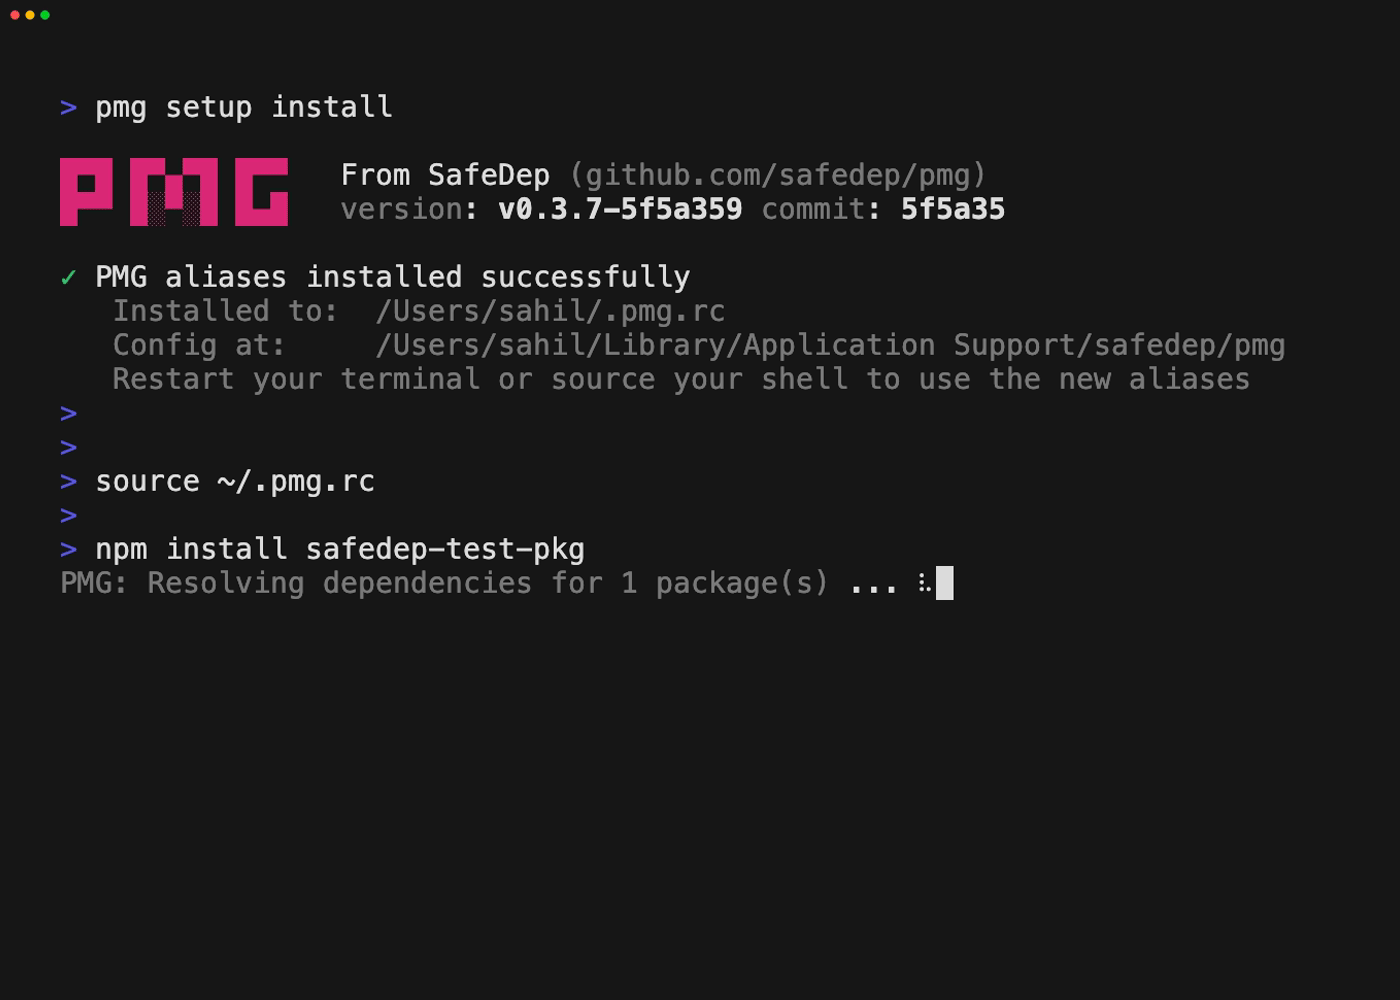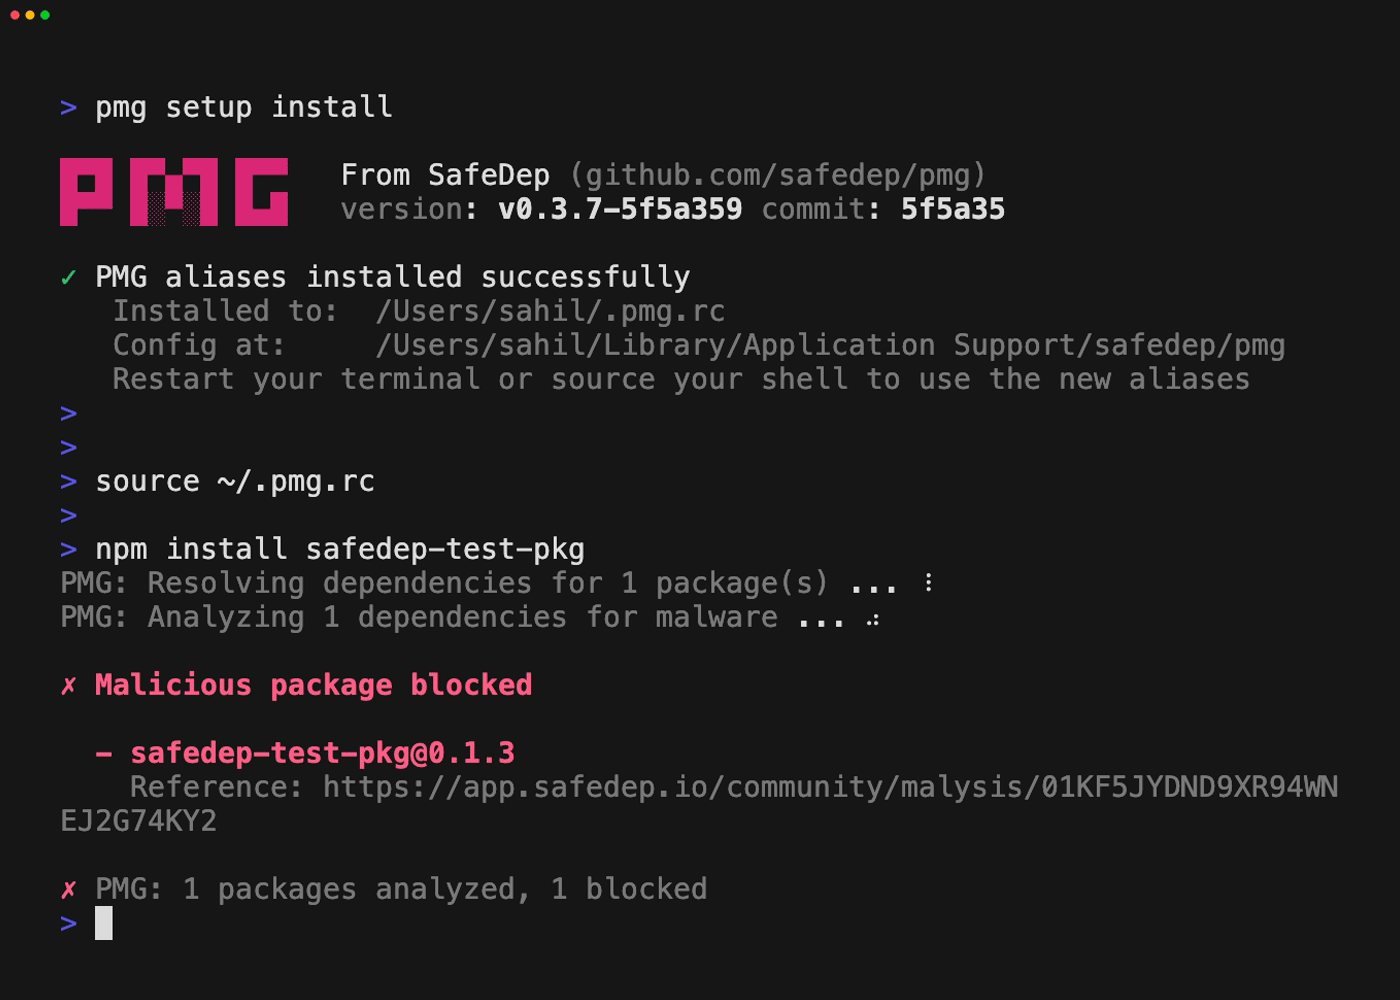
PMG es gratuito, de código abierto (Apache 2.0) y no requiere cuenta ni clave de API. Intercepta cada instalación de paquetes y la verifica contra la API comunitaria gratuita de SafeDep en busca de malware conocido antes de que se ejecute el código. Para malware desconocido, utiliza un periodo de espera de dependencias (cooldown) y un sandbox opcional para una defensa de seguridad proactiva.
Cómo funciona PMG
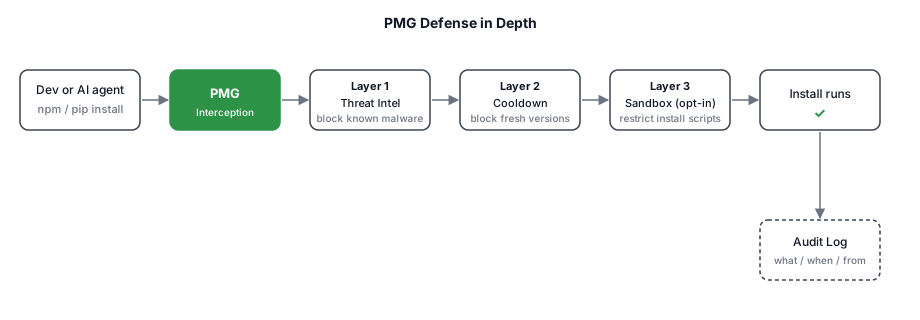
PMG adopta un enfoque de defensa en profundidad. Sin configuración, funciona en Zsh, Bash, Fish y PowerShell en Windows. Cada instalación interceptada pasa por las capas de protección que le corresponden antes de que se ejecute el código, junto con un registro de auditoría.
Detalles de las capas
- Intercepción transparente: PMG envuelve
npm,pipy otros gestores de paquetes. Los desarrolladores y los agentes de IA usan los mismos comandos. Sin cambios en el flujo de trabajo. - Capa 1: Inteligencia de amenazas: PMG verifica cada paquete contra la inteligencia de amenazas en tiempo real de SafeDep antes de la instalación. Los paquetes maliciosos conocidos se bloquean. No se requiere clave ni inicio de sesión.
- Capa 2: Política (enfriamiento de dependencias): PMG bloquea las versiones de paquetes publicadas dentro de una ventana de enfriamiento configurable, de modo que las versiones comprometidas recientemente se omiten durante esa ventana.
- Capa 3: Sandbox opcional: cuando el sandbox está habilitado y configurado, PMG ejecuta las instalaciones dentro de sandboxes nativos del sistema operativo (macOS Seatbelt, Linux Landlock por defecto, o Bubblewrap como alternativa) para que los scripts de instalación tengan acceso restringido al sistema incluso si una amenaza supera las dos primeras capas.
- Registro de auditoría: PMG registra cada instalación (qué, cuándo, desde dónde) para disponer de un rastro de auditoría verificable.
Cómo se compara PMG
PMG combina el bloqueo de malware en el momento de la instalación, el enfriamiento de dependencias y un sandbox nativo del sistema operativo en una única herramienta gratuita y de código abierto, tanto para desarrolladores como para agentes de codificación con IA.
| Capacidad | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| Código abierto / desarrollado en público | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sin cuenta ni clave de API | ✓ | ✓ | ✓ | ✗ | ✗ |
| Bloqueo de paquetes maliciosos en el momento de la instalación | ✓ | ✓ | ✓ | ✗ | ✗ |
| Política de enfriamiento de dependencias | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sandbox en tiempo de ejecución | ✓ | ✗ | ✗ | ✗ | ✗ |
| Protege a los agentes de codificación con IA de forma transparente | ✓ | ✗ | ✗ | ✗ | ✗ |
| Registros de auditoría locales | ✓ | ✗ | ✗ | ✗ | ✗ |
| PRs de remediación de CVE conocidos | ✗ | ✗ | ✗ | ✓ | ✓ |
Nota: Esta comparación es precisa a fecha de octubre de 2026.
Inicio rápido
1. Instalación
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Consulta Instalación para Homebrew, npm y otros métodos de instalación.
2. Configuración
Integra PMG en tu shell para que intercepte los gestores de paquetes.
pmg setup install
# Restart your terminal to apply changes
Consejo: Vuelve a ejecutar
pmg setup installdespués de actualizar PMG para aplicar las nuevas opciones de configuración.Todos los usuarios / imágenes maestras:
sudo pmg setup install --systemen Linux, opmg setup install --systemcomo administrador en Windows — consulta docs/system-install.md.
Valida tu instalación y verifica que la protección esté funcionando:
pmg setup doctor