
pmg v0.26.0
PMG protege a desarrolladores y agentes de IA de paquetes de código abierto maliciosos utilizando proxy, sandbox y el feed de inteligencia de amenazas de SafeDep.
Package Manager Guard (PMG)
Bloquea paquetes maliciosos de npm y pip antes de que se instalen.
Defensa en profundidad para los gestores de paquetes que ya utilizas.



¿Por qué PMG?
Los desarrolladores y los agentes de codificación con IA instalan paquetes todos los días. Cada npm install o pip install ejecuta miles de líneas de código que nadie revisa.
Compromisos recientes en ecosistemas populares:
- Mini Shai-Hulud - más de 300 paquetes populares comprometidos
- litellm 1.82.8 - una popular librería de proxy de IA comprometida para exfiltrar credenciales
- telnyx 4.87.2 - un SDK legítimo de telecomunicaciones secuestrado en PyPI
- pino-sdk-v2 - un paquete typosquat disfrazado del popular logger pino
PMG es gratuito, de código abierto (Apache 2.0) y no requiere cuenta ni clave de API. Intercepta cada instalación de paquetes y la verifica contra la API comunitaria gratuita de SafeDep en busca de malware conocido antes de que se ejecute el código. Instálalo una vez y cubrirá cada npm install, pip install y poetry add a partir de entonces.
Cómo funciona PMG
PMG adopta un enfoque de defensa en profundidad. Sin configuración, funciona en Zsh, Bash y Fish, y cada instalación pasa por las capas de protección habilitadas antes de que se ejecute el código, además de un registro de auditoría después.

Detalles de las capas
- Intercepción transparente - PMG envuelve
npm,pipy otros gestores de paquetes. Los desarrolladores y los agentes de IA usan los mismos comandos. Sin cambios en el flujo de trabajo. - Capa 1: Inteligencia de amenazas - PMG verifica cada paquete contra la inteligencia de amenazas en tiempo real de SafeDep antes de la instalación. Los paquetes maliciosos conocidos se bloquean. Sin clave, sin inicio de sesión.
- Capa 2: Política (Dependency Cooldown) - PMG bloquea las versiones de paquetes publicadas dentro de una ventana de cooldown configurable, de modo que las versiones comprometidas recientemente se omiten durante esa ventana.
- Capa 3: Sandbox opcional - Cuando el sandboxing está habilitado y configurado, PMG ejecuta las instalaciones dentro de sandboxes nativos del sistema operativo (macOS Seatbelt, Linux Landlock por defecto, o Bubblewrap como alternativa) para que los scripts de instalación tengan acceso restringido al sistema incluso si una amenaza supera las dos primeras capas.
- Registro de auditoría - PMG registra cada instalación (qué, cuándo, desde dónde) para obtener un registro de auditoría verificable.
Cómo se compara PMG
PMG es el único firewall de paquetes en tiempo de instalación gratuito y de código abierto que cubre tanto a desarrolladores como a agentes de IA y que incluye sandboxing y cooldown de serie.
| Capacidad | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / construido en público | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sin cuenta ni clave de API | ✓ | ✓ | ✓ | ✗ | ✗ |
| Bloqueo de paquetes maliciosos en tiempo de instalación | ✓ | ✓ | ✓ | ✗ | ✗ |
| Política de dependency cooldown | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sandboxing en tiempo de ejecución | ✓ | ✗ | ✗ | ✗ | ✗ |
| Protege a los agentes de codificación con IA de forma transparente | ✓ | ✗ | ✗ | ✗ | ✗ |
| Registros de auditoría locales | ✓ | ✗ | ✗ | ✗ | ✗ |
| PRs de remediación de CVE conocidos | ✗ | ✗ | ✗ | ✓ | ✓ |
Inicio rápido
1. Instalación
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Consulta Instalación para Homebrew, npm y otros métodos de instalación.
2. Configuración
Conecta PMG a tu shell para que intercepte los gestores de paquetes.
pmg setup install
# Reinicia tu terminal para aplicar los cambios
Consejo: Vuelve a ejecutar
pmg setup installdespués de actualizar PMG para adoptar las nuevas opciones de configuración.Todos los usuarios / imágenes golden:
sudo pmg setup install --systemen Linux, opmg setup install --systemcomo administrador en Windows — consulta docs/system-install.md.
Valida tu instalación y verifica que la protección funciona:
pmg setup doctor
Opcional: PMG inspecciona el tráfico HTTPS con una CA al vuelo que inyecta en los gestores de paquetes en cada ejecución. Para persistir una única CA entre ejecuciones y confiarla en el almacén de confianza de tu sistema operativo (necesario para herramientas que ignoran las variables de entorno de CA, como Go en macOS y Windows), instálala una vez:
pmg setup cert install          # ámbito de usuario, sin sudo
pmg setup cert status           # comprueba el estado de confianza y la caducidad
Consulta Certificate Authority para ámbitos, rotación y eliminación.
3. Uso
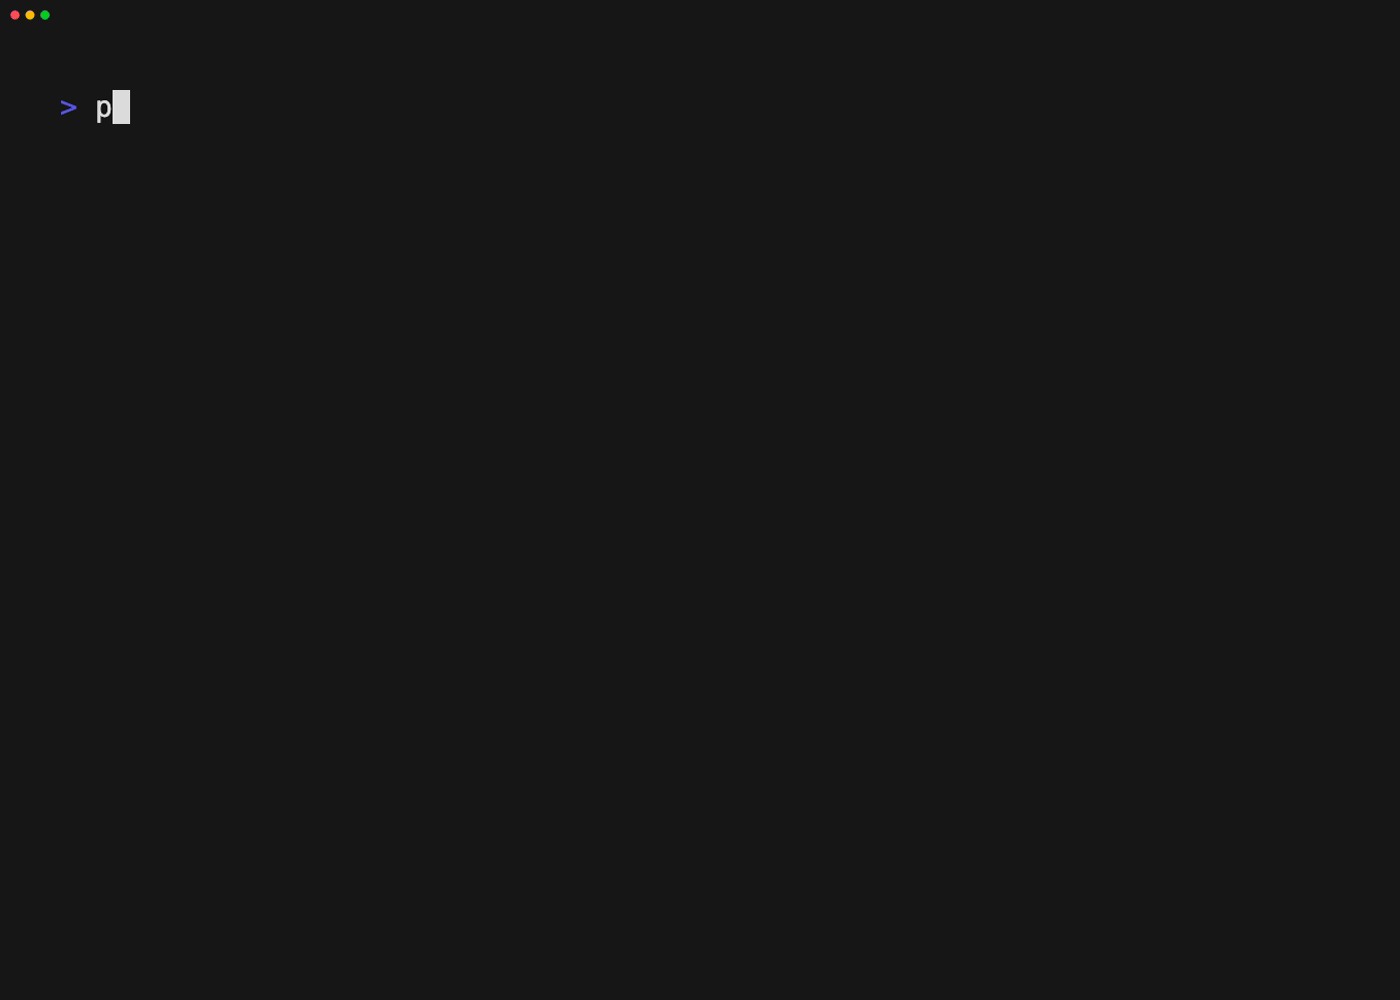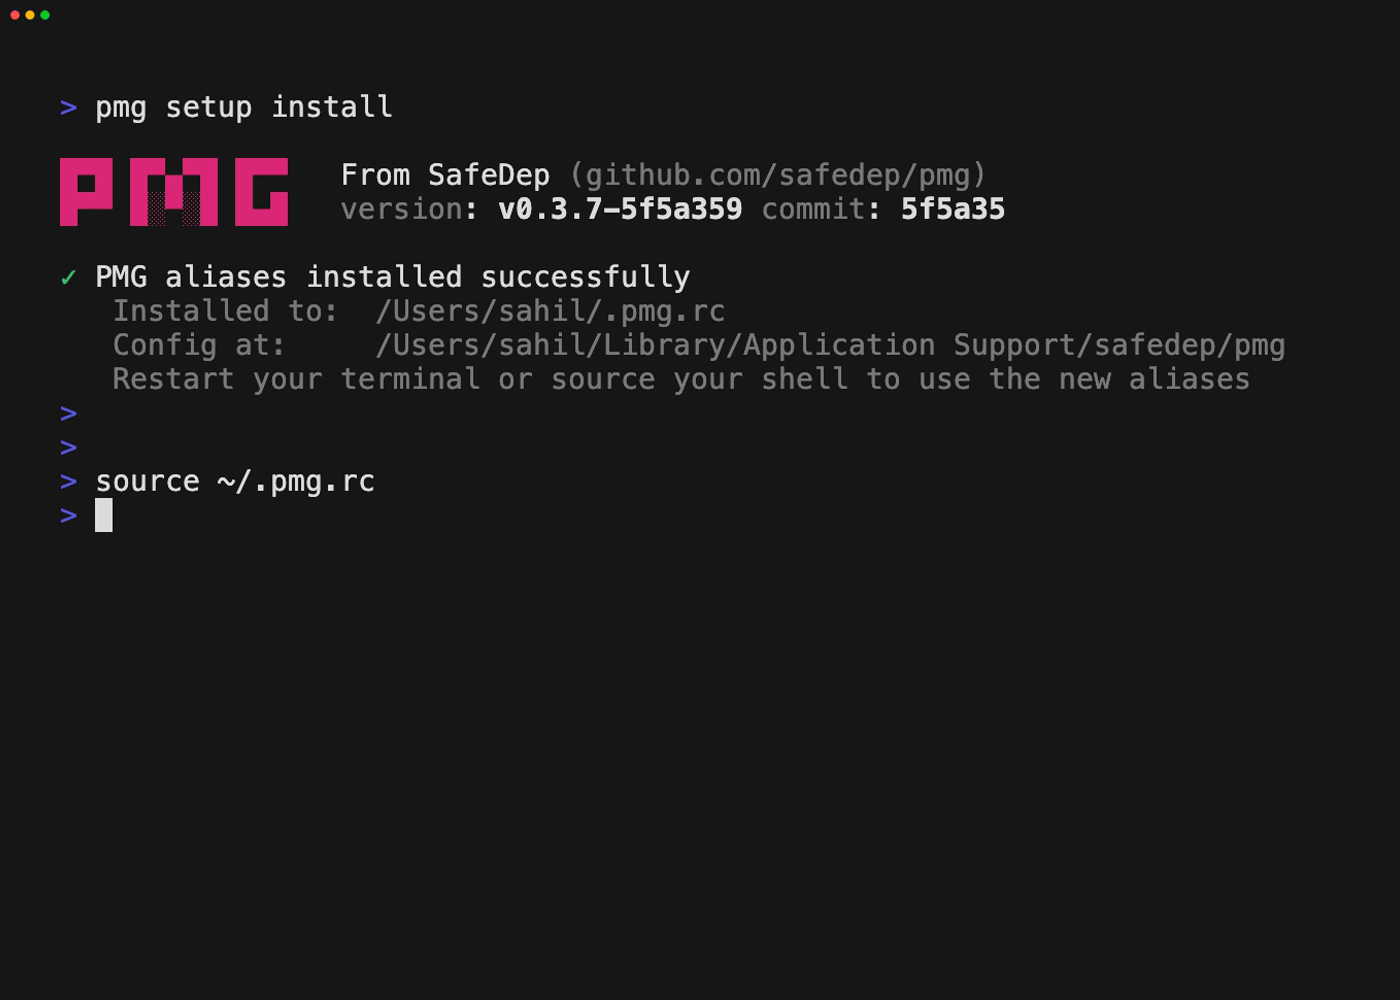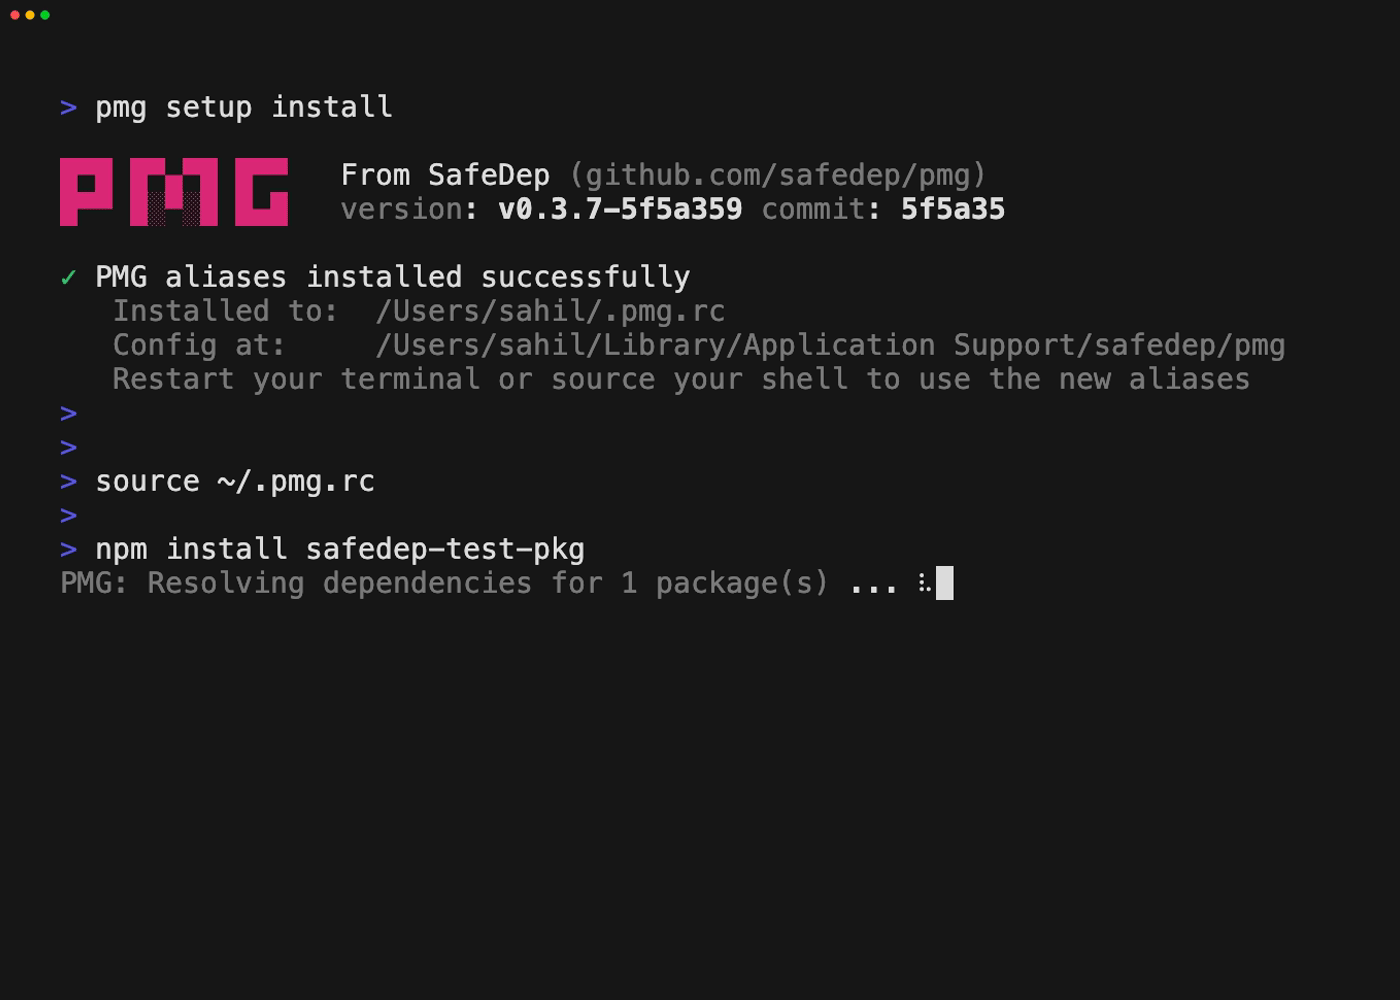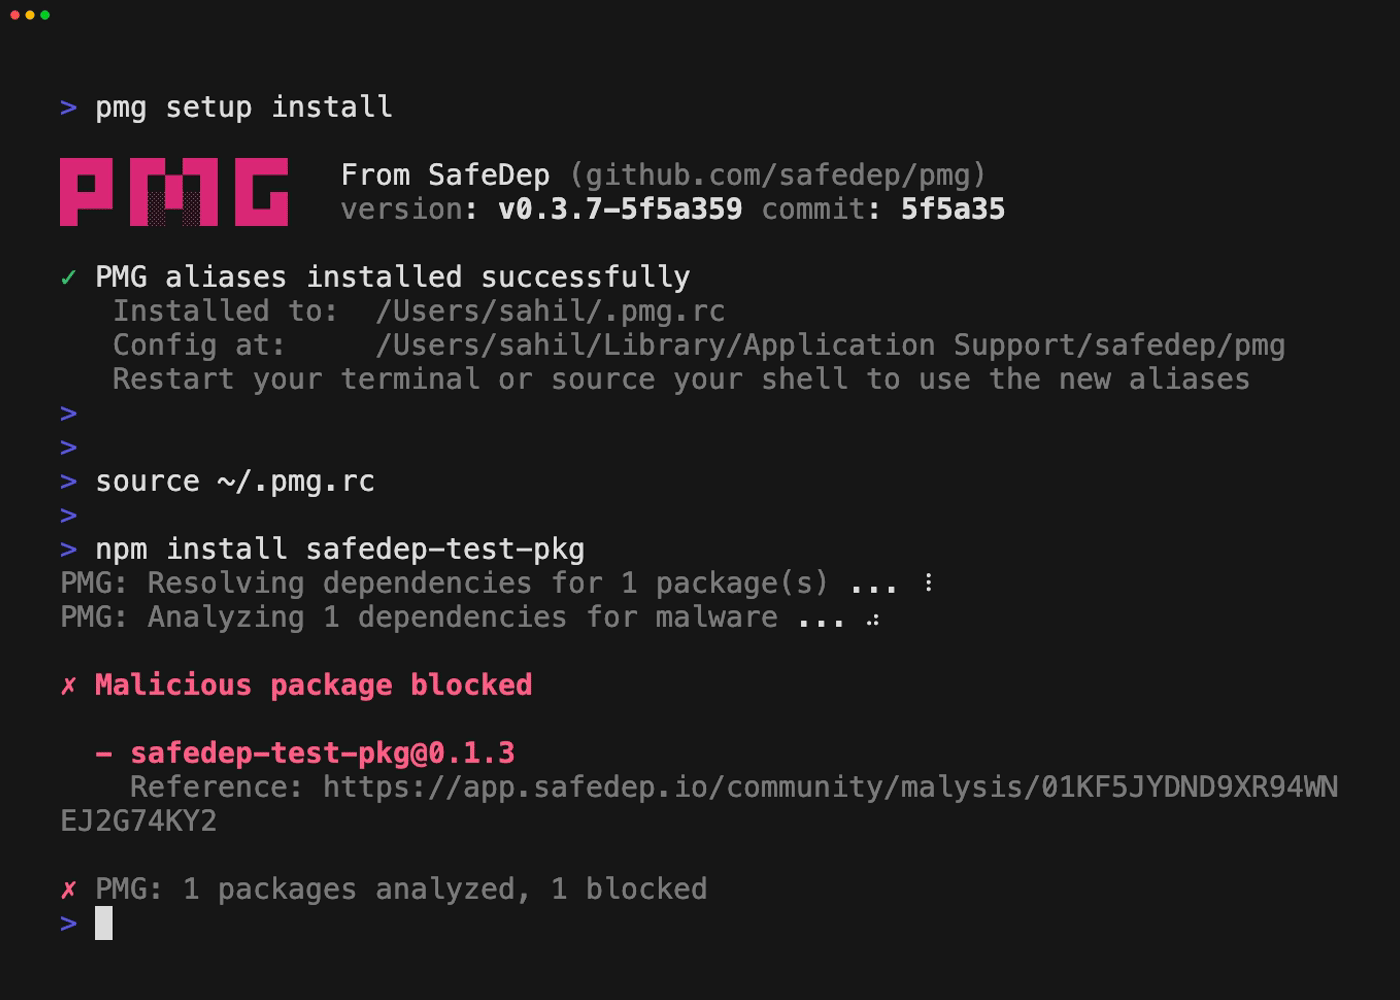
Observa cómo PMG bloquea amenazas.
npm install --no-cache --prefer-online [email protected]