

DockSec v2026.8.19
Escáner de seguridad de Docker impulsado por IA que explica las vulnerabilidades en un lenguaje sencillo. Un proyecto de laboratorio de OWASP.




DockSec
Escáner de seguridad Docker impulsado por IA que explica las vulnerabilidades en lenguaje sencillo
¿Qué es DockSec?
DockSec es un Proyecto de Laboratorio de OWASP que tiende un puente entre los complejos resultados de los escaneos de seguridad y las correcciones prácticas para los desarrolladores. Integra escáneres estándar de la industria (Trivy, Hadolint, Docker Scout) con IA para proporcionar análisis de seguridad consciente del contexto.
En lugar de abrumarte con una lista de más de 200 CVE, DockSec:
- Prioriza lo que realmente afecta a tu configuración específica de contenedores.
- Explica las vulnerabilidades en lenguaje sencillo, no solo con jerga de seguridad.
- Sugiere correcciones específicas para tu Dockerfile.
- Genera informes de seguridad profesionales e interactivos para tu equipo.
Todo se escanea localmente; lo único que sale de tu máquina es el contenido del archivo (con secretos censurados) enviado al proveedor de IA que elijas, y con un modelo local o el modo de solo escaneo, no sale nada en absoluto. Consulta Flujo de datos y privacidad.
Cómo funciona
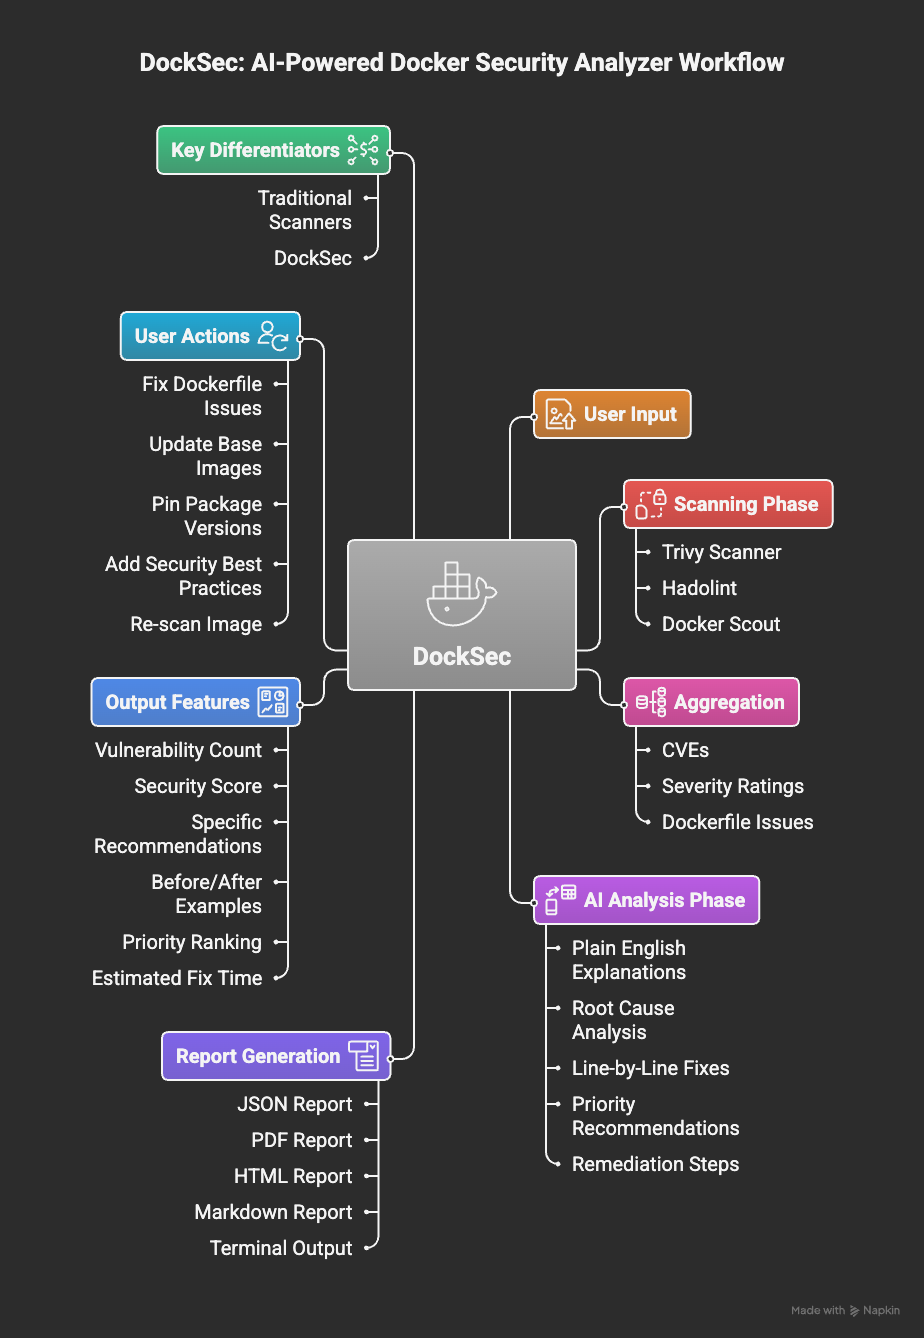
Flujo de trabajo de DockSec: del escaneo a información procesable
DockSec sigue un flujo de cinco etapas:
- Escanear: Ejecuta Trivy (vulnerabilidades de imágenes y configuraciones incorrectas de Dockerfile), Hadolint y Docker Scout localmente en tu entorno.
- Priorizar: Clasifica cada hallazgo de CVE por gravedad combinada con su probabilidad de explotación EPSS, de modo que la lista se ordena por lo que hay que corregir primero en lugar de por lo que se encontró primero.
- Correlacionar: Detecta cadenas de explotación donde hallazgos separados se combinan en una única ruta de ataque: una base de datos con credenciales a la que puede acceder un servicio expuesto a internet es una cadena, no dos hallazgos no relacionados. Con una clave de API, una pasada de IA razona sobre la salida completa del escaneo para clasificar, explicar y ampliar esto.
- Recomendar: Produce comandos de corrección para copiar y ejecutar y cambios concretos en el Dockerfile o en el compose, e indica cuántos hallazgos resuelven.
- Informar: Exporta resultados procesables como HTML, PDF, JSON, CSV, Markdown, SARIF y CycloneDX SBOM.
Primeros pasos
1. Requisitos previos
DockSec orquesta escáneres locales, por lo que necesita:
| Requisito | Necesario para | Instalación |
|---|---|---|
| Python 3.12+ | DockSec en sí | python.org |
| Trivy | Todos los escaneos (obligatorio) | brew install trivy o Trivy docs |
| Hadolint | Linting de Dockerfile | brew install hadolint o Hadolint docs |
| Docker | Escaneos de imágenes (-i) | Docker docs |
O deja que DockSec instale Trivy y Hadolint por ti:```bash python -m docksec.setup_external_tools
### 2. Instalar DockSec```bash
# Full install with AI analysis support (recommended)
pip install "docksec[ai]"

# Or the slim, scan-only core (no LLM dependencies, no API key needed)
pip install docksec
3. Ejecuta tu primer escaneo
No se necesita clave API para el escaneo local:```bash docksec Dockerfile --scan-only
Cada escaneo termina con un resumen de resultados: una tabla de severidad, una puntuación de seguridad de 0 a 100 con una
calificación, un bloque de acción "Quick take", los informes generados (guardados en
`~/.docksec/results/` por defecto), y un comando siguiente sugerido.

### 4. Habilitar el análisis de IA

El análisis de IA explica los hallazgos y sugiere correcciones. Elige un proveedor, configura su clave de API y ejecuta:```bash
# OpenAI (default provider)
export OPENAI_API_KEY="sk-..."
docksec Dockerfile

# Anthropic Claude
export ANTHROPIC_API_KEY="sk-ant-..."
docksec Dockerfile --ai-only --provider anthropic --model claude-sonnet-5

# Google Gemini
export GOOGLE_API_KEY="..."
docksec Dockerfile --ai-only --provider google