

agent-bom v0.102.0
Escáner de seguridad de código abierto y plano de control autoalojado para IA, MCP y nube. Un único modelo de evidencia — ejecuta escaneos en tu entorno, centraliza los hallazgos, gobierna en tu VPC.



BOM de la cadena de suministro de IA: agentes compatibles, servidores MCP y paquetes de IA, y a qué puede acceder cada uno.
agent-bom mapea la cadena que crean tus herramientas de IA, agente → servidor MCP → herramienta → paquete → credencial, y a qué puede acceder cada eslabón en el código, la nube y los datos. Para equipos de AppSec, plataforma e IA que ejecutan Claude Code, Cursor, Codex o cualquier cliente MCP: los hallazgos se clasifican según ese alcance en un único grafo que se ejecuta en tu máquina o en tu propia infraestructura. Los escaneos locales no requieren cuenta.
Inicio rápido · Empezar según el rol · Probar en el navegador · Portátil → equipo → organización · Recorrido por el producto · Documentación
Inicio rápido
Desde el repositorio que quieres inspeccionar, con uv instalado:
uvx agent-bom scan . -f html -o agent-bom-report.html
Abre agent-bom-report.html para ver el inventario, los hallazgos y las recomendaciones de corrección. Ejecútalo de nuevo más tarde para ver qué ha cambiado. ¿No hay configuración de MCP en el proyecto? Los hallazgos de paquetes siguen aplicándose. Para explorar la misma cadena como grafo, consulta
abrir el grafo de ejemplo.
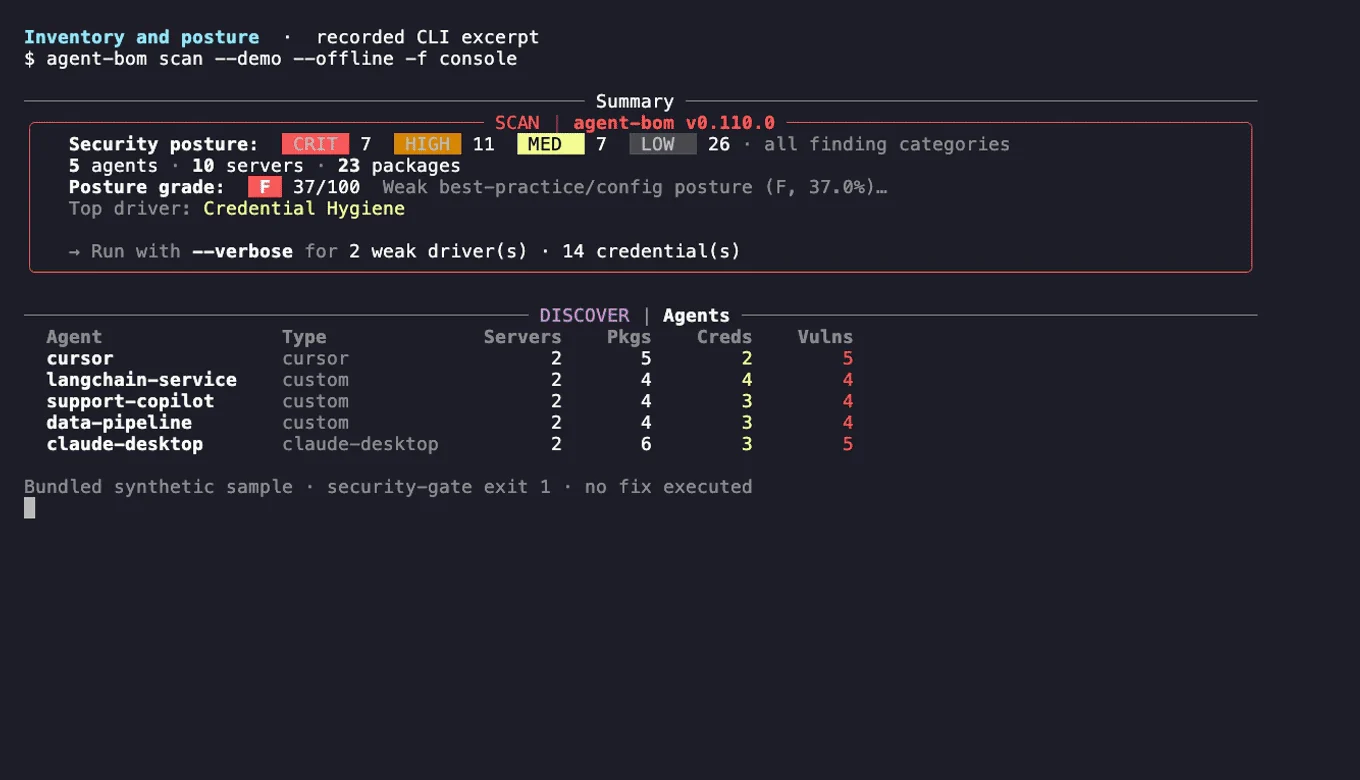
¿No tienes un proyecto a mano? uvx agent-bom scan --demo --offline analiza una muestra incluida. La salida 1 es esperada en ese caso: la muestra activa la barrera de seguridad. En otros casos, una salida distinta de cero puede indicar una barrera de seguridad o una evaluación incompleta; inspecciona el informe y la cobertura (códigos de salida,
guía de primera ejecución).
Qué lee el análisis y qué no establece
El análisis permanece dentro de este repositorio: paquetes, configuración de MCP, secretos y datos personales, skills e IaC. No lee la configuración de agentes en otras partes de la máquina. La evidencia faltante se informa como parcial, no como limpia. Consulta qué establece y qué no establece un análisis.
Del portátil al equipo y a la organización
- En tu portátil:
uvx agent-bom scan .para obtener hallazgos con correcciones y un delta en cada reanálisis;claude mcp add agent-bom -- uvx agent-bom mcp serverpara usar agent-bom como herramienta dentro de tu agente de programación (servidor MCP, plugins). - En tu equipo:
uses: koda-ai-studio/agent-bom@v0en pull requests y unschedule:semanal para una barrera de PR con un comentario de hallazgos, SARIF en el escaneo de código y un reanálisis semanal que detecta nuevas CVE en código sin cambios (GitHub Action). - En toda tu organización:
agent-bom upen local, luego Docker Compose o el Helm chart desdeoci://ghcr.io/koda-ai-studio/charts/agent-bompara análisis retenidos, un grafo de agentes, servidores MCP, paquetes y credenciales, SSO y auditoría en tu propia infraestructura (autoalojamiento).
Las tres son gratuitas bajo Apache-2.0 y son rutas de adopción, no ediciones. No hay una oferta en la nube gestionada hoy; el soporte comunitario se gestiona en GitHub (selector de despliegue, modelo de soporte).
Por qué un BOM de cadena de suministro de IA
Por qué ahora. Los agentes de programación y los servidores MCP dan a el software un nuevo alcance: inician procesos locales, cargan paquetes, mantienen tokens de API y llaman a herramientas en tu nombre, a menudo desde una configuración que nadie revisa. Los inventarios de paquetes se detienen en el paquete, así que nada registra qué agente puede usar qué credencial a través de qué servidor.
Una CVE en un paquete de IA, una descripción de herramienta envenenada o una credencial con permisos excesivos importan por lo que el agente que la carga puede alcanzar. agent-bom registra la cadena, agente → servidor MCP → herramienta → paquete → credencial → datos, conserva la evidencia de cada arista y clasifica los hallazgos según ese alcance. Empieza con la ruta de cinco minutos para tu rol.
