
voidaccess v2.0.1
Plataforma de OSINT de la dark web autogestionada. Inteligencia automatizada de amenazas, desde la consulta hasta el gráfico en 13 pasos. Alternativa gratuita a Recorded Future, DarkOwl y Flare.
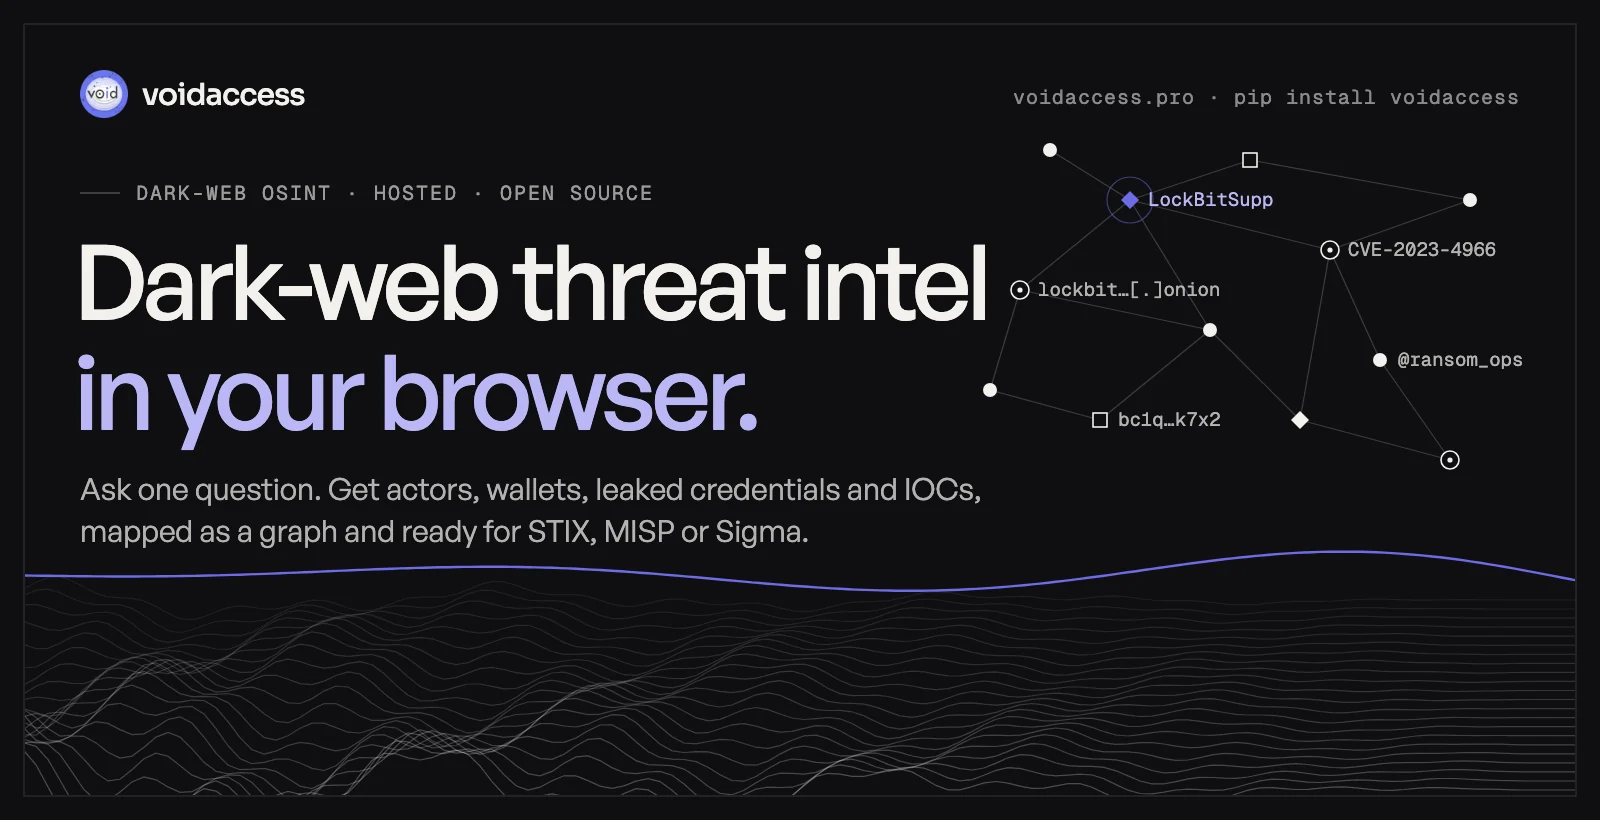


Haz una pregunta. Obtén un informe con fuentes, un grafo que puedes buscar y IOCs que puedes cargar.
Para investigadores de seguridad, equipos de inteligencia de amenazas, MSSPs e investigadores autorizados.
Úsalo alojado → voidaccess.pro
·
Ejecútalo tú mismo → pip install voidaccess
Alojado, en voidaccess.pro
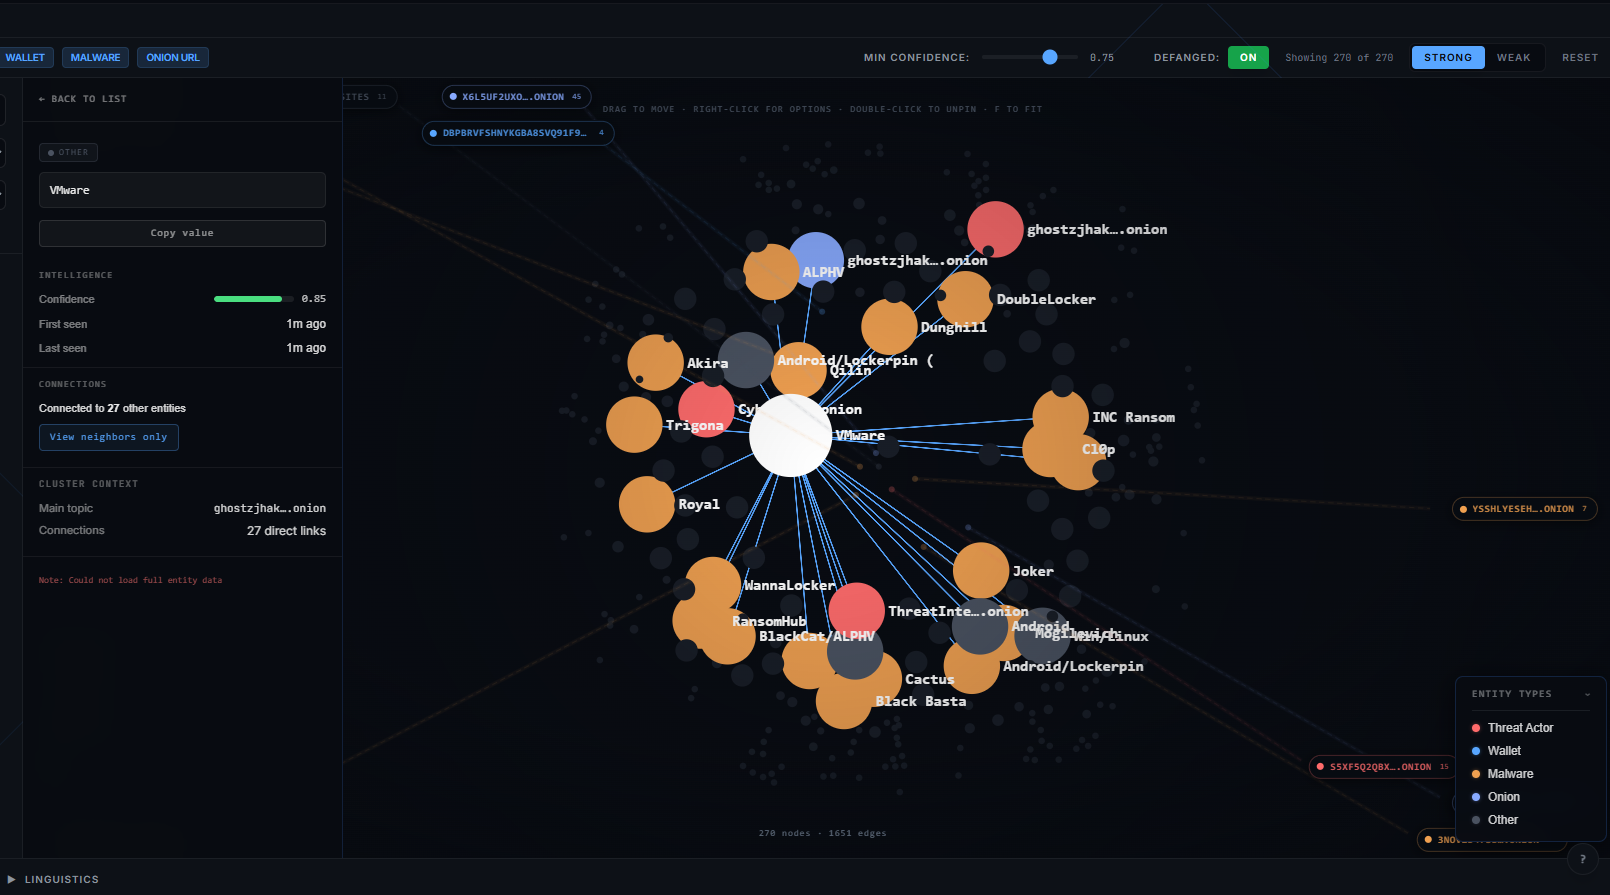
La versión alojada ejecuta este motor por ti. Las búsquedas y las peticiones de páginas salen desde nuestros servidores a través de Tor, así que tu investigación no parte de tu portátil ni de la red de tu oficina. Una vista en vivo muestra cada enlace encontrado, conservado o descartado (duplicados, 404s, tiempos de espera agotados, el filtro de seguridad), y luego los resultados se abren como un grafo con cada valor consultable por categoría.
Empieza gratis en voidaccess.pro →
Cómo funciona
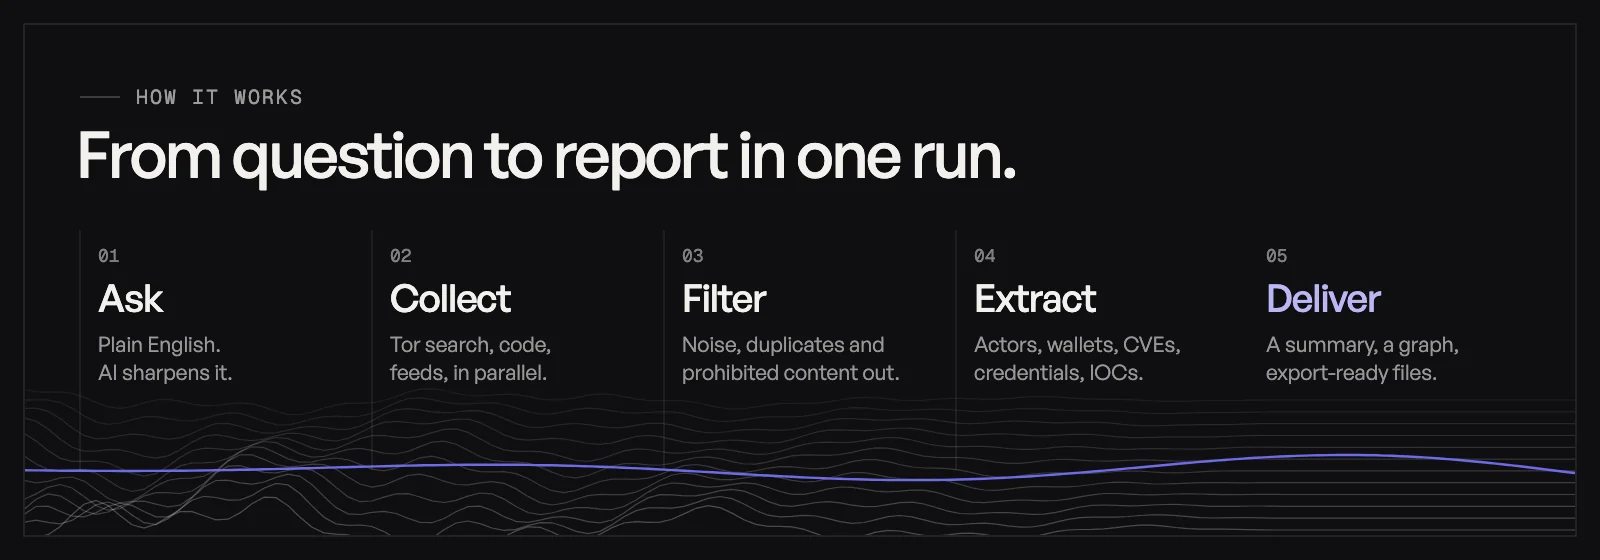
Una sola consulta se distribuye en paralelo a más de 12 motores de búsqueda de Tor, hosts de código, fuentes de seguridad y semillas .onion seleccionadas, y luego sigue los nuevos enlaces .onion a medida que los encuentra. Las consultas, URLs y contenidos prohibidos se descartan en controles de seguridad obligatorios. El pipeline completo, con tiempos de espera y recuperación, está en Architecture.
Qué encuentra
| Categoría | Ejemplos |
|---|---|
| Actores de amenazas | Identificadores de actores, grupos de ransomware, familias de malware, técnicas MITRE ATT&CK |
| Infraestructura | IPv4/IPv6, dominios, URLs, direcciones .onion, hashes de archivos |
| Carteras cripto | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron y más |
| Credenciales | Claves de nube, tokens, JWTs, claves de API, entradas de registros de stealers y listas combo (enmascaradas) |
| Mensajería | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr |
| Vulnerabilidades | CVEs, IDs de Exploit-DB |
Las entidades se enlazan en un grafo de relaciones con comunidades y clústeres de infraestructura, y se cotejan con hallazgos anteriores.
Ejecútalo tú mismo
pip install voidaccess
voidaccess configure                      # LLM provider, enrichment keys, Tor
voidaccess investigate "LockBit ransomware"
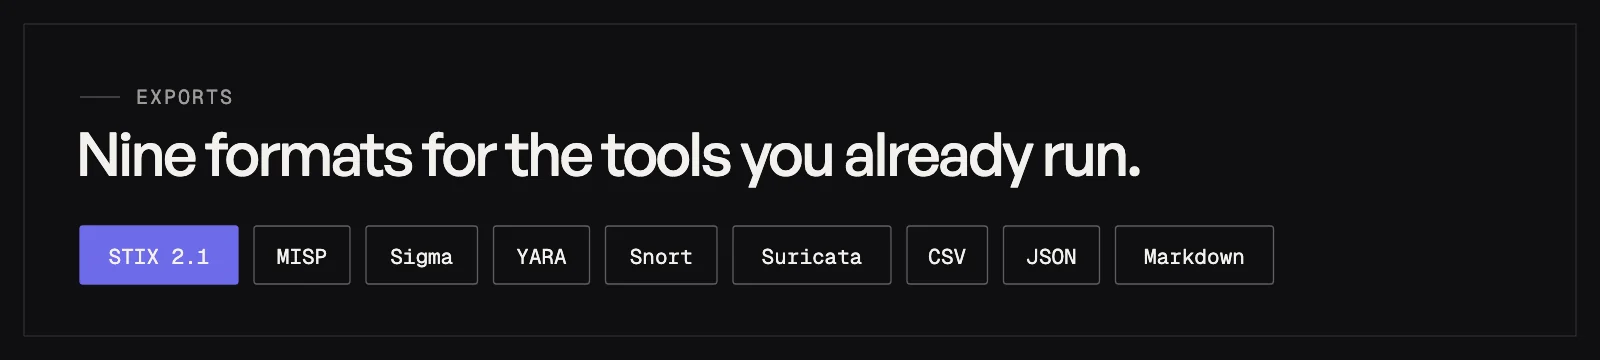
voidaccess export <id> --format stix     # stix, misp, sigma, yara, snort, suricata, package, csv, md, json
¿Aún no tienes Tor ni una clave de LLM? voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow ejecuta una pasada solo por clearnet. Para el stack completo (PostgreSQL, Tor, API y web UI) con Docker Compose, consulta la guía de autoalojamiento. Python 3.10+.
Referencia de la CLI
| Comando | Descripción |
|---|---|
voidaccess investigate "QUERY" | Ejecutar una investigación |
voidaccess show | Abrir el navegador interactivo de entidades |
voidaccess export ID --format FORMAT | Exportar como STIX, MISP, Sigma, YARA, Snort, Suricata, paquete, CSV, Markdown o JSON |
voidaccess package ID | Crear un ZIP de paquete de IOC |
voidaccess enrich ID | Volver a enriquecer una investigación guardada |
voidaccess list | Listar las investigaciones guardadas |
voidaccess status | Mostrar el estado de la configuración, Tor, caché, motor y seeds |
voidaccess actors | Listar los perfiles de actores persistentes |
voidaccess actor HANDLE [--timeline] [--note "TEXT"] | Mostrar un actor, su cronología o añadir una nota |
voidaccess configure [llm | keys | tor] | Ejecutar el asistente de configuración, o una parte de él |
voidaccess version | Mostrar la versión instalada |
Las solicitudes opcionales por clearnet pueden usar ScrapingAnt con --use-scraping-api o --use-proxies; el tráfico de Tor, .onion, GitHub y GitLab no se ve afectado.
Fuentes y enriquecimiento
| Capa | Fuentes |
|---|---|
| Búsqueda en la dark web | Más de 12 motores de búsqueda Tor y seeds .onion seleccionadas |
| Recopilación de la web abierta | Sitios de paste, GitHub, GitLab y feeds RSS seleccionados |
| Feeds de amenazas | AlienVault OTX, abuse.ch (MalwareBazaar, ThreatFox, URLhaus), CISA KEV |
| Contexto de IP y dominio | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP |
| Contexto de archivos e identidades | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep |
| Blockchain | BlockCypher y Etherscan |