

 katrielmoses/voidaccess
Plataforma de OSINT de la dark web autogestionada. Inteligencia automatizada de amenazas, desde la consulta hasta el gráfico en 13 pasos. Alternativa gratuita a Recorded Future, DarkOwl y Flare.
<p align="center"> <img src="https://raw.githubusercontent.com/katrielmoses/voidaccess/main/public/logo_circle.png" width="160" alt="VoidAccess logo"> </p> <h1 align="center">VoidAccess</h1> <p align="center"> <a href="https://github.com/katrielmoses/voidaccess/blob/main/LICENSE"><img src="https://img.shields.io/badge/License-MIT-blue.svg" alt="License: MIT"></a> <a href="https://www.python.org/"><img src="https://img.shields.io/badge/Python-3.10+-blue.svg" alt="Python 3.10+"></a> <a href="https://github.com/katrielmoses/voidaccess/blob/main/docker-compose.yml"><img src="https://img.shields.io/badge/Docker-Compose-blue.svg" alt="Docker Compose"></a> <a href="https://pypi.org/project/voidaccess/"><img src="https://img.shields.io/pypi/v/voidaccess?logo=pypi&logoColor=white" alt="PyPI version"></a> <a href="https://pypi.org/project/voidaccess/"><img src="https://img.shields.io/pypi/dm/voidaccess" alt="PyPI downloads"></a> </p> OSINT auto-alojable para convertir consultas de investigación en la web oscura en inteligencia de amenazas estructurada. Creado para investigadores de seguridad, equipos de inteligencia de amenazas e investigadores autorizados que necesitan recopilación, enriquecimiento, mapeo de relaciones y exportación en un solo flujo de trabajo. ## Salida de terminal 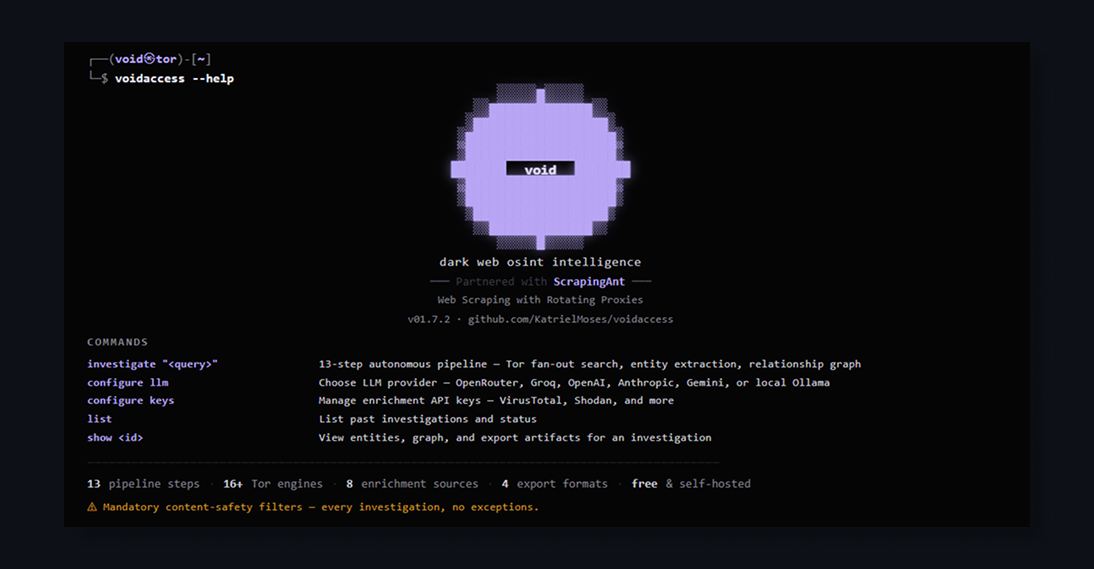 ## Inicio rápido ```bash pip install voidaccess voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow voidaccess list voidaccess actors voidaccess status ``` 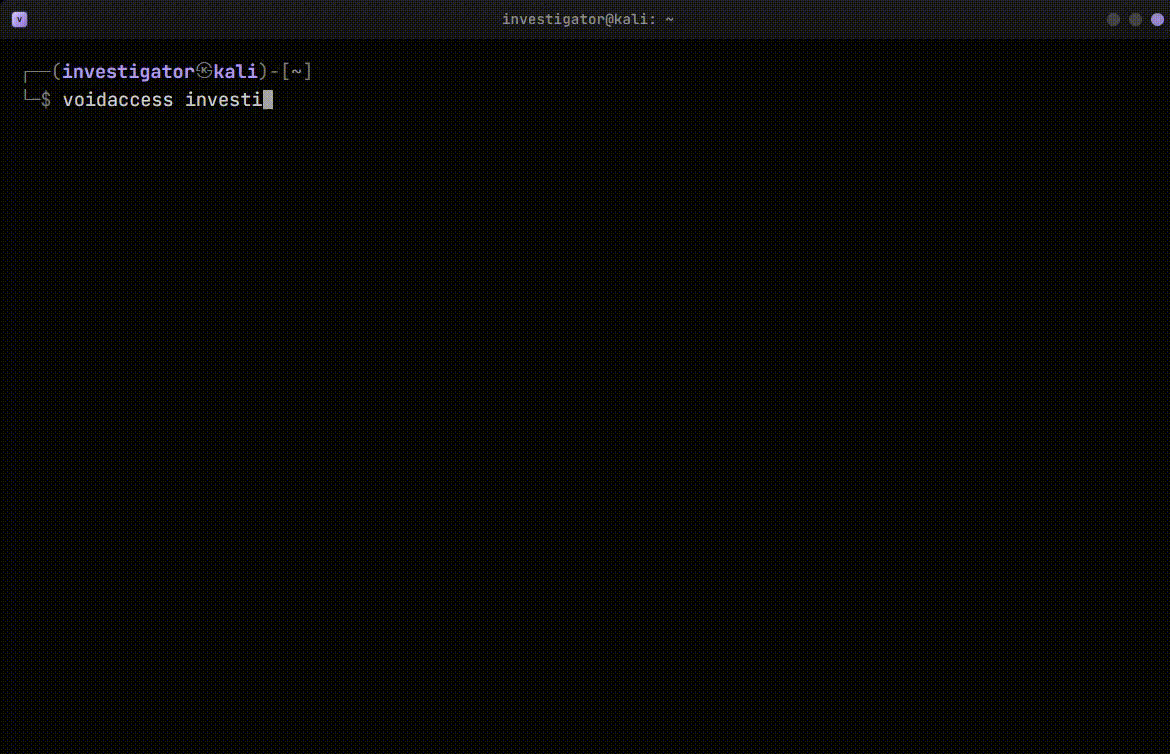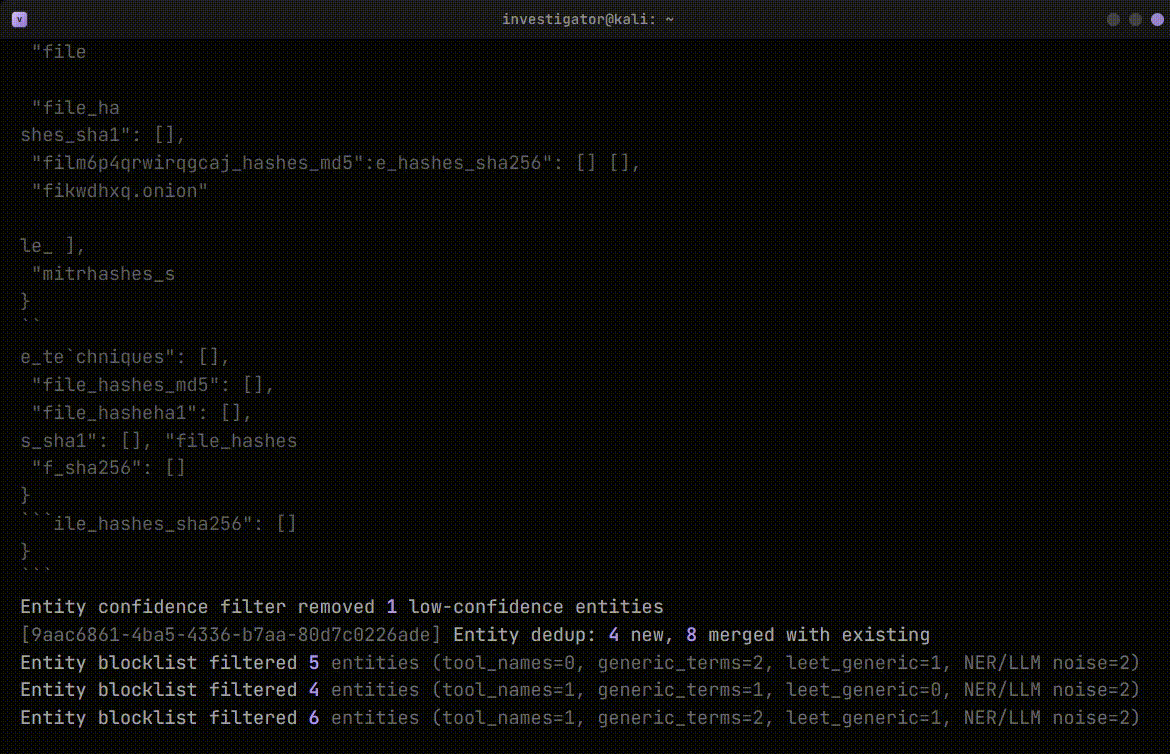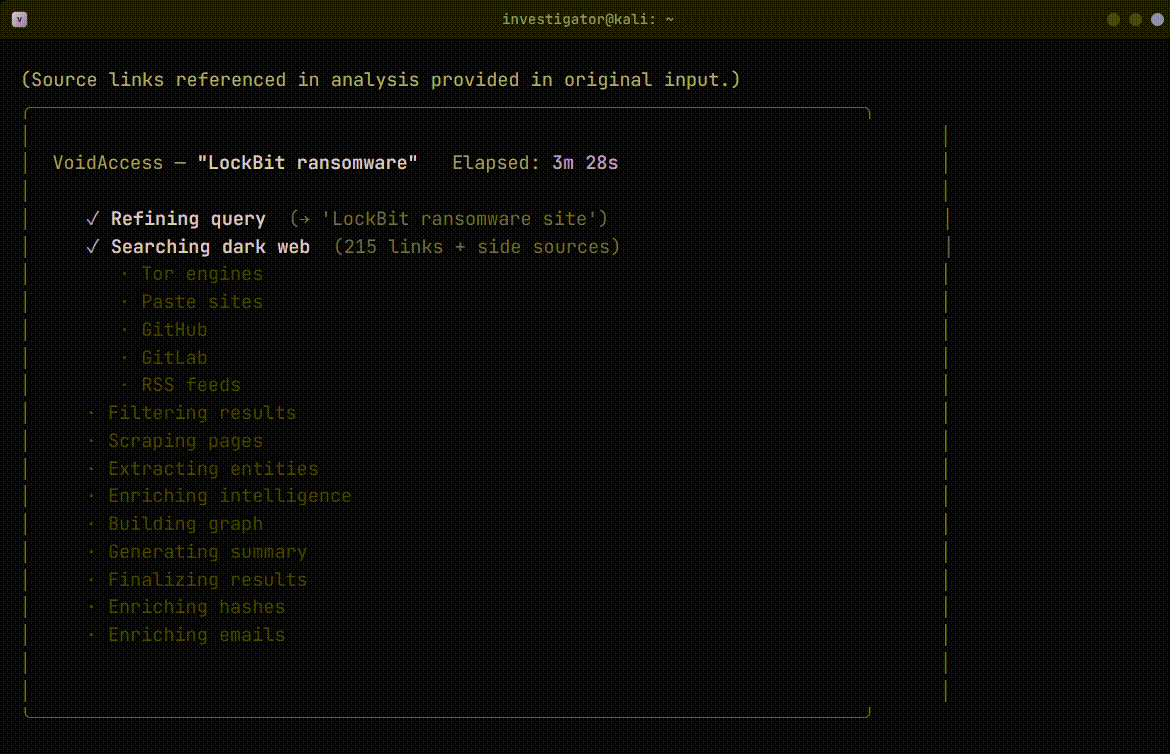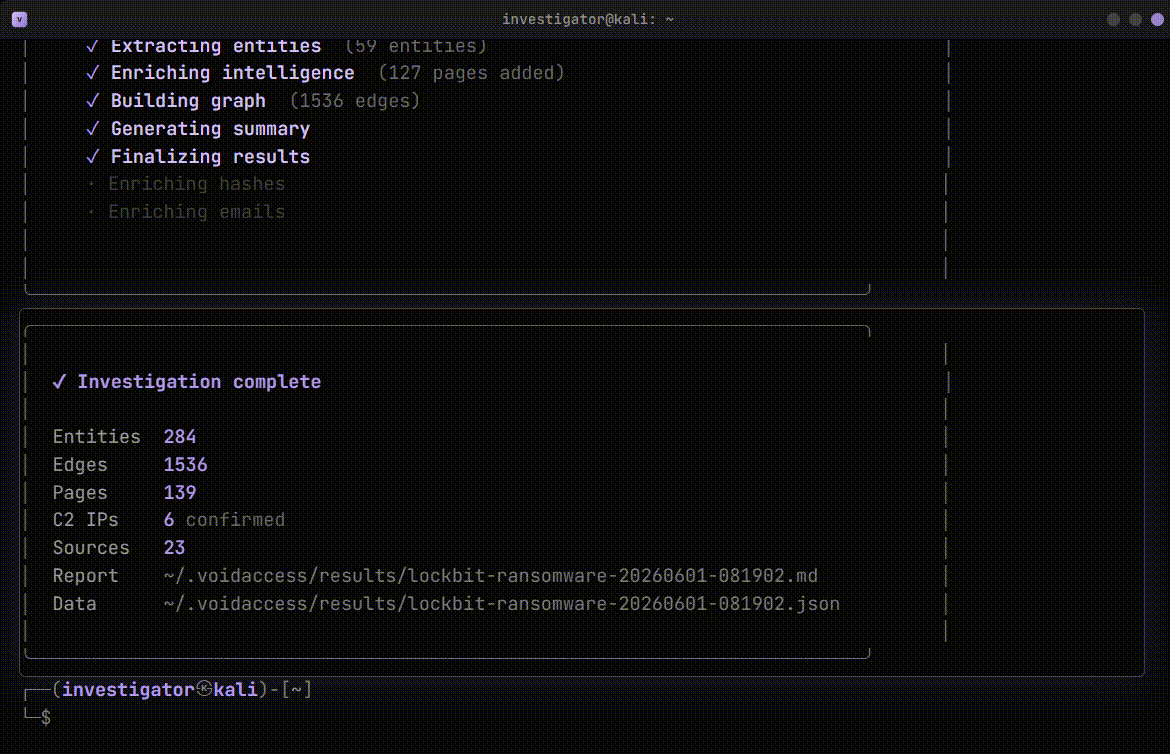 ## Qué hace - **Recopilación paralela** - busca en índices Tor, sitios de paste, forjas de código, feeds de seguridad y semillas `.onion` seleccionadas. - **Extracción de entidades** - encuentra IOCs, wallets, credenciales, handles, vulnerabilidades, actores, malware, personas y organizaciones. - **Enriquecimiento multi-fuente** - añade contexto de reputación, brechas, DNS pasivo, sandbox, blockchain y feeds de amenazas. - **Inteligencia de actores** - persiste alias, infraestructura, notas, líneas de tiempo y relaciones entre investigaciones. - **Grafos de relaciones** - construye grafos de co-ocurrencia, comunidades, rutas y clústeres de infraestructura. - **Seguridad de contenido** - filtra consultas prohibidas, URLs, contenido y entidades extraídas en compuertas obligatorias del pipeline. - **Exportaciones estructuradas** - produce STIX 2.1, MISP, Sigma, YARA, Snort, Suricata, CSV, Markdown, JSON y paquetes IOC. - **CLI y UI web** - se ejecuta localmente con SQLite o como un stack de Docker Compose con PostgreSQL y una interfaz de navegador. ## Pipeline | Etapa | Acción | |---|---| | 1 | Refinar la consulta de investigación con el LLM seleccionado | | 2 | Recopilar de búsquedas Tor, sitios de paste, forjas de código, feeds RSS y semillas seleccionadas en paralelo | | 3 | Filtrar páginas ruidosas o irrelevantes | | 4 | Enriquecer la consulta e indicadores tempranos desde fuentes de inteligencia de amenazas | | 5 | Descubrir enlaces `.onion` adicionales de forma recursiva | | 6 | Reutilizar páginas procesadas recientemente desde la caché de vectores | | 7 | Obtener páginas seleccionadas a través de Tor con límites de tamaño de respuesta | | 8 | Persistir contenido recién recopilado | | 9 | Fusionar inteligencia recopilada y enriquecida | | 10 | Extraer entidades con regex, NER y análisis LLM opcional | | 11 | Cruzar referencias de entidades contra conjuntos de datos históricos y semillas | | 12 | Construir relaciones, comunidades y clústeres de infraestructura | | 13 | Generar el resumen final de inteligencia y el resultado listo para exportar | El comportamiento completo del pipeline, tiempos de espera, recuperación y flujo de datos están documentados en [Arquitectura](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md). ## Tipos de entidad | Categoría | Ejemplos | |---|---| | Criptomoneda | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron, ENS | | Indicadores de red | IPv4, IPv6, dominios, URLs, direcciones `.onion`, direcciones MAC, claves PGP | | Indicadores de archivo | MD5, SHA-1, SHA-256, familias de malware | | Credenciales | Claves en la nube, tokens, JWTs, claves API, logs de stealer, entradas de combo-list | | Mensajería | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr | | Vulnerabilidades | CVEs, técnicas y tácticas MITRE ATT&CK, IDs de Exploit-DB | | Contenido de detección | Reglas YARA, plantillas Nuclei, indicadores Snort y Suricata | | Inteligencia de amenazas | Handles de actores, grupos de ransomware, enlaces de paste, personas, organizaciones, ubicaciones | ## Recopilación y enriquecimiento | Capa | Fuentes | |---|---| | Búsqueda en web oscura | 16+ motores de búsqueda Tor y semillas `.onion` seleccionadas | | Recopilación en web abierta | Pastebin, dpaste, paste.ee, Rentry, GitHub, GitLab y feeds RSS seleccionados | | Feeds de amenazas | AlienVault OTX, abuse.ch, MalwareBazaar, ThreatFox, URLhaus, ransomware.live, CISA KEV | | Contexto de IP y dominio | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, C2IntelFeeds, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP | | Contexto de archivo e identidad | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep | | Blockchain | BlockCypher y Etherscan | Las fuentes que necesitan claves API se omiten limpiamente cuando faltan sus claves. La referencia completa de claves y configuración está en [Arquitectura](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md#13-configuration-reference). ### Embeddings de vectores opcionales La instalación predeterminada puede ejecutarse sin PyTorch. Cuando el stack de embeddings no está disponible, VoidAccess registra que está usando un codificador alternativo determinista SHA-256. Instala las dependencias opcionales de NLP para habilitar los embeddings completos de vectores de sentence-transformer: ```bash pip install "voidaccess[nlp]" ``` ## Proveedores de LLM | Proveedor | Modelos típicos | Notas | |---|---|---| | OpenRouter | DeepSeek, Llama, Claude | Ruta predeterminada; hay modelos gratuitos disponibles | | Groq | Llama | Inferencia alojada rápida con un nivel gratuito | | OpenAI | GPT models | Se requiere clave API | | Anthropic | Claude | Claude Haiku es el predeterminado probado | | Google Gemini | Gemini Flash y Pro | Se requiere clave de Google AI Studio | | Ollama | Cualquier modelo local instalado | Local y adecuado para despliegues aislados | ## Referencia CLI | Comando | Descripción | |---------|-------------| | `voidaccess investigate "CONSULTA"` | Ejecutar una investigación | | `voidaccess show` | Abrir el navegador interactivo de entidades | | `voidaccess export ID_INVESTIGACION --format FORMATO` | Exportar como STIX, MISP, Sigma, YARA, Snort, Suricata, paquete, CSV, Markdown o JSON | | `voidaccess package ID_INVESTIGACION` | Construir un paquete ZIP de IOC | | `voidaccess enrich ID_INVESTIGACION` | Re-enriquecer una investigación guardada | | `voidaccess list` | Listar investigaciones guardadas | | `voidaccess status` | Mostrar configuración, estado de Tor, caché, motor y semillas | | `voidaccess actors` | Listar perfiles de actores persistentes | | `voidaccess actor HANDLE` | Mostrar un perfil de actor | | `voidaccess actor HANDLE --timeline` | Mostrar una línea de tiempo de actividad de actor | | `voidaccess actor HANDLE --note "TEXTO"` | Añadir una nota de analista a un perfil de actor | | `voidaccess timeline HANDLE` | Abrir una línea de tiempo de actor directamente | | `voidaccess configure` | Ejecutar el asistente de configuración | | `voidaccess configure llm` | Configurar el proveedor de LLM, modelo y clave | | `voidaccess configure keys` | Configurar claves API de enriquecimiento | | `voidaccess configure tor` | Sobrescribir el host y puerto del proxy Tor | | `voidaccess version` | Imprimir la versión instalada | Las solicitudes opcionales a clearnet pueden usar [ScrapingAnt](https://scrapingant.com/?ref=mzliyzh) con `--use-scraping-api` o `--use-proxies`; el tráfico Tor, `.onion`, GitHub y GitLab no se ve afectado. ## Auto-alojamiento Ejecuta todo el stack de PostgreSQL, Tor, FastAPI y Next.js con Docker Compose. La [guía de auto-alojamiento](https://github.com/katrielmoses/voidaccess/blob/main/docs/self-hosting.md) cubre la configuración guiada, configuración del entorno, operaciones y solución de problemas. ## Enlaces | | | |-|-| | [Guía de auto-alojamiento](https://github.com/katrielmoses/voidaccess/blob/main/docs/self-hosting.md) | Docker Compose, configuración del entorno, operaciones y solución de problemas | | [Arquitectura](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md) | Internos del pipeline, módulos, esquema, API, enriquecimiento, grafos y referencia de configuración | | [Contribuir](https://github.com/katrielmoses/voidaccess/blob/main/CONTRIBUTING.md) | Configuración de desarrollo, estándares y pull requests | | [Seguridad](https://github.com/katrielmoses/voidaccess/blob/main/SECURITY.md) | Versiones compatibles y reporte privado de vulnerabilidades | | [Política de uso](https://github.com/katrielmoses/voidaccess/blob/main/docs/USAGE_POLICY.md) | Requisitos de uso autorizado y actividad prohibida | | [PyPI](https://pypi.org/project/voidaccess/) | Paquete publicado y archivos de versión | | [GitHub](https://github.com/KatrielMoses/VoidAccess) | Código fuente, issues y versiones | ## Licencia MIT. Utiliza VoidAccess solo para investigaciones de seguridad autorizadas y trabajo de inteligencia de amenazas; consulta la [Política de uso](https://github.com/katrielmoses/voidaccess/blob/main/docs/USAGE_POLICY.md).
