

sage v0.13.0
Capa ligera de Detección y Respuesta para Agentes (ADR) para agentes de IA — protege comandos, archivos y solicitudes web. Parte de Gen Agent Trust Hub.
Sage
Seguridad para agentes — Detección y respuesta de agentes para asistentes de programación con IA
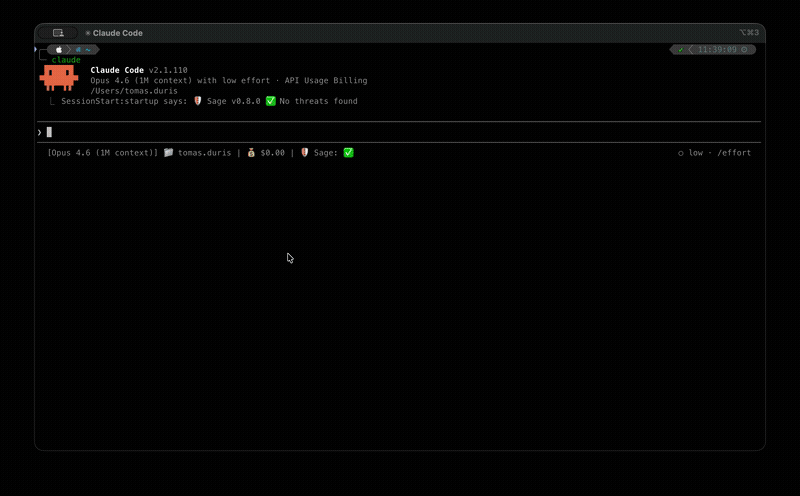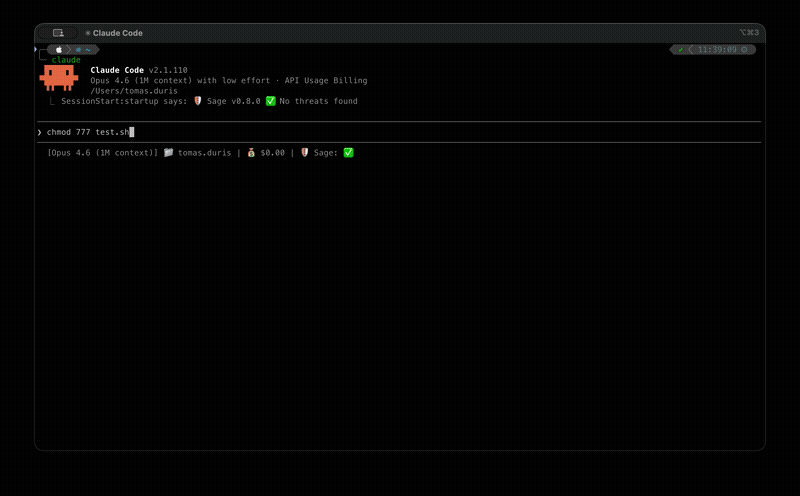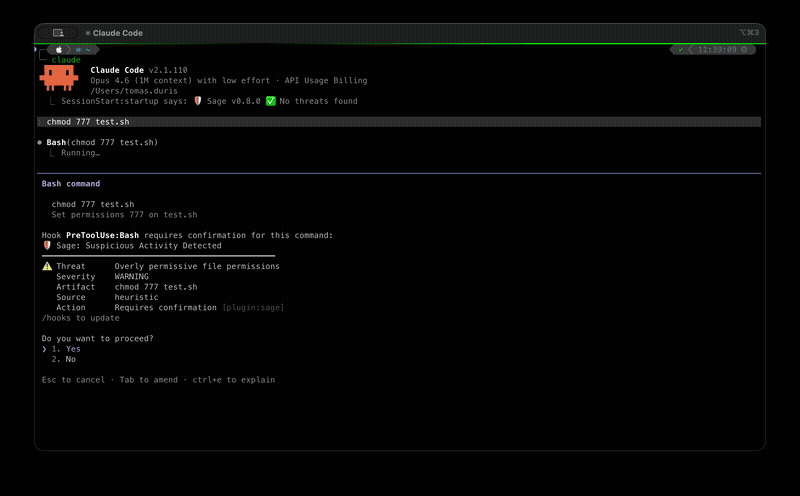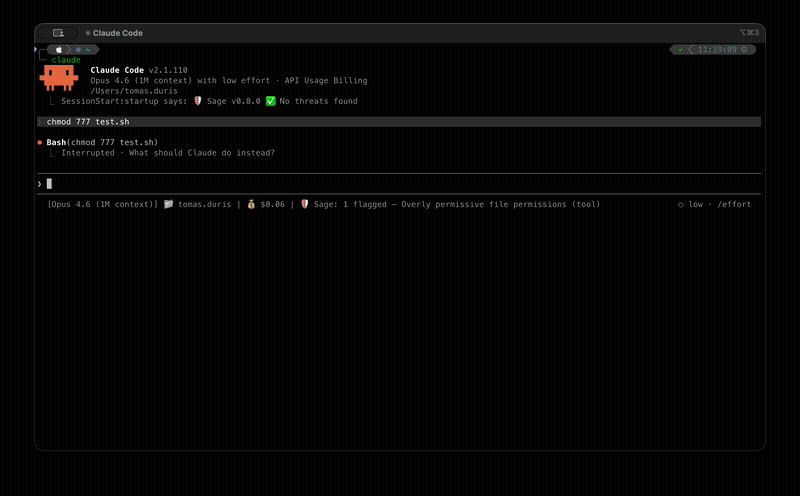
Sage es una capa de seguridad ligera que protege a los agentes de IA de ejecutar acciones peligrosas. Intercepta las llamadas a herramientas —comandos de shell, obtenciones de URL, escrituras de archivos— y las verifica contra múltiples capas de detección de amenazas antes de que se ejecuten.
Nota: Sage puede aparecer bajo un nombre de producto diferente (p. ej., Norton Sage, Avast Sage) según cómo se haya instalado. Consulte Branding para obtener más detalles.
Características principales
- Reputación de URL — detección en la nube de URL de malware, phishing y estafas
- Heurísticas locales — más de 300 patrones de amenazas basados en YAML para comandos peligrosos, URL sospechosas, exposición de credenciales y ofuscación
- Detección de inyección de prompts — defensa de dos niveles (heurísticas + modelo de ML ajustado) contra instrucciones inyectadas en el contenido obtenido. Consulte Prompt Injection
- Comprobaciones de la cadena de suministro de paquetes — existencia en el registro, reputación de archivos y análisis de antigüedad para paquetes de npm/PyPI
- Escaneo de plugins — escanea los plugins instalados en busca de amenazas al inicio de la sesión
- Integración con AMSI — compatibilidad con la Interfaz de Escaneo Antimalware de Windows (Windows + WSL mediante interoperabilidad con PowerShell; sin efecto en macOS y Linux que no sea WSL)
Inicio rápido
Visite ai.gendigital.com/sage para obtener las instrucciones de instalación más recientes, o utilice las guías específicas de cada plataforma que se indican a continuación.
Claude Code — guía de instalación · requiere Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — guía de instalación · instala la extensión Gen Sage desde el marketplace
VS Code — guía de instalación · instala la extensión Gen Sage desde el marketplace
OpenClaw — guía de instalación · instalar desde npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — instalar desde npm añadiéndolo a ~/.config/opencode/opencode.json:
{
  "plugin": ["@gendigital/sage-opencode"]
}
Consulta la Guía de usuario para obtener instrucciones detalladas, configuración y solución de problemas.
Privacidad
Para consideraciones de privacidad, consulta Privacidad.
Documentación
| Documento | Descripción |
|---|---|
| Guía de usuario | Instalación, uso, configuración, excepciones, guías de plataforma, privacidad, preguntas frecuentes |
| Guía para desarrolladores | Arquitectura, configuración de desarrollo, pruebas, formato de reglas de amenazas |
| Inyección de prompts | Detección de inyección de prompts mediante ML + heurísticas |
| Protección de paquetes | Comprobaciones de cadena de suministro de npm/PyPI |
| Escaneo AMSI | Escaneo antimalware de Windows mediante AMSI |
| Escaneo de plugins | Escaneo de plugins al inicio de sesión |
| Registro de auditoría | Esquema JSONL en disco (entradas, señales, contenido) |
| Servidor MCP | Arquitectura del servidor MCP compartido |
| Pipeline de decisión | Fuentes de señales, modelo de políticas, orden de evaluación |
| Branding | Configuración del nombre del producto |
Conectores
| Host | Paquete | Cómo se integra |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | Herramientas de hook MCP |
| OpenClaw | @gendigital/sage-openclaw | before_tool_call en proceso |
| OpenCode | @gendigital/sage-opencode | Plugin en proceso |
| Cursor / VS Code / Copilot CLI | sage-cursor | Script de hook instalado |
| pi | @gendigital/sage-pi | Extensión tool_call en proceso |
| Oh My Pi | @gendigital/sage-omp | Hook en proceso (--hook) |
Contribuir
Consulta CONTRIBUTING.md para la configuración de desarrollo, las convenciones de código y el proceso de contribución de reglas de amenazas.
Licencia
Copyright 2026 Gen Digital Inc.
- Código fuente: Apache License 2.0
- Reglas de detección de amenazas (
threats/): Detection Rule License 1.1