
cynative v1.7.0
Agente de IA de solo lectura que consulta tu infraestructura en la nube, código y tiempo de ejecución para detectar configuraciones incorrectas, secretos filtrados y rutas de escalada de privilegios con hallazgos verificados respaldados por evidencia.
Crea tus propios agentes de seguridad
Framework de código abierto para agentes de seguridad con acceso en vivo y de solo lectura a tu infraestructura.


Inicio rápido · Agentes integrados · Tu primer agente · Documentación
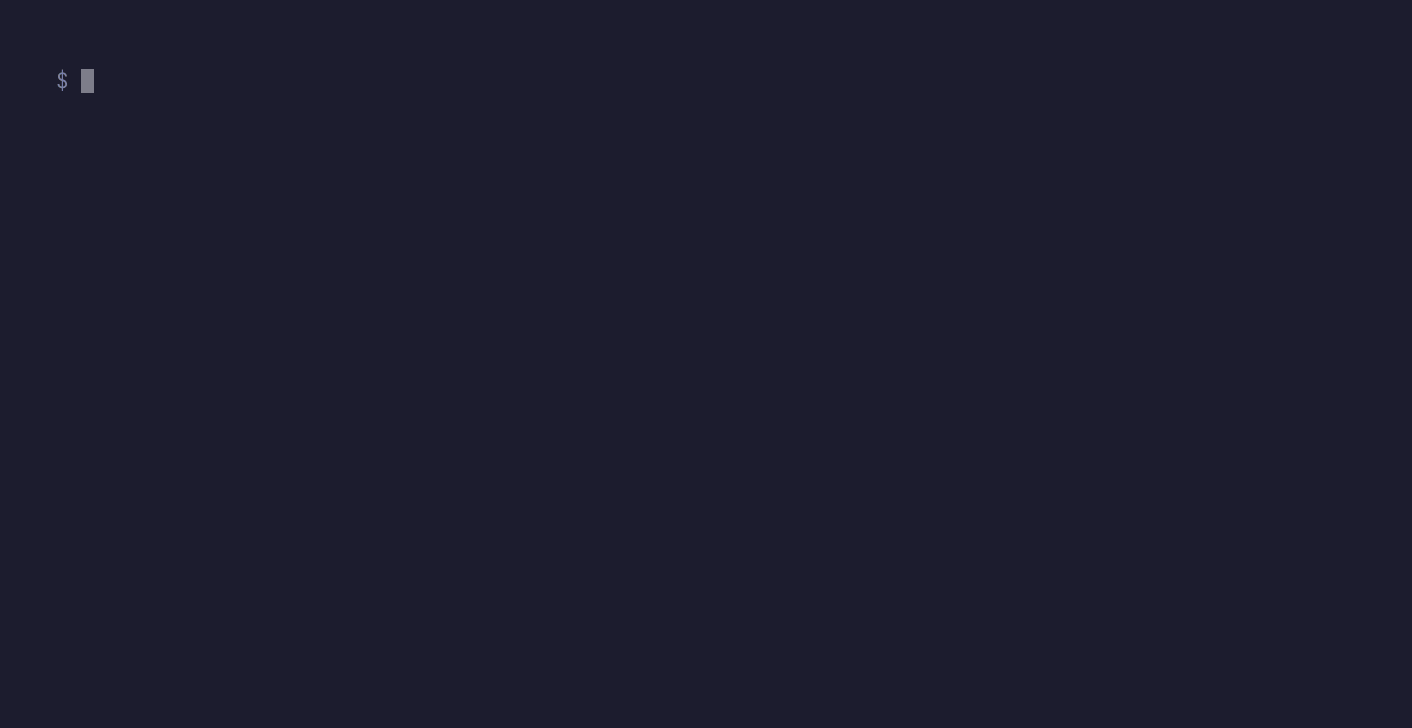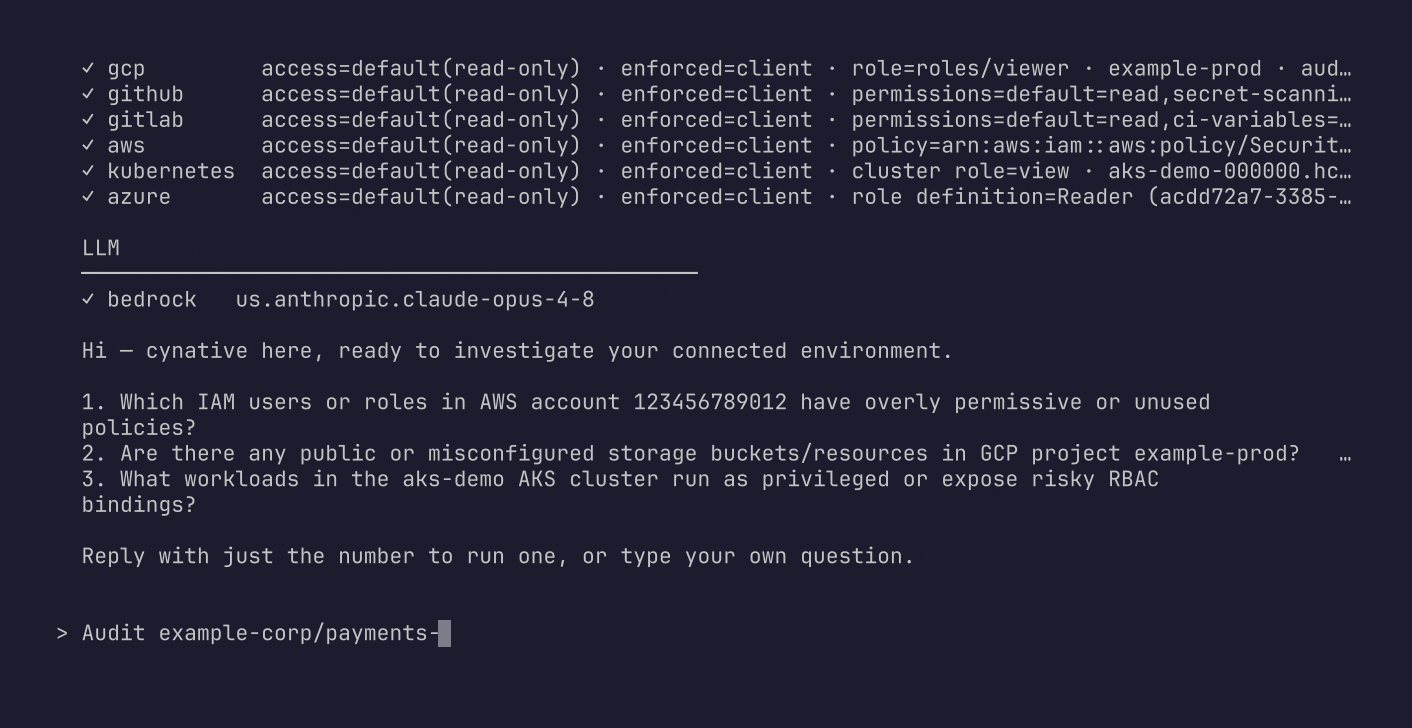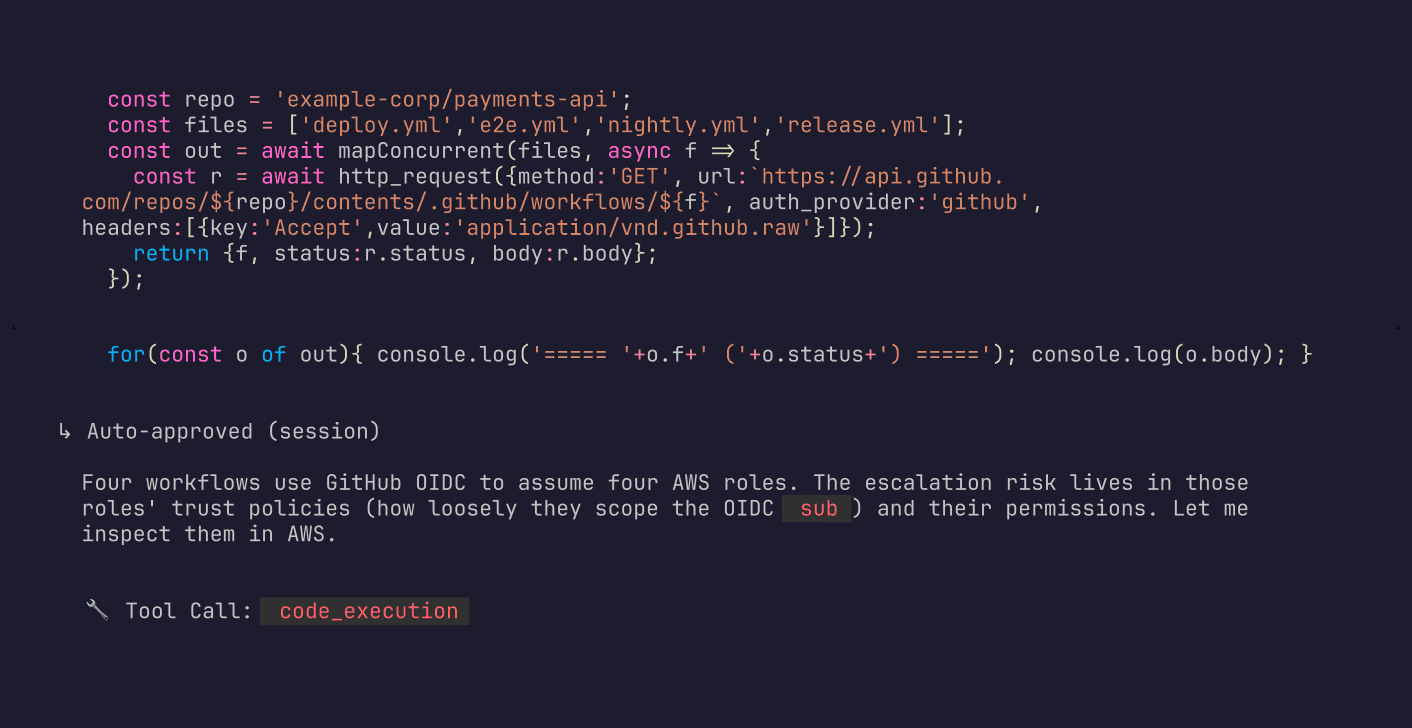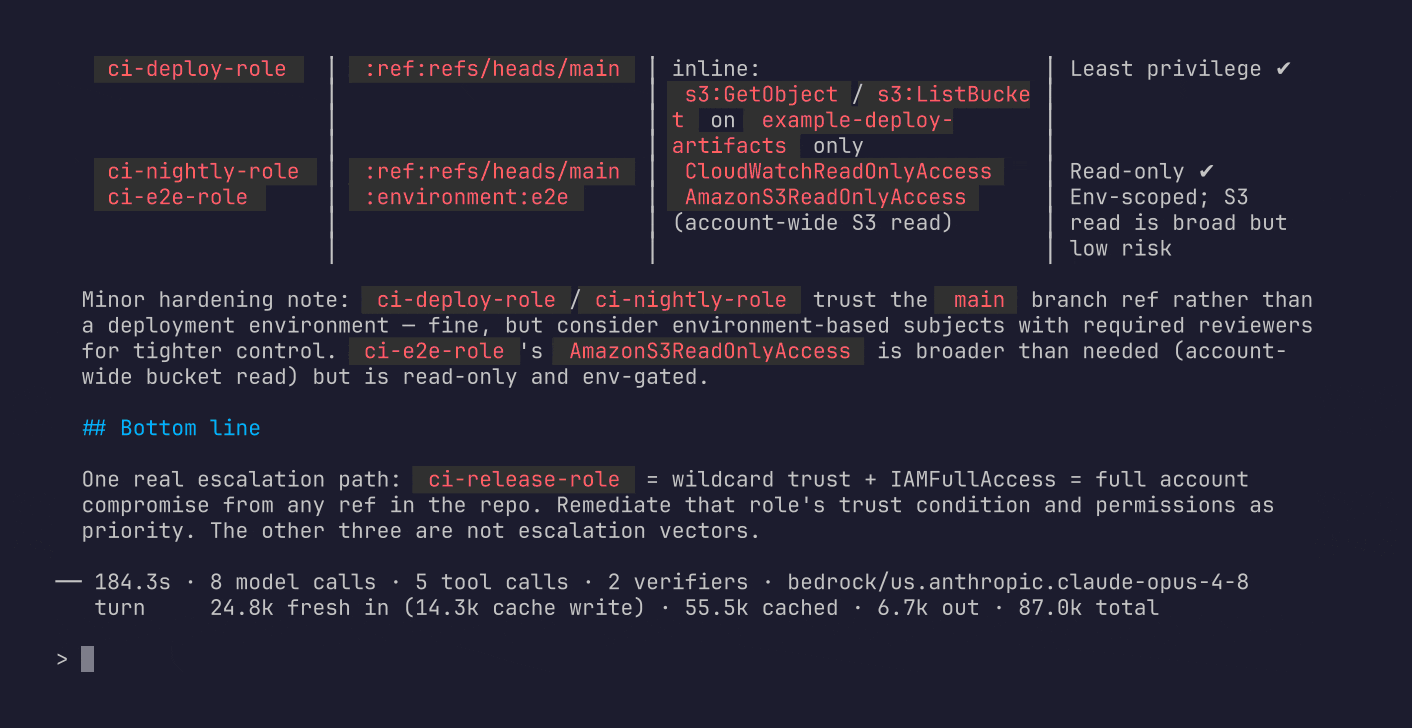
Pregúntale lo que quieras a tu infraestructura. Cynative ejecuta modelos de vanguardia sobre tu código, tu nube y tu entorno de ejecución —razonando a través de GitHub, GitLab, AWS, GCP, Azure y Kubernetes como un solo sistema— y regresa con respuestas verificadas.
cynative "what in my cloud is publicly exposed that shouldn't be?"
45 agentes integrados para AWS, GCP, Azure, GitHub y Kubernetes: escalada de privilegios, exposición pública, cadena de suministro, cobertura de detección y más, o escribe el tuyo propio en un único archivo markdown.
Una sola pregunta se despliega por todo tu stack: Cynative escribe y ejecuta código en un sandbox efímero, consultando tus APIs en paralelo. Cada hallazgo se verifica de forma cruzada y se rastrea hasta su origen.
A diferencia de los agentes de programación y los servidores MCP, es de solo lectura por construcción: cada llamada está controlada y autorizada antes de que se adjunte una credencial; apúntalo a producción con confianza.
Qué obtienen tus agentes
- De código a runtime: razona a través de AWS, GCP, Azure, cualquier K8s, GitHub y GitLab
- Sandbox: genera y ejecuta código para investigar a escala, sin acceso propio a la red ni al host
- Action-gate: resuelve cada llamada a sus acciones IAM requeridas y aplica una política de solo lectura antes de que se adjunte una credencial
- Respaldado por evidencia: verifica de forma cruzada cada hallazgo
- Soberano: un solo binario, tu modelo, tus datos siguen siendo tuyos
Inicio rápido
Instala y configura un LLM:
brew install cynative/tap/cynative

export CYNATIVE_LLM_PROVIDER=anthropic
export CYNATIVE_LLM_MODEL=claude-opus-5
export ANTHROPIC_API_KEY=...
Toma las credenciales que ya están en tu shell. Ejecuta un agente integrado:
cynative -p --agent aws-network-exposure
O pregúntale cualquier cosa:
cynative -p "which IAM roles can escalate to admin?"
cynative -p "high-risk cloud permissions, trace each to the PR where it was granted"
cynative -p "cloud credentials leaked in source code and their current blast radius"
cynative "live cloud resources absent from IaC - drift" # starts an interactive session
cat findings.json | cynative -p "triage these findings by exploitability"
Agentes integrados
45 agentes están embebidos en el binario. Cada uno es un prompt revisado para una pregunta específica.
| Agentes | Por ejemplo | |
|---|---|---|
| AWS | 20 | aws-privilege-escalation, aws-public-storage, aws-unpatched-workloads, aws-supply-chain |
| Azure | 11 | azure-keyvault-exposure, azure-storage-exposure, azure-privilege-escalation |
| GCP | 5 | gcp-public-bindings, gcp-static-credentials, gcp-inference-exposure |
| GitHub | 4 | github-workflow-trust, github-unpatched-dependencies, github-branch-protection |
| Kubernetes | 5 | k8s-pod-privilege, k8s-self-managed-apiserver-access |
cynative agents list            # every agent, with its description
cynative agents show <name>     # the exact prompt that would run
El catálogo completo con una descripción de una línea de cada agente está en docs/agents-catalog.md.
Tu primer agente
cynative agents show <name> imprime el archivo exacto que ejecutaría un agente. Para crear tu propia versión, cópialo a tu directorio de agentes con un nuevo nombre y edítalo:
mkdir -p ~/.cynative/agents

cynative agents show aws-public-datastores > ~/.cynative/agents/my-aws-public-datastores.md
# edit ~/.cynative/agents/my-aws-public-datastores.md, then:
cynative -p --agent my-aws-public-datastores
Un agente es un archivo markdown: frontmatter YAML estricto cuya única clave es
description, seguido del cuerpo del prompt. El nombre del archivo es el nombre. Un archivo en
~/.cynative/agents/ tiene prioridad sobre uno integrado con el mismo nombre, así que dale a tu copia un
nombre distinto para conservar ambos. Consulta docs/agents.md para el formato.
Ejecución de agentes
cynative -p --agent aws-public-datastores "AWS account 128149835728 only"   # with a task
cynative -p --agent aws-public-datastores                    # without
cynative --agent aws-public-datastores                       # seeds an interactive session
--agent se combina con -p, --auto-approve, --config y stdin canalizado, por lo que el mismo archivo se ejecuta de forma interactiva mientras lo desarrollas y de forma no interactiva una vez que se estabiliza.
Los agentes se leen desde ~/.cynative/agents/ y desde el conjunto integrado en el binario; un archivo de usuario prevalece sobre un integrado del mismo nombre. cynative agents list muestra cada agente con su origen y marca las copias eclipsadas, y cynative agents show <name> imprime el archivo exacto que se ejecutaría.
¿No puede hacer esto un agente de programación con MCPs?
| Agente de programación + MCPs | Cynative | |
|---|---|---|
| Rendimiento | Una acción por llamada | Escribe código en sandbox que distribuye llamadas de forma concurrente: menos tokens, respuestas más rápidas |
| Hallazgos | Salida no verificada | El verificador contrasta cada hallazgo con evidencia en vivo |
| Solo lectura | Filtro de lectura opcional | Activado por defecto, falla de forma cerrada: las acciones IAM requeridas se comprueban contra una política de auditoría de seguridad. secretsmanager:GetSecretValue es una lectura IAM: un filtro lo permite, SecurityAudit lo bloquea |
| Credenciales | Ambientales, sin cambios | Sesión STS limitada a solo lectura: AWS también aplica el límite |
| Radio de impacto | Tu shell, cualquier red | El código de investigación se ejecuta en un sandbox sin acceso al host, con la red fijada a tus servicios mapeados |
| Secretos | Se envían al modelo tal cual | Redactados de la salida de las herramientas antes de enviarse al modelo |
| Cadena de suministro | MCPs y skills de terceros ejecutándose con tus credenciales | Un único binario de código abierto, conectores integrados |
| Registro de auditoría | Registros de sesión dispersos, best effort | Registro JSONL de cada llamada a herramienta con fallo cerrado: si no puede registrar, aborta |