
isms-builder v1.37.5.3
Sistema de Gestión de Seguridad de la Información auto-alojado — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
Sistema de Gestión de Seguridad de la Información autoalojado — código abierto, sin necesidad de nube



📖 Wiki — Uso de la imagen Docker y variables de entorno, arquitectura y módulos, FAQ, contribuir (DE/EN)
⚠️ Advertencia de seguridad: repositorios falsos y copias que distribuyen malware
ISMS Builder no tiene "releases" empaquetadas, instaladores ni archivos ZIP descargables — la única fuente legítima es este repositorio, clonado o descargado directamente desde GitHub como código fuente simple. Tenemos conocimiento de al menos un repositorio malicioso que suplanta este proyecto (README falso, botón "Download" falso que enlaza a un ZIP disfrazado de captura de pantalla, que contiene un cargador de malware para Windows — cadena de carga útil
.cmd→.exe→ DLL de Lua). No descargue ni ejecute ningún ZIP/instalador/exe de "isms_builder" desde ningún lugar que no sea este repositorio. Si encuentra un repositorio o sitio sospechoso que suplanta este proyecto, abra una issue o una discusión para que podamos señalarlo.
Estado: desarrollo activo — aún no es un producto terminado. Los módulos principales son funcionales y están en uso, pero algunas características están incompletas y la plataforma sigue creciendo. Las contribuciones, los comentarios y las pruebas en el mundo real son muy bienvenidos — esa es exactamente la razón por la que se liberó como código abierto.
🛡️ Proyecto relacionado: NIS2 Quick-Check — una autoevaluación NIS2 gratuita e independiente (10 dominios × 5 preguntas, los 27 estados miembros de la UE, los 24 idiomas oficiales de la UE). Se ejecuta completamente en el navegador, sin backend, sin instalación. No forma parte de ISMS Builder y no es necesario para usarlo — solo una herramienta complementaria para una primera orientación rápida.
¿Qué es ISMS Builder?
ISMS Builder es una plataforma web autoalojada para gestionar un Sistema de Gestión de Seguridad de la Información (ISMS). Cubre todo el ciclo de vida del cumplimiento — desde la redacción de políticas hasta la evidencia de auditoría — para ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz y otros marcos.
Sin nube. Sin cuotas SaaS. Sus datos permanecen en su servidor.
Diseñado para PYMES, equipos de TI y consultores que necesitan una herramienta ISMS real sin un contrato con proveedor de cinco cifras.
Uso previsto y alcance
Este proyecto comenzó como una herramienta de trabajo para un único profesional de ISMS y creció a partir de ahí. Es de código abierto porque el trabajo puede ser útil para otros — no porque sea un producto comercial encubierto. Ser explícito al respecto le ayuda a decidir si se ajusta a su situación.
Para qué está pensado. Un equipo de SGSI pequeño —a menudo una sola persona, a veces un puñado— que redacta y mantiene la documentación de un sistema de gestión: políticas, riesgos, activos, controles, evidencias. Se espera que el número de personas que necesitan una cuenta siga siendo reducido. Llegar a una audiencia amplia funciona sin cuentas: las confirmaciones de políticas se envían como enlaces basados en tokens, de modo que los destinatarios leen y confirman un documento sin iniciar sesión nunca, y sin aparecer en ninguna lista de usuarios.
Qué espera de ti. ISMS Builder se autoaloja, y todo lo que se deriva de ello es responsabilidad tuya: despliegue, TLS, endurecimiento, copias de seguridad, actualizaciones, control de acceso y las obligaciones de protección de datos para todo lo que almacenes en él. El proyecto incluye una configuración predeterminada razonable, no un servicio gestionado.
Qué no es. No hay una oferta SaaS alojada, ni un contrato de soporte comercial, ni un acuerdo de nivel de servicio. No es un producto de alojamiento multiinquilino. No te certifica frente a ninguna norma, y no es asesoramiento jurídico: te ayuda a organizar y evidenciar el trabajo, pero la evaluación sigue siendo tuya y de tu auditor.
Quién lo mantiene. Una persona, compaginándolo con un trabajo a tiempo completo. Las incidencias y los debates se leen y se responden, normalmente en cuestión de días; los informes de seguridad tienen prioridad. Las solicitudes de funcionalidades son bienvenidas y moldean de verdad la hoja de ruta, pero compiten por unas tardes limitadas. Si tu organización depende de un plazo fijo o de una respuesta garantizada, la recomendación honesta es un proveedor comercial; y eso no es motivo para evitar el proyecto, solo para planificar con realismo.
Capturas de pantalla
| Inicio de sesión | Panel |
|---|---|
 |  |
| Declaración de aplicabilidad | Gestión de riesgos |
|---|---|
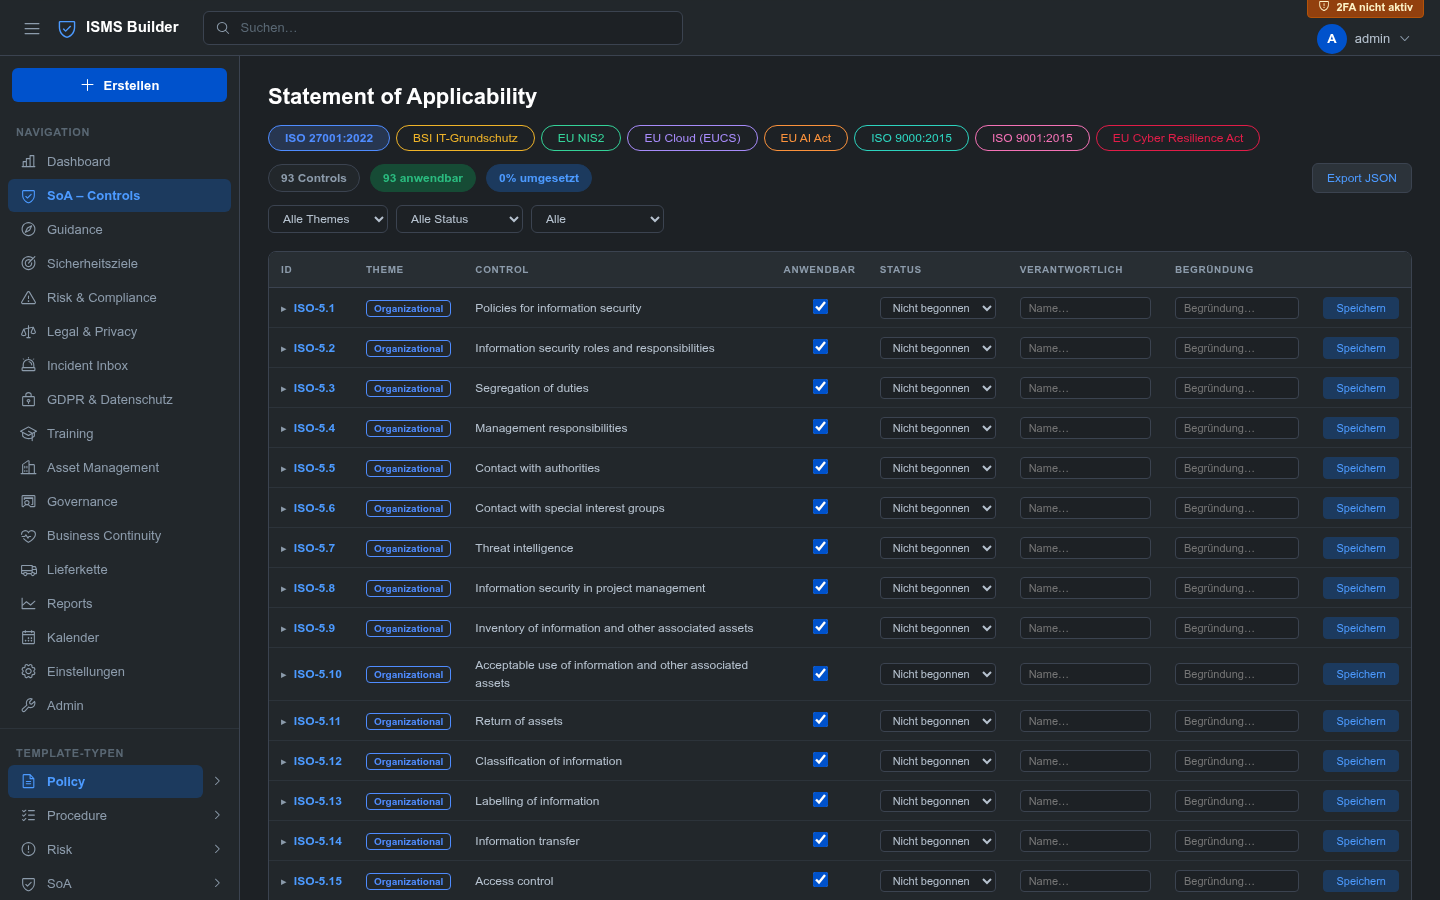 | |
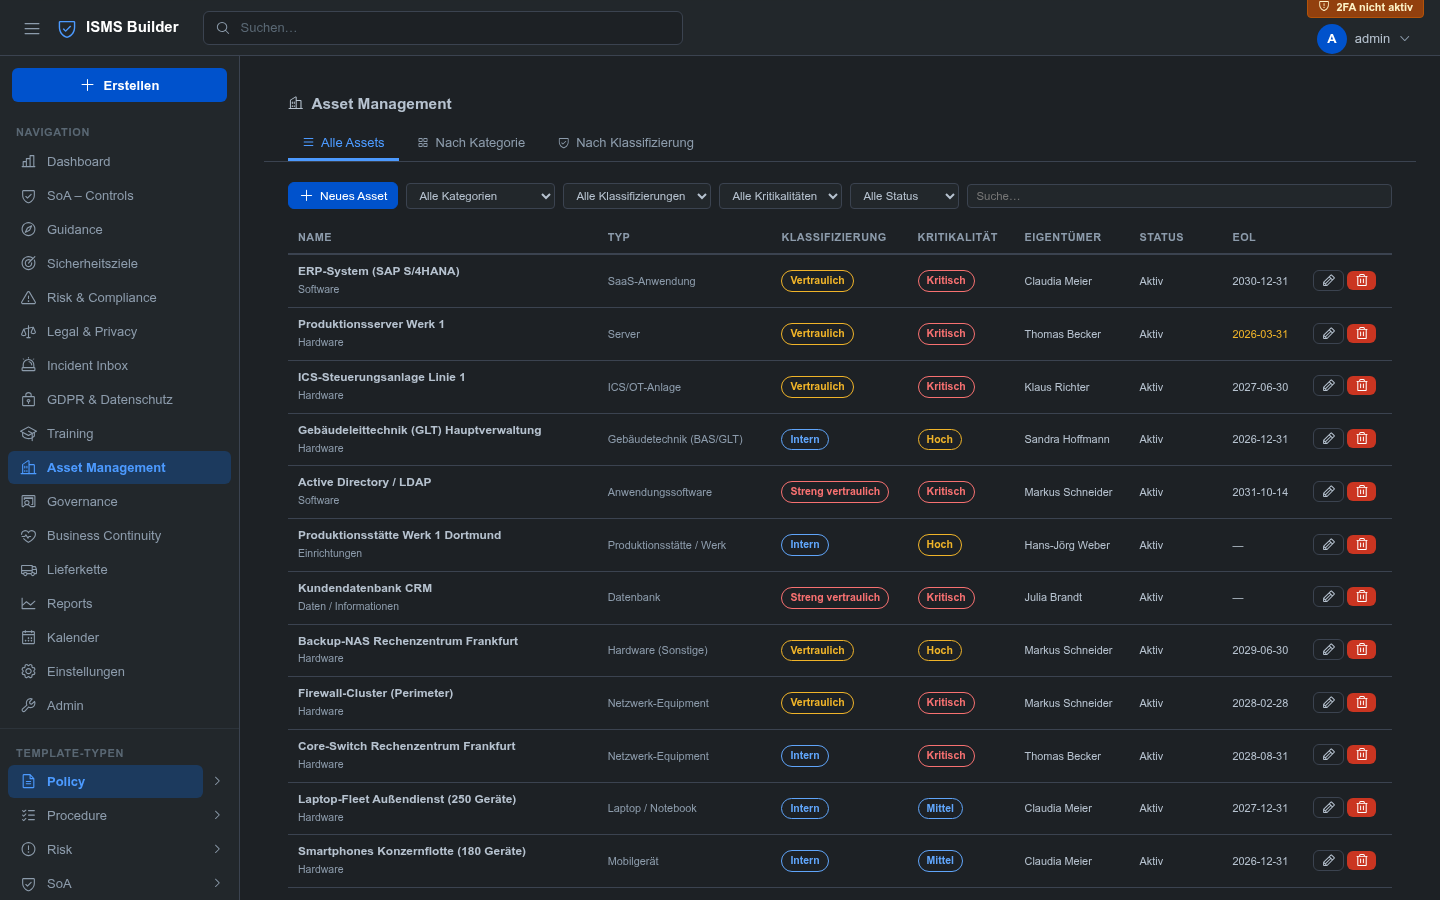
| RGPD y protección de datos | Gestión de activos |
|---|---|
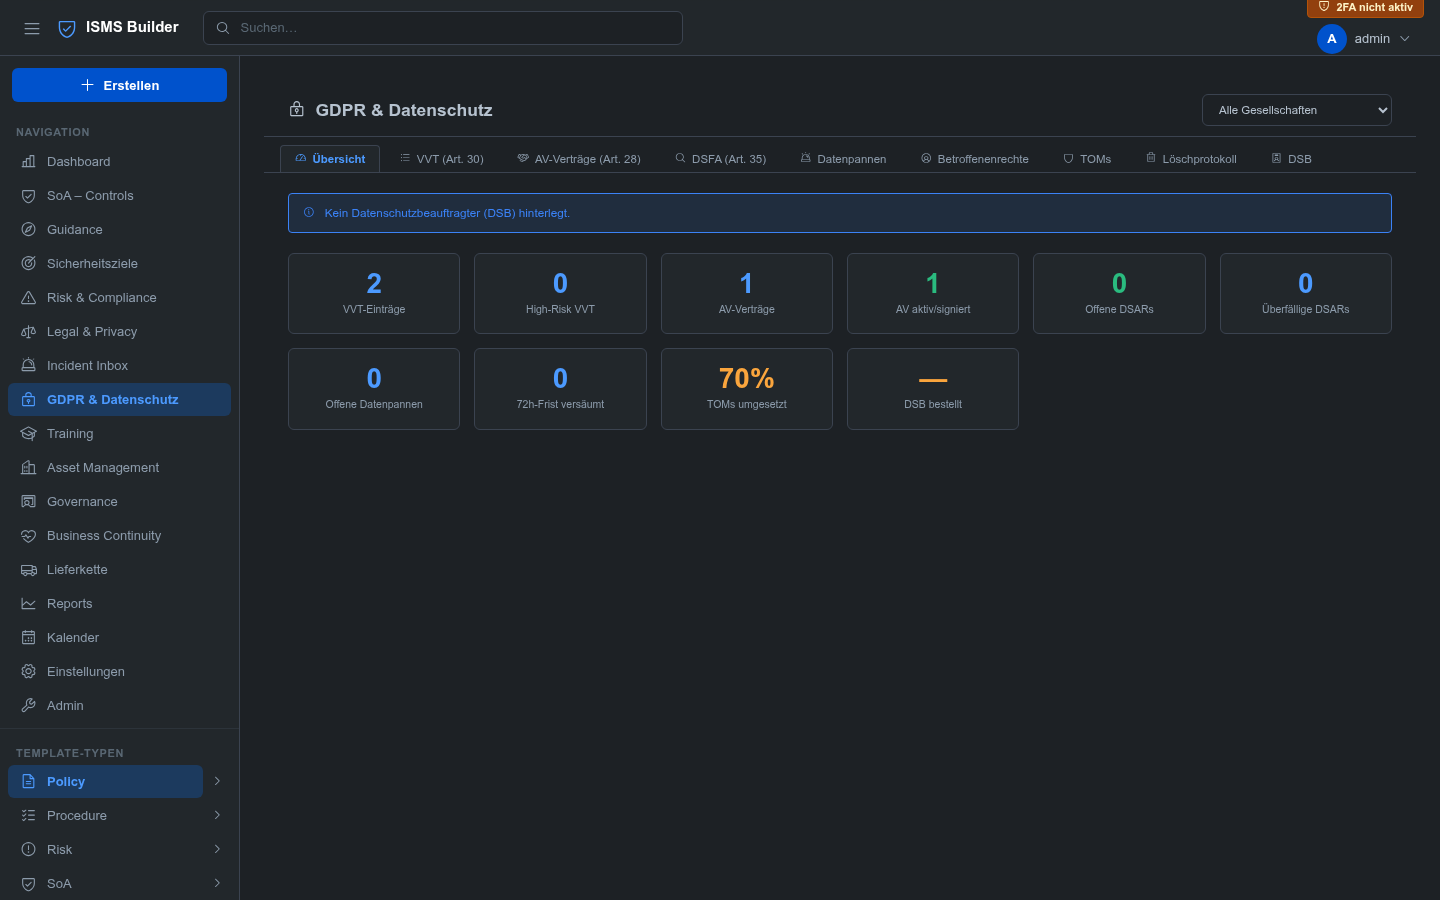 | 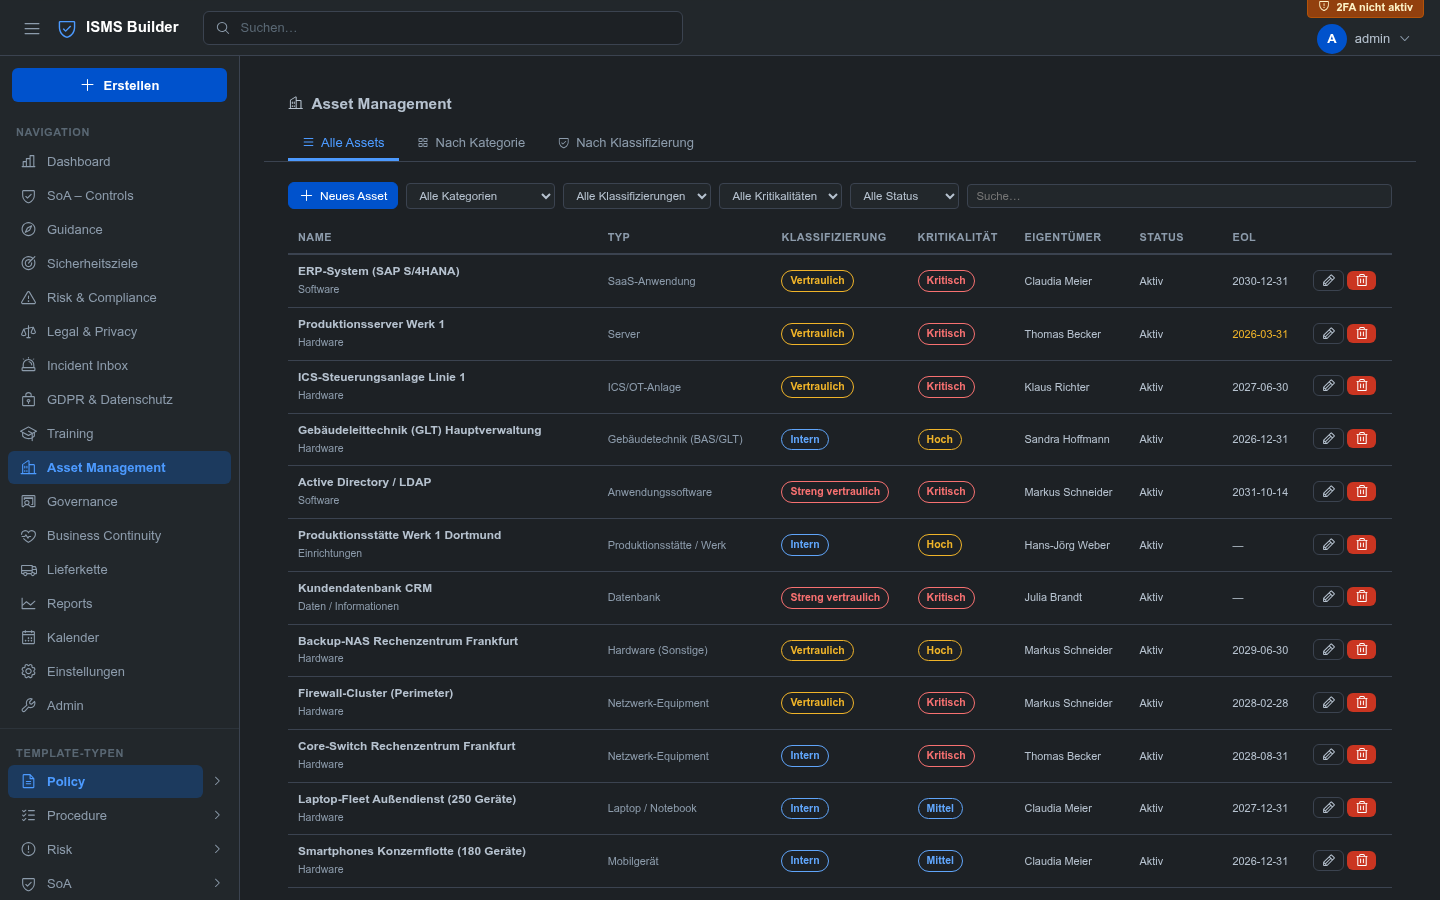 |
| Orientación y documentación | Informes |
|---|---|
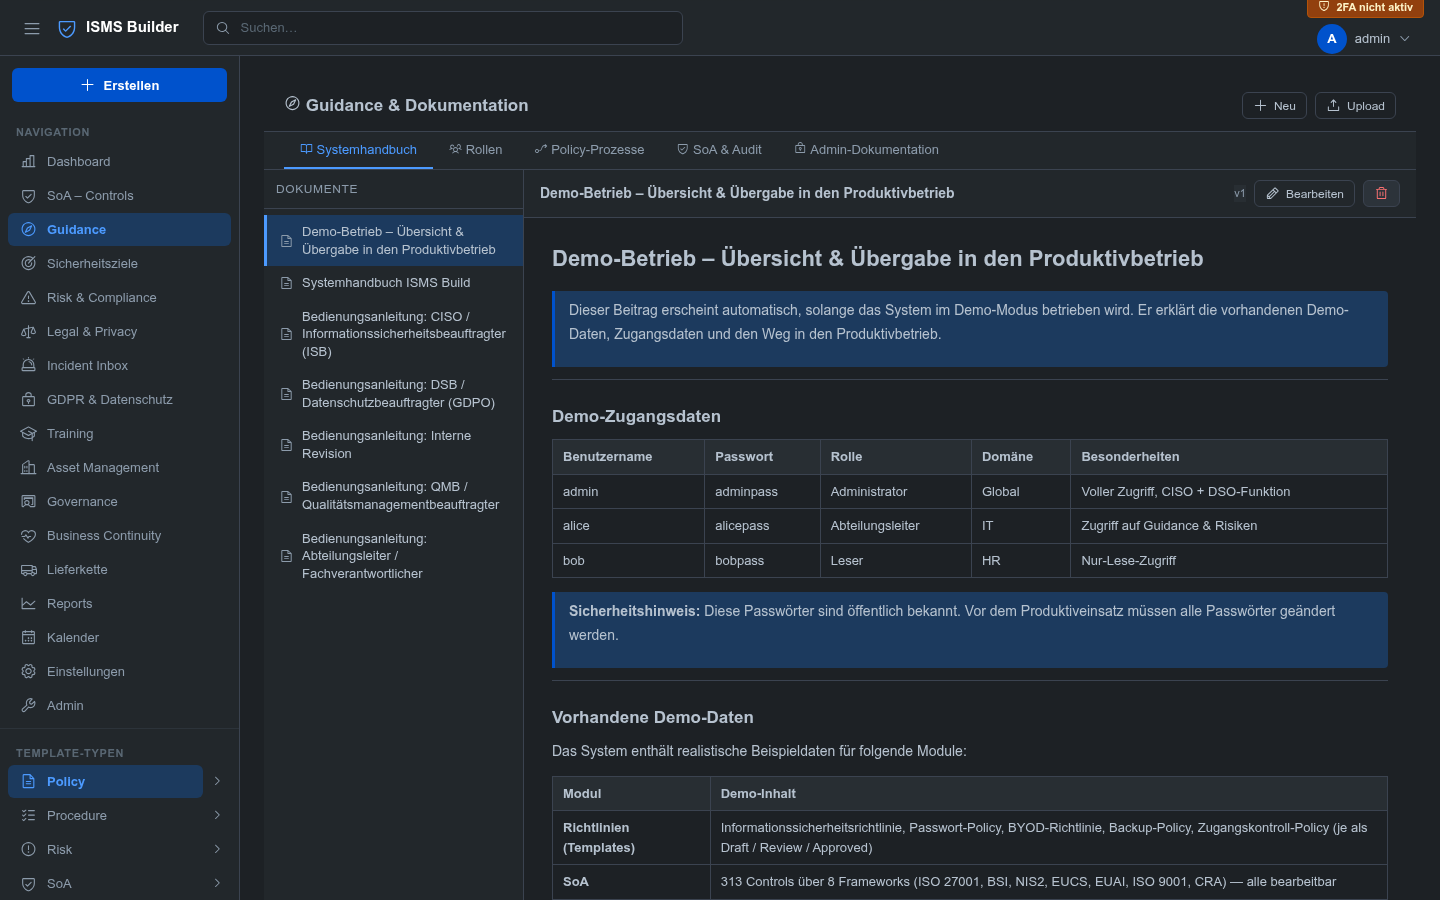 | 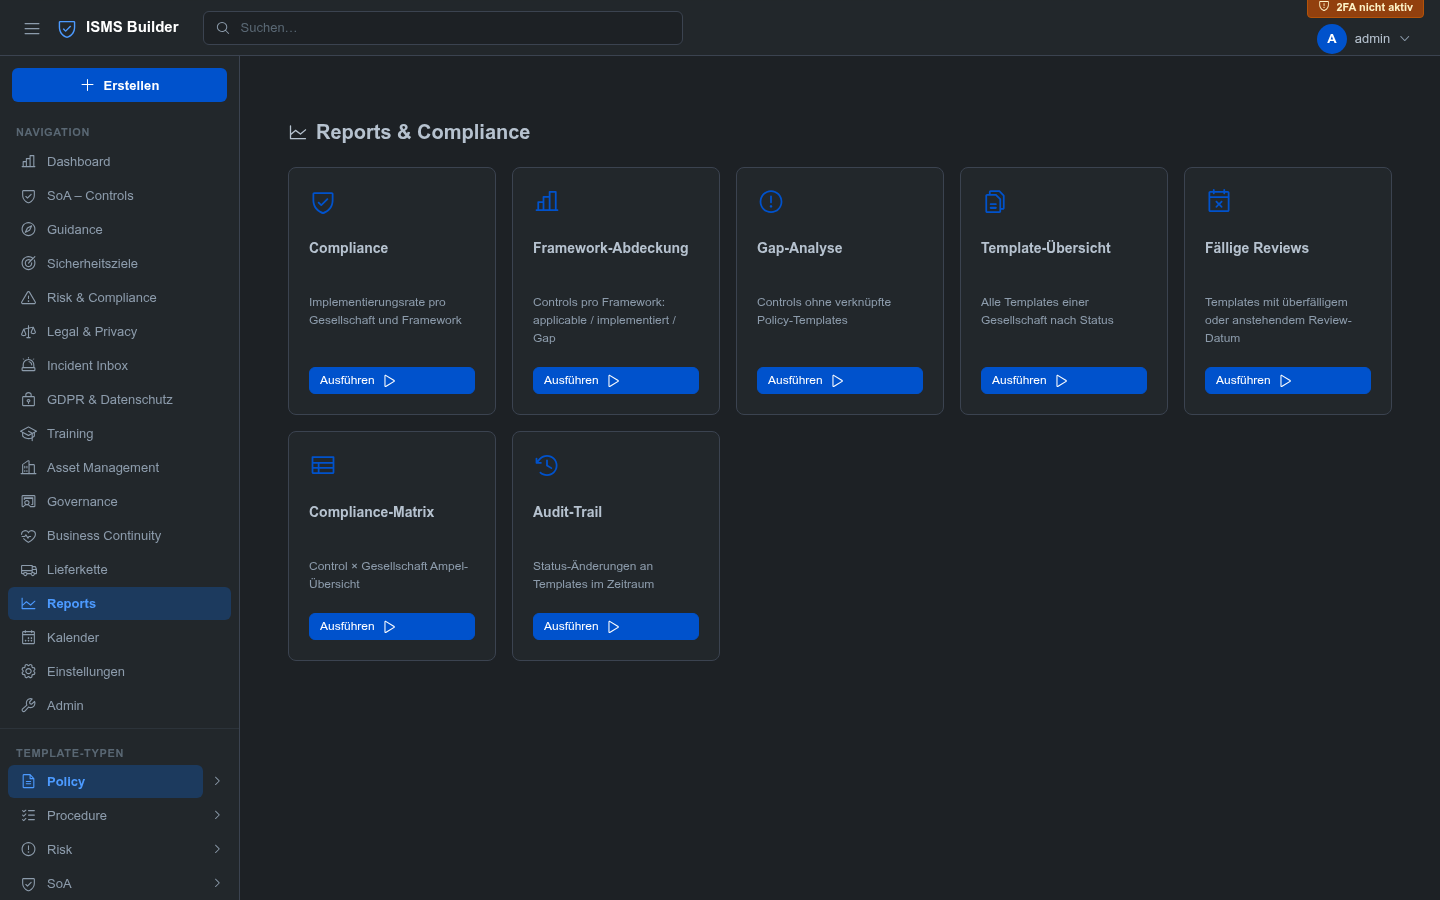 |