
 coolstartnow/isms-builder
Sistema de Gestión de Seguridad de la Información auto-alojado — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz

<!-- © 2026 Claude Hecker — ISMS Builder V 1.76 — AGPL-3.0 -->
# ISMS Builder
**Sistema de Gestión de Seguridad de la Información autoalojado — código abierto, sin necesidad de nube**
[](https://github.com/coolstartnow/isms-builder/actions/workflows/ci.yml)
[](https://github.com/coolstartnow/isms-builder/actions)
[](LICENSE)
[](https://nodejs.org)
[](CHANGELOG.md)
📖 **[Wiki](https://github.com/coolstartnow/isms-builder/wiki)** — Uso de la imagen Docker y
variables de entorno, arquitectura y módulos, FAQ, contribuir (DE/EN)
<!-- NOTA RGPD: Las cuatro insignias anteriores (CI, Tests, License, Node.js) cargan recursos
de servidores externos (github.com, shields.io/Cloudflare, img.shields.io).
Cuando este README se renderiza en un navegador, estas solicitudes transmiten la dirección
IP del visitante a terceros (incl. servidores con sede en EE. UU. — RGPD Art. 44 ff.).
Para una documentación autoalojada 100% conforme al RGPD, sustituya estas cuatro líneas
de insignias por sus equivalentes locales de docs/badges/ o elimínelas por completo. -->
---
> ## ⚠️ Advertencia de seguridad: repositorios falsos y copias que distribuyen malware
> ISMS Builder **no tiene "releases" empaquetadas, instaladores ni archivos ZIP descargables** — la única
> fuente legítima es este repositorio, clonado o descargado directamente desde GitHub como código
> fuente simple. Tenemos conocimiento de al menos un **repositorio malicioso que suplanta este proyecto**
> (README falso, botón "Download" falso que enlaza a un ZIP disfrazado de captura de pantalla, que contiene un
> cargador de malware para Windows — cadena de carga útil `.cmd` → `.exe` → DLL de Lua). **No descargue ni ejecute ningún
> ZIP/instalador/exe de "isms_builder" desde ningún lugar que no sea este repositorio.**
> Si encuentra un repositorio o sitio sospechoso que suplanta este proyecto, abra una
> [issue](https://github.com/coolstartnow/isms-builder/issues) o una
> [discusión](https://github.com/coolstartnow/isms-builder/discussions) para que podamos señalarlo.
---
> **Estado: desarrollo activo — aún no es un producto terminado.**
> Los módulos principales son funcionales y están en uso, pero algunas características están incompletas
> y la plataforma sigue creciendo. Las contribuciones, los comentarios y las pruebas en el mundo
> real son muy bienvenidos — esa es exactamente la razón por la que se liberó como código abierto.
---
> 🛡️ **Proyecto relacionado: [NIS2 Quick-Check](https://github.com/coolstartnow/nis2-quickcheck)** —
> una autoevaluación NIS2 gratuita e independiente (10 dominios × 5 preguntas, los 27 estados miembros de la UE, los 24
> idiomas oficiales de la UE). Se ejecuta completamente en el navegador, sin backend, sin instalación. No forma parte de
> ISMS Builder y no es necesario para usarlo — solo una herramienta complementaria para una primera orientación rápida.
---
## ¿Qué es ISMS Builder?
ISMS Builder es una **plataforma web autoalojada** para gestionar un Sistema de Gestión de Seguridad de la Información (ISMS).
Cubre todo el ciclo de vida del cumplimiento — desde la redacción de políticas hasta la evidencia de auditoría — para ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz y otros marcos.
**Sin nube. Sin cuotas SaaS. Sus datos permanecen en su servidor.**
> Diseñado para PYMES, equipos de TI y consultores que necesitan una herramienta ISMS real sin un contrato con proveedor de cinco cifras.
---
## Uso previsto y alcance
Este proyecto comenzó como una herramienta de trabajo para un único profesional de ISMS y creció a partir de ahí. Es
de código abierto porque el trabajo puede ser útil para otros — no porque sea un producto comercial
encubierto. Ser explícito al respecto le ayuda a decidir si se ajusta a su situación.
**Para qué está pensado.** Un equipo de SGSI pequeño —a menudo una sola persona, a veces un puñado— que redacta y mantiene la documentación de un sistema de gestión: políticas, riesgos, activos, controles, evidencias. Se espera que el número de personas que *necesitan una cuenta* siga siendo reducido. Llegar a una audiencia amplia funciona sin cuentas: las confirmaciones de políticas se envían como enlaces basados en tokens, de modo que los destinatarios leen y confirman un documento sin iniciar sesión nunca, y sin aparecer en ninguna lista de usuarios.
**Qué espera de ti.** ISMS Builder se autoaloja, y todo lo que se deriva de ello es responsabilidad tuya: despliegue, TLS, endurecimiento, copias de seguridad, actualizaciones, control de acceso y las obligaciones de protección de datos para todo lo que almacenes en él. El proyecto incluye una configuración predeterminada razonable, no un servicio gestionado.
**Qué no es.** No hay una oferta SaaS alojada, ni un contrato de soporte comercial, ni un acuerdo de nivel de servicio. No es un producto de alojamiento multiinquilino. No te certifica frente a ninguna norma, y no es asesoramiento jurídico: te ayuda a organizar y evidenciar el trabajo, pero la evaluación sigue siendo tuya y de tu auditor.
**Quién lo mantiene.** Una persona, compaginándolo con un trabajo a tiempo completo. Las incidencias y los debates se leen y se responden, normalmente en cuestión de días; los informes de seguridad tienen prioridad. Las solicitudes de funcionalidades son bienvenidas y moldean de verdad la hoja de ruta, pero compiten por unas tardes limitadas. Si tu organización depende de un plazo fijo o de una respuesta garantizada, la recomendación honesta es un proveedor comercial; y eso no es motivo para evitar el proyecto, solo para planificar con realismo.
---
## Capturas de pantalla
| Inicio de sesión | Panel |
|---|---|
| 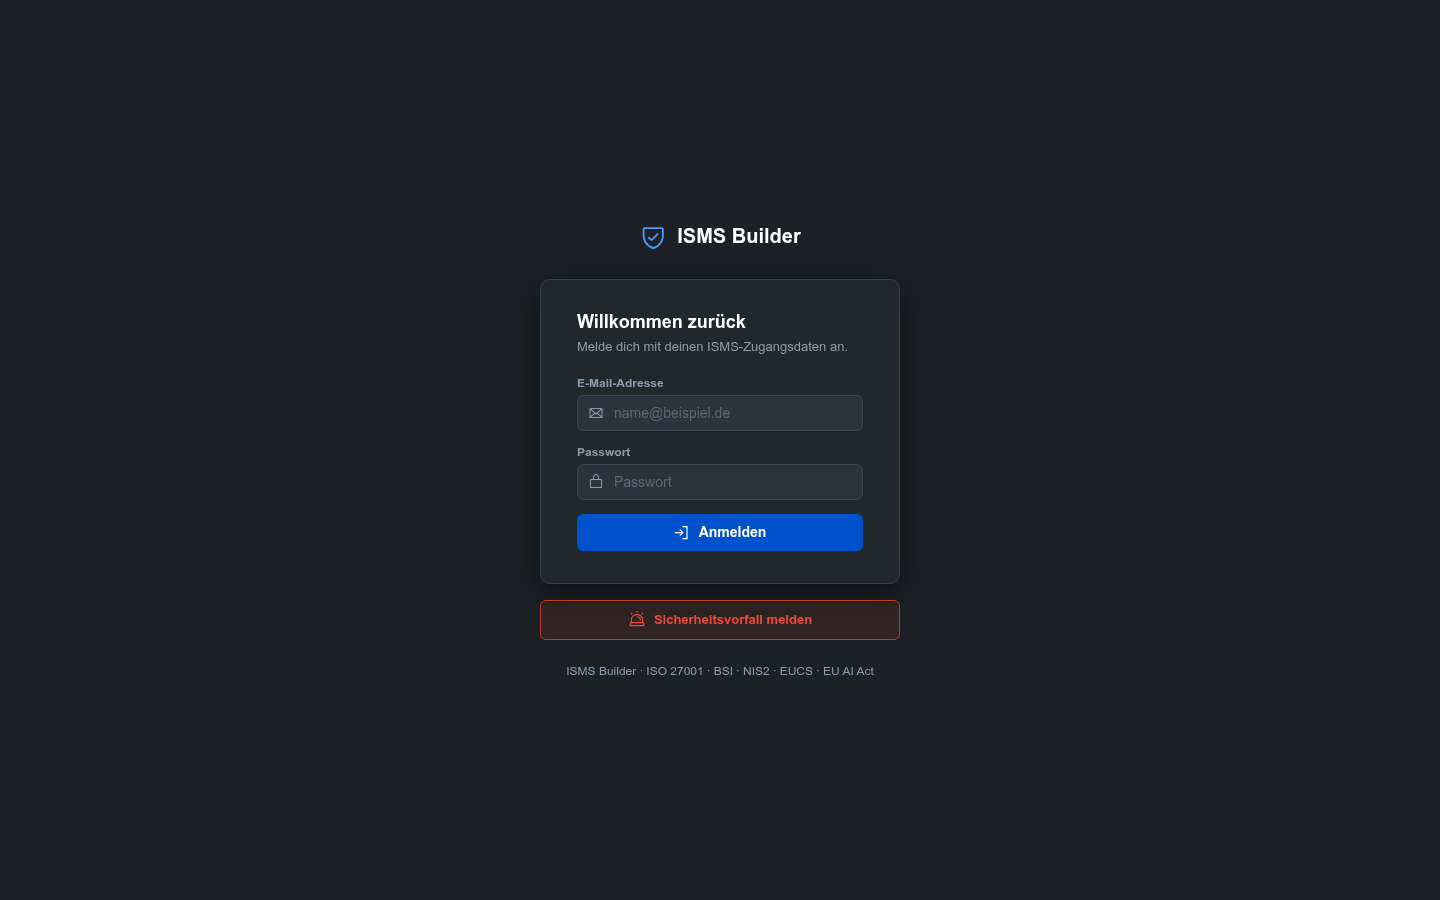 |  |
| Declaración de aplicabilidad | Gestión de riesgos |
|---|---|
| 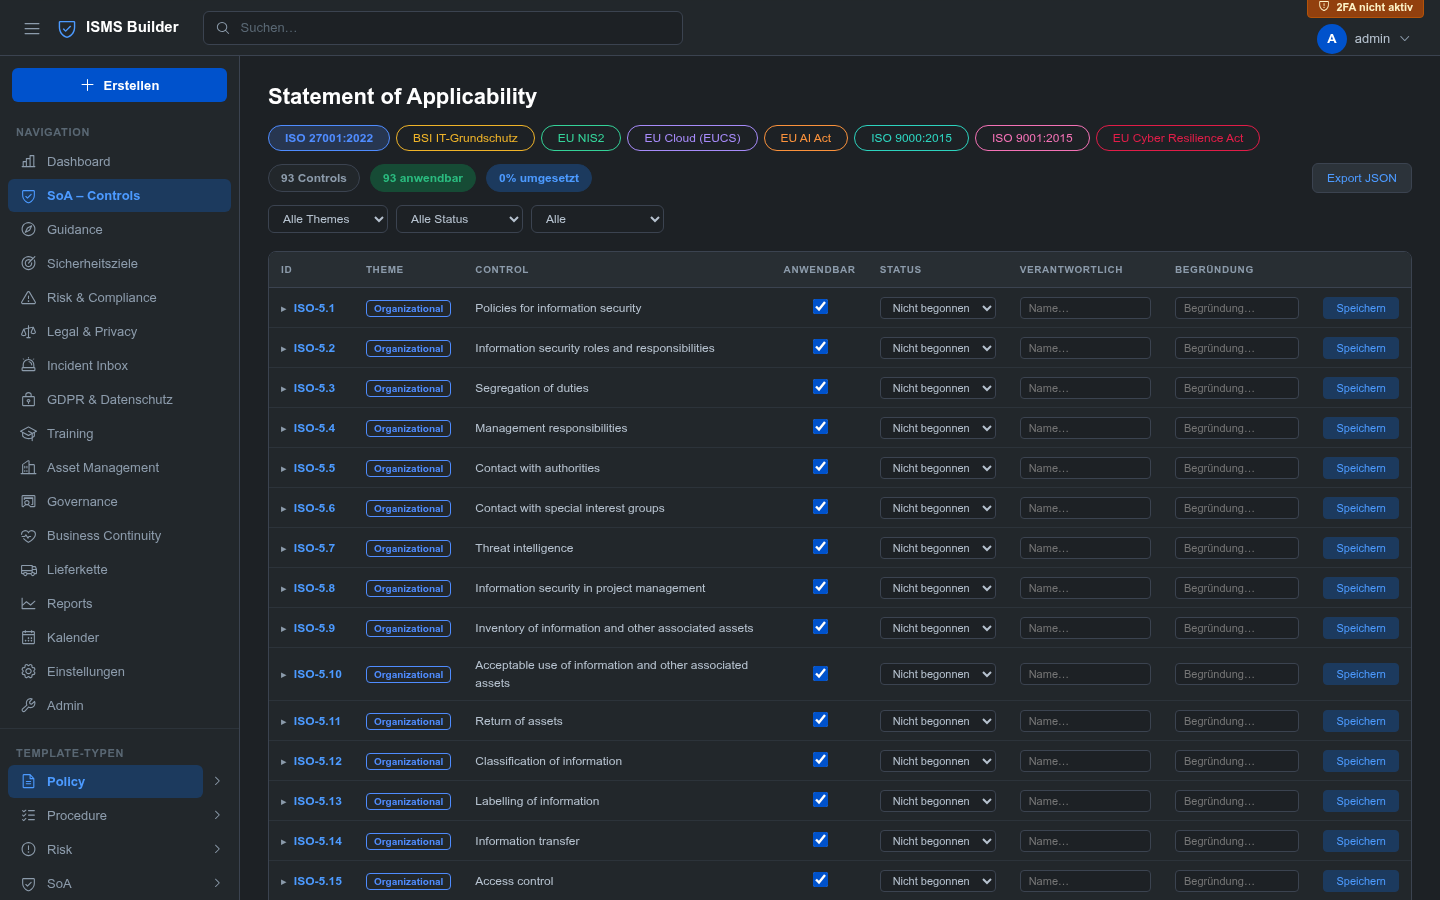 |  |
| RGPD y protección de datos | Gestión de activos |
|---|---|
| 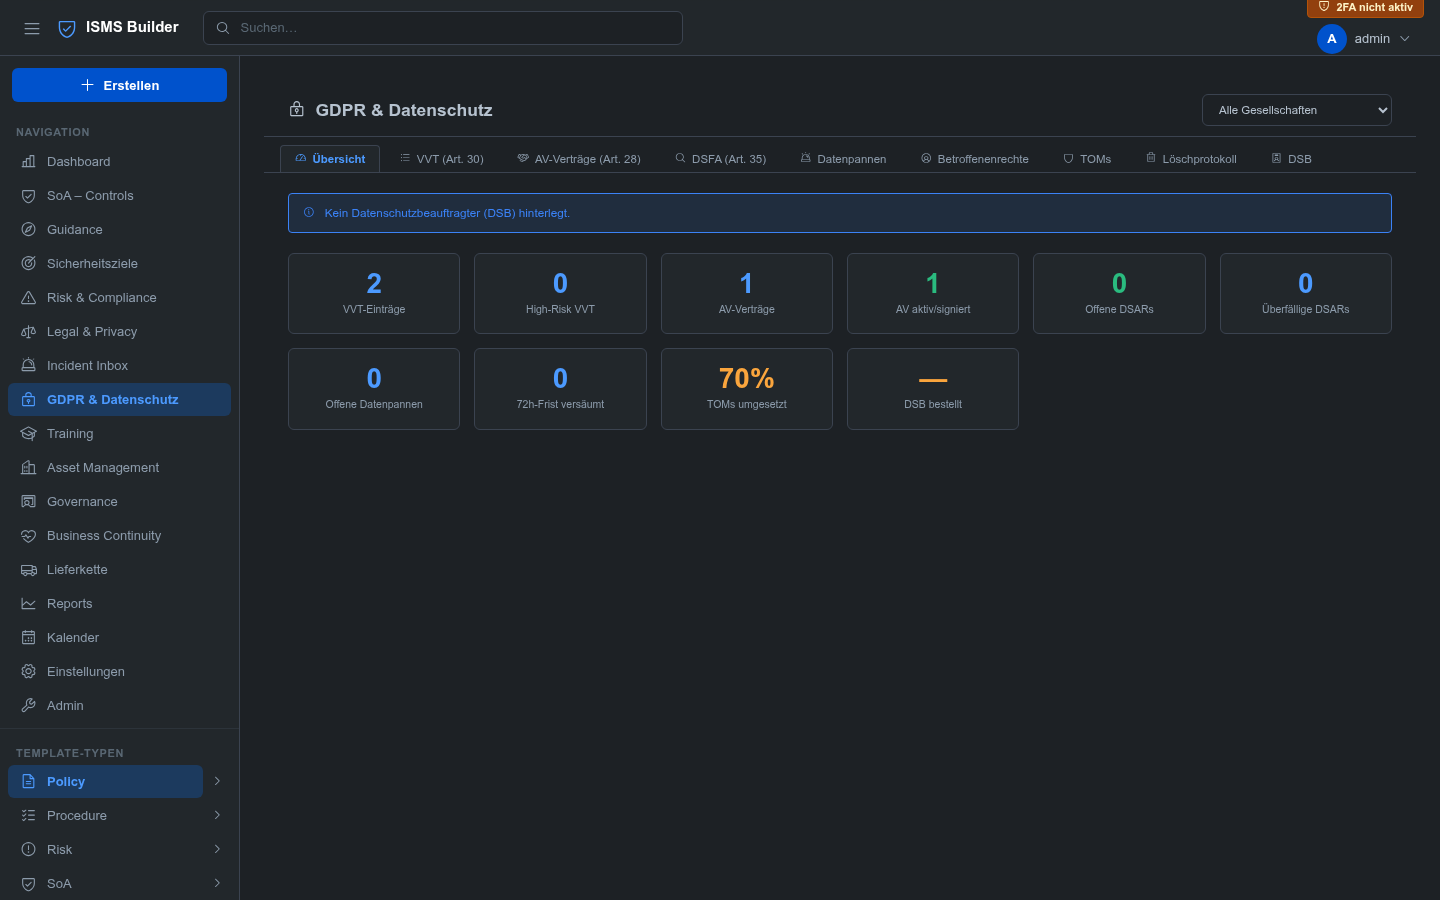 | 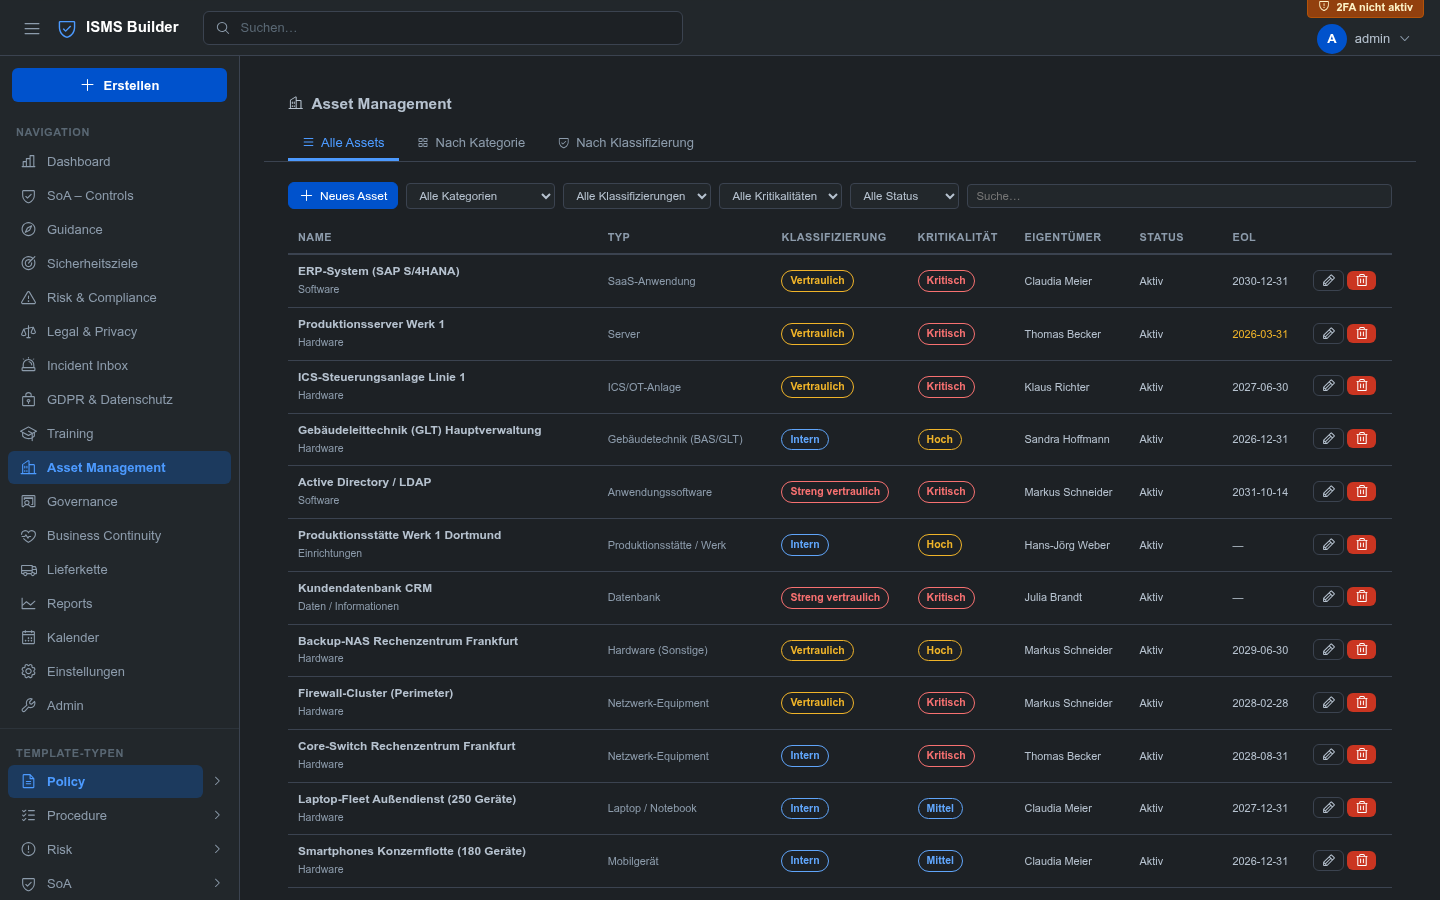 |
| Orientación y documentación | Informes |
|---|---|
| 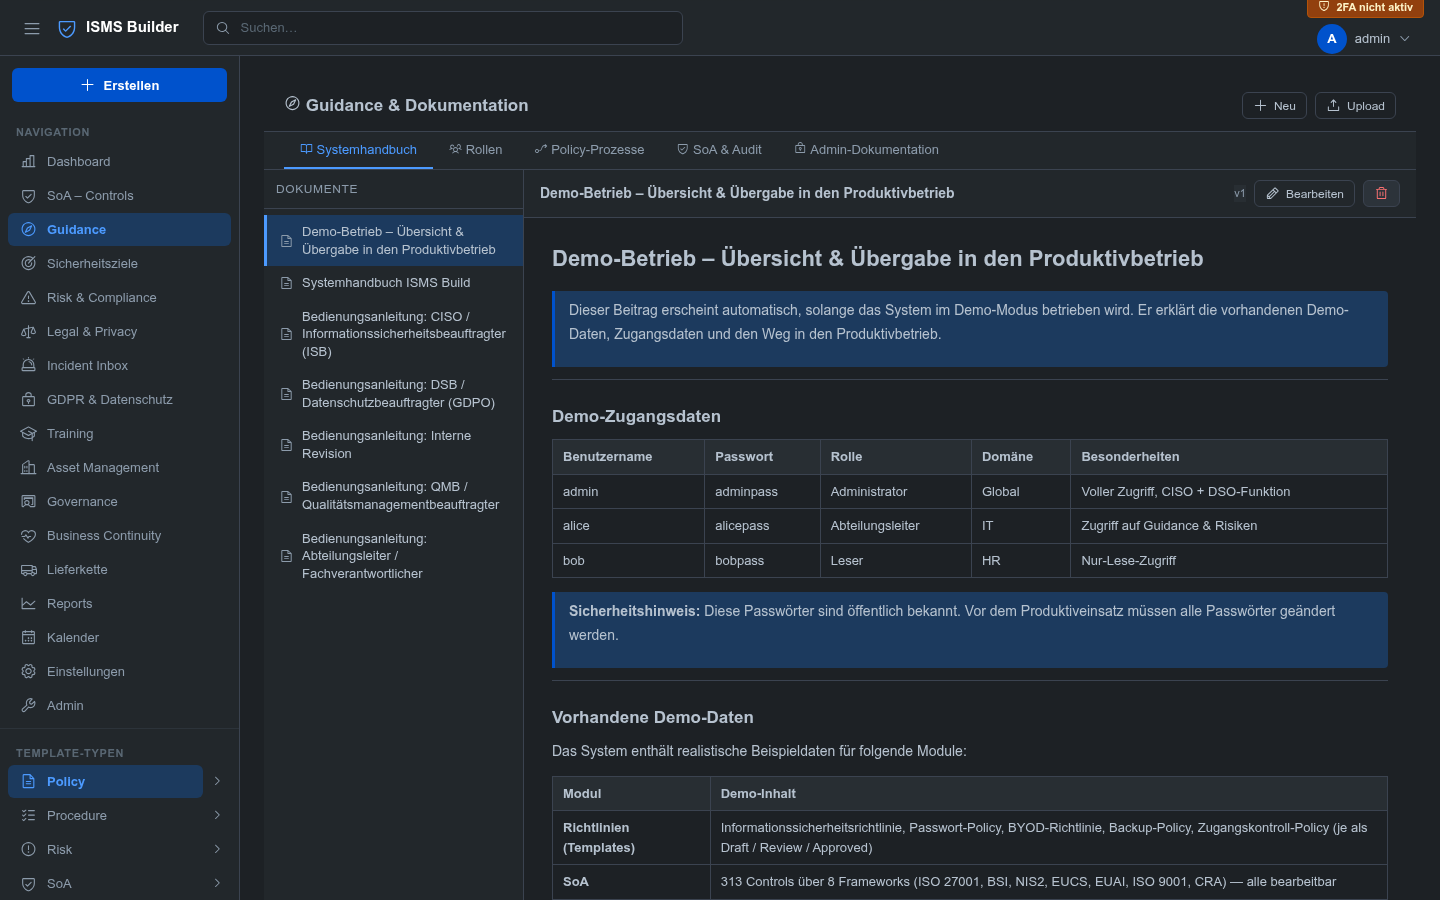 | 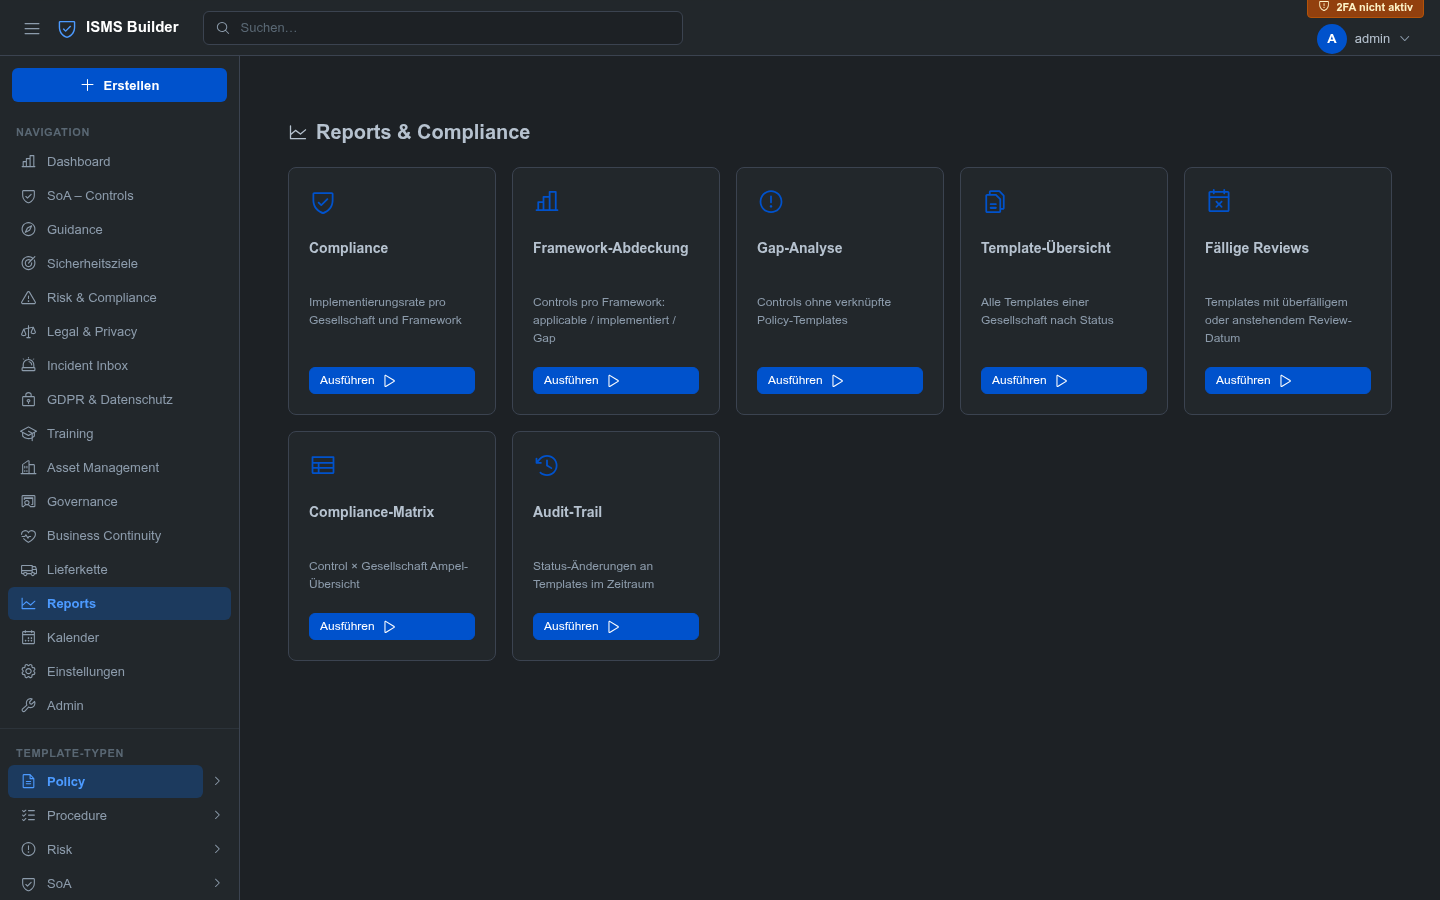 |
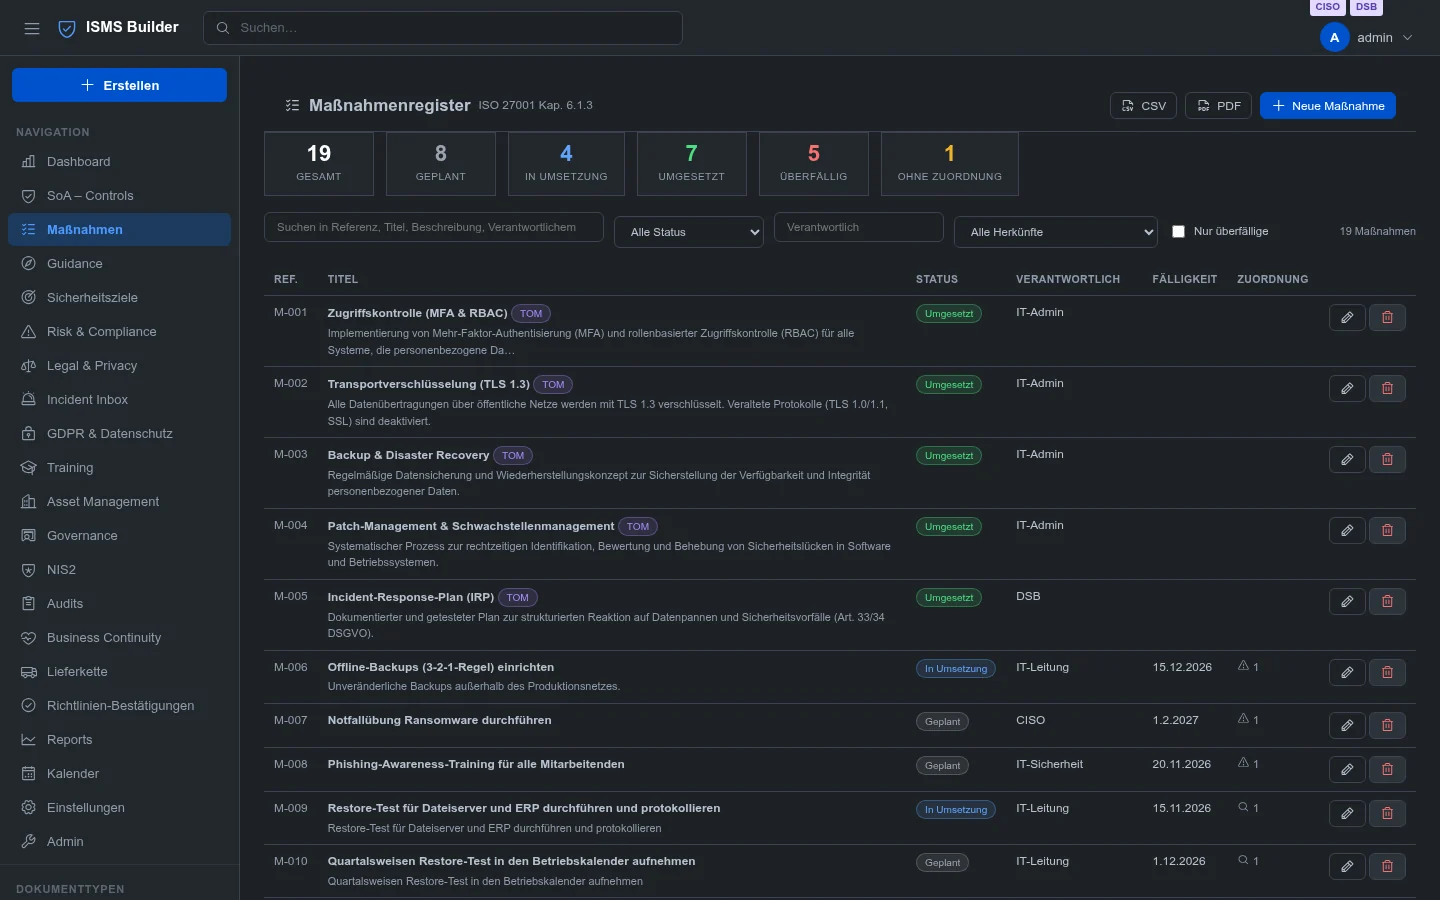
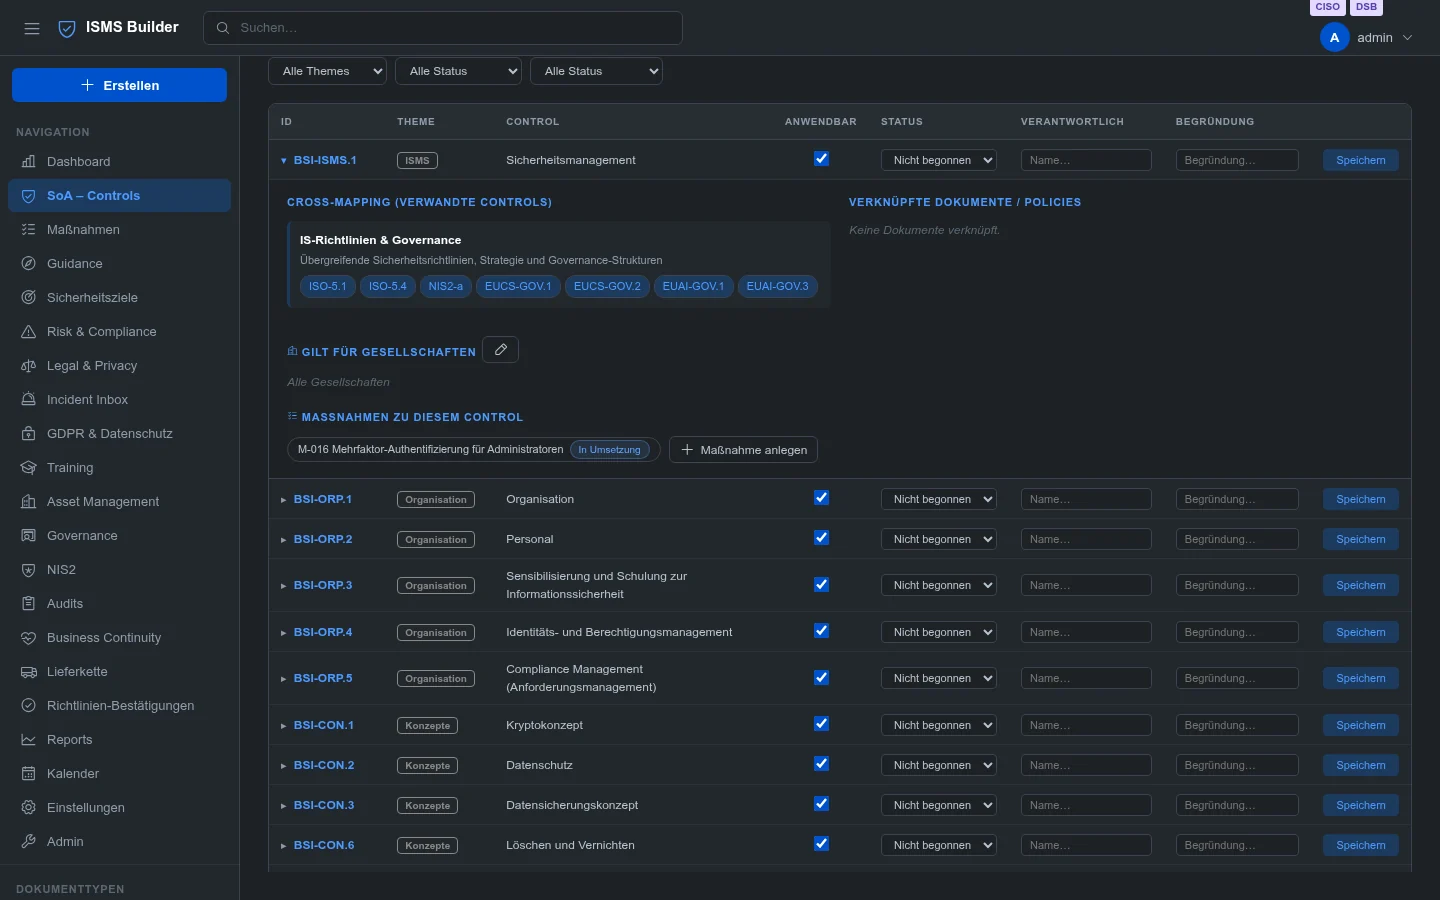
| Registro de medidas | Medidas para un control |
|---|---|
|  |  |
> Ejecuta `npm start` y abre `https://localhost:3000` para explorar localmente el conjunto completo de datos de demostración.
---
## Resumen de funcionalidades
| Módulo | Descripción | Normas |
|---|---|---|
| **Gestión de políticas** | CRUD de plantillas, versionado, ciclo de vida (borrador → revisión → aprobado → archivado), jerarquía de espacios, adjuntos | ISO 27001 §5 |
| **Declaración de aplicabilidad** | 147 controles integrados en 5 marcos (BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, CRA) más los controles ISO 27001 / 9000 / 9001 que usted mismo importa (nunca incluidos de serie), la pestaña **Controles personalizados** y cualquier otra pestaña de marco se pueden desactivar en Administración → Módulos cuando no las utilice (los controles existentes se conservan), **grupos propios** (sus propios marcos como NEN 7510, TISAX o un requisito de cliente, con su propia pestaña: créelos e importe los controles desde un archivo JSON con vista previa y fusión — no se incluyen textos de normas; [docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/template-type-soa.md)), edición en línea, análisis de brechas, mapeo cruzado | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| **Registro de medidas** | Un registro único para tratamientos de riesgos, acciones para hallazgos de auditoría, medidas de gobernanza y TOMs — persona responsable, fecha de vencimiento, estado, evidencias; asignable a controles de la SoA, hallazgos y riesgos; mostrado en la SoA, riesgos, hallazgos, gobernanza y GDPR, actualizado automáticamente desde versiones anteriores ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-measures.en.md)) | ISO 27001 §6.1.3 / GDPR Art. 32 |
| **Gestión de riesgos** | Registro de riesgos, planes de tratamiento (conservados en el registro de medidas), rol de auditor | ISO 27001 §6.1 |
| **Objetivos de seguridad** | Seguimiento de KPI con barras de progreso, integración con el calendario | ISO 27001 §6.2 |
| **GDPR y privacidad** | VVT, contratos de encargado del tratamiento (AV), DSFA, TOMs, cola de DSAR, temporizador de 72 h, registro de eliminaciones con alertas por correo electrónico | DSGVO Art. 13–35 |
| **Gestión de activos** | Registro de activos ordenado por categoría, tipo y nombre con columnas ordenables, tipos de activo editables, objetivos de protección (CIA + autenticidad) con herencia de dependencias, niveles de clasificación, seguimiento de EoL | ISO 27001 A.5.9–5.12 |
| **BCM / BCP** | Análisis de impacto en el negocio, planes de continuidad, ejercicios, plantillas para los tres, registro de requisitos ISO 22301 (importación desde su edición licenciada) | ISO 27001 A.5.29–5.30 / NIS2 |
| **Registros de formación** | Catálogo de formaciones, seguimiento de finalización, archivos de evidencia, confirmación de participación (PDF) | ISO 27001 A.6.3 |
| **Gestión de proveedores** | Registro de proveedores, programación de auditorías, evaluación de riesgos | ISO 27001 A.5.19–5.22 |
| **Legal y contratos** | Contratos, NDAs, políticas de privacidad, calendario de vencimientos | |
| **Bandeja de incidentes** | Bandeja de entrada del CISO + **formulario público de notificación** (no requiere inicio de sesión) | NIS2 / BSI |
| **Gobernanza** | Revisiones por la dirección, actas de reuniones, medidas de gobernanza (conservadas en el registro de medidas) | ISO 27001 §9.3 |
| **Informes** | Matriz de cumplimiento (Control × Entidad), informe de brechas, ciclos de revisión, exportación CSV | |
| **Hallazgos de auditoría** | Registro de hallazgos (IST→SOLL→Riesgo→Recomendación), planes de acción, seguimiento de severidad/estado, referencia FIND-YYYY-NNNN | ISO 27001 §9.2 |
| **Gestión de auditorías** | Auditorías con listas de verificación, hallazgos creados a partir de no conformidades, programa anual de auditorías (plan trimestral, aprobación), integración con calendario y panel de control, exportación CSV/PDF | ISO 27001 §9.2, ISO 19011 |
| **Acuses de recibo de políticas** | Distribución verificable de políticas al personal y confirmación de comprensión, evidencia de auditoría centralizada ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-policy-acknowledgements.en.md)) | ISO 27001 7.3, A.6.3 |
| **NIS2** | Lista de verificación de gobernanza del Art. 21 (30 elementos) y plazos de notificación del Art. 23 con alertas automáticas | NIS2 Art. 21 / 23 |
| **Calendario** | Un calendario para las fechas de vencimiento de todos los módulos: medidas, tratamientos de riesgos, auditorías, revisiones, contratos, formaciones, plazos | |
| **Guía** | Manual y base de conocimiento integrados (guías de módulos, guías de roles, documentos propios) con búsqueda, en seis idiomas | |
| **Organización y logotipo de la empresa** | Configuración de la organización (responsabilidades, idiomas, notificaciones, SMTP, WebDAV, orden del menú, unidades organizativas) y un logotipo de empresa cargable que se muestra en la página de inicio de sesión, en los PDF de políticas y en las vistas de impresión; el logotipo de ISMS Builder se incluye con el conjunto de demostración ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-organisation.en.md)) | |
| **Evaluación de Impacto relativa a la Protección de Datos (DPIA)** | Nueve plantillas listas para usar (RR. HH. en la nube, videovigilancia, monitorización de empleados, servicios de IA, elaboración de perfiles, datos de salud, biometría, denuncia de irregularidades, selección de personal), una comprobación previa «¿se necesita una DPIA?», una revisión del DPO antes de la aprobación y una vista de impresión; la empresa la prepara, el DPO la revisa ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-dsfa.en.md)) | RGPD Art. 35 |
| **Plantillas del RGPD** | Plantillas listas para usar para registros de actividades de tratamiento (14), contratos de encargo de tratamiento (12), brechas de datos (10), respuestas a interesados (10) y medidas técnicas y organizativas (24), en seis idiomas; rellene previamente el formulario, que debe adaptarse cuidadosamente a su propia empresa; no constituye asesoramiento jurídico ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-gdpr.en.md)) | RGPD Art. 30, 28, 33, 12–22, 32 |
| **Borradores de IA (Asistente de políticas)** | Redacte un documento a partir de una lista fija de títulos con la IA conectada (Ollama) o copiando y pegando con la IA que prefiera; un filtro bloquea los datos personales y técnicos, y los marcadores de posición se rellenan localmente a partir de los datos de la organización ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-ai-drafts.en.md)) | |
| **Aplicación móvil (Android)** | Aplicación Android independiente que funciona sin conexión con su propio conjunto de datos y se sincroniza con el servidor por Wi-Fi o mediante un paquete de archivos: cuentas de sincronización con permisos por módulo, configuración mediante código QR, plantillas, SoA, riesgos, activos, hallazgos y guía (solo lectura); requiere `STORAGE_BACKEND=json` ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-mobile-sync.en.md)). Aún no publicada: si desea probarla con antelación, póngase en contacto a través del [sitio web del proyecto](https://www.isms-builder.com/#contact) | |
| **Trazabilidad** | Cada registro se vincula a los controles del SoA + documentos de políticas — bidireccional | |
| **Búsqueda semántica** | Búsqueda local con IA mediante Ollama (nomic-embed-text) con alternativa por palabras clave; la dirección de la IA, los modelos y una **clave de API opcional** (enviada como `Authorization: Bearer`, por ejemplo a una pasarela delante de Ollama, de modo que su registro identifique las solicitudes de ISMS Builder) se configuran en Administración; la clave nunca se vuelve a mostrar, ni se registra ni se exporta | |
| **Multi-entidad** | Árbol de estructura corporativa, aplicabilidad por entidad para controles y políticas | |
| **Interfaz multilingüe y datos de demostración** | Interfaz completa, contenido de demostración y documentación de módulos en 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET; el administrador controla los idiomas disponibles. Los textos en FR, NL, HU y ET son traducciones propias — se recomienda una revisión por hablantes nativos | |
---
### ⚠ IMPORTANTE: Los controles ISO requieren instalación manual por parte del administrador
> **ISO 27001:2022, ISO 9000:2015 e ISO 9001:2015** son estándares protegidos por derechos de autor publicados
> por la Organización Internacional de Normalización (ISO, © ISO). Las definiciones de los controles
> (títulos, descripciones, texto de los requisitos) **no están incluidas** en este software y **no deben**
> redistribuirse sin una licencia ISO válida.
**Qué significa esto en la práctica:**
Los módulos SoA para ISO 27001, ISO 9000 e ISO 9001 se distribuyen sin contenido de controles.
El administrador **debe importar manualmente** los controles antes de que estos marcos puedan utilizarse:
1. Obtenga una copia con licencia del estándar en [iso.org](https://www.iso.org/) o en un organismo nacional autorizado
2. Prepare un archivo JSON con las definiciones de sus controles (formato documentado en `scripts/import-iso-controls.sh`)
3. Ejecute el script de importación:
```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
```
4. Reiniciar el servidor de ISMS Builder
> **Marcos incluidos de serie (no se requiere licencia ISO):**
> BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act y CRA se basan en legislación de la UE y
> publicaciones federales alemanas de acceso público y están totalmente preinstalados.
>
> **Otros marcos (NEN 7510, TISAX, requisitos de clientes, …):** un administrador crea un *grupo propio* en la SoA
> (botón **+ Grupo propio**) e importa los controles desde un archivo JSON — con una vista previa, fusionados en lugar de reemplazados, y sin
> que se incluya ningún texto estándar. Importe únicamente contenido para el que tenga licencia
> (archivo de ejemplo: `docs/examples/soa-custom-framework.example.json`). La importación de ISO anterior se limita a ISO 27001, 9000 y 9001.
>
> **Aviso legal:** Los textos estándar de ISO 27001/9000/9001, NEN 7510 y los catálogos de evaluación TISAX (VDA ISA) están sujetos a los derechos de sus editores (derecho de autor y derecho de marcas) y no se distribuyen con ISMS Builder. Los controles de ejemplo en los datos de demostración son textos de marcador de posición inventados por nosotros, sin conexión con la redacción de los estándares — incompletos y no utilizables ni para certificaciones ni para evaluaciones TISAX. Importe únicamente textos para los que tenga licencia. Esto no constituye asesoramiento legal.
Operar los módulos de marcos ISO sin una licencia válida para el estándar correspondiente es
responsabilidad exclusiva del operador. El proyecto ISMS Builder y sus colaboradores no aceptan
ninguna responsabilidad por el uso sin licencia de contenido protegido por ISO.
---
## Inicio rápido
```bash
git clone https://github.com/coolstartnow/isms-builder.git
cd isms-builder
npm install
cp .env.example .env # set JWT_SECRET to a long random string
npm start # http://localhost:3000
```
Inicia sesión con **`[email protected]` / `adminpass`**. En el primer inicio de sesión se te pedirá que elijas tu **idioma de los datos de demostración** (🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET) o que empieces con un sistema vacío. Cambia la contraseña del administrador inmediatamente después. Consulta [Cuentas de demostración](#demo-accounts) para las demás cuentas de prueba.
Para uso en producción con HTTPS:
```bash
# .env
JWT_SECRET=<output of: openssl rand -hex 32> # required; production refuses a missing, short or placeholder secret
STORAGE_BACKEND=json
SSL_CERT_FILE=/etc/ssl/certs/your.crt
SSL_KEY_FILE=/etc/ssl/private/your.key
```
**¿Pasar a producción?** Producción es siempre una **instalación nueva** – demo y producción nunca se mezclan.
No conviertas una instancia de demo (ni sus datos) en un sistema de producción: instala una nueva instancia
(`STORAGE_BACKEND=json` es el valor predeterminado recomendado, consulta `.env.example`), crea tu propio administrador
y establece tus propios secretos. Las funciones *Demo Reset* y *Demo Import* de la aplicación son funciones de la instancia
de demo únicamente: no son una herramienta de copia de seguridad, restauración o migración, y *Demo Import* funciona solo con
`STORAGE_BACKEND=json`.
Los marcos SoA integrados (BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, CRA) se crean
automáticamente en todos los backends de almacenamiento. Los textos de control de ISO 27001 / 9000 / 9001 están
protegidos por derechos de autor de ISO y **nunca** se incluyen – proporciónalos tú mismo en `data/iso-controls.json`
(consulta `scripts/import-iso-controls.sh`).
---
### Cuentas de demo
El conjunto de demo contiene estas cuentas, para que se pueda probar cada rol y función. **Las contraseñas son públicas y solo para uso en demo.**
| Usuario | Inicio de sesión (correo electrónico) | Contraseña | Rol | Función | Úsala para probar |
|---|---|---|---|---|---|
| admin | `[email protected]` | `adminpass` | Administrador | CISO + DPO | todo, incluida la administración |
| ciso | `[email protected]` | `cisopass` | Propietario de contenido | **CISO** | la función CISO sin derechos de administrador (como carla) |
| dsb | `[email protected]` | `dsbpass` | Propietario de contenido | **DPO** | la función DPO sin derechos de administrador (como dana) |
| alice | `[email protected]` | `alicepass` | Jefe de departamento | ninguna | políticas, riesgos y guías (lectura y escritura) |
| bob | `[email protected]` | `bobpass` | Lector | ninguna | acceso de solo lectura |
| carla | `[email protected]` | `carlapass` | Propietario de contenido | **CISO** | preparar y aprobar una DPIA; ella **no** puede introducir la opinión del DPO |
| dana | `[email protected]` | `danapass` | Propietario de contenido | **DPO** | introducir la opinión del DPO sobre una DPIA |
carla y dana son dos personas distintas sin derechos de administrador, por lo que la revisión de la DPIA se puede probar como se pretende: carla prepara la DPIA, dana introduce la opinión, carla aprueba. ciso y dsb son las mismas dos funciones como cuentas separadas.
**Qué cuentas existen depende de cómo lo inicies:**
- **Imagen Docker / instalación nueva sin un directorio de datos:** admin, alice, bob, carla, dana.
- **Checkout del código fuente (`git clone`):** el repositorio incluye `data/rbac_users.json` con admin, ciso, dsb, alice, bob. carla y dana se añaden mediante la importación de demo o cargando un paquete de demo (2FA desactivado).
- **Demo pública (`DEMO_HOSTING`):** las contraseñas de las siete cuentas enumeradas arriba se mantienen en estos valores públicos; las cuentas que no existen en ese conjunto de datos se omiten.
- Cambiar a producción (Admin → Maintenance → Demo reset) las elimina todas excepto `admin`. Cambia la contraseña de admin inmediatamente después.
## Docker
Cada versión se publica como un GitHub Package en el GitHub Container Registry, para
`linux/amd64` y `linux/arm64` — etiquetada como `:latest` y `:<version>` (p. ej., `:1.37.5.2`):
```bash
docker compose up -d
# App runs at http://localhost:3000
```
O sin Compose (`data/` debe ser un bind mount — los datos nunca se incorporan a la imagen):
```bash
docker run -d --name isms-builder -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-v "$PWD/data:/app/data" \
ghcr.io/coolstartnow/isms-builder:latest
```
Este es el valor predeterminado, que almacena los datos como archivos JSON simples en `./data` — no se necesita ningún contenedor de base de datos en absoluto. Es la configuración recomendada para equipos pequeños y es la que utilizan los dos comandos anteriores.
**Usar PostgreSQL (o MariaDB) en lugar de JSON.** La imagen lo admite de forma nativa, pero — a diferencia de la configuración JSON anterior — necesita un segundo contenedor (la base de datos real) más un puñado de variables de entorno que le indiquen a la aplicación cómo conectarse a ella. Si solo descargaste la imagen en sí (`docker pull ghcr.io/coolstartnow/isms-builder`) sin haber clonado nunca este repositorio, esos nombres de variables no son visibles en ningún sitio de forma predeterminada — `docker-compose.yml` y `.env.example`, donde están documentados, son archivos de este repositorio Git, no parte de la imagen. Esta sección existe para que esa información no sea un secreto exclusivo del repositorio.
La imagen `isms-builder` en sí nunca incluye un servidor de base de datos — `postgres:17` (o `mariadb:11`) es un motor de base de datos completamente genérico y vacío de Docker Hub, sin ningún conocimiento de las tablas de este proyecto. Esas tablas (riesgos, activos, controles de SoA, etc.) las crea automáticamente la propia aplicación en el momento en que se inicia y encuentra una base de datos vacía — sin importación manual de SQL, sin un paso de migración separado que tengas que ejecutar. Consulta "¿Cómo se crea el esquema de la base de datos?" más abajo si quieres conocer la mecánica completa.
Dos contenedores, una red Docker compartida, y luego se le indica a la aplicación dónde encontrar la base de datos:
```bash
# 1) An isolated network so the two containers can reach each other by name
docker network create isms-net
# 2) The database — empty until the app first connects and creates its tables
docker run -d --name isms-postgres --network isms-net \
-e POSTGRES_DB=isms_builder \
-e POSTGRES_USER=isms \
-e POSTGRES_PASSWORD="$(openssl rand -hex 16)" \
-v isms-postgres-data:/var/lib/postgresql/data \
postgres:17-alpine
# 3) The app, pointed at that database by container name (isms-postgres) via
# Docker's built-in DNS on the shared network — no host/port juggling needed
docker run -d --name isms-builder --network isms-net -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-e STORAGE_BACKEND=postgres \
-e DB_HOST=isms-postgres \
-e DB_PORT=5432 \
-e DB_USER=isms \
-e DB_PASS="<same password as POSTGRES_PASSWORD above>" \
-e DB_NAME=isms_builder \
ghcr.io/coolstartnow/isms-builder:latest
```
Qué significa cada variable:
| Variable | Propósito |
|---|---|
| `STORAGE_BACKEND` | `postgres` (o `pg`) para PostgreSQL, `mariadb` para MariaDB/MySQL. Déjalo sin definir (o `json`) para la configuración JSON predeterminada. |
| `DB_HOST` | Nombre de host del contenedor de base de datos. En una red Docker compartida, esto es solo el `--name` del contenedor — Docker lo resuelve automáticamente. |
| `DB_PORT` | `5432` para PostgreSQL, `3306` para MariaDB. |
| `DB_USER` / `DB_PASS` / `DB_NAME` | Deben coincidir con lo que hayas configurado en el contenedor de base de datos (`POSTGRES_USER`/`POSTGRES_PASSWORD`/`POSTGRES_DB` arriba, o los equivalentes de MariaDB). |
Para MariaDB, sustituye `postgres:17-alpine` por `mariadb:11`, usa sus variables `MARIADB_DATABASE` /
`MARIADB_USER` / `MARIADB_PASSWORD` en el paso 2, y `STORAGE_BACKEND=mariadb` /
`DB_PORT=3306` en el paso 3. La lista completa y con referencias cruzadas de todas las variables de entorno que este
proyecto reconoce — incluidas las que no se cubren aquí (SSL, confianza en proxy inverso, SMTP,
2FA, …) — se encuentra en [`.env.example`](https://github.com/coolstartnow/isms-builder/blob/main/.env.example) en este repositorio.
Los usuarios de Compose obtienen esto gratis: `docker-compose.yml` ya incluye los perfiles de servicio
`mariadb` y `postgres` (comentados por defecto, junto con las explicaciones equivalentes de las variables de entorno) —
`docker compose --profile postgres up -d` inicia ambos contenedores conectados automáticamente,
sin necesidad de configuración manual de red ni de copiar y pegar contraseñas.
**¿Cómo se crea el esquema de la base de datos?** Ni la imagen `postgres:17` ni la `mariadb:11`
saben nada sobre este proyecto — son motores de base de datos genéricos y vacíos directamente de
Docker Hub. No hay ningún archivo de volcado SQL que importar ni ningún comando de migración separado que ejecutar a mano.
En su lugar, en el momento en que el contenedor `isms-builder` arranca y se conecta a una base de datos vacía, su
propio código de aplicación (no la imagen de la base de datos) crea cada tabla que necesita en el acto — consulta
[`server/db/knexDatabase.js`](https://github.com/coolstartnow/isms-builder/blob/main/server/db/knexDatabase.js): una lista de definiciones de tablas, cada una
comprobada con `hasTable()` y creada con `createTable()` si falta, todo antes de que la aplicación empiece
a aceptar solicitudes HTTP. Eso lo hace idempotente — el primer arranque construye el esquema completo
desde cero, y cada reinicio posterior contra la misma base de datos es una operación silenciosa sin efecto porque las
tablas ya existen. Este es el mismo mecanismo, sin modificar, que se verificó en vivo contra
SQLite, MariaDB 11 y PostgreSQL 17 (consulta [#70](https://github.com/coolstartnow/isms-builder/issues/70)).
Para compilar desde el código fuente, descomenta el bloque `build:` en `docker-compose.yml` y ejecuta
`docker compose up -d --build`.
Las imágenes incluyen una atestación de procedencia de compilación firmada:
```bash
gh attestation verify oci://ghcr.io/coolstartnow/isms-builder:latest --owner coolstartnow
```
---
## Requisitos
- **Node.js 18+** (probado: 18, 20, 22)
- npm 9+
- (Opcional) Docker + Docker Compose
- (Opcional) [Ollama](https://ollama.ai) para búsqueda semántica con IA local
---
## Configuración (`.env`)
| Variable | Predeterminado | Descripción |
|---|---|---|
| `JWT_SECRET` | *(obligatorio)* | Secreto para la firma JWT — al menos 32 caracteres aleatorios (`openssl rand -hex 32`). Con `NODE_ENV=production` (siempre el caso en la imagen Docker) el servidor no arranca con un secreto ausente, corto o de marcador de posición |
| `PORT` | `3000` | Puerto de escucha HTTP/HTTPS |
| `STORAGE_BACKEND` | `json` | `json` (predeterminado y recomendación actual; requerido por la aplicación móvil), `sqlite`, `mariadb` o `postgres` |
| `SSL_CERT_FILE` | — | Ruta al certificado TLS → habilita HTTPS |
| `SSL_KEY_FILE` | — | Ruta a la clave privada TLS |
| `DATA_DIR` | `./data` | Sobrescribir el directorio de datos (volúmenes Docker) |
| `SMTP_HOST` | — | Servidor SMTP para alertas por correo electrónico |
| `SMTP_PORT` | `587` | Puerto SMTP |
| `SMTP_USER` | — | Nombre de usuario SMTP |
| `SMTP_PASS` | — | Contraseña SMTP |
| `SMTP_FROM` | — | Dirección del remitente para las notificaciones |
---
## Arquitectura
```
server/
index.js — Express app setup, router mounts
auth.js — JWT auth, RBAC ranks, session
routes/ — 17 Express route modules (one per domain)
db/ — Data stores (jsonStore / sqliteStore / orgSettingsStore / …)
ai/ — Semantic search (embedder, embeddingStore, lexicalSearch)
reports.js — Report generation logic
ui/
index.html — SPA shell (Atlassian Dark Theme)
app.js — All render functions, ~6000 lines vanilla JS
style.css — CSS variables, dark theme
data/ — JSON files / SQLite DB (gitignored)
docs/
ISMS-build-documentation.md — Full architecture reference
architecture/ — C4 diagrams, data model, OpenAPI 3.0.3 spec
tests/ — Jest + Supertest (176 tests, --runInBand)
```
- **Autenticación:** cookie JWT (`sm_session`), contraseñas bcrypt, 2FA TOTP (aplicable en toda la organización)
- **RBAC:** `reader` → `editor` / `dept_head` → `contentowner` / `auditor` → `admin`
- **Persistencia:** archivos JSON (predeterminado, recomendado) o bases de datos SQL: SQLite mediante `better-sqlite3`, MariaDB/MySQL, PostgreSQL
---
[Read more](https://github.com/coolstartnow/isms-builder)






