
EntraFalcon V20260824
Una herramienta ligera de PowerShell para evaluar la postura de seguridad de entornos de Microsoft Entra ID. Ayuda a identificar objetos privilegiados, asignaciones arriesgadas y posibles configuraciones incorrectas.
EntraFalcon
EntraFalcon es una herramienta de evaluación basada en PowerShell para pentesters, analistas de seguridad y administradores de sistemas que permite evaluar la postura de seguridad de un entorno de Microsoft Entra ID.
Diseñada para ser fácil de usar, EntraFalcon se ejecuta en PowerShell 5.1 y 7, es compatible tanto con Windows como con Linux, y no requiere módulos adicionales de PowerShell, instalaciones extra ni consentimiento de la API de Microsoft Graph.
La herramienta ayuda a descubrir objetos privilegiados, asignaciones potencialmente riesgosas y configuraciones incorrectas de Acceso Condicional que a menudo pasan desapercibidas, tales como:
- Usuarios con control sobre grupos o aplicaciones de alto privilegio
- Aplicaciones empresariales externas o internas con permisos excesivos (por ejemplo, API de Microsoft Graph, roles de Azure)
- Usuarios con asignaciones de roles de Azure IAM directamente sobre recursos
- Cuentas privilegiadas sincronizadas desde on-premises
- Usuarios inactivos o usuarios sin capacidad de MFA
- Grupos desprotegidos utilizados en asignaciones sensibles (por ejemplo, exclusiones de Acceso Condicional, Propietario de Suscripción o miembro elegible de un grupo privilegiado)
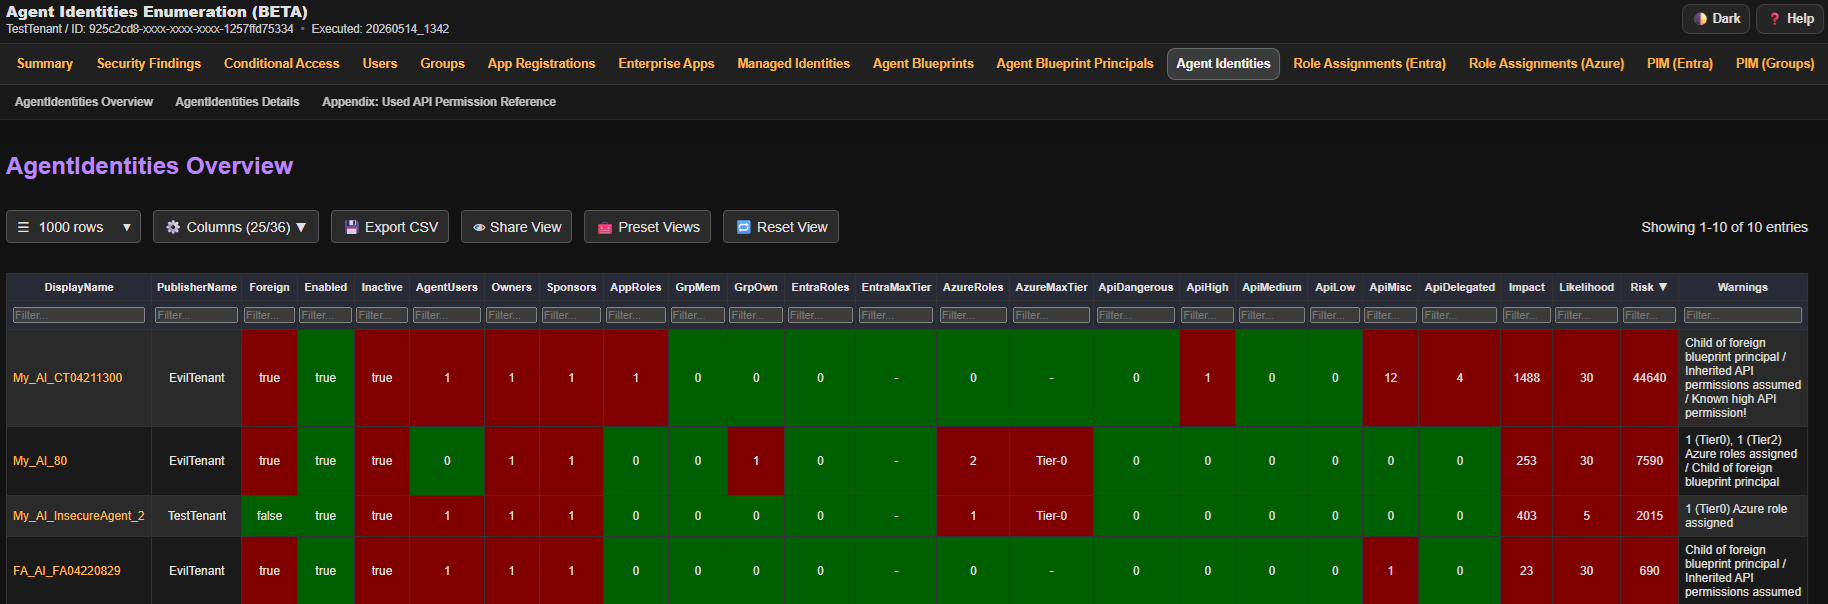
Los hallazgos se presentan en informes HTML interactivos para facilitar una exploración y análisis eficientes.
🚀 Características
- Script de PowerShell simple compatible con PowerShell 5.1 y 7. Funciona en Windows y Linux
- Autenticación integrada que soporta múltiples métodos
- Utiliza aplicaciones propias de Microsoft con ámbitos pre-consentidos para evitar las solicitudes de consentimiento de la API de Graph
- Genera informes HTML navegables que soportan filtrado, ordenamiento, exportación de datos, etc.
- Realiza más de 90 comprobaciones automatizadas y resume los resultados en un Informe de Hallazgos de Seguridad
- Incluye comprobaciones de configuraciones débiles del tenant y propiedades o permisos riesgosos de objetos
- Proporciona calificaciones de severidad, así como descripciones del problema, amenazas potenciales y guías de remediación
- Enumera los objetos afectados y enlaza directamente a sus informes detallados para una mayor investigación
- Realiza una puntuación básica de impacto, probabilidad y riesgo para resaltar objetos de alto privilegio débilmente protegidos y ordenar los datos.
- Muestra advertencias para configuraciones riesgosas y privilegios elevados
- Enumera objetos de Entra ID, incluyendo:
- Usuarios (incluyendo Usuarios Agente)
- Grupos
- Aplicaciones Empresariales
- Registros de Aplicaciones
- Identidades Administradas
- Identidades de agente
- Principales de blueprint de identidad de agente
- Blueprints de identidad de agente
- Asignaciones PIM:
- PIM para Roles de Entra
- PIM para Grupos
- PIM para Roles de Azure
- Asignaciones de Roles de Entra
- Asignaciones de Roles de Azure
- Asignaciones RBAC de Intune
- Paquetes de Acceso
- Catálogos de Gestión de Derechos
- RBAC de Catálogo
- Políticas de Acceso Condicional
- Unidades Administrativas
- Configuraciones de PIM:
- PIM para Roles de Entra
- PIM para Grupos (solo autenticación BroCi)
✅ Requisitos
| Tipo | Permiso | Obligatorio | Impacto si falta |
|---|---|---|---|
| Rol de Entra ID | Lector Global | Sí | No es posible ejecutar los scripts |
| Rol de Azure | Lector: En cada Grupo de Administración o Suscripción | No | No se pueden evaluar las asignaciones de Azure IAM |
Además, debe poder autenticarse en la API de Microsoft Graph y, opcionalmente, en la API de Azure ARM desde el dispositivo donde ejecuta la herramienta. Asegúrese de que las Políticas de Acceso Condicional no bloqueen su autenticación.
▶️ Uso
Descargar EntraFalcon
Para comenzar, clone el repositorio y navegue hasta el directorio del proyecto:```powershell git clone https://github.com/CompassSecurity/EntraFalcon cd EntraFalcon
Nota: Es posible que necesites cambiar temporalmente la política de ejecución de PowerShell para ejecutar el script.
¡Hazlo solo para scripts de confianza!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
Ejecutar EntraFalcon
EntraFalcon incluye soporte integrado para la autenticación de Entra ID. Use -AuthFlow para seleccionar el flujo de autenticación.
Para evaluaciones normales, use uno de los flujos de cobertura completa:
| Flujo recomendado | Ideal para | Plataforma | Cobertura |
|---|---|---|---|
BroCi (predeterminado) | Ejecuciones interactivas en Windows | Windows | Completa |
BroCiManualCode | Autenticación en otro navegador | Windows, Linux, macOS | Completa |
BroCiToken | Token de actualización existente de Azure Portal | Windows, Linux, macOS | Completa |
ServicePrincipal | Automatización / CI | Windows, Linux, macOS | Completa |
BroCi usa un inicio de sesión interactivo. BroCiToken y ServicePrincipal no usan ninguno. Los flujos de usuario de respaldo pueden requerir múltiples inicios de sesión interactivos porque se solicitan tokens de recursos separados.
Flujos de autenticación de respaldo
Debido a la falta de aplicaciones propias con consentimiento previo, los flujos de respaldo no pueden realizar la enumeración completa (PIM for Groups, Access Packages, Catalogs). Por lo tanto, actualmente siguen siendo solo opciones de respaldo.
| Flujo | Usar solo cuando | Plataforma | Limitaciones |
|---|---|---|---|
AuthCode | Se requiere compatibilidad heredada | Windows | Cobertura parcial. Sin informe independiente de PIM for Groups, Access Packages o Catalogs. |
DeviceCode | La autenticación basada en navegador no es posible | Windows, Linux, macOS | Cobertura parcial. Sin informe independiente de PIM for Groups, Access Packages o Catalogs. Algunas comprobaciones de Security Findings se ejecutan con profundidad reducida. |
ManualCode | La autenticación debe completarse mediante una sesión de navegador separada | Windows, Linux, macOS | Cobertura parcial. Sin informe independiente de PIM for Groups, Access Packages o Catalogs. |
Recomendado: Flujo BroCi (predeterminado / solo Windows)
BroCi usa aplicaciones propias alternativas y requiere solo un inicio de sesión interactivo.
Es útil cuando el cliente Azure Active Directory PowerShell requiere asignación y debe evitarse.```powershell
.\run_EntraFalcon.ps1
Selección explícita de BroCi:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
Recomendado: BroCi + Flujo de Código Manual```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
1. El script copia la URL de autenticación al portapapeles.
2. Pegue la URL en un navegador (opcionalmente en otro dispositivo para compatibilidad con SSO).
3. Abra las herramientas de desarrollador del navegador y, en la pestaña Network, habilite `Preserve log`.
4. Complete la autenticación.
5. Busque en el registro de red `code=1.` y copie la URL de la solicitud que contiene el código al portapapeles.
6. Pulse Enter para continuar; el script lee el código del portapapeles y completa la adquisición del token.