
 compasssecurity/entrafalcon
Una herramienta ligera de PowerShell para evaluar la postura de seguridad de entornos de Microsoft Entra ID. Ayuda a identificar objetos privilegiados, asignaciones arriesgadas y posibles configuraciones incorrectas.

# EntraFalcon
EntraFalcon es una herramienta de evaluación basada en PowerShell para pentesters, analistas de seguridad y administradores de sistemas que permite evaluar la postura de seguridad de un entorno de Microsoft Entra ID.
Diseñada para ser fácil de usar, EntraFalcon se ejecuta en PowerShell 5.1 y 7, es compatible tanto con Windows como con Linux, y no requiere módulos adicionales de PowerShell, instalaciones extra ni consentimiento de la API de Microsoft Graph.
La herramienta ayuda a descubrir objetos privilegiados, asignaciones potencialmente riesgosas y configuraciones incorrectas de Acceso Condicional que a menudo pasan desapercibidas, tales como:
- Usuarios con control sobre grupos o aplicaciones de alto privilegio
- Aplicaciones empresariales externas o internas con permisos excesivos (por ejemplo, API de Microsoft Graph, roles de Azure)
- Usuarios con asignaciones de roles de Azure IAM directamente sobre recursos
- Cuentas privilegiadas sincronizadas desde on-premises
- Usuarios inactivos o usuarios sin capacidad de MFA
- Grupos desprotegidos utilizados en asignaciones sensibles (por ejemplo, exclusiones de Acceso Condicional, Propietario de Suscripción o miembro elegible de un grupo privilegiado)
Los hallazgos se presentan en informes HTML interactivos para facilitar una exploración y análisis eficientes.
## 🚀 Características
- Script de PowerShell simple compatible con PowerShell 5.1 y 7. Funciona en Windows y Linux
- Autenticación integrada que soporta múltiples métodos
- Utiliza aplicaciones propias de Microsoft con ámbitos pre-consentidos para evitar las solicitudes de consentimiento de la API de Graph
- Genera informes HTML navegables que soportan filtrado, ordenamiento, exportación de datos, etc.
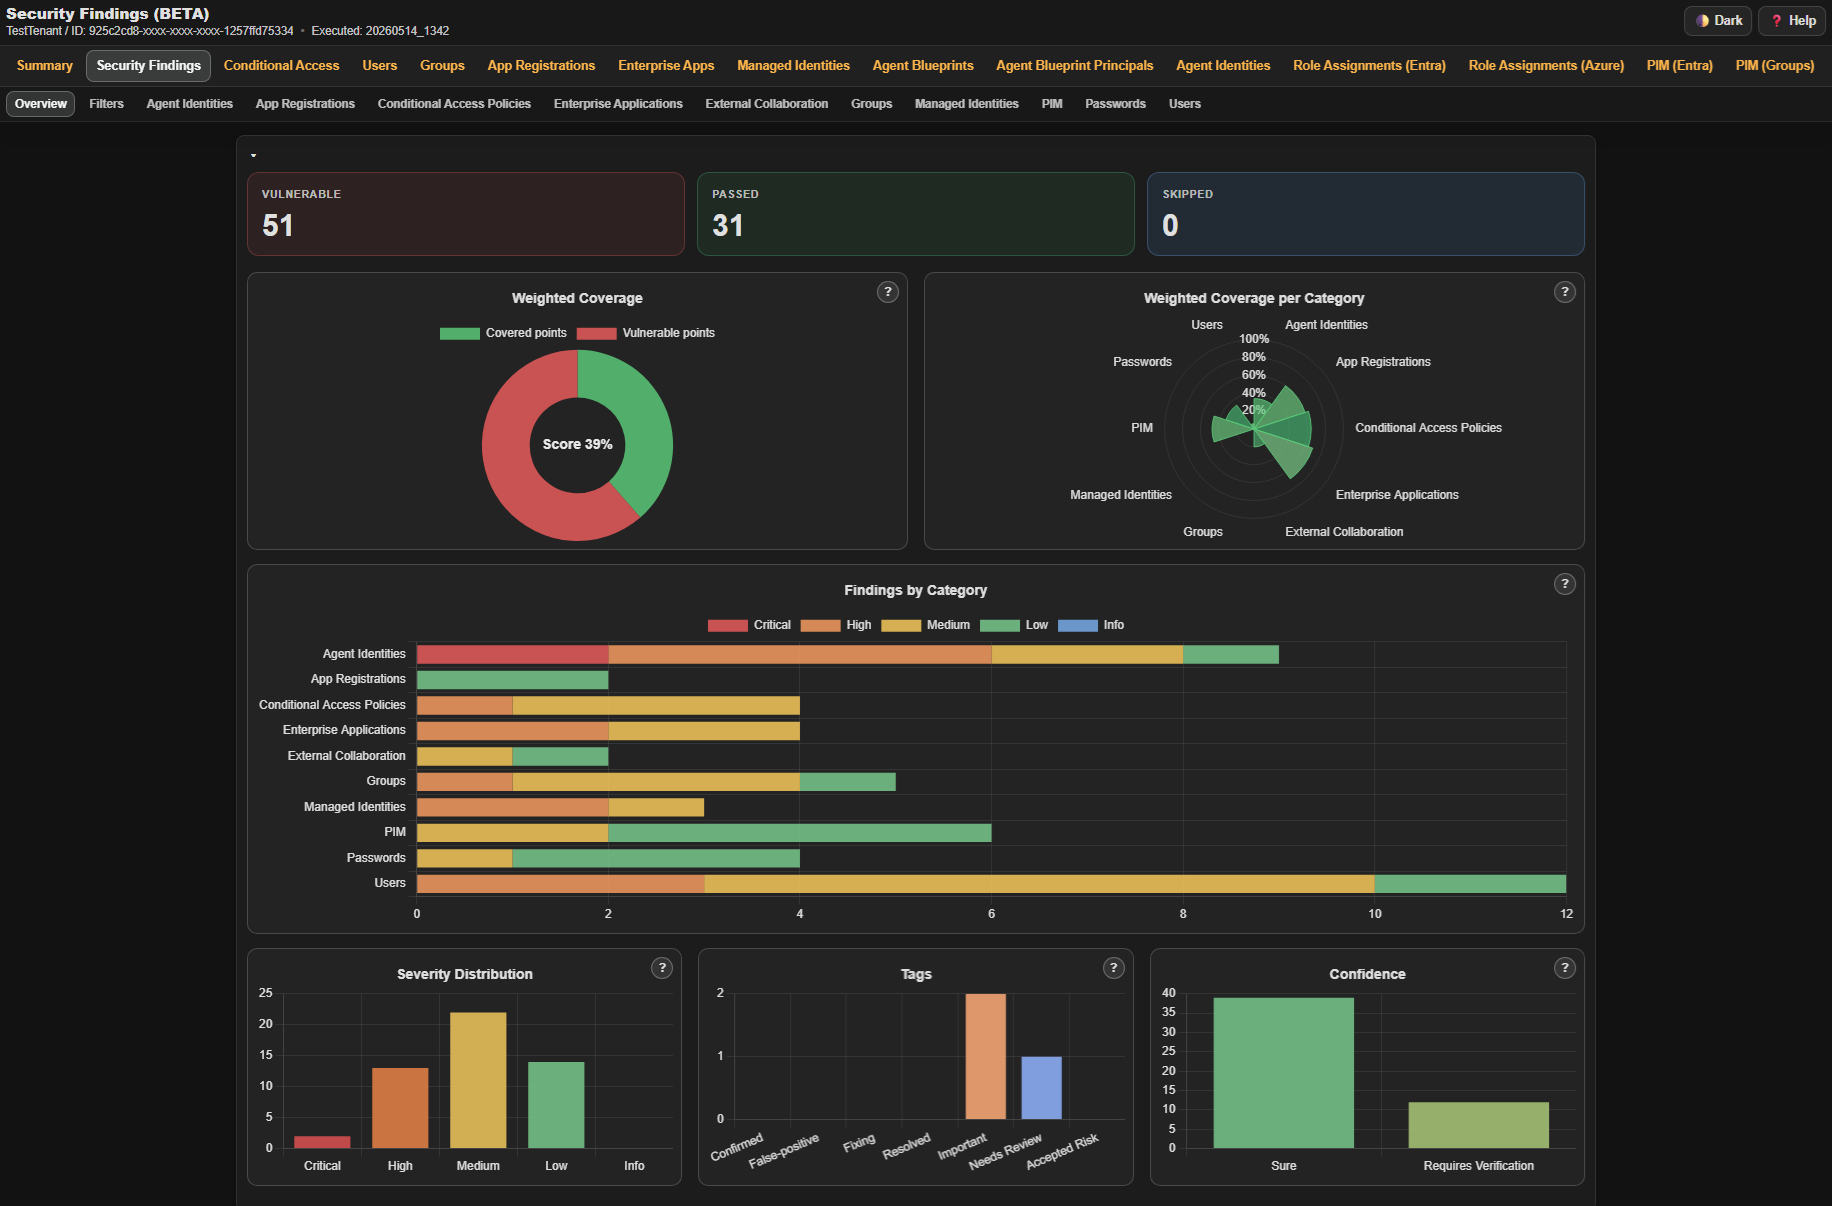
- Realiza más de 90 comprobaciones automatizadas y resume los resultados en un Informe de Hallazgos de Seguridad
- Incluye comprobaciones de configuraciones débiles del tenant y propiedades o permisos riesgosos de objetos
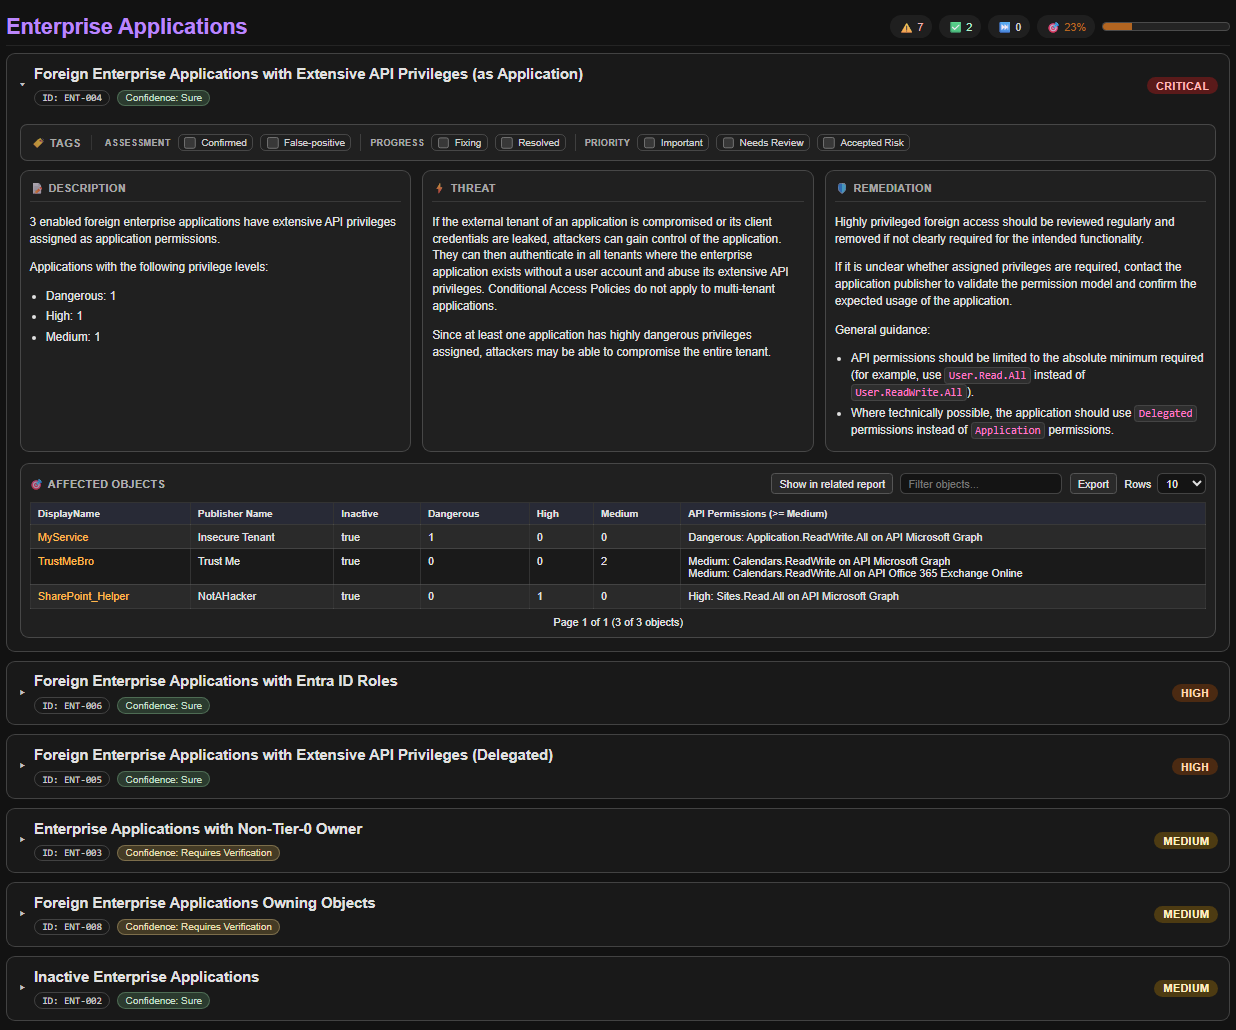
- Proporciona calificaciones de severidad, así como descripciones del problema, amenazas potenciales y guías de remediación
- Enumera los objetos afectados y enlaza directamente a sus informes detallados para una mayor investigación
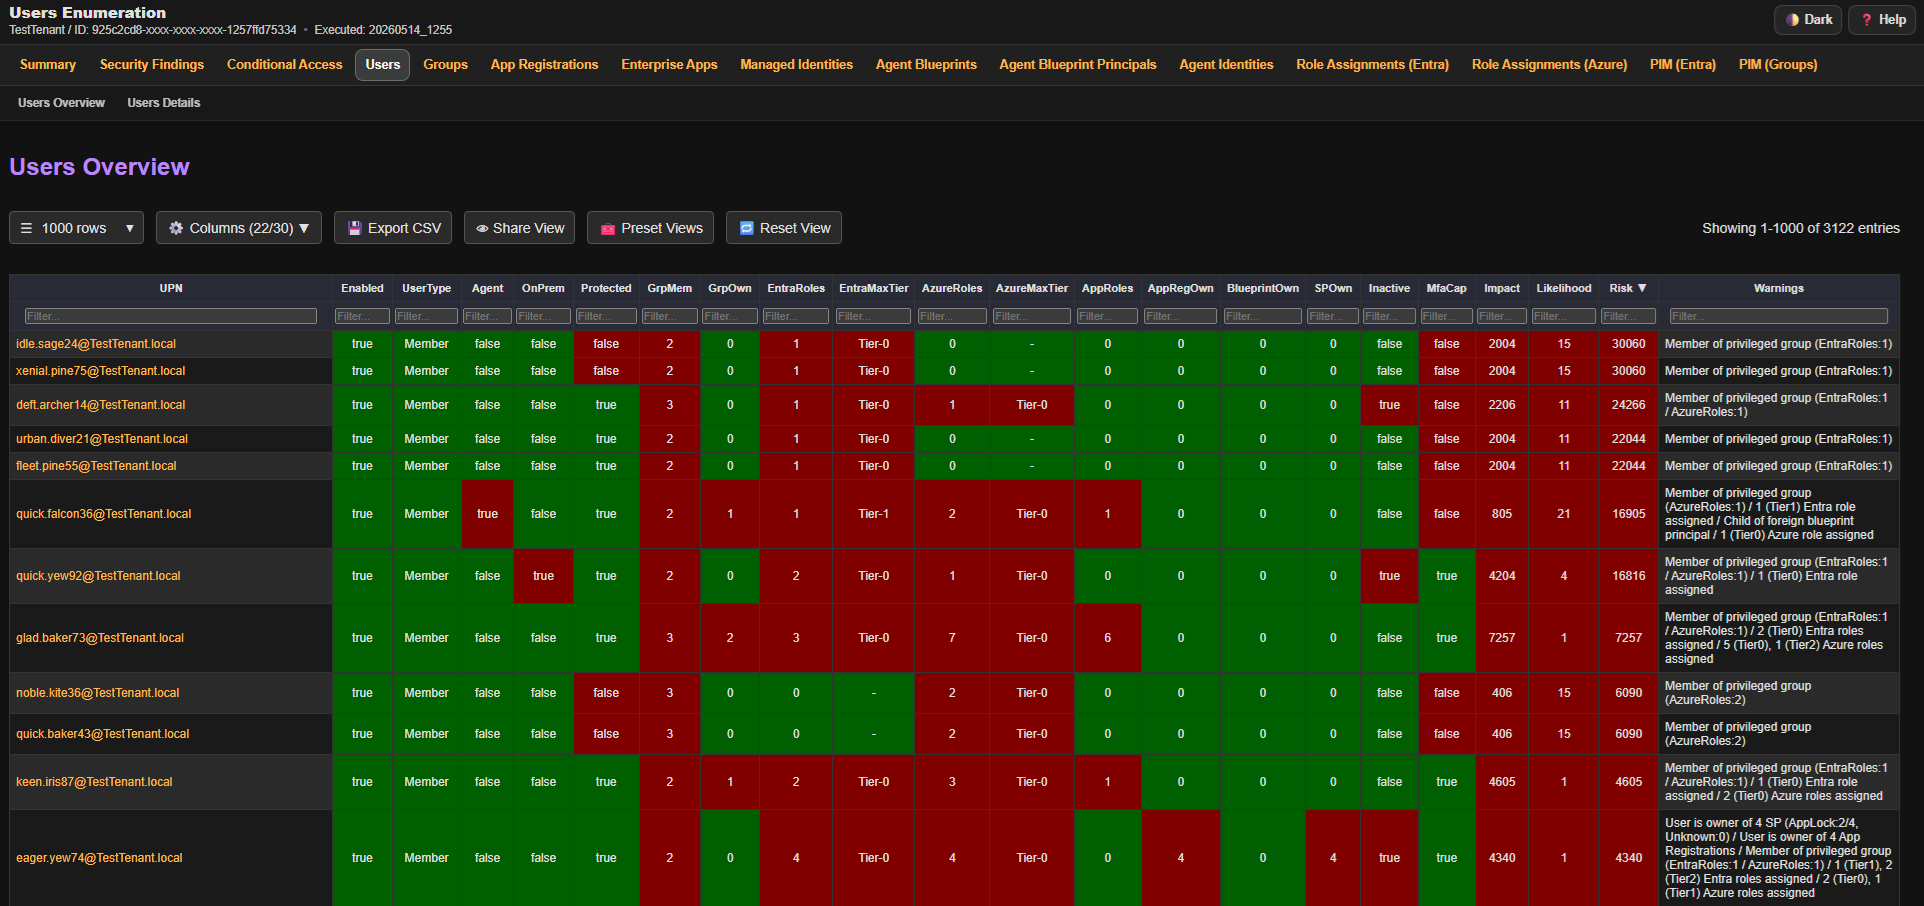
- Realiza una puntuación básica de impacto, probabilidad y riesgo para resaltar objetos de alto privilegio débilmente protegidos y ordenar los datos.
- Muestra advertencias para configuraciones riesgosas y privilegios elevados
- Enumera objetos de Entra ID, incluyendo:
- Usuarios (incluyendo Usuarios Agente)
- Grupos
- Aplicaciones Empresariales
- Registros de Aplicaciones
- Identidades Administradas
- Identidades de agente
- Principales de blueprint de identidad de agente
- Blueprints de identidad de agente
- Asignaciones PIM:
- PIM para Roles de Entra
- PIM para Grupos
- PIM para Roles de Azure
- Asignaciones de Roles de Entra
- Asignaciones de Roles de Azure
- Asignaciones RBAC de Intune
- Paquetes de Acceso
- Catálogos de Gestión de Derechos
- RBAC de Catálogo
- Políticas de Acceso Condicional
- Unidades Administrativas
- Configuraciones de PIM:
- PIM para Roles de Entra
- PIM para Grupos (solo autenticación BroCi)
## ✅ Requisitos
|Tipo|Permiso|Obligatorio|Impacto si falta|
|-|-|-|-|
|Rol de Entra ID|Lector Global|Sí|No es posible ejecutar los scripts|
|Rol de Azure|Lector: En cada Grupo de Administración o Suscripción|No|No se pueden evaluar las asignaciones de Azure IAM|
Además, debe poder autenticarse en la API de Microsoft Graph y, opcionalmente, en la API de Azure ARM desde el dispositivo donde ejecuta la herramienta.
Asegúrese de que las Políticas de Acceso Condicional no bloqueen su autenticación.
## ▶️ Uso
### Descargar EntraFalcon
Para comenzar, clone el repositorio y navegue hasta el directorio del proyecto:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
Nota: Es posible que necesites cambiar temporalmente la política de ejecución de PowerShell para ejecutar el script.
¡Hazlo solo para scripts de confianza!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### Ejecutar EntraFalcon
EntraFalcon incluye soporte integrado para la autenticación de Entra ID. Use `-AuthFlow` para seleccionar el flujo de autenticación.
Para evaluaciones normales, use uno de los flujos de cobertura completa:
| Flujo recomendado | Ideal para | Plataforma | Cobertura |
|-|-|-|-|
| `BroCi` *(predeterminado)* | Ejecuciones interactivas en Windows | Windows | Completa |
| `BroCiManualCode` | Autenticación en otro navegador | Windows, Linux, macOS | Completa |
| `BroCiToken` | Token de actualización existente de Azure Portal | Windows, Linux, macOS | Completa |
| `ServicePrincipal` | Automatización / CI | Windows, Linux, macOS | Completa |
`BroCi` usa un inicio de sesión interactivo. `BroCiToken` y `ServicePrincipal` no usan ninguno. Los flujos de usuario de respaldo pueden requerir múltiples inicios de sesión interactivos porque se solicitan tokens de recursos separados.
<details>
<summary>Flujos de autenticación de respaldo</summary>
Debido a la falta de aplicaciones propias con consentimiento previo, los flujos de respaldo no pueden realizar la enumeración completa (`PIM for Groups`, `Access Packages`, `Catalogs`). Por lo tanto, actualmente siguen siendo solo opciones de respaldo.
| Flujo | Usar solo cuando | Plataforma | Limitaciones |
|-|-|-|-|
| `AuthCode` | Se requiere compatibilidad heredada | Windows | Cobertura parcial. Sin informe independiente de `PIM for Groups`, `Access Packages` o `Catalogs`. |
| `DeviceCode` | La autenticación basada en navegador no es posible | Windows, Linux, macOS | Cobertura parcial. Sin informe independiente de `PIM for Groups`, `Access Packages` o `Catalogs`. Algunas comprobaciones de Security Findings se ejecutan con profundidad reducida. |
| `ManualCode` | La autenticación debe completarse mediante una sesión de navegador separada | Windows, Linux, macOS | Cobertura parcial. Sin informe independiente de `PIM for Groups`, `Access Packages` o `Catalogs`. |
</details>
#### Recomendado: Flujo BroCi (predeterminado / solo Windows)
BroCi usa aplicaciones propias alternativas y requiere solo un inicio de sesión interactivo.
Es útil cuando el cliente *Azure Active Directory PowerShell* requiere asignación y debe evitarse.```powershell
.\run_EntraFalcon.ps1
```
Selección explícita de BroCi:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### Recomendado: BroCi + Flujo de Código Manual```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. El script copia la URL de autenticación al portapapeles.
2. Pegue la URL en un navegador (opcionalmente en otro dispositivo para compatibilidad con SSO).
3. Abra las herramientas de desarrollador del navegador y, en la pestaña Network, habilite `Preserve log`.
4. Complete la autenticación.
5. Busque en el registro de red `code=1.` y copie la URL de la solicitud que contiene el código al portapapeles.
6. Pulse Enter para continuar; el script lee el código del portapapeles y completa la adquisición del token.
#### Recomendado: BroCi con Token
Si ya se dispone de un token de actualización válido de Azure Portal (client c44b4083-3bb0-49c1-b47d-974e53cbdf3c), se puede usar directamente.
Ejemplo: Obtención del token de actualización desde el navegador
1. Abra las herramientas de desarrollador del navegador y, en la pestaña Network, habilite Preserve log.
2. Autentíquese en https://entra.microsoft.com.
3. Busque en el registro de red `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` y extraiga el token de actualización de la respuesta.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### Recomendado: Service Principal
Se autentica como una aplicación registrada utilizando la concesión de credenciales de cliente de OAuth2 — no se requiere interacción del usuario.
Útil para ejecuciones automatizadas repetidas.
Requiere un registro de aplicación personalizado en Entra con permisos de API de Graph de tipo `Application` (ver más abajo).
**Con secreto de cliente:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**Con certificado PFX:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
Para un PFX protegido con contraseña, añada `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)`.
**Con certificado PEM + clave privada (solo PowerShell 7+):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
Para una clave privada cifrada, añada `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`.
##### Permisos requeridos del registro de aplicación
Conceda los siguientes permisos de **Aplicación** (no Delegados) en el registro de aplicación y admin-consienta los:
| Permiso | Tipo |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
Además, asigne el rol **Azure Reader** en el grupo de administración raíz (o en cada suscripción relevante) y, opcionalmente, el rol **Global Reader** al service principal en Entra ID (requerido para el estado de MFA por usuario).
#### Alternativa: Flujo de código de autenticación (solo Windows)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### Alternativa: Flujo de Código de Dispositivo
A menudo está restringido por Acceso Condicional en entornos reforzados.
Con `DeviceCode`, se ejecutan dos comprobaciones de Hallazgos de Seguridad con profundidad reducida (`CAP-004` y `CAP-005`).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### Alternativa: flujo de código de autenticación + código manual```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. El script copia la URL de autenticación al portapapeles.
2. Pegue la URL en un navegador (opcionalmente en otro dispositivo para compatibilidad con SSO).
3. Complete la autenticación.
4. Copie la URL de redirección final desde la barra de direcciones del navegador (que contiene el código de autorización) al portapapeles.
5. Pulse Enter para continuar; el script lee el código del portapapeles y completa la adquisición del token.
### Otros parámetros
#### Incluir aplicaciones empresariales propiedad de Microsoft
De forma predeterminada, las aplicaciones empresariales oficiales de Microsoft se excluyen de la evaluación para reducir el ruido. Para incluirlas en la enumeración y el análisis, utilice el modificador `-IncludeMsApps`:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### Omitir la evaluación de PIM para grupos
Use el modificador `-SkipPimForGroups` para omitir la recopilación previa y el enriquecimiento de PIM para grupos.
Esto también omite el informe independiente de configuración de `PIM for Groups`.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### Otros parámetros opcionales
| Parámetro | Descripción | Valor predeterminado |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | User agent utilizado para las solicitudes al endpoint de token y las llamadas a la API. | `EntraFalcon` |
| **DisableCAE** | Deshabilita la solicitud de tokens de Continuous Access Evaluation (CAE). | `false` |
| **Tenant** | Especifica el tenant (ID o dominio) contra el que autenticarse. Útil al evaluar un tenant distinto del tenant principal de la cuenta.| `Account's home tenant` |
| **OutputFolder** | Carpeta de salida donde se almacenan los informes. | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | Limita el número de grupos y usuarios en el informe (tras ordenar por riesgo). Útil para tenants grandes. | - |
| **LogLevel** | Controla la verbosidad del registro de la CLI en tiempo de ejecución. Valores admitidos: `Off` (predeterminado), `Verbose`, `Debug`, `Trace`. | `Off` |
| **ApiTop** | Establece el tamaño de página solicitado a la Graph API (objetos por respuesta). Valores más bajos pueden reducir el riesgo de timeout (HTTP 504), pero aumentan el número de solicitudes. | `999` (Rango válido: 5–999) |
| **AuthFlow** | Selector del flujo de autenticación preferido. Valores: `BroCi` (predeterminado), `AuthCode`, `DeviceCode`, `ManualCode`, `BroCiManualCode`, `BroCiToken`, `ServicePrincipal`. | `BroCi` |
| **BroCiToken** | **Refresh token** del Azure Portal para `AuthFlow BroCiToken`. | - |
| **SPClientId** | ID de aplicación (cliente) del service principal. Requerido para `-AuthFlow ServicePrincipal`. | - |
| **SPClientSecret** | Secreto de cliente para el service principal. Se usa con `-AuthFlow ServicePrincipal`. | - |
| **SPCertificatePath** | Ruta a un archivo de certificado PFX/P12 para la autenticación del service principal. | - |
| **SPCertificatePassword** | Contraseña (`SecureString`) para el certificado PFX especificado por `-SPCertificatePath`. | - |
| **SPCertificatePemPath** | Ruta a un archivo de certificado PEM. Se usa junto con `-SPPrivateKeyPemPath`. | - |
| **SPPrivateKeyPemPath** | Ruta al archivo de clave privada PEM correspondiente a `-SPCertificatePemPath`. | - |
| **SPPrivateKeyPemPassword** | Contraseña (`SecureString`) para la clave privada PEM especificada por `-SPPrivateKeyPemPath`. | - |
| **Csv** | Habilita la escritura de archivos de informe CSV además de los archivos de informe TXT/HTML. | `false` |
| **ExportCapUncoveredUsers** | Para cada política de Acceso Condicional habilitada con segmentación de usuarios, exporta un CSV que lista los usuarios **no** cubiertos por esa política. Los archivos se escriben en una subcarpeta `ConditionalAccessPolicies_UncoveredUsers` dentro del directorio de salida. | `false` |
| **ExportFindingsJson** | Exporta todos los Hallazgos de Seguridad como JSON al final de la ejecución. | `false` |
| **ExportDataJson** | Exporta el informe enriquecido y los conjuntos de datos de soporte como archivos de datos JSON sin procesar bajo `Data_Json`; los metadatos de la ejecución están disponibles en `Summary.json`. | `false` |
| **DebugObjectDump** | Exporta los objetos de informe finales en memoria como CLIXML a `Debug_ObjectDump` para solución de problemas y pruebas. | `false` |
## 📊 Algunos informes de ejemplo
### Informe de hallazgos de seguridad
### Usuarios
### Usuarios (sección de detalles)
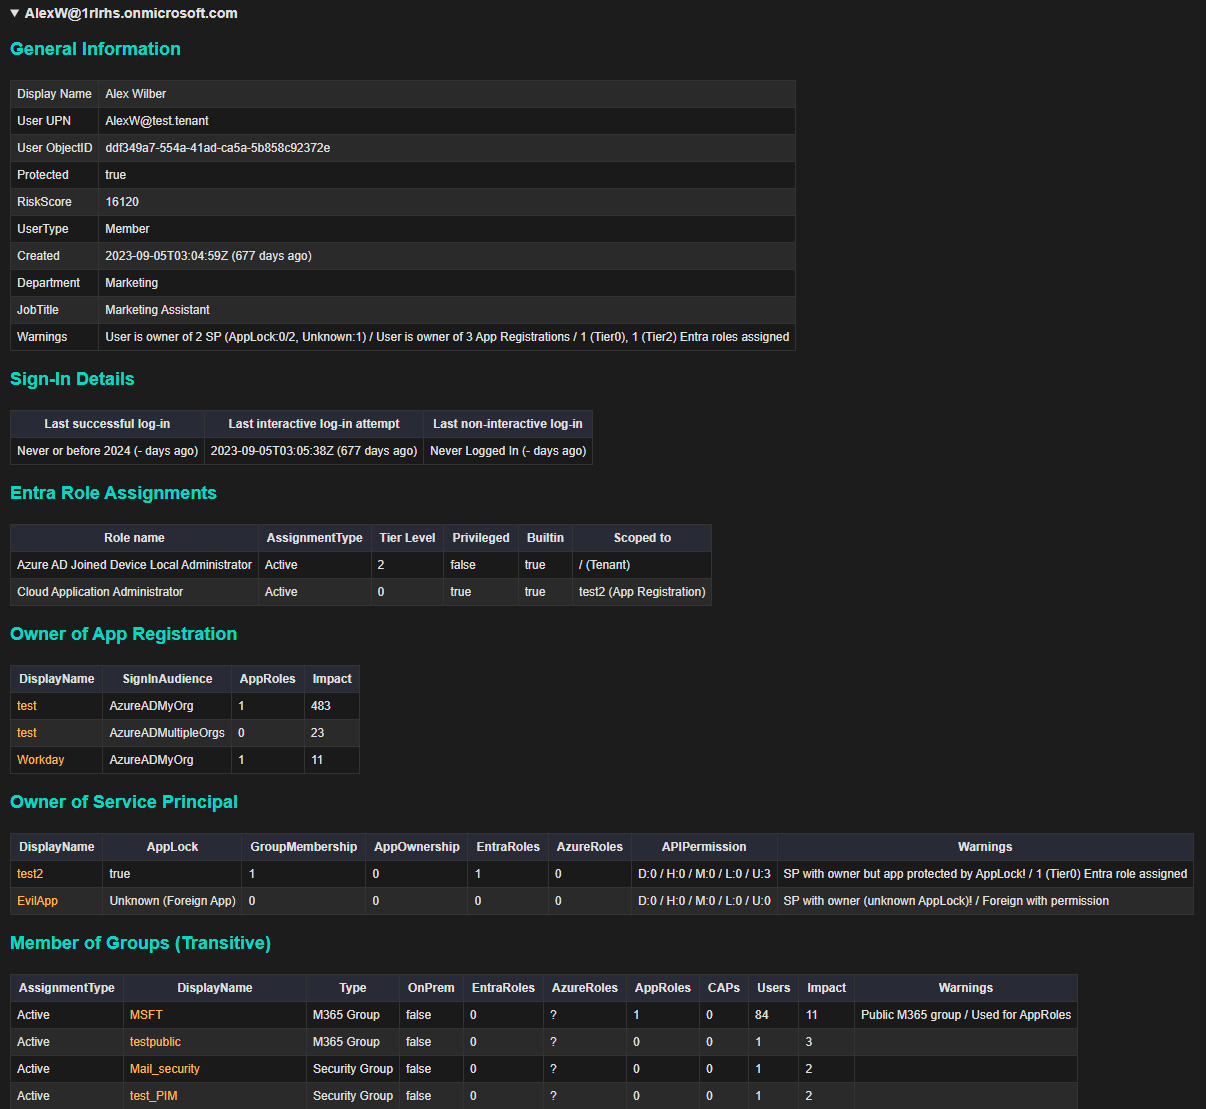
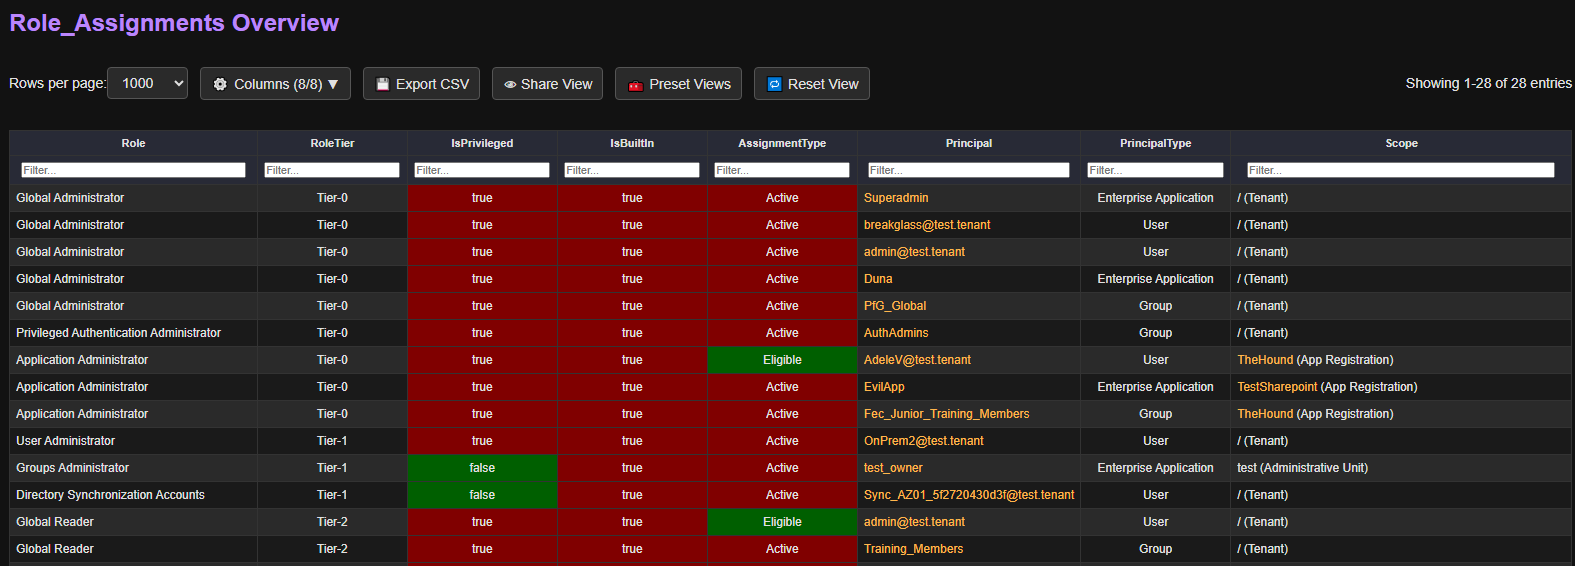
### Roles de Entra ID
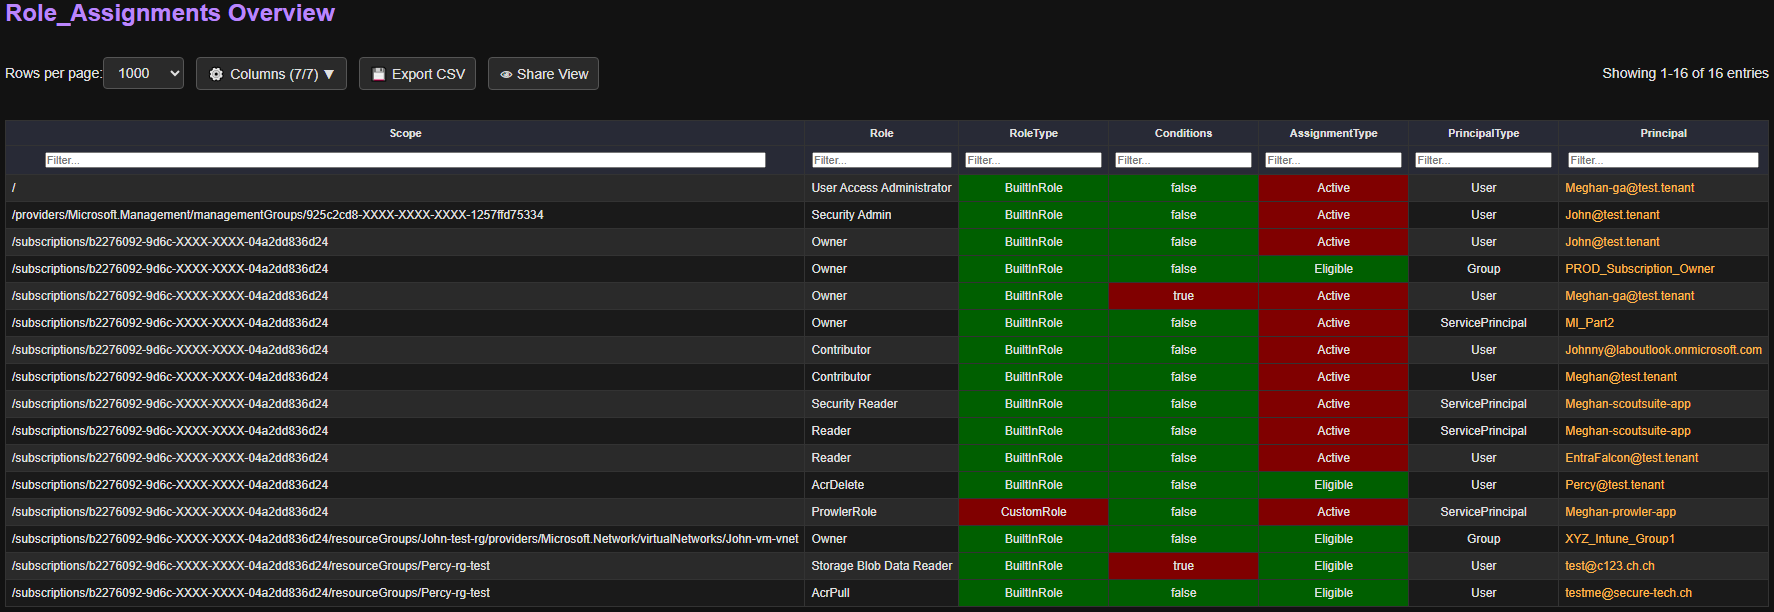
### Roles de Azure
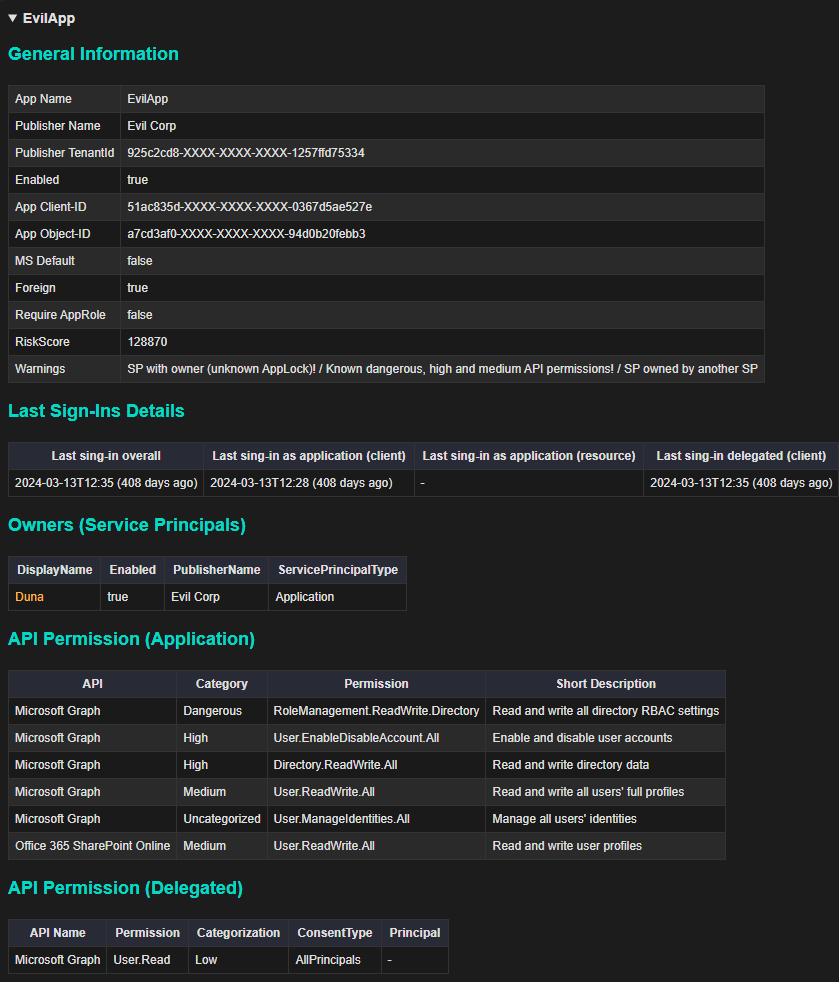
### Aplicación empresarial (sección de detalles)
### Políticas de Acceso Condicional
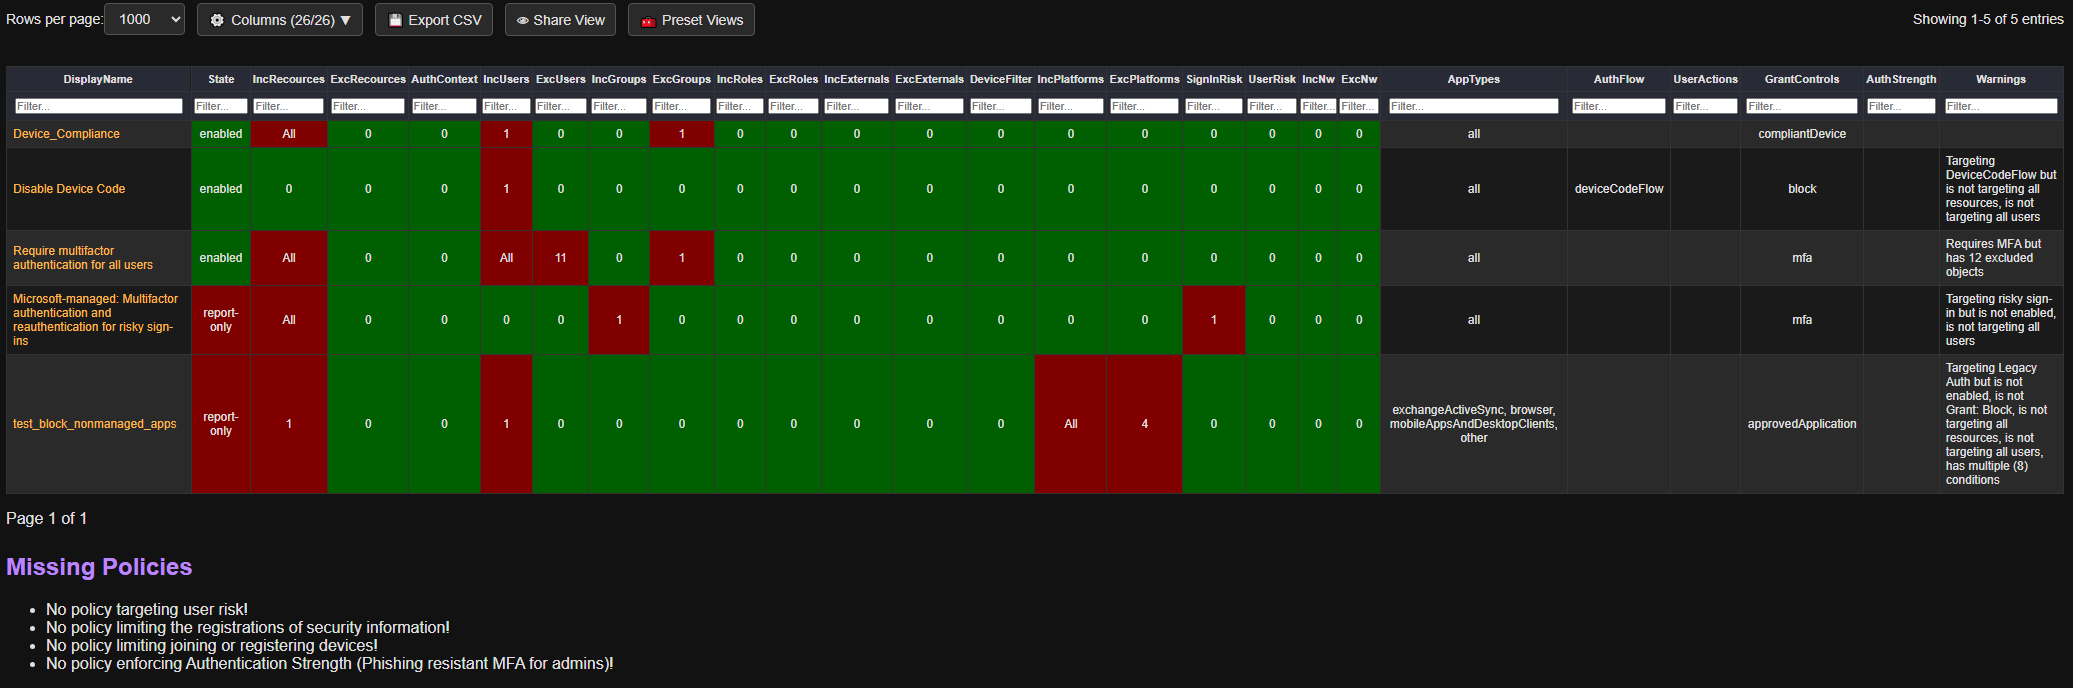
### Políticas de Acceso Condicional (sección de detalles)
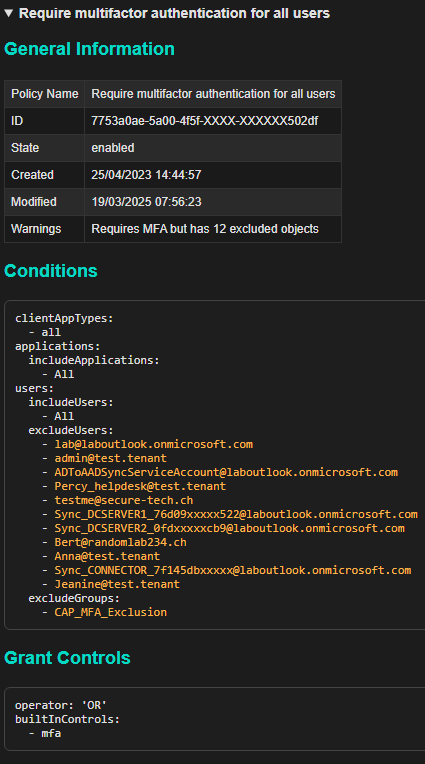
### Configuración de roles PIM (Entra)
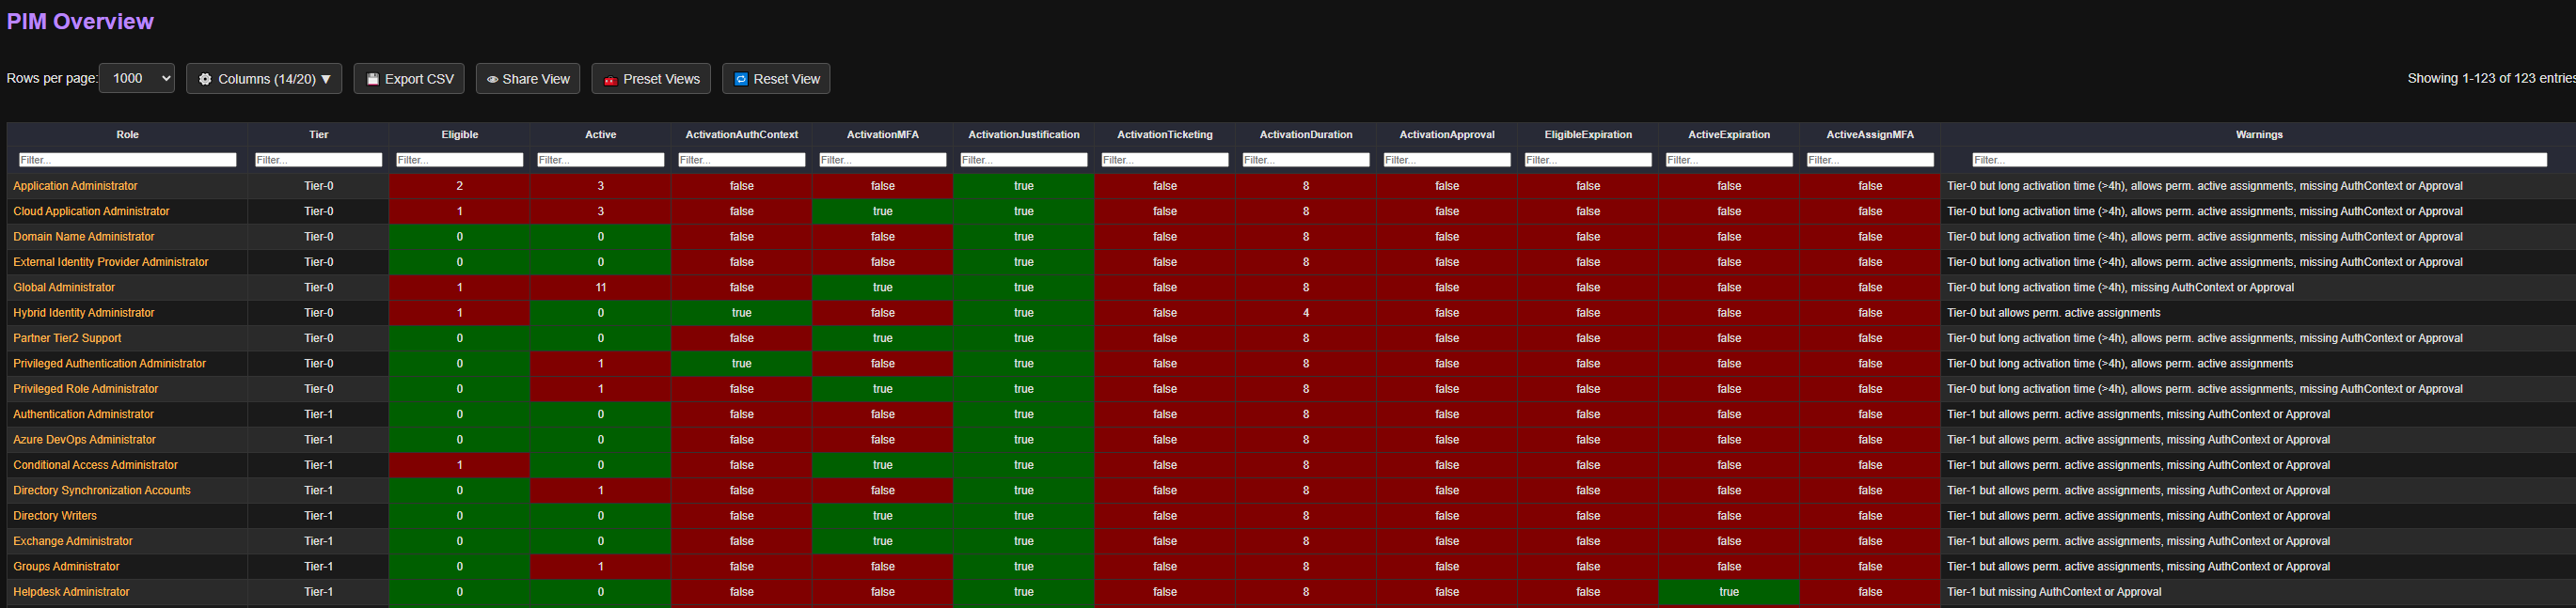
### Identidades de agente
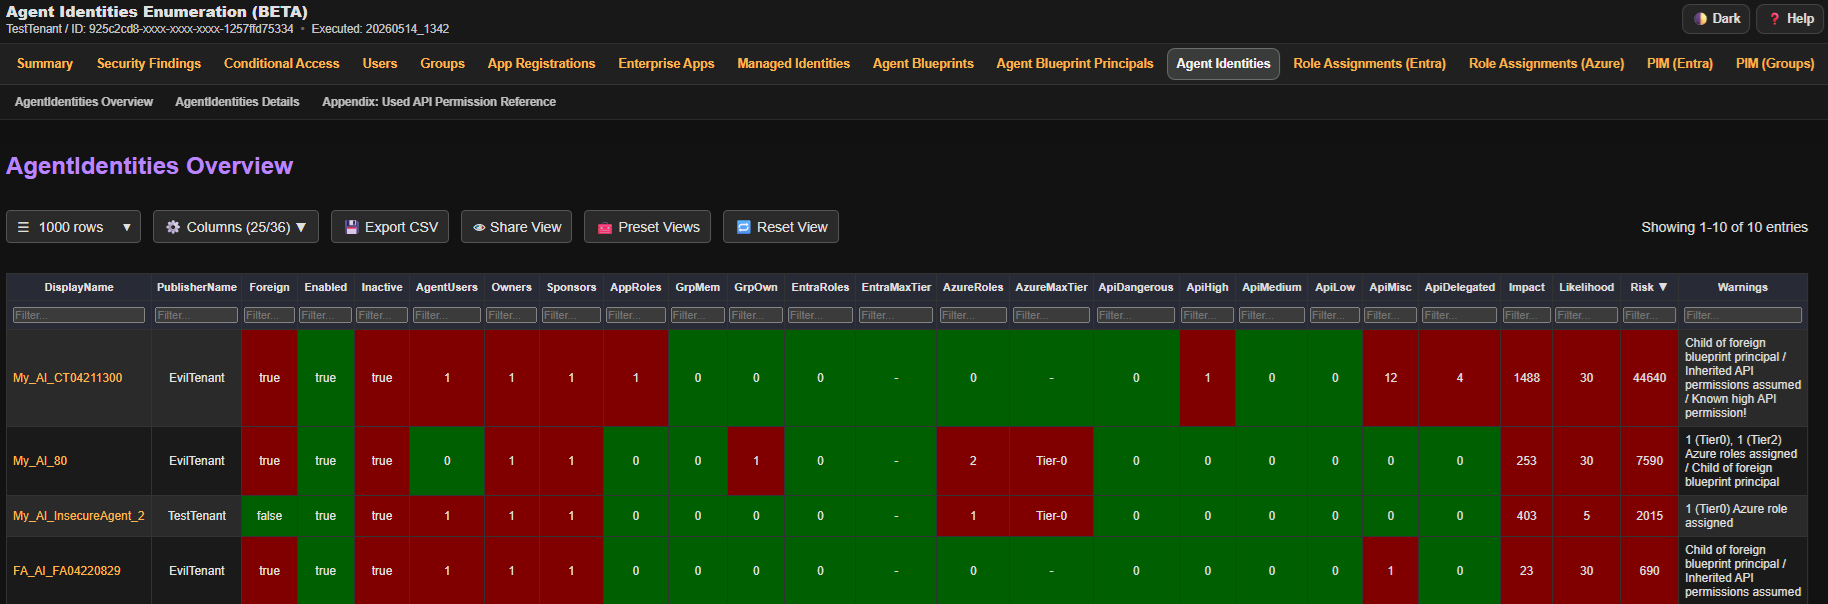
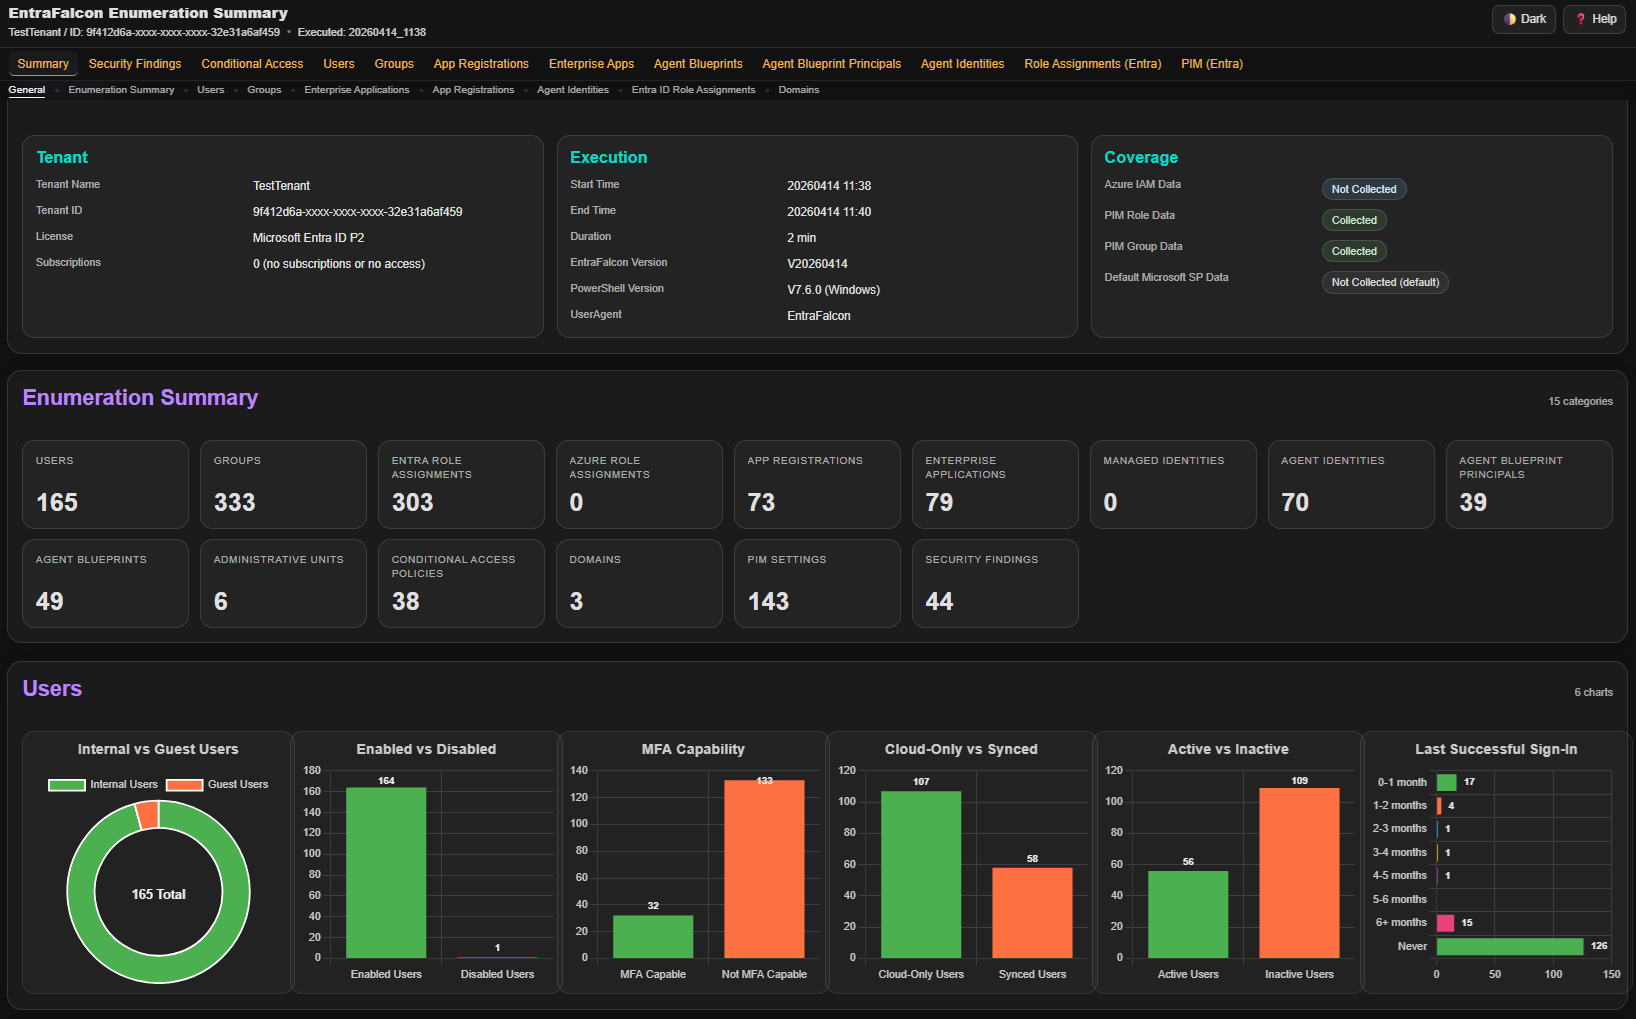
### Resumen de enumeración
## 📑 Informe HTML
### **General**
- Haga clic en el botón ⚙️ **Columns** para mostrar u ocultar columnas específicas.
- Haga clic en 💾 **Export** para descargar CSV/JSON o copiar CSV/TSV/JSON de los datos actualmente visibles.
- Haga clic en 👁 **Share View** para copiar los filtros, el orden y la selección de columnas como un enlace compartible.
- Haga clic en 🧰 **Preset Views** para aplicar filtros y selecciones de columnas preconfigurados.
- Haga clic en 🔄 **Reset View** para restablecer la vista a los valores predeterminados.
- Haga clic en los nombres de los objetos para saltar a la información detallada, incluso en otros informes.
- Al usar la navegación interna, pulse el botón Atrás del navegador para volver.
- Algunos campos de encabezado de tabla muestran texto de ayuda al pasar el ratón por encima.
- Ordene los datos haciendo clic en el encabezado de una tabla.
- Alt+clic en el encabezado de una columna de la tabla principal para ocultar rápidamente esa columna.
- Alt+clic en una fila de contenido de la tabla principal para ocultarla temporalmente. Use el chip de filas ocultas o Reset View para volver a mostrar las filas ocultas.
### **Filtrado**
- Si no se especifica ningún operador, el filtrado usa *contains* de forma predeterminada.
- Use `=` para una coincidencia exacta.
- Use `^` para *starts with* (por ejemplo, `^Mallory`).
- Use `$` para *ends with* (por ejemplo, `$domain.ch`).
- Se admiten operadores de comparación como `>`, `<`, `>=`, `<=` (solo valores numéricos).
- Los filtros se pueden negar comenzando con `!` (excepto para comparaciones numéricas). Ejemplos: `!Mallory`, `!=Mallory`,`!^Mallory` o `!$domain.ch`.
- Use `=empty` para coincidir con celdas vacías, o `!=empty` para coincidir con celdas no vacías.
- Use `||` para coincidir con cualquiera de varios valores en la misma columna (por ejemplo, `Admin || Guest`).
- Use `&&` para requerir múltiples coincidencias en la misma columna (por ejemplo, `!adm && !svc && !sql`).
- Para aplicar lógica OR entre columnas, use `or_`, `group1_`, `group2_`... directamente en un campo de filtro. Ejemplos: en la columna 1: `or_>1`, en la columna 2: `or_!Mallory`
- *Nota:* La columna **DisplayName** también incluye el ID del objeto (invisible), por lo que también es posible filtrar por ID.
### **Controles mediante parámetros GET**
- *Filtrado*: Aplique filtros usando nombres de campo como parámetros HTTP GET, por ejemplo, `?EntraRoles=>1&Enabled=true`.
Para aplicar lógica OR entre columnas, use el prefijo `or_` o `group1_` (por ejemplo, `?or_EntraRoles=>0&or_GrpMem=>0`).
- *Selección de columnas*: Elija qué columnas mostrar usando el parámetro `columns`. Ejemplo: `?columns=DisplayName,Owner`.
- *Ordenación*: Ordene los datos usando los parámetros `sort` y `sortDir`. Ejemplo: `?sort=Impact&sortDir=desc` o `?sort=OwnerCount&sortDir=asc`.
- *Detalles del objeto*: Salte directamente a un objeto específico en el informe usando un ancla (`#`) y el id del objeto, por ejemplo `#%ObjectID%`.
### **Valoración**
- **Impact**: Representa la cantidad o gravedad de los permisos que tiene el objeto.
- **Likelihood**: Representa la facilidad con la que el objeto puede ser influenciado o lo bien protegido que está.
- **Risk**: Puntuación calculada: *Impact × Likelihood = Risk*.
- **Importante**:
- Esta puntuación está pensada como una evaluación básica para ayudar a ordenar y priorizar las entradas de la tabla.
- Las puntuaciones de riesgo no son directamente comparables entre distintos tipos de objetos o informes.
- No pretende sustituir una evaluación de riesgo completa.
## 🔧Bajo el capó
### Categorización de roles
Los roles de Entra ID y Azure se clasifican aproximadamente en distintos niveles de tier. Esta categorización influye en las puntuaciones de impacto de los objetos asignados a esos roles.
El objetivo es asignar una puntuación de impacto mayor a los usuarios con roles más potentes (por ejemplo, Administrador Global) en comparación con usuarios con roles menos críticos (por ejemplo, Lector Global), incluso si Microsoft considera que ambos son roles privilegiados.
<details>
<summary>Roles de Entra ID</summary>
| Nombre del rol | Nivel de tier | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Roles de Azure</summary>
EntraFalcon utiliza valoraciones seleccionadas para los roles listados a continuación. Cuando un rol integrado o personalizado referenciado no tiene una valoración seleccionada, EntraFalcon deriva un tier a partir de sus permisos. Si no se puede demostrar una restricción a partir de los permisos o condiciones disponibles, el rol conserva la valoración más cautelosa y de mayor riesgo.
Los impactos base son Tier-0 `300`, Tier-1 `100`, Tier-2 `50`, Tier-3 `10`, y desconocido `50`. Los IDs de roles Tier-1 de alto impacto seleccionados usan una base de `125`. El contexto se aplica después, y los niveles de exposición resultantes son Medio `50+`, Alto `80+` y Crítico `200+`.
EntraFalcon ajusta el impacto base usando tres tipos de contexto:
- **Ámbito:** Las asignaciones que cubren la raíz del tenant, grupos de administración o suscripciones tienen más impacto que las asignaciones sobre un grupo de recursos o un recurso individual.
- **Entorno:** Los patrones de nomenclatura comunes como `prod`, `prd`, `dev`, `test` y `uat` ayudan a distinguir entornos. La probable producción aumenta la puntuación, la probable no producción la reduce, y los nombres mixtos o desconocidos se tratan de forma neutral.
- **Recursos:** Los ámbitos más grandes reciben más peso. Un recurso individual cuenta como uno, mientras que un grupo de recursos, suscripción o grupo de administración confirmado como vacío recibe una puntuación menor.
Este modelo ayuda a priorizar las asignaciones de roles de Azure para su revisión. Si falta información de ámbito o inventario, o está incompleta, EntraFalcon mantiene esa parte de la puntuación neutral en lugar de asumir un impacto menor.| Nombre del rol | Nivel de capa | GUID |
|--------------------------------------------------------------------|------------|----------------------------------------|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Azure Resilience Management Drills Administrator | 0 | c914561b-1575-4601-af9c-a1356bf59818 |
| Azure Resilience Management Drills Assets Administrator | 0 | 5a2ec2f1-2375-4950-9906-59ec1d979249 |
| Azure Resilience Management Drills Target Resource Administrator | 0 | e4c7f620-39b8-4688-bba2-70dd82ef367b |
| Azure Resilience Management Goals Administrator | 0 | a2b7cc47-30ec-462f-a2f4-9ac6e1c266af |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| Windows Admin Center Administrator Login | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| Container Registry Contributor and Data Access Configuration Administrator | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| Key Vault Administrator | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Key Vault Data Access Administrator | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| Managed Identity Contributor | 1 | e40ec5ca-96e0-45a2-b4ff-59039f2c2b59 |
| Managed Identity Federated Identity Credential Contributor | 1 | 7e559ce2-48d7-4b27-9128-fa1b247f1308 |
| Key Vault Secrets Officer | 1 | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
---
[Read more](https://github.com/compasssecurity/entrafalcon)
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
