
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit
 tw-d/wifi-pineapple-mk7_rest-client
Flujo de trabajo de hacking WiFi con la API de WiFi Pineapple Mark VII
 francozappa/bluffs
Kit de herramientas para probar el establecimiento de sesiones Bluetooth contra ataques de secreto hacia adelante y futuro, mediante parcheo de…
 jjjjjjjj987/cve-2023-45866-py
Prueba de concepto basada en Python para CVE-2023-45866, una vulnerabilidad de Bluetooth, que demuestra técnicas de explotación para investigación y…
 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
Este firmware es una alternativa al firmware predeterminado de EvilCrowRF. Módulo: CC1101 - Archivo compatible con Flipper Zero.
 eason-zz/bluetoothducky
Implementación del exploit para CVE-2023-45866 que permite la inyección no autenticada de teclado Bluetooth mediante payloads DuckyScript en…
 marcnewlin/hi_my_name_is_keyboard
PoCs de exploits de inyección de pulsaciones de teclado por Bluetooth para CVE-2023-45866, CVE-2024-21306 y CVE-2024-0230 dirigidos a Android, Linux,…
 uthrasri/cve-2023-28588_system_bt
system_bt_CVE-2023-28588
 p0cl4bs/wifipumpkin3
Framework potente para ataque de punto de acceso rogue.
 halildeniz/macmaster
Gestión y monitoreo avanzados de interfaces de red
 pybluez/pybluez
Módulo de extensión de Python que proporciona acceso a Bluetooth: consulta de dispositivos, navegación de servicios SDP, sockets RFCOMM/L2CAP y…
 ets-polito/esp32-sniffer
Firmware para ESP32 que captura paquetes PROBE REQUEST enviados por teléfonos inteligentes en busca de conexión Wi-Fi para extraer distintos tipos de…
 ricardojoserf/wifi-pentesting-guide
Guía de Pruebas de Penetración WiFi
 oblique/create_ap
[NO MANTENIDO] Este script crea un Punto de Acceso WiFi en modo NAT o puente.
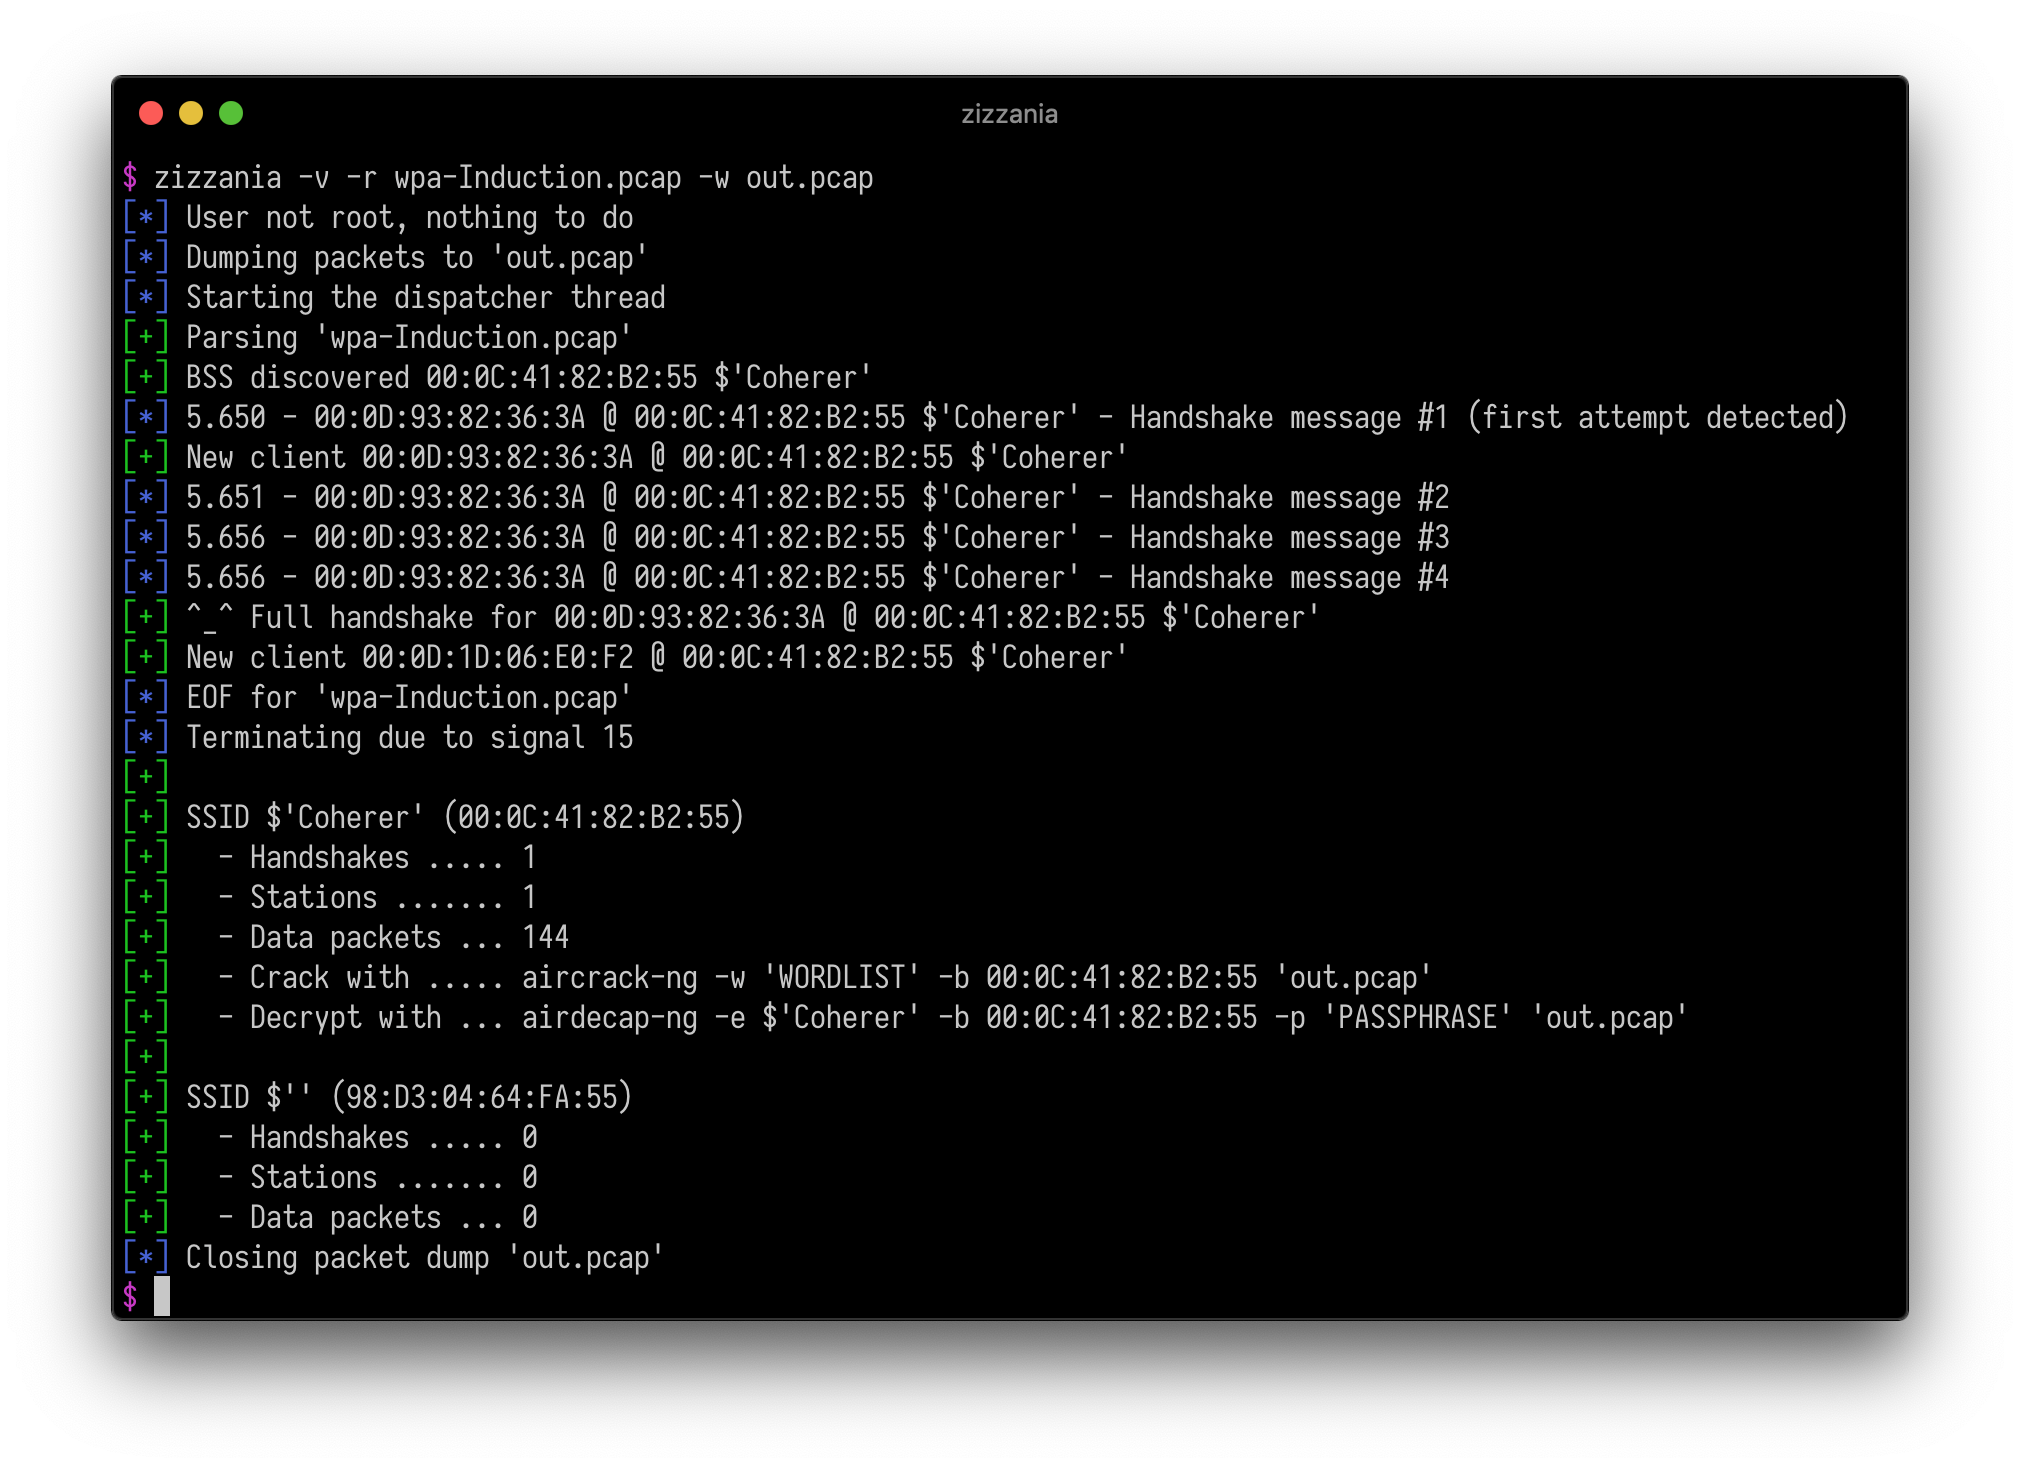 cyrus-and/zizzania
Ataque DeAuth automatizado
 themmokhtar/cve-2020-0022
Un exploit completamente público de la vulnerabilidad CVE-2020-0022 BlueFrag Android RCE (probado en Pixel 3 XL)
 aprkr/cve-2023-48034
El cifrado débil en el teclado inalámbrico Acer SK-9662 permite a un atacante en proximidad física tanto descifrar las pulsaciones inalámbricas como…
 xchwarze/ar150-wifipineapple
Convirtiendo tu AR150 en un Wifi Pineapple NANO
 xchwarze/wifi-pineapple-cloner-builds
Repositorio de compilación del clonador de hardware Universal Wifi Pineapple








