
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
zizzania — Ataque DeAuth automatizado | Kitploit
Herramientas/GitHubGitHub/cyrus-and/zizzania
Auditoría Wi-FiRecopilación de InformaciónSeguridad InalámbricaPruebas de Penetración
GitHubcyrus-and/zizzania

zizzania

Ataque DeAuth automatizado

Ver Repositorio
3214242hace 2 añosRevisado por Kitploit
Compartir

zizzania

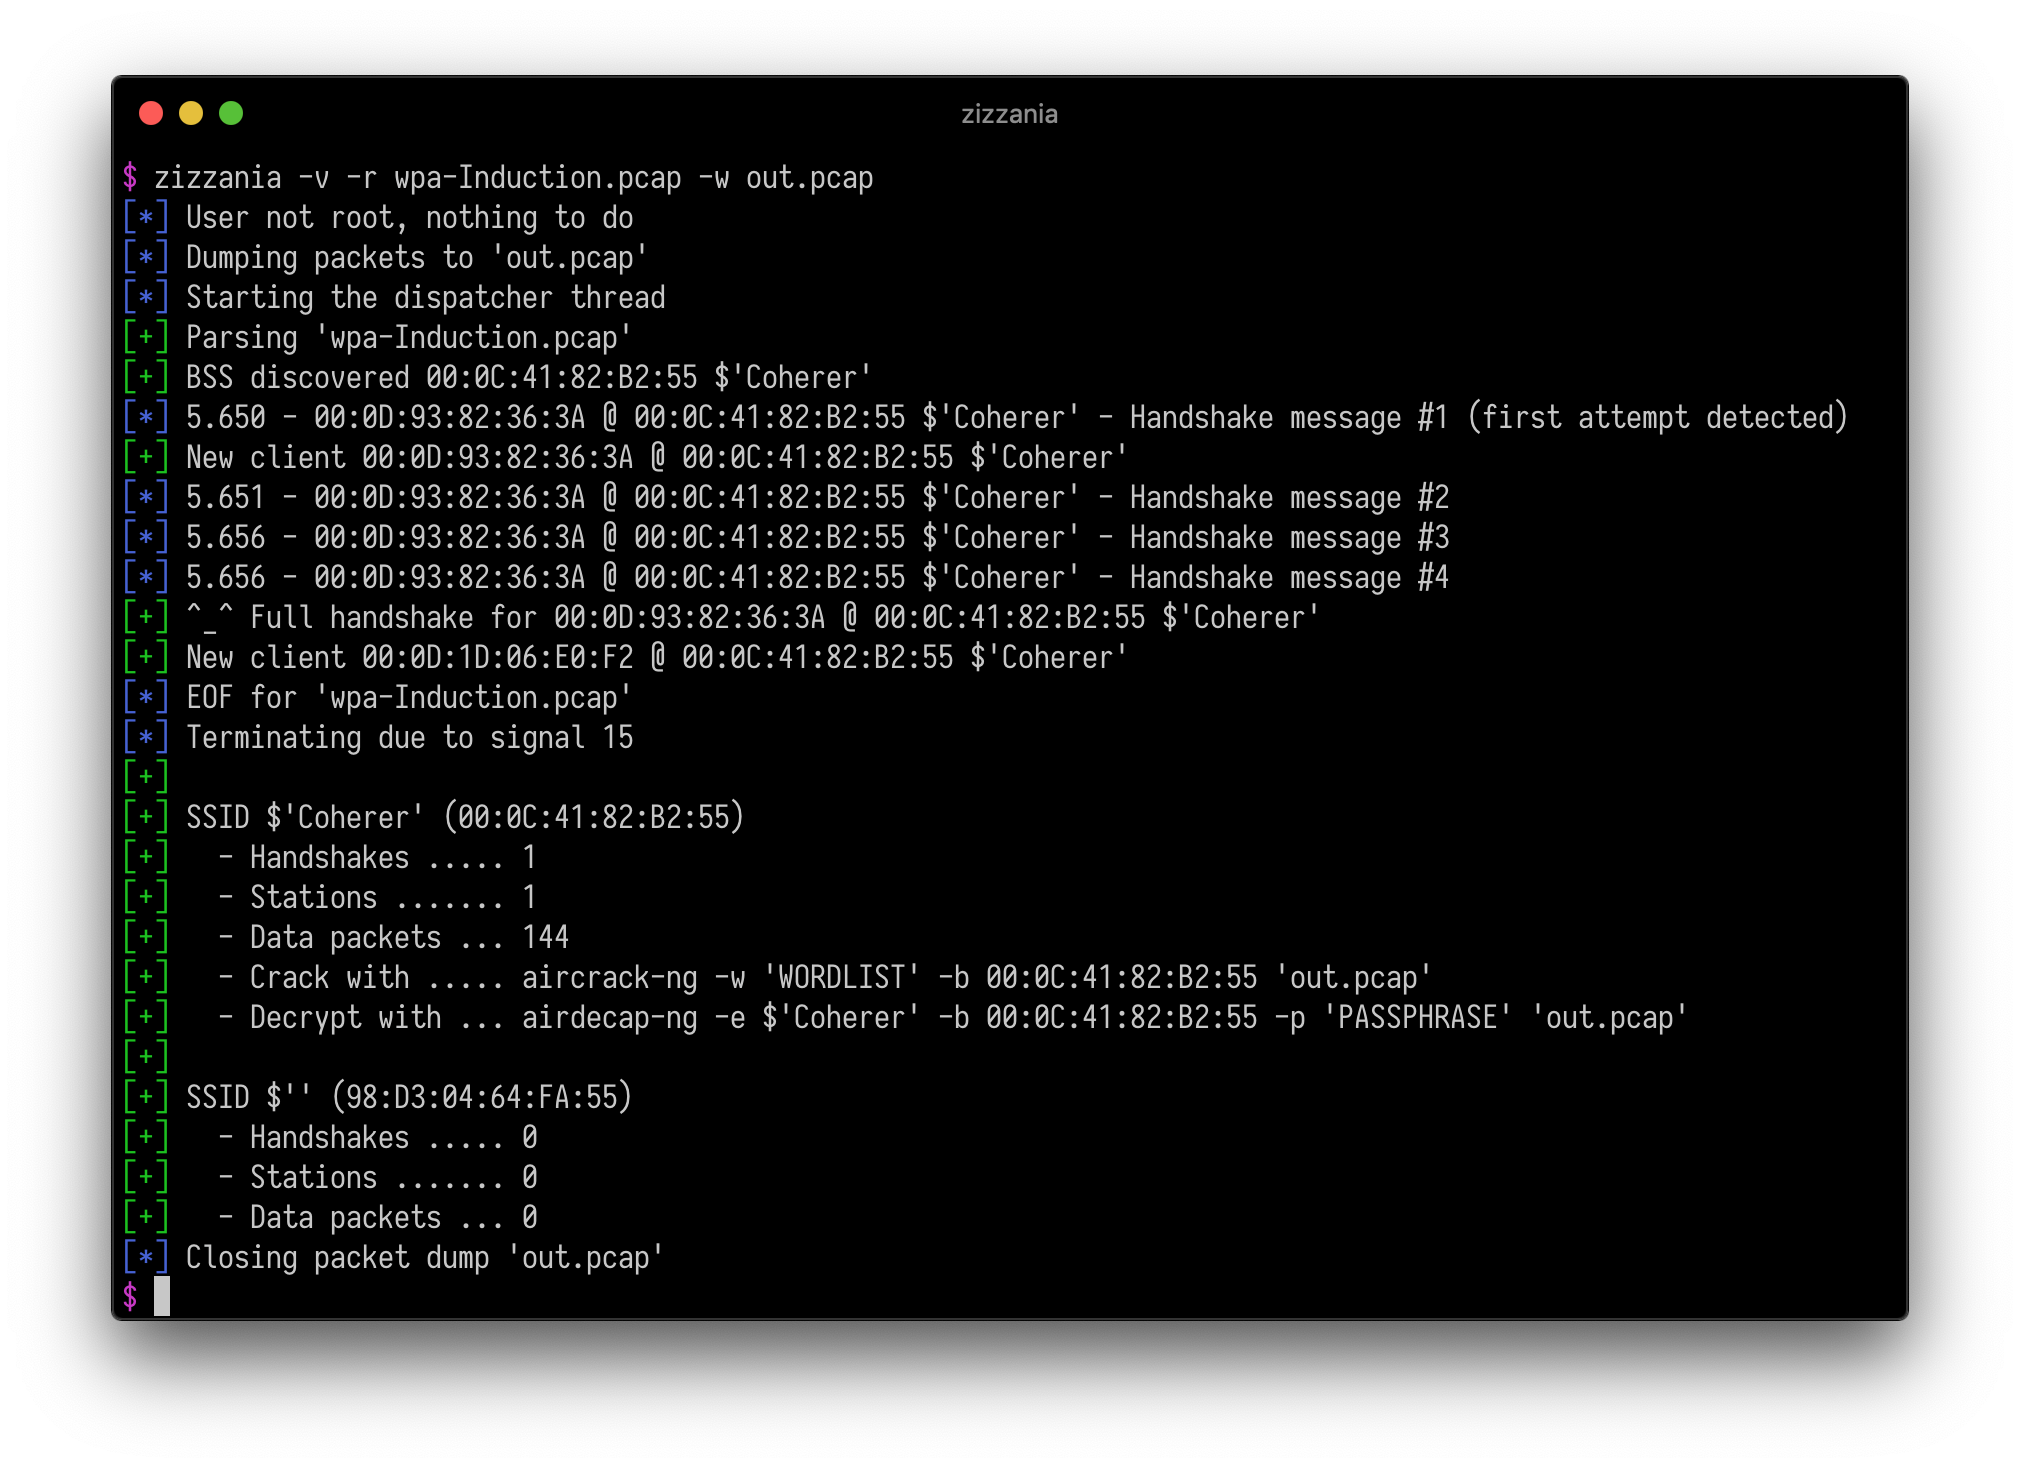
zizzania captura tráfico inalámbrico escuchando handshakes WPA y volcando solo aquellos marcos adecuados para ser descifrados (un beacon + tramas EAPOL + datos). Para acelerar el proceso, zizzania envía tramas IEEE 802.11 DeAuth a las estaciones cuyo handshake se necesita, manejando adecuadamente las retransmisiones y reasociaciones e intentando limitar el número de tramas DeAuth enviadas a cada estación.
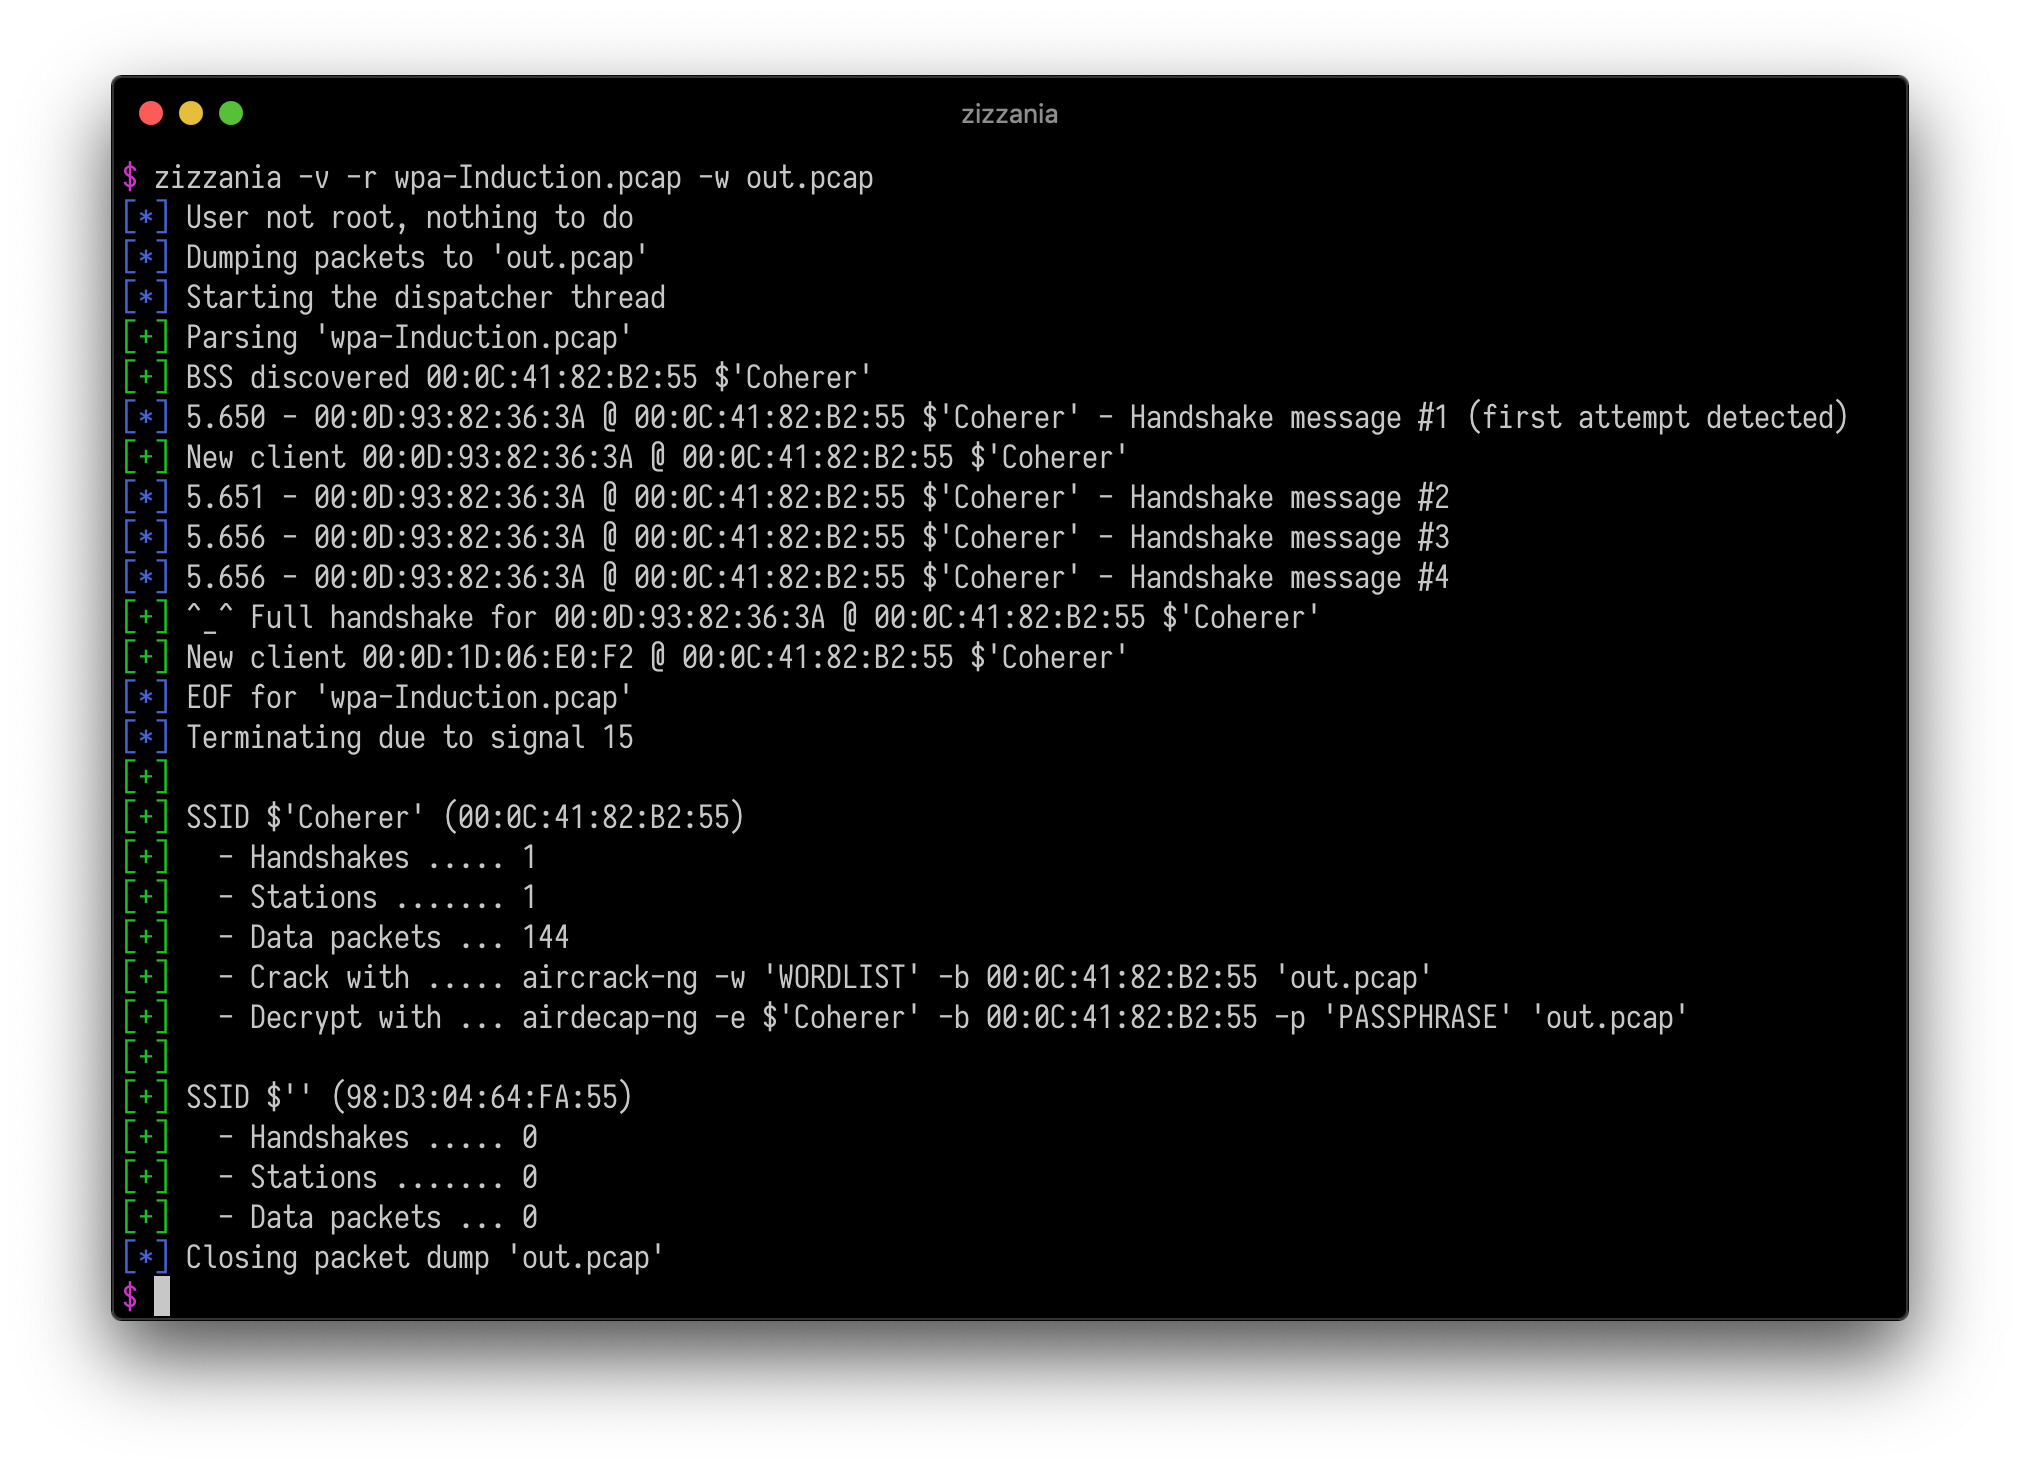
Screenshot

Ejemplos

Ponga la interfaz de red en modo RFMON en el canal 6 y guarde el tráfico recopilado de las estaciones asociadas a un punto de acceso específico, excluyendo aquellas cuya dirección MAC comienza con 00:11:22:

zizzania -i wlan0 -c 6 -b AA:BB:CC:DD:EE:FF -x 00:11:22:33:44:55/ff:ff:ff:00:00:00 -w out.pcap

Analice pasivamente el tráfico generado por cualquier estación en el canal actual, asumiendo que la interfaz de red ya está en modo RFMON:

zizzania -i wlan0 -n

Elimine marcos innecesarios de un archivo pcap (excluyendo por completo el tráfico generado por una estación en particular) considerando que un handshake está completo después de solo los dos primeros mensajes (que deberían ser suficientes para el descifrado de tráfico unicast):

zizzania -r in.pcap -x 00:11:22:33:44:55 -w out.pcap

Configuración

Dependencias

Para sistemas basados en Debian:

sudo apt-get install libpcap-dev

Para sistemas macOS (Homebrew):

brew install libpcap wget

Compilación

make -f config.Makefile
make

Instalación

El proceso de instalación no es obligatorio; zizzania se puede ejecutar desde el directorio src. Por si acaso:

make install
make uninstall

Soporte para macOS

El cambio de canal debe realizarse manualmente:

ln -s /System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport /usr/local/bin/airport
sudo airport --disassociate
sudo airport --channel=<channel>

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






