EvilCrowRF_Custom_Firmware_CC1101_FlipperZero
Idea, desarrollo e implementación de este firmware: h-RAT (https://github.com/h-RAT/).
Discord: h_rat

Idea, desarrollo e implementación del firmware original: Joel Serna (@JoelSernaMoreno - https://github.com/joelsernamoreno/).
Colaborador principal: Little Satan (https://github.com/LSatan/)
Diseño de PCB: Ignacio Díaz Álvarez (@Nacon_96), Forensic Security (@ForensicSec) y April Brother (@aprbrother).
Fabricante y distribuidor: April Brother (@aprbrother).
Distribuidor en Reino Unido: KSEC Worldwide (@KSEC_KC).
A la venta con April Brother (envío desde China):
- Evil Crow RF V2 Aliexpress: https://www.aliexpress.com/item/1005004032930927.html
- Evil Crow RF V2 Alibaba: https://www.alibaba.com/product-detail/Evil-Crow-RF2-signal-receiver-with_1600467911757.html
A la venta con KSEC Worldwide (envío desde Reino Unido):
- Evil Crow RF V2: https://labs.ksec.co.uk/product/evil-crow-rf-v2/
- Evil Crow RF V2 Lite: https://labs.ksec.co.uk/product/evil-crow-rf2-lite/
Grupo de Discord: https://discord.gg/Rb2j3jA5Ym
Vista previa
Resumen
Introducción
Instalación
Características
Aviso legal
Introducción
Este firmware es una alternativa al firmware predeterminado del EvilCrowRF.
Este firmware permite los siguientes ataques:
- Grabar datos RAW de la señal
- Grabar señal binaria
- Transmitir archivo .SUB
- Transmitir RAW
- Transmitir binario
- Transmitir decimal**
- Análisis Kaiju
- Códigos rodantes Kaiju
- Escáner de señales
- Fuerza bruta**
- Rolljam
- Rollback
- Jammer
- ...
**Protocolos soportados: Princeton (24bits), Holtek HT12X (12bits), CAME (12bits), CAME (18bits), CAME (24bits), CAME (25bits), SMC5326 (25bits), Nice FLO (12bits), Nice FLO (24bits), GateTX (24bits)
Instalación
1) Archivos SD
- Descarga y coloca la carpeta 'CONFIG' en una tarjeta MicroSD.
- Descarga y coloca la carpeta 'HTML' en una tarjeta MicroSD.
- Descarga y coloca la carpeta 'SUBGHZ' en una tarjeta MicroSD.
Archivo .SUB
- Coloca tu archivo** (.sub) en la carpeta 'SUBGHZ'.
**Protocolos soportados: AlutechAT, Ansonic, BETT, CAME, Clemsa, Doitrand, Dooya, FAAC, GateTX, Holtek, Holtek HT12X, Hormann, IntertechnoV3, KeeLoq, Linear, LinearDelta3, Magellan, Marantec, Nero Radio, Nero Sketch, Nice FLO, PhoenixV2, PowerSmart, Princeton, RAW, SMC5326, Security+ 1.0, Security+ 2.0, Starline, UNILARM
2) Firmware
- Instala el .bin desde OTA
- o -->
- Descarga y ejecuta ESPHome-Flasher
- Selecciona el puerto COM
- Selecciona el archivo .bin
- Pulsa Flash ESP (puede que necesites poner tu dispositivo en modo descarga)
ESPHome-Flasher
3) Panel web
- Conecta tu móvil/portátil/ordenador a esta Wi-Fi:
SSID: ECRF
Contraseña: 123456789
4) Firmware Rolljam
Descarga y sube el firmware Rolljam en tu segundo dispositivo.
- Instala el .bin desde OTA
- o -->
- Descarga y ejecuta ESPHome-Flasher
- Selecciona el puerto COM
- Selecciona el archivo .bin
- Pulsa Flash ESP (puede que necesites poner tu dispositivo en modo descarga)
ESPHome-Flasher
El primer dispositivo debe estar encendido y conectado a la red ECRF predeterminada. (SSID: ECRF | Contraseña: 123456789)
-
Conecta tu segundo dispositivo al ordenador y obtén la dirección IP desde el monitor serie. (Baudrate: 38400)
-
Ve al panel web del EvilCrowRF y establece la dirección IP del segundo dispositivo. (ECRF Settings -> Jammer Device -> Local IP Address)
-
Ahora puedes iniciar un ataque rolljam.
Características
1) Grabar
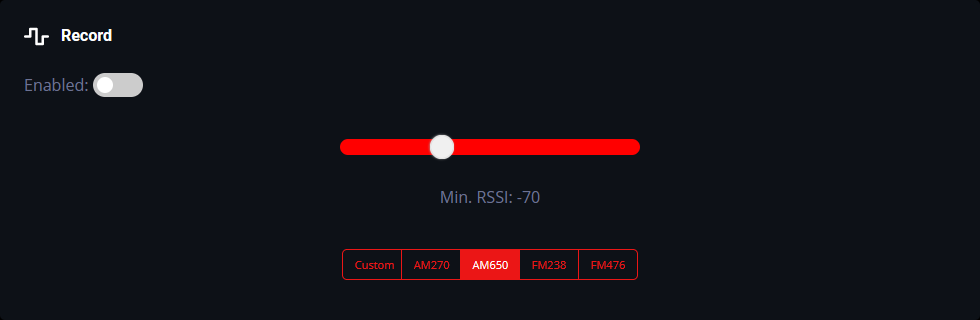
Tienes la opción de usar los ajustes preestablecidos existentes:
- Custom ( Ajustes CC1101 personalizados )
- AM270 ( Modulación: ASK/OOK | Ancho de banda: 270.83 kHz )
- AM650 ( Modulación: ASK/OOK | Ancho de banda: 650.00 kHz )
- FM238 ( Modulación: 2FSK | Ancho de banda: 270.83 kHz | Desviación: 2.38 kHz )
- FM4768 ( Modulación: 2FSK | Ancho de banda: 270.83 kHz | Desviación: 47.61 kHz )
Puedes ajustar el RSSI mínimo.
 Formato de la señal recibida:
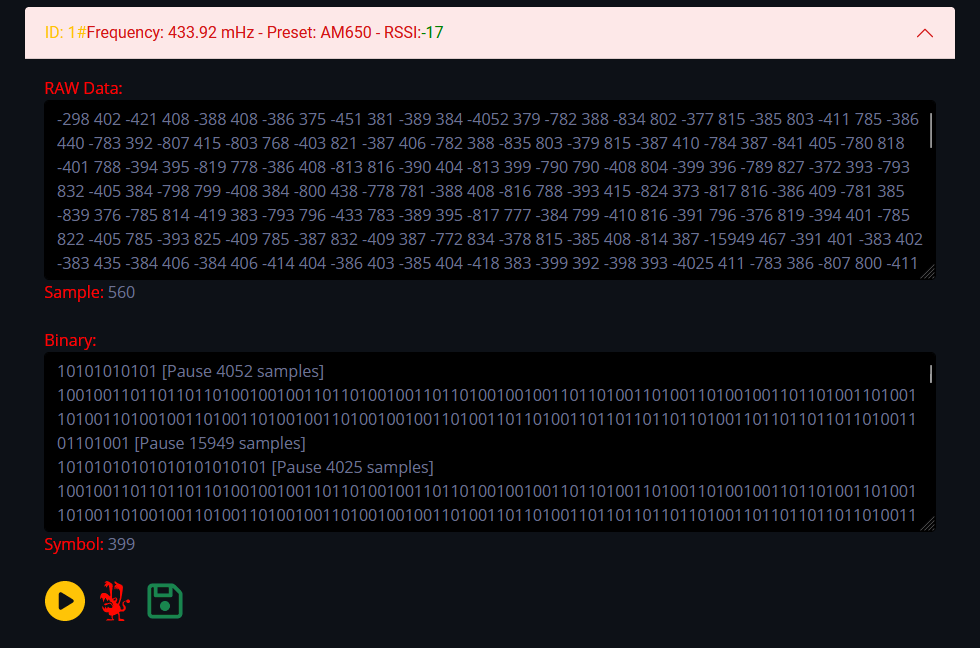
- Datos RAW con número de muestras:
- -1004 370 -424 404 -389 405 -389 403 -421 374 -420 373 -388 406 -421 408 -389 409 -386 409 | Muestra: 20
- Binario con número de símbolos:
- 1001001001001001001101101101101101001101101001001001001001101101001101101101101101101001101101001 | Símbolo: 398
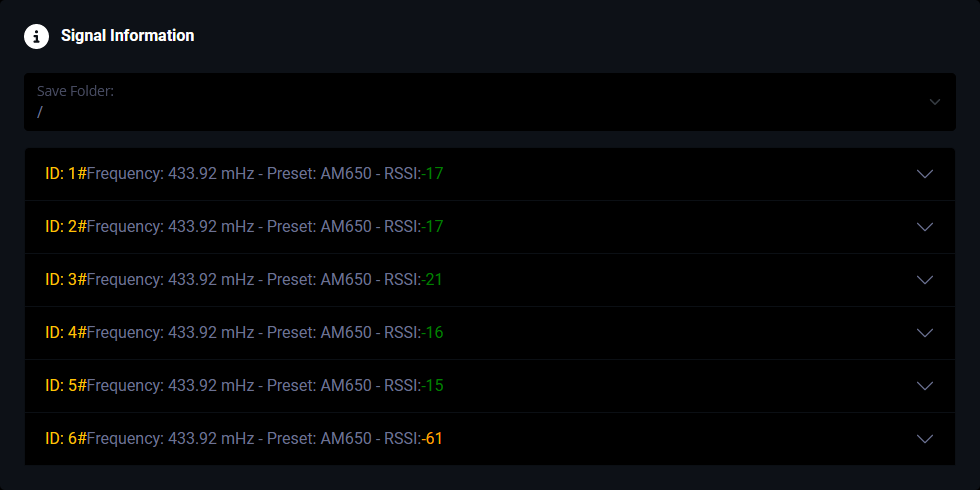 Posibilidad de enviar la señal en formato de archivo .sub de flipper zero.
Posibilidad de analizar la señal con Kaiju.
Posibilidad de guardar la señal en formato de archivo .sub de flipper zero.
 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero