
 #1
Herramientas para probar la seguridad de redes Wi-Fi, descifrar contraseñas y analizar protocolos.
Recomendado por Kitploit
 aircrack-ng/aircrack-ng
Suite completa para auditoría de seguridad de redes WiFi, que incluye captura de paquetes, ataques de inyección, desautenticación, creación de puntos…
 bettercap/bettercap
La navaja suiza para el reconocimiento de redes 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 y ataques MITM.
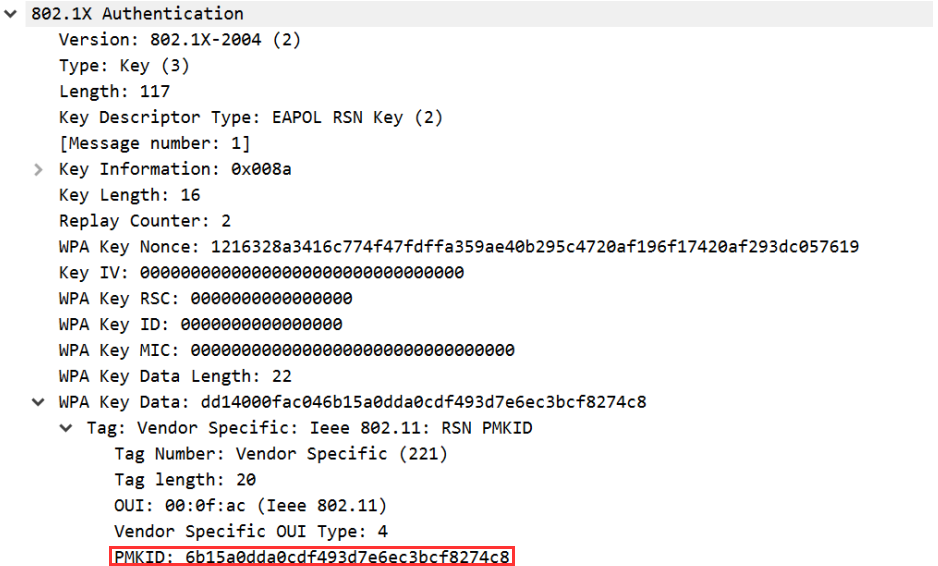 n0mi1k/pmkidcracker
Una herramienta para descifrar la contraseña WPA2 con valor PMKID sin clientes ni desautenticación.
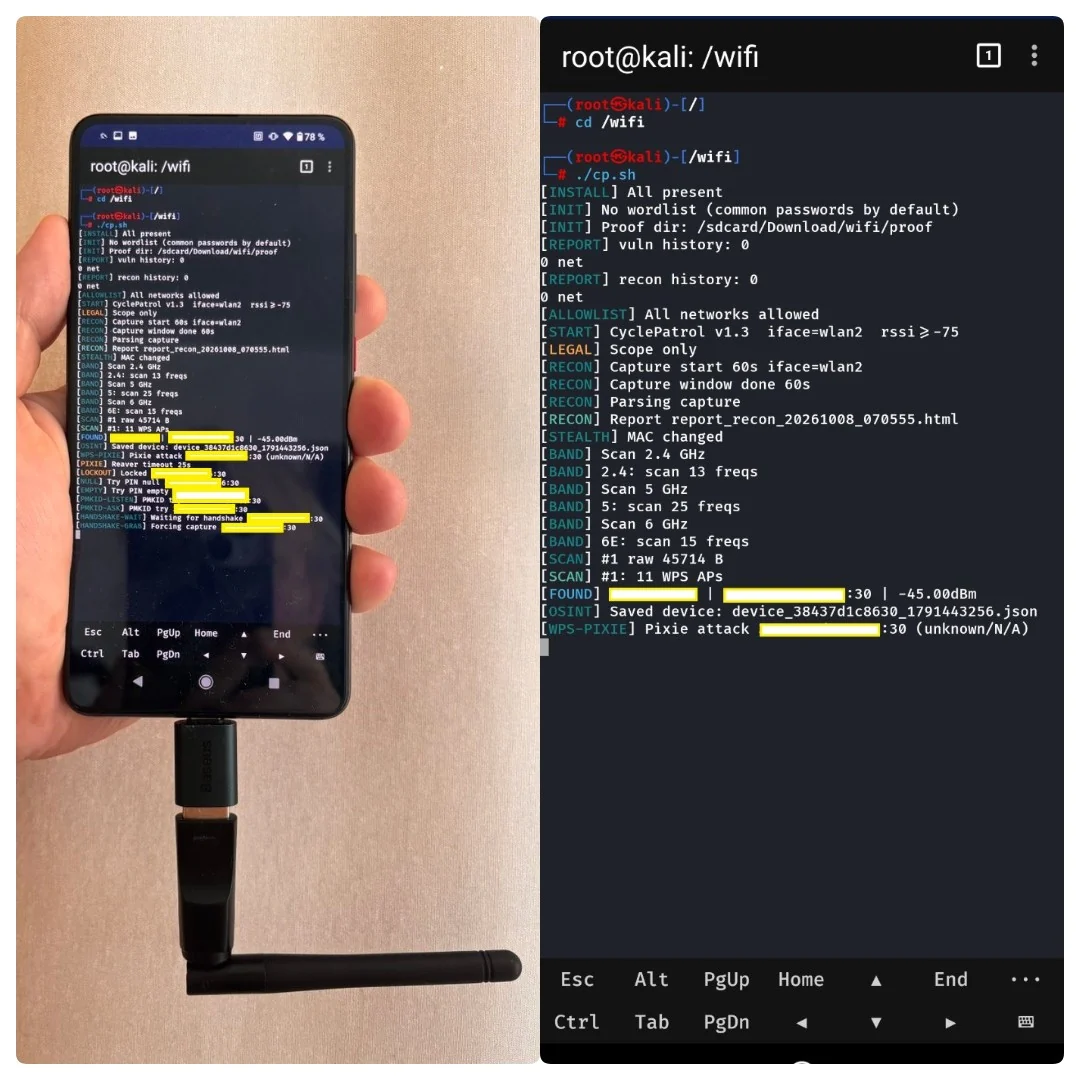 buybitart/cyclepatrol
Bash tool for on-foot Wi-Fi security checks in a loop, with evidence reports. (re-invented wifi WarDriving)
 wifiphisher/wifiphisher
Framework de punto de acceso malicioso para compromisos de equipo rojo y pruebas de seguridad Wi-Fi. Realiza ataques de Evil Twin, KARMA y Known…
 seemoo-lab/nexmon
El framework de parcheo de firmware basado en C para chips WiFi Broadcom/Cypress que permite el modo monitor, la inyección de tramas y mucho más.
 v1s1t0r1sh3r3/airgeddon
Este es un script bash de uso múltiple para sistemas Linux para auditar redes inalámbricas.
 geo-tp/esp32-bit-pirate
Una herramienta de hacking de hardware con CLI basado en web que habla todos los protocolos.
 nanopathi/wpa_supplicant_8_cve-2021-0326.
Implementación de wpa_supplicant y hostapd con la vulnerabilidad documentada CVE-2021-0326, destinada a la investigación de seguridad y al análisis…
 secdev/scapy
Librería interactiva de manipulación de paquetes basada en Python para forjar, decodificar, enviar, capturar y analizar paquetes de red en una amplia…
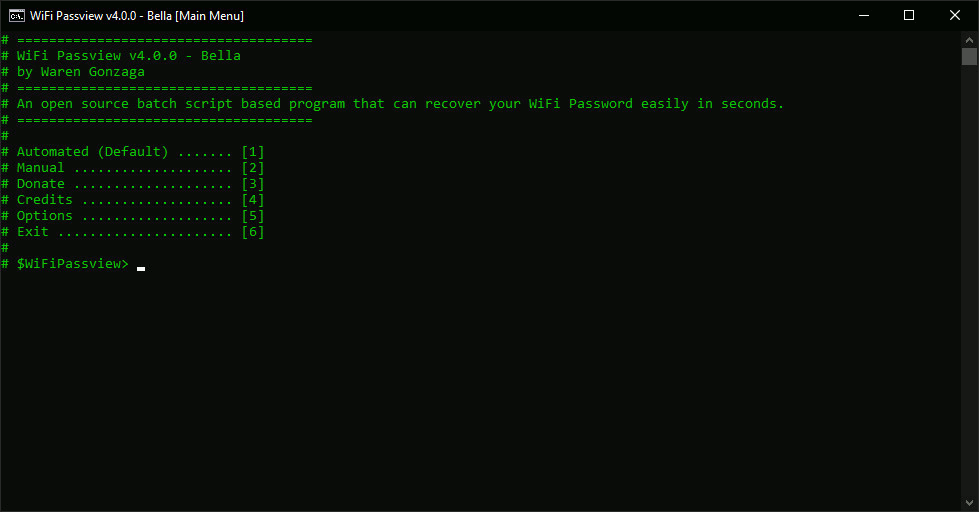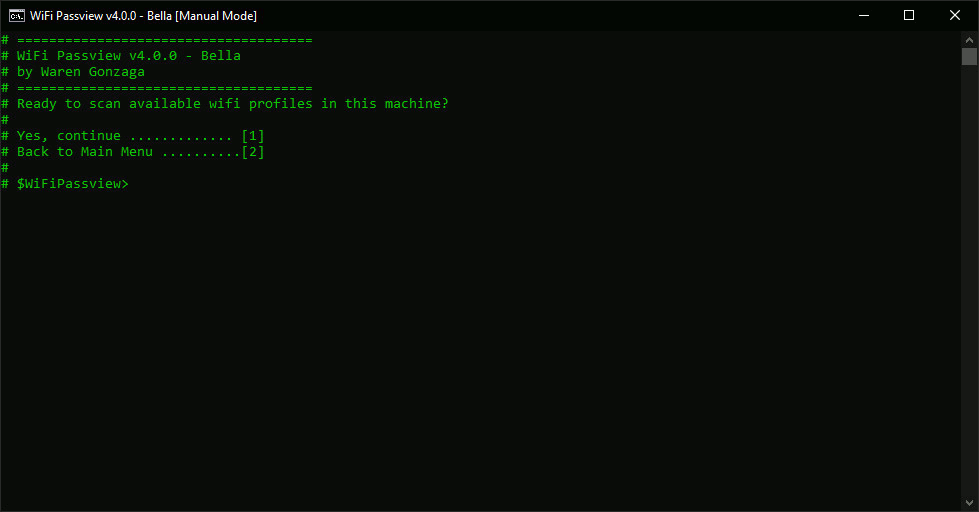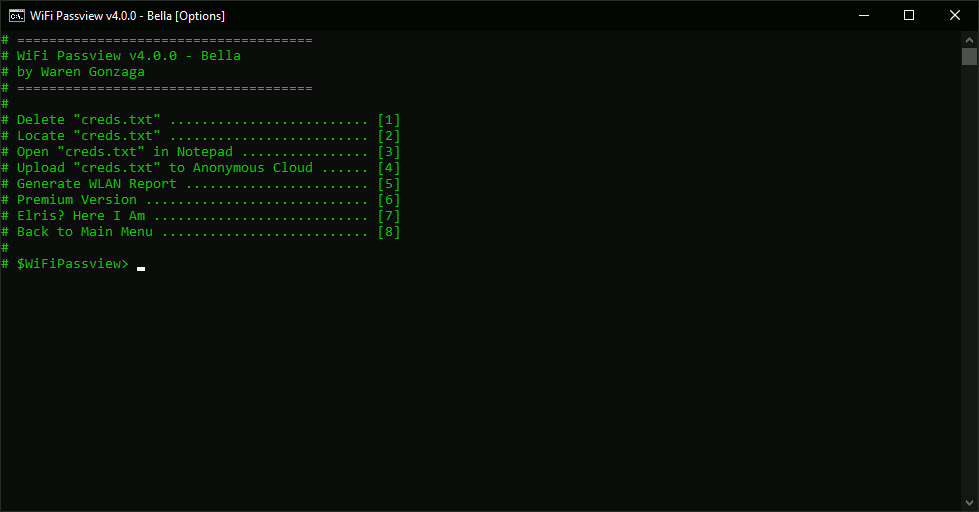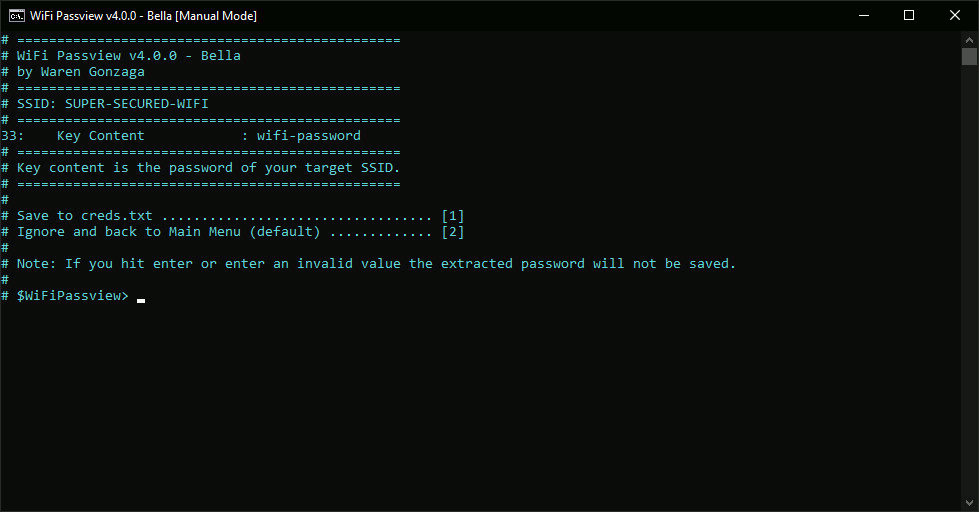 warengonzaga/wifi-passview
¡Un script por lotes de código abierto basado en WiFi Passview para Windows!
 0xsamy/sweet-pineapple-builder
Construye tu propio firmware personalizado WiFi Pineapple Tetra adaptado a cualquier router basado en arquitectura MIPS 24Kc. (WiFi Pineapple Tetra…
 djsime1/awesome-flipperzero
🐬 Una colección de recursos increíbles para el dispositivo Flipper Zero.
 wiglenet/wigle-wifi-wardriving
Cliente Nethugging para Android, de wigle.net
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
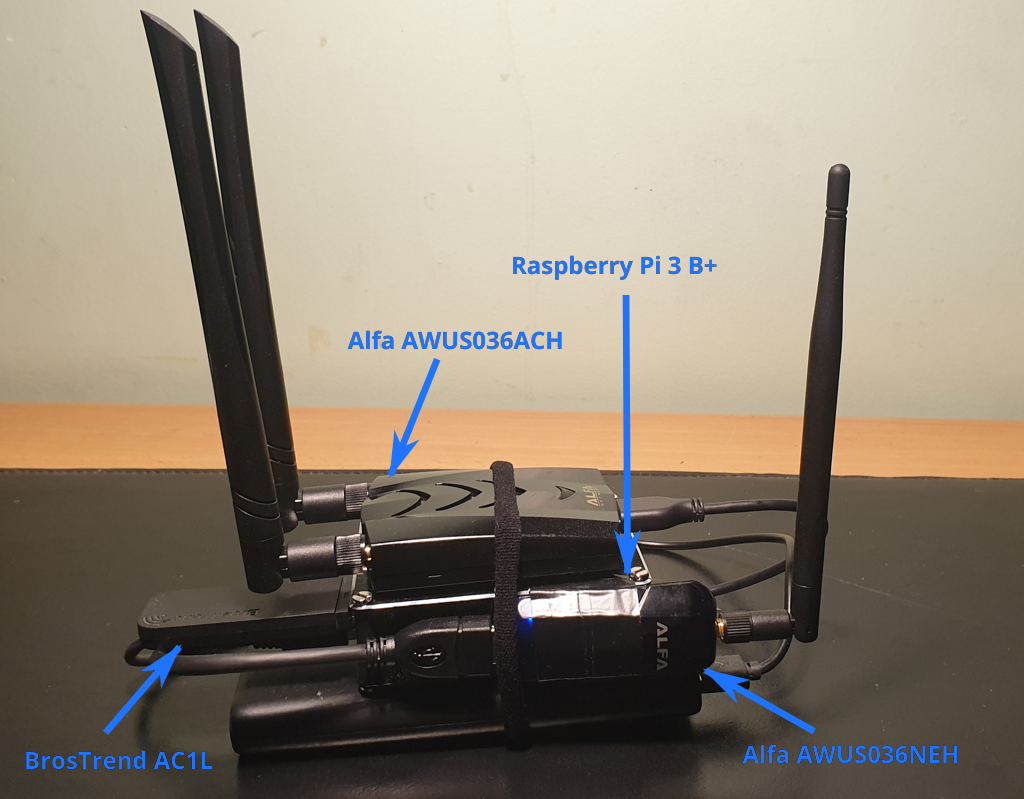 koutto/pi-pwnbox-rogueap
Pwnbox casero :rocket: / AP Rogue :satellite: basado en Raspberry Pi — Hojas de trucos de hacking WiFi + Mapa mental :bulb:
 spr-networks/super
Una contraseña wifi por dispositivo. Bloqueo de anuncios y listas de bloqueo de privacidad. Acceso a la red basado en políticas.
 vanhoefm/krackattacks-scripts
Scripts para verificar clientes WPA2 y puntos de acceso (AP) ante vulnerabilidades de reinstalación de claves KRACK mediante hostapd modificado y…





